 Ivan


через RSC
Ivan
но может задуматься если большой
 Denis Jeniver
так вот так крепко задумался что терминал отсох
Denis Jeniver
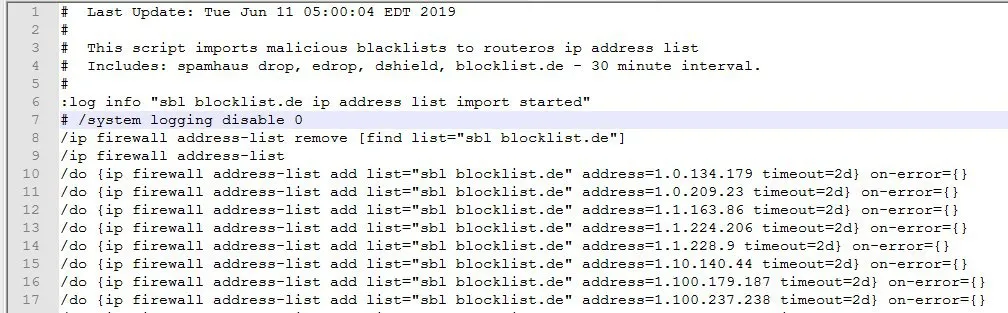
я правильно понимаю что просто даю команду import filename.msc и оно должно начать исполнять эту msc
Denis Jeniver
потому как оно даже в лог чегото ничего не пишет
 Dmitriy
rsc наверное
Dmitriy
в блокноте то хоть оно читаемо выглядит?
Denis Jeniver
ну да
Denis Jeniver
да
Denis Jeniver
 Dmitriy
тогда видимо подождать, если память кончится, должен перезагрузиться
Denis Jeniver
так вот как понять что он делом занят а не висит наглухую? списки не спополняются, лог не пополняется (а я ведь специально закоментил отключение
Denis Jeniver
 Denis Jeniver
вот както так и вглухую висит
Denis Jeniver
отдельную команду (что выше) выполняет норм
Denis Jeniver
практически мгновенно
Cumberbatch
Denis Jeniver
короче. Вы таки будете удивлены но в логе появилась первая строка скрипта. Спустя примерно 15 минут после старта
Denis Jeniver
спустя еще 5 минут в Adress Lists добавились первые 200 элементов. Кто в курсе - почему такие аццкие тормоза могут быть?
 taksa
Парни , если в chr вставил свою лицензию , потом сделал клон или мигрировал между esxi например лицензия падает ?
Cumberbatch
Парни , если в chr вставил свою лицензию , потом сделал клон или мигрировал между esxi например лицензия падает ?
Если один экземпляр то должно работать при миграции.
Vladimir
Denis Jeniver
ну да, 30 тыс. но 15 минут ПЕРЕД выполнением скрипта?
Denis Jeniver
сейчас вот прошло полчаса. Импортировано 8К адресов
Denis Jeniver
видимо мало флеша у него. 16М всего
Ivan
и проц 400 наверно
Denis Jeniver
650
Denis Jeniver
проц на 100 прогружен, таки да
Ivan
почему так долго теперь вопроса нету?
Denis Jeniver
мне непонятно почему такая простая операция как добавление из файла так клинит девайс
Denis Jeniver
это же, прости господи, шинема какая-то
 Moneron 🇷🇺
А если клон , как она палит копию ?
Пытался в вмваре склонировать лицензированный цхр – system id клона поменялся и лицензия слетела.
Denis Jeniver
таки дошло до 51% и остальные 49% влетели за три секунды!
Denis Jeniver
как собсно и должно быть!
taksa
Пытался в вмваре склонировать лицензированный цхр – system id клона поменялся и лицензия слетела.
То есть как ни крути не выйдет привязка к id и точка
Moneron 🇷🇺
То есть как ни крути не выйдет привязка к id и точка
В цхр привязка к систем айди. При необходимости, лицензия на другой цхр переносится в пару кликов.
taksa
 Nickolay
А с x86 машины можно перенести лицензию? Я что-то запамятовал.
Moneron 🇷🇺
Manual:Replacement Key - MikroTik Wiki
https://wiki.mikrotik.com/wiki/Manual:Replacement_Key
Moneron 🇷🇺
Можете попробовать, но не советую.
 Nikita
 Ivan
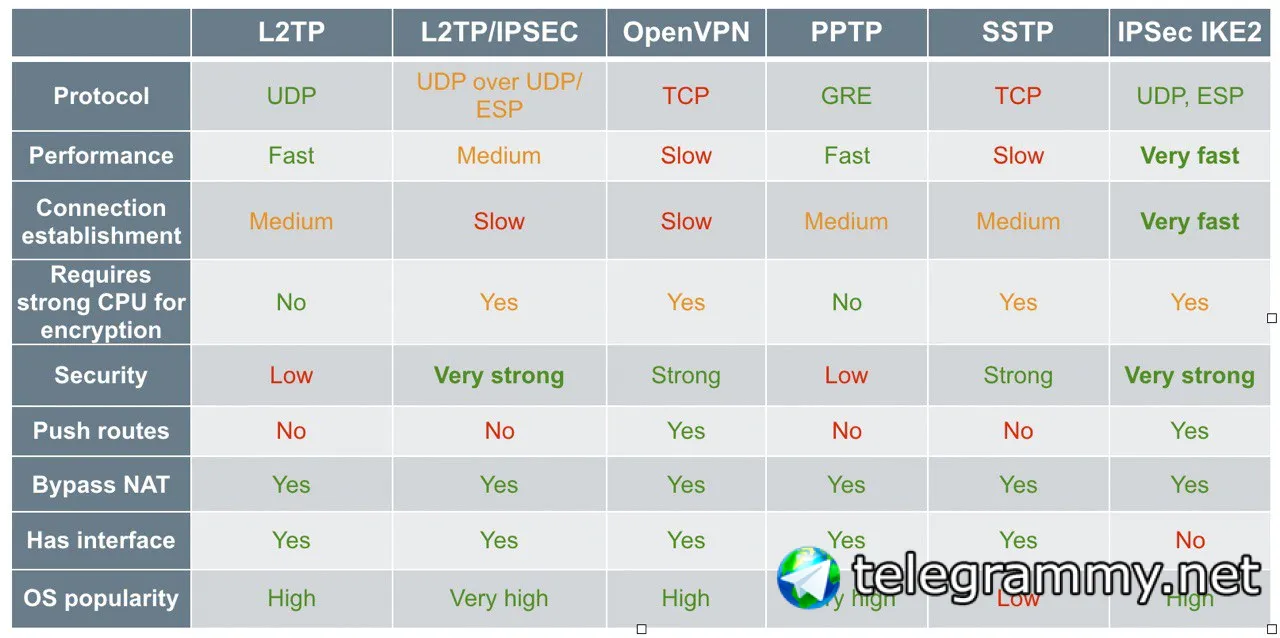
опн впн стронг?
Nikita
а разве нет? Там же AES + SSL
Ivan
проблема в самой передачи ссл
Ivan
протокол откуда вообще данные
Nikita
О блин, вспомнил, балансировка по ядрам
 Nikolai
О блин, вспомнил, балансировка по ядрам
Build-In OS support можно добавить. И наличие/отсутствие стандарта/rfc
Nikita
Build-In OS support можно добавить. И наличие/отсутствие стандарта/rfc
Я в популярность это свёл, думаю не очень принципиально
Nikita
Я вот кстати думаю, что l2tp/ipsec же во всех осях идет в настройке на ipsec auth psk, без сертификата. Думаю это повод снизить до strong
Nikolai
Тут еще один момент, чисто по красоте и "причесыванию". Если у Вас есть "Low", может таки имеет смысл делить на общепринятую шкалу "Low-Medium-High" ?
Nikolai
Серт добавляет "+" к стойкости authentication, но на стойкость encryption влияет мало.
Амбициозный
Поднят IPsec канал Cisco <=> MicroTik с доступом в /32 локальную подсеть. С хоста, что стоит за Циской пинги идут нормально, а тот хост, что за Микротом не пингует. Прописывал НАТ с локалки на локалку, с пира на пир, с локалки на пир, с пира на локалку... в общем, всяко. Маршруты пытался прописать, ситуация та же.
Знающие люди, подскажите, где ковырять?
Nikita
Серт добавляет "+" к стойкости authentication, но на стойкость encryption влияет мало.
Это все работает на повышение security
Anonymous
Что за хосты, есть ли доступ между сетями, поднялся ли туннель?
Nikolai
Это все работает на повышение security
На что работает - понятно.
Я про шкалу еще раз:
Если есть "Low" , должно быть "Medium" и выше "High"/"Strong"
Амбициозный
Что за хосты, есть ли доступ между сетями, поднялся ли туннель?
туннель поднят, настройка доступа хост-хост, тот, тот что за циской меня пингует, у меня хост за Микротом, пинги не проходят
Anonymous
icmp разрешен?
Anonymous
С какого адреса? Адреса туннеля? Внутренний пингуете или адрес туннеля?
IPSec over GRE?
Амбициозный
вообще ничего не проходит, должны ходить SMPP и ICMP, эти протоколы разрешены, всё работало
Anonymous
Точно работало и ничего не меняли?
Амбициозный
взял такой же 951
Anonymous
Настройки туннелей с двух сторон в студию
Амбициозный
Настройки туннелей с двух сторон в студию
с двух сторон не могу, только требуемые параметры
Anonymous
В ЛС тоже пойдет, настройки шифрования - не нужны
Амбициозный
В ЛС тоже пойдет, настройки шифрования - не нужны
со стороны циски большой оператор, он мне не даст, хотя, могу с ним обсуждать оперативно, в лс свои пришлю
Anonymous
Ок
Vladimir
со стороны циски большой оператор, он мне не даст, хотя, могу с ним обсуждать оперативно, в лс свои пришлю
Вы пинг включите, и в firewall - connections посмотрите, вдруг у вас там srс или dst или reply to src dst наведут на мысль
Геннадий
ай нид хелп.
постребовалось мне сделать chr на firsvds
взял я vds-kvm-старт
получил статик ip
на нем накатил chr
но:
Основной IP-адрес и префикс : *.*.223.52/32
Маска подсети : 255.255.255.255
Шлюз : 10.0.0.1
как это прописать????
потому что 10.0.0.1 - не видится... хоть ты тресни
у них это ptp протокол... и как его прикрутить к роутеру я хз
Ваш виртуальный сервер размещен в кластере с технологией VPU — панели управления BILLmanager и VMmanager отображают неверные сетевые настройки.
Основной IP-адрес и префикс : *.*.223.52/32
Маска подсети : 255.255.255.255
Шлюз : 10.0.0.1
Vladimir
ай нид хелп.
постребовалось мне сделать chr на firsvds
взял я vds-kvm-старт
получил статик ip
на нем накатил chr
но:
Основной IP-адрес и префикс : *.*.223.52/32
Маска подсети : 255.255.255.255
Шлюз : 10.0.0.1
как это прописать????
потому что 10.0.0.1 - не видится... хоть ты тресни
у них это ptp протокол... и как его прикрутить к роутеру я хз
Ваш виртуальный сервер размещен в кластере с технологией VPU — панели управления BILLmanager и VMmanager отображают неверные сетевые настройки.
Основной IP-адрес и префикс : *.*.223.52/32
Маска подсети : 255.255.255.255
Шлюз : 10.0.0.1
ободже.
Адресом прописываете адрес.
В поле нетворк у адреса пишете 10.0.0.1
После чего прописываете дефолт через 10.0.0.1
Геннадий
сек, попробую
Геннадий
стоп, а у какого нетворка писать такой адрес?
Moneron 🇷🇺
стоп, а у какого нетворка писать такой адрес?
Когда адрес пишете, есть поле network. Туда и пишите 10.0.0.1
Геннадий
адрес какой именно? свой локальный, который выдали?
Геннадий
/ip address add address=*.*.22.52 interface=etherl network=10 .0 .0 .1
/ip route add distance=1 gateuay=10.0.0 .1
Геннадий
вот такая штука, но не помогает
 Innokentiy
меня вот это ip add add add немыслимо всегда бесит)