 Anonymous


ну нетвотчем этоже не комильфо?
Anonymous
и чек гатевеем
 Innokentiy
тогда самый православный - один работает, остальные простаивают
Innokentiy
я художник, я так вижу
Anonymous
тогда самый православный - один работает, остальные простаивают
я про технические детали говорю, как сделать лучше и где найти нормальный урок
 Алексей
Anonymous
бгп?
Алексей
Innokentiy
если сможете бгп, то конечно
Innokentiy
но бгп - это только один из кирпичиков, из которых строится решение
Cumberbatch
Вопрос по hap ac2. На 5 ghz режет скорость. Если кабелем то все 200мбит. По вай фай не больше ста. Скорость соединения на ноуте 433.3 Мбит/с показывает. Кто нибудь сталкивался ? Всю голову уже сломал.
433 в лучшем случае это скорость модуляции так у нас симплекс то делим пополам 216 но обычно полезный сигнал ещё процентов 50-60. Вот около 100 и получается
Innokentiy
если вкратце, вам нужно решить несколько задач:
1. как выбрать исходящий маршрут до какой-либо сети (бгп, статики, пбр, nth)
2. как вернется обратный трафик (туда же с потерей сессий при фейловере или через произвольный канал при бгп)
3. что делать с натом
4. правила фейловера
Cumberbatch
бгп?
Вообще @insoln дело говорит. Но начать можно вот с этого варианта @sa_drug
мой конфиг при двух операторах: https://pastebin.com/bDaSEHaQ
Anonymous
если вкратце, вам нужно решить несколько задач:
1. как выбрать исходящий маршрут до какой-либо сети (бгп, статики, пбр, nth)
2. как вернется обратный трафик (туда же с потерей сессий при фейловере или через произвольный канал при бгп)
3. что делать с натом
4. правила фейловера
и еще один момент важный.. есть, пока не нашел как его решить. каждый раз будет меняться внешний адрес моей сети, который торчит в интернет. и как спрашивается теперь настроить чттобы моя сеть была вегда доступна по одному и тому же доменному имени, которое привязано к какому то одному IP. ну это пока так..
Innokentiy
дднс
Innokentiy
я электриками пользуюсь
Anonymous
что делать с натом? по идее там какое то химичество с метками
Cumberbatch
что делать с натом? по идее там какое то химичество с метками
Вам скинули пример. Смотрите выше
Innokentiy
если хочется тру-отказоустойчивость, то коробок с натом должно быть две
Innokentiy
если трафик ходил через одну из них, и она сдохла, то он пойдет через вторую
Innokentiy
а там - сюрприз - таблица трансляций пустая
Anonymous
если трафик ходил через одну из них, и она сдохла, то он пойдет через вторую
значит сбросить все соединения
Innokentiy
они сами сбросятся
 Dmitry
значит сбросить все соединения
серьезные решения ставятся в кластер и синхронизируют трансляции и conntrack
Innokentiy
(но мт в это не могет)
Dmitry
(но мт в это не могет)
всякие check-point по сути тоже линукс, все хочу посмотреть как это у них реализовано.
по поводу тем dual-Wan я почти написал пример для случая динамических IP, если будет интересно я выложу
Dmitry
но там опять без vrf ;) и со скриптами
Innokentiy
если адреса динамические и рандомные, то врф неизбежен, и придется использовать вариант чудина, не?
Dmitry
да, но я пишу варианты для себя, а у меня таких случаев - точно нет.
Dmitry
я вообще удивляюсь как можно строить, что либо серьезное без статики (пусть даже получаемой динамически), но это другой вопрос.
Innokentiy
для бранчей вполне норм
vsevolod
Доброе утро всем! Вопрос по дюду. Кидаю файлы в папку дюда, перезагружаюсь, фалов нет. Так же добавляю устройства, перезагружаюсь, пусто. Что я делаю не так? )
 Moneron 🇷🇺
Доброе утро всем! Вопрос по дюду. Кидаю файлы в папку дюда, перезагружаюсь, фалов нет. Так же добавляю устройства, перезагружаюсь, пусто. Что я делаю не так? )
Где папка дюда находится и на каком девайсе?
vsevolod
Хекс р3. По-умолчанию
Moneron 🇷🇺
Просто /dude?
vsevolod
да
Moneron 🇷🇺
/ – это рамдиск. Воткни флешку, форматни и назначь папку на /disk1/dude
vsevolod
/ – это рамдиск. Воткни флешку, форматни и назначь папку на /disk1/dude
хммм... а во флеш хекса нельзя?
Moneron 🇷🇺
Там 16 метров. Убить его хочешь? Даже если создастся, забьётся он очень быстро даже небольшим количеством устройств. Найди любую юсб/микросд
vsevolod
😁 потестить чуть
vsevolod
Ладно, ответ на вопрос я получил, спасибо! )
 Yuriy
какой самый православный метод настройки dual WAN?
Мое мнение - chr в ближайшем датацентре (опционально - за рубежом, тогда получаем бесплатный обход блокировок РКН) и через каждый wan EoIP туннель. Все туннели в бондинг 802.3ad. Весь внешний трафик в бондинг. Публикуем внутренние ресурсы также на ip адресе chr.
Преимущества: лоадбалансинг и фолттолеранс одновременно.
Недостатки - зависим от работоспособности chr.
802.3ad норм работает если хотя-бы один wan ipoe. Если все pppoe - глючит. Chr надо ставить не в kvm - там не работает аутодискавери, без него 802.3ad тоже глючит.
Yuriy
серьезные решения ставятся в кластер и синхронизируют трансляции и conntrack
Что мешает сунуть chr в кластер?
Dmitry
Что мешает сунуть chr в кластер?
и вы сами так делали ? и получилось ? и даже синхронизируются сессии ?
Yuriy
и вы сами так делали ? и получилось ? и даже синхронизируются сессии ?
Сам не делал. Но немножко понимаю, как работает, например, FT в VMWARE. Две виртуальные машины выполняются на двух разных хостах синхронно с точностью до команд процессора. Получают один и тот же ввод, в т.ч. - по сети. Вывод идет только с одного хоста; либо с двух в агрегатор, сравнивающий вывод обеих ВМ и "выпускающий в мир" только один его экземпляр . Если один из хостов дохнет - всё продолжает работать словно ничего и не сдохло. Вопрос синхронизаци сессий в этом случае не стоит. Они сами собой синхронны/дублированы в двух экземплярах FT-виртуальной машины.
Если это работает, например, с убунтой и ngnix, MS-SQL сервером/виндовс - не вижу причины, что не заработает с CHR.
Anonymous
на vps?
Dmitry
Одно но, жаль CHR - это не linux в чистом виде и не умеет кластеризации. Гнать все каналы по L2 через оператора - это кхммм ... не для меня.
Yuriy
а куда ставить СHR
Вообще - без разницы. В идеале - зависит от потребностей клиента в интернет трафике. Если это преимущественно свой город - в местный датацентр. Если Россия - любой крупный московский ДЦ. Если зарубеж - Европа. Мой выбор - Хецнер.
Anonymous
ставить еве нг, а в нее CHR
Yuriy
Одно но, жаль CHR - это не linux в чистом виде и не умеет кластеризации. Гнать все каналы по L2 через оператора - это кхммм ... не для меня.
Виртуальный L2. Туннели в бридж пихать я не предлагал. А их еще и "легким движением руки" зашифровать можно, с небольшим штрафом к MTU.
 Cooper
Yuriy
на vps?
Да, но не в любой VPS. В kvm CHR не могет Autodiscovery, и из-за этого bonding 802.3ad на стороне такой CHR не работает. В идеале - vps должна быть VMWare. В ней всё работает на ура.
Innokentiy
если у вас дохнет именно само содержимое вм, то все, вы приехали. оно сдохнет в обеих копиях одновременно
Innokentiy
память утечет, злобный хацкер похацкает
Innokentiy
да даже банальный апдейт прошивки
 mitiya
 mitiya
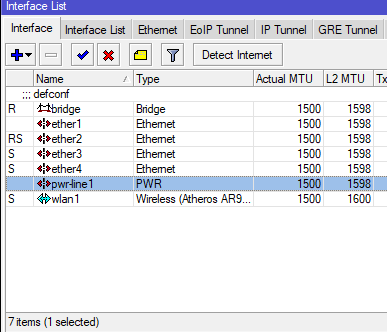
на новом hap lite обнаружил
 Ettercap
mitiya
ух нифига. дак у тика появилось ethernet over powerline
давно это ?
Innokentiy
да
Innokentiy
ctrl-F pwr-line1
Александр
Добрый день, подскажите, вроде бы простой вопрос по bridge: Каким образом микротик, определяет роль порта в bridge?
 Обсессивно беспечное начало основополагающих раздумий
Stp
 Дмитрий Тютык
Подскажите по EVE NG. Можно конкретные модели роутборд эмулировать? Если да, то как? Хочу шаблон конфига для реального железа накидать
Александр
Проблема такая, создал бридж, между портом роутера, и двумя VLAN, повесил на бридж DHCP, но DHCP адреса не выдает.
Cumberbatch
Александр
Как только убираю из бриджа VLAN интерфейсы - то все начинает работать
Обсессивно беспечное начало основополагающих раздумий
Подскажите по EVE NG. Можно конкретные модели роутборд эмулировать? Если да, то как? Хочу шаблон конфига для реального железа накидать
Модели - нет, только версии по, т.е. роутерос.
Cumberbatch
Проблема такая, создал бридж, между портом роутера, и двумя VLAN, повесил на бридж DHCP, но DHCP адреса не выдает.
Vlan на портах которые не в бридже?
Что значит не выдаёт?
Дмитрий Тютык
Модели - нет, только версии по, т.е. роутерос.
Спасибо. Значит шаблон потом руками все равно править, ладно хоть конфиг текстовый, можно автоматизировать сторонними средствами
Обсессивно беспечное начало основополагающих раздумий
В еве можно сохранить конфигу устройсьва. Порты, цпу и озу.
Александр
Vlan на портах которые не в бридже?
Что значит не выдаёт?
К порту ether4 подключен свитч, к свитчу клиенты. Если ether4 единственный в бридже, то DHCP сервер который подцеплен к брижду работает. Но как только в этот же бридж добавляю 2 VLAN(которые висят на двух других портах), то DHCP перестает работать
Дмитрий Тютык
В еве можно сохранить конфигу устройсьва. Порты, цпу и озу.
Да, это видел. В серию планируем роутборды прикрутить. Не хочется каждую руками лить. А в Еве ещё и на столе не надо собирать схему. Думаю как удобнее сделать
Александр
К порту ether4 подключен свитч, к свитчу клиенты. Если ether4 единственный в бридже, то DHCP сервер который подцеплен к брижду работает. Но как только в этот же бридж добавляю 2 VLAN(которые висят на двух других портах), то DHCP перестает работать
Нужно ли где-то в брижде указывать "мастер порт"?
Cumberbatch
К порту ether4 подключен свитч, к свитчу клиенты. Если ether4 единственный в бридже, то DHCP сервер который подцеплен к брижду работает. Но как только в этот же бридж добавляю 2 VLAN(которые висят на двух других портах), то DHCP перестает работать
Создайте пустой бридж. На него vlan. Добавьте этот влан в в бридж с dhcp (получится в этом бридже два порта eth4 и новый vlan). Проверьте будет ли работать.