Поставьте логирование на deny правила
сейчас поставлю
 Александр

 Александр
ну так если пакеты постоянно будет идти, то туннель не уснет
 sergey🎃rest
эта, конекшон трекер на сколько таймаут стоит?
sergey🎃rest
ну так если пакеты постоянно будет идти, то туннель не уснет
вот пока не пробовал не факт
Александр
совсем глуппый вопрос, где логгирование правил FW включается?
sergey🎃rest
совсем глуппый вопрос, где логгирование правил FW включается?
в правиле. про конекшон трафик посмотри прямо щас
sergey🎃rest
 Александр
это где?
sergey🎃rest
/ip firewall connection tracking print
sergey🎃rest
Александр
на инпут
Александр
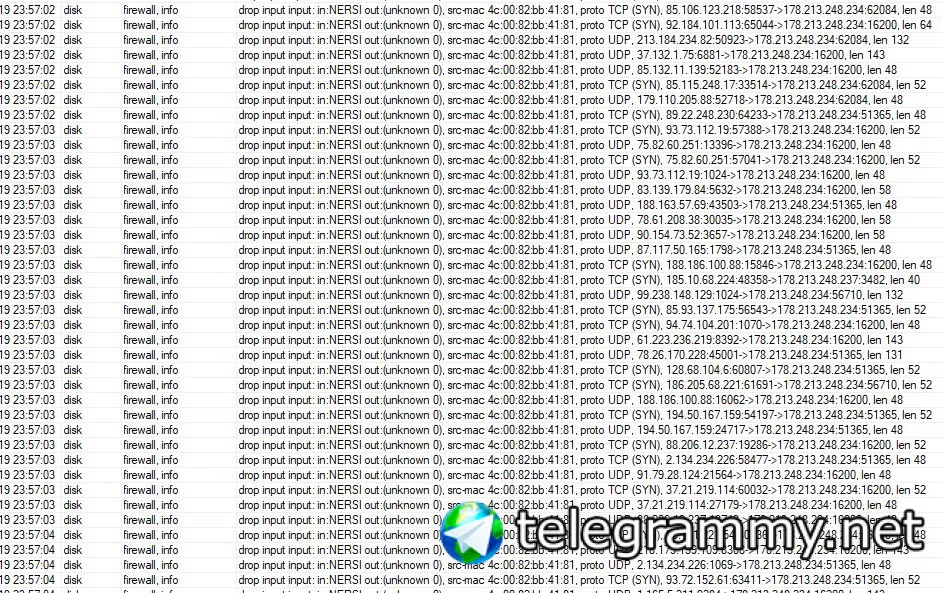 Александр
Даже не знаю, кто все эти люди..
sergey🎃rest
и вот еще посмотри вот это
sergey🎃rest
https://www.youtube.com/watch?v=wGDTWaDL8jc&t=667s
sergey🎃rest
тут очень чотко расписано как убирать айписек из нужного и засовывать в нужное и много всего еще
sergey🎃rest
я уже не помню до конца твою проблему и нетак компетентен чтобы разбираться в чужом но тут возможно ты найдешь ответ или по крайней мере избавишься от части предположений
Александр
 Nickolay
тут очень чотко расписано как убирать айписек из нужного и засовывать в нужное и много всего еще
А где там про IPSEC расписано? Я недавно смотрел это выступление, сейчас перечитал презенташку...
sergey🎃rest
я, кстати пока не узнал как sip хелпер работает и конекшон тракер долго понять не мог схерали некоторые телефоны изза ната перестают быть доступны но могут звонить и перезапус перерегистрации нихрена не помогают а как раз запись в контрэкере стоит пока таймаут не выйдет и все
sergey🎃rest
А где там про IPSEC расписано? Я недавно смотрел это выступление, сейчас перечитал презенташку...
там не про ipsec тамкак его фаирволом отработать
Александр
тут немного сложнее..
Александр
вот скрин
Александр
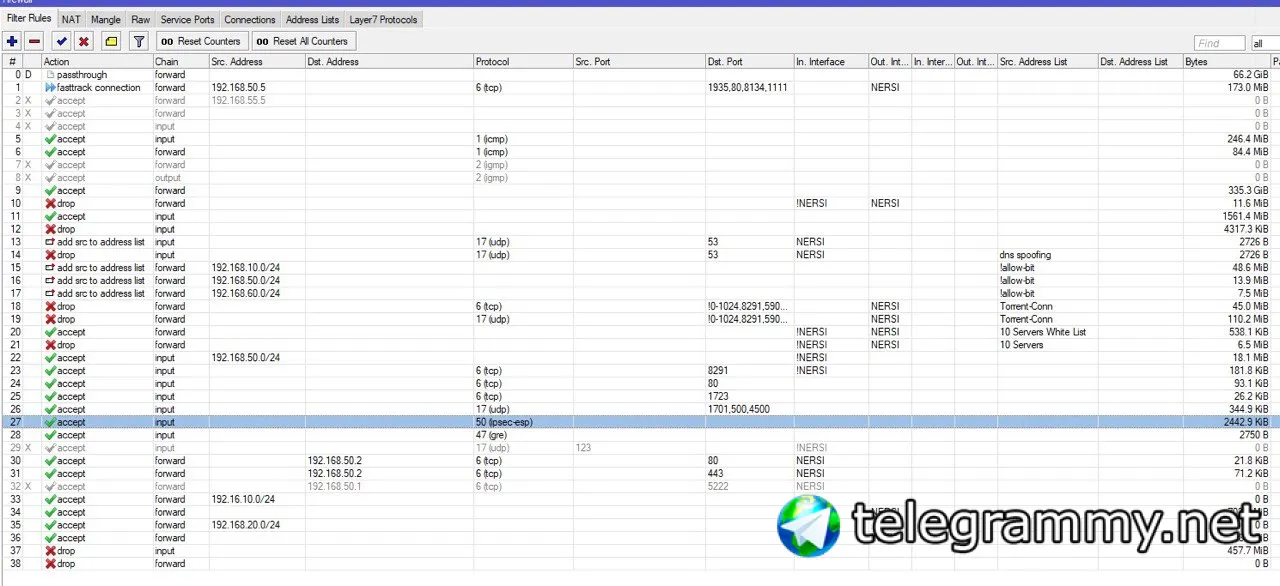 Nickolay
там не про ipsec тамкак его фаирволом отработать
кроме 49 страницы про ipsec ничего нет... и то там два правила, которые как "отче наш"...
sergey🎃rest
ну я вот тоже смотрю немного первыми в форварде и еще в маскарадинге чтоб не натило
sergey🎃rest
но ведь наверно это и все?
Cumberbatch
https://pastebin.com/W3A1FeSA
Тут сразу несколько замечаний. untracked не разрешён forward. IpSec policy не разрешён forward
sergey🎃rest
что еще должно быть?
Александр
Тут сразу несколько замечаний. untracked не разрешён forward. IpSec policy не разрешён forward
а «IpSec policy» как то отдельно нужно разрешать?
Александр
я думал она в самом вверху разрещон forward
Александр
untracked добавил
Cumberbatch
а «IpSec policy» как то отдельно нужно разрешать?
add action=accept chain=forward comment="defconf: accept in ipsec policy" ipsec-policy=in,ipsec
add action=accept chain=forward comment="defconf: accept out ipsec policy" ipsec-policy=out,ipsec
Cumberbatch
Александр
В первом конфе это есть
сейчас добавилю. Но я думал в первом конфе, это сделано исключительно чтобы убрать ipsec из нижестоящего fasttrack
Nickolay
а в ip fi raw что прописано?
Cumberbatch
сейчас добавилю. Но я думал в первом конфе, это сделано исключительно чтобы убрать ipsec из нижестоящего fasttrack
Я бы посоветовал дефолтный фв прописать. И потом свои правила добавить
Александр
Я бы посоветовал дефолтный фв прописать. И потом свои правила добавить
Да.. тоже над этим думаю, железка много лет настраивалась десятком людей
Александр
просто, ее не так просто вывести из эксплуатации для настройки
Cumberbatch
Да.. тоже над этим думаю, железка много лет настраивалась десятком людей
/system default-configuration print
Cumberbatch
просто, ее не так просто вывести из эксплуатации для настройки
Не нужно выводить. Все быстро делается. 1 минута.
Александр
так она затрет все что там сейчас
sergey🎃rest
нет в экран выведет
sergey🎃rest
в консоль
sergey🎃rest
ну и тебе кто бакуп и экспорт запретил делать?)))
Cumberbatch
Предлагаю закончить. Александр все настроит потом отпишет.
Александр
Да, этот микрот за 50 км от меня находится. Сейчас сломается, и не будет больше америки...
sergey🎃rest
угу
sergey🎃rest
add action=change-mss chain=forward comment="Change MSS for IPIP tunnel" new-mss=1300 out-interface=alx_home passthrough=no protocol=tcp tcp-flags=\
syn tcp-mss=1301-65535
sergey🎃rest
вот про это где начать читать?
Александр
Это чтобы сайты открывались
sergey🎃rest
а то часто видел и пару раз спрашивал ваще говорят сомнительное это оно
sergey🎃rest
сайты? а просто не открываются???
Cumberbatch
вот про это где начать читать?
Google
https://wiki.mikrotik.com/wiki/Manual%3AIP/Firewall/Mangle
sergey🎃rest
у меня как бы нет проблем
Александр
У меня была проблема, что у VPN клиентов не открывались сайты корпоративной сети
Александр
вычитал, что проблема именно в MSS, снизил и все залетало
sergey🎃rest
ну я в примере на pppoe про такое читал да
Александр
Да, раньше когда провайдеры подключали по PPTP инет, то нужно было также изменять MSS
 Albert
Привет всем Не подскажите что делать если сетка впн и сетка домашняя находятся в одном сегменте?
 Dmitry
Поменять домашнюю сетку?
Cumberbatch
 faq123
Менять сетку ВПН))
Albert
Может какие нибудь костыли есть думал)
Albert
Ничего не нужно. Предстоит столкнуться скоро, вот думаю может какие то проблемы возникнуть должны будут
faq123
Можно маркировать трафик и подменять ИП в две стороны.
Но этот костыль опасно использовать. Только отчаянные будут использовать его)
Cumberbatch
Albert
Или ещё что то?