Installing a root/CA Certificate
Given a CA certificate file foo.crt, follow these steps to install it on Ubuntu:
Create a directory for extra CA certificates in /usr/share/ca-certificates:
sudo mkdir /usr/share/ca-certificates/extra
Copy the CA .crt file to this directory:
sudo cp foo.crt /usr/share/ca-certificates/extra/foo.crt
Let Ubuntu add the .crt file's path relative to /usr/share/ca-certificates to /etc/ca-certificates.conf:
sudo dpkg-reconfigure ca-certificates
To do this non-interactively, run:
sudo update-ca-certificates
In case of a .pem file on Ubuntu, it must first be converted to a .crt file:
openssl x509 -in foo.pem -inform PEM -out foo.crt
Не понадобилось, но спасибо )
 Nikita

 Nikita
я поднял ike2 клиента на убунте через графический интерфейс
Nikita
из ньюансов
1) не сожрал ip адрес через modeconf, работает на адресе ether интерфейса, соответственно полиси генерируется на этот же адрес
2) не сожрал DNS
3) split-include игнорируется, весь трафик гонит через VPN
Nikita
но роуты можно задать руками в настройках клиента
 Cumberbatch
Nikita
 sergey🎃rest
но роуты можно задать руками в настройках клиента
но это все такое себе. руками то все что угодно можно и даже винда умеет в перманентные маршруты. да
Cumberbatch
но это все такое себе. руками то все что угодно можно и даже винда умеет в перманентные маршруты. да
Все то не так. Вам шашечки нужно или ехать?
sergey🎃rest
Думаю страдать а техники пусть руками настраивают там дужина клиентов.
sergey🎃rest
Штош, жаль. И не в микроте то дело
Nikita
Предварительная инфа такая: если нужны статик роуты в локальную сетку с убунты - руками вписывать на стороне клиента, split-include нужен только для генерации соответствующих полиси для абонентов
Nikita
DNS пока не получается
Александр
Александр
Что интересно, когда ломишся taemviewer-ом на любую машину в удаленной сети, так сразу все начинает «бегать»
Александр
Кстати, Ikev2, айфонами вообще пролблем не было, в инете валяется мануал, ikev2+сертификаты по нему все работает. По умолчанию айфоны весь трафик гонят через vpn
Cumberbatch
Александр
))
Александр
Ну вот хочется фишку с тимвьювером проверить, чтобы точно удостоверитсья что ситуация схода
Cumberbatch
Ну вот хочется фишку с тимвьювером проверить, чтобы точно удостоверитсья что ситуация схода
Списывайтесь в личке. Проверяйте
Nikita
Александр
А что там неактуально, не поменяли некоторые размещения
Александр
https://habr.com/ru/post/438176/
Александр
вот, еще одна крутая инструкция, там есть стрелочки, что с чем поменялось, позволяет лучше понять логику
Александр
Во всяком, случае телефонных пиров, я подключал по той инструкции, раздав им сертефикаты, статических по этой
Anonymous
Всем кто интересовался курсами по Mikrotik Security.
Первый в этом году курс проводим с Москве, 26-28 августа. Подробнее:
https://mikrotik-courses.ru/moskva/mtcse-26-08-2019?utm_medium=referral&utm_source=mikrotik.com&utm_campaign=moskva-mtcse-26-08-2019
Юрий
 Юрий
Народ, подскажите 39.3 и 40.8 багфикс подвержены эксплоиту? Проверить практически нет возможности сейчас...
 Moneron 🇷🇺
 Nickolay
Списывайтесь в личке. Проверяйте
У меня как бы сам туннель работает, трафик между сетями бегает, но вот именно с роутера на котором заменен нат на рав не пингуется ничего, кроме внешних адресов типа 8888.
 Pavlo
Парни, SwOS на CSS серии можно как-то порты подписывать?
 Evgeny
Парни, SwOS на CSS серии можно как-то порты подписывать?
На первой вкладке есть поле Name. Только там
Александр
https://pastebin.com/WJ4xzHxg
В общем, это какой-то глюк. Пооключал, на фиг fasttrack, один фиг, проходит какое то время и пакеты по ipsec перестают бегать. Причем в mangle по прежнему политики ipsec не маркируются. Но при включении тимвьювера все в миг начинает работать
Cumberbatch
Александр
ок, подожду когда отвалится
Александр
Вооще все это началось, когда поствил новый микротик, и настроил его на основе дефолтного конфига
Александр
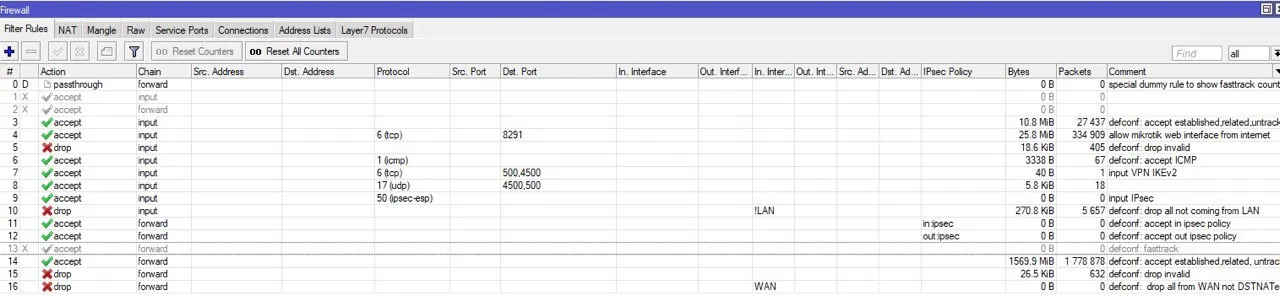
собственно там и был fasttrack с счетчиками
Александр
Смущают нули в счетчиках
Александр
 Александр
9 правило, 11,12(по идее должны выхватывать ipsec перед fasttrack)
Александр
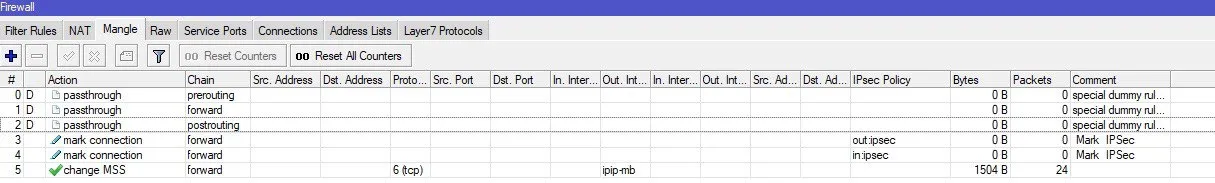
ну и тут, при маркировке
Александр
 Александр
Пинг с другой стороны попробуйте когда с первой нет пинга
Да с другой стороны пинг проходит. Как только начинают идти пакеты, то пинг появляектся сразу и с другой стороны
Александр
fasttrack отключил
Cumberbatch
Да с другой стороны пинг проходит. Как только начинают идти пакеты, то пинг появляектся сразу и с другой стороны
Я вам и говорю что что-то на инпут запрещено
Александр
так.. эта сторона.. тут ничего не запрещено?
Александр
Александр
все по дефолту: invalid и внешний инет порты ipsec разрешены.
Александр
сейчас посмотрю другую сторону
Александр
 Александр
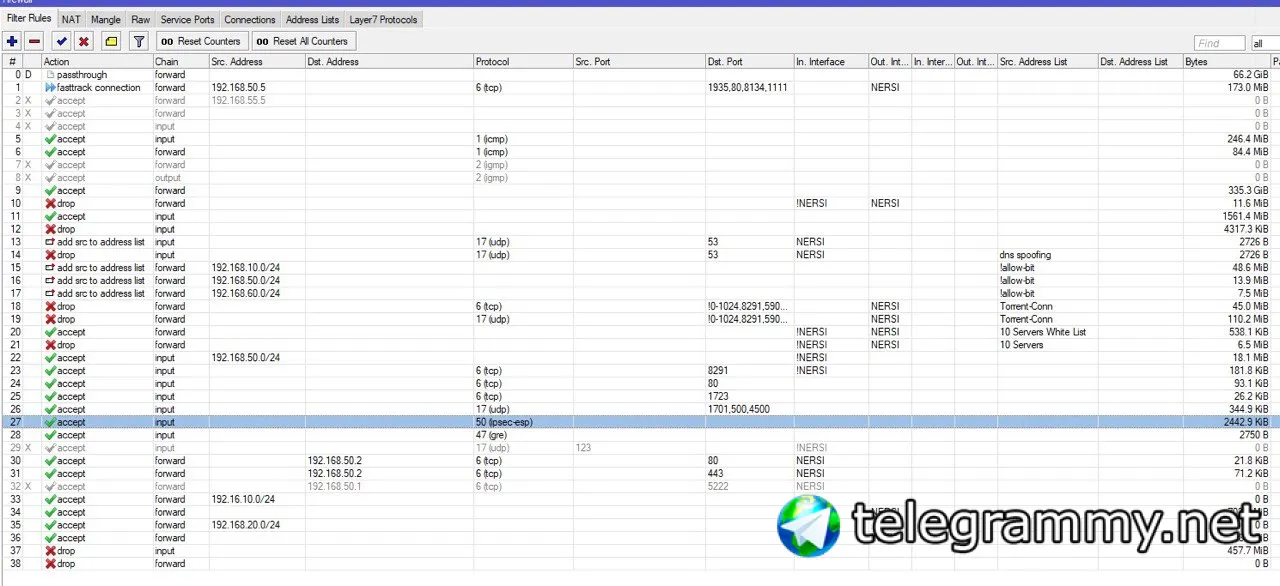
вот другая сторона
Александр
12 правило это invalid
Александр
далее, у меня отлавливаются торренты, и банятся
Александр
из конкретных домашних подсетей
Cumberbatch
Александр
26 правило
Cumberbatch
Ох. Ладно. Сложно щас. Полностью откройте фв. И по одному включайте правила. Будет видно когда сработает проблема. Там и копайте
Cumberbatch
Дропы с логами сделайте
Александр
да там ничего и нет сложного. Проблема в том, что тунель засыпает примерно чере 4-6 часов
Александр
т.е одно и изменение делают, 4-6 ждать
Cumberbatch
да там ничего и нет сложного. Проблема в том, что тунель засыпает примерно чере 4-6 часов
Если не сложно то не отвлекайте нас пожалуйста
Александр
сброс ipsec не срабатывает
Александр
я имею в виду, если я разрываю соединение, то оно вновь востанавливается и работает. Я не могу найти способ искусственно получить такое состояние, в которое переходит туннель «засыпает»
Александр
Просто не могу, по долгу FW отключать на рабочей удаленной стороне
sergey🎃rest
да там ничего и нет сложного. Проблема в том, что тунель засыпает примерно чере 4-6 часов
а ты не пробовал пинг то гонять сутки там к примеру? я конечно понимаю глупое но все же
Cumberbatch
Просто не могу, по долгу FW отключать на рабочей удаленной стороне
Поставьте логирование на deny правила
Александр
а ты не пробовал пинг то гонять сутки там к примеру? я конечно понимаю глупое но все же
Ну, в принципе норм такой костыль..