спасибо! буду изучать.
Без интерфейсов работать не будет.
 Cumberbatch


 Nickolay
Без интерфейсов работать не будет.
Как с минимальными потерями и простоями лучше уйти от чистого ипсека?
 Владимир
спасибо! буду изучать.
Только помните... Любая засада в одном филиале может привести к такой засаде во всех разом. Так что не забываем о фаерволах, антивирях, апдейтах и тд
Nickolay
Только помните... Любая засада в одном филиале может привести к такой засаде во всех разом. Так что не забываем о фаерволах, антивирях, апдейтах и тд
ну сейчас по факту тоже самое - случись в одном из филиалов - заражается HQ и оттуда остальные филиалы
Александр
Александр
Прошло пол дня, и та же самая история, и счетчики маркировки, по нулям
Cumberbatch
Я думаю ему не хватает сейчас правил forward conn-state = untracked action = accept
Вот отсюда почитайте ещё
Александр
«Разреши весь untracked трафик и подними на самый верх» - вы это имеете в виду?
Александр
Я настраивал FW на основе дефолтной конфигурации, там так и есть
Александр
input rel, est, untracked в самом вверху
Александр
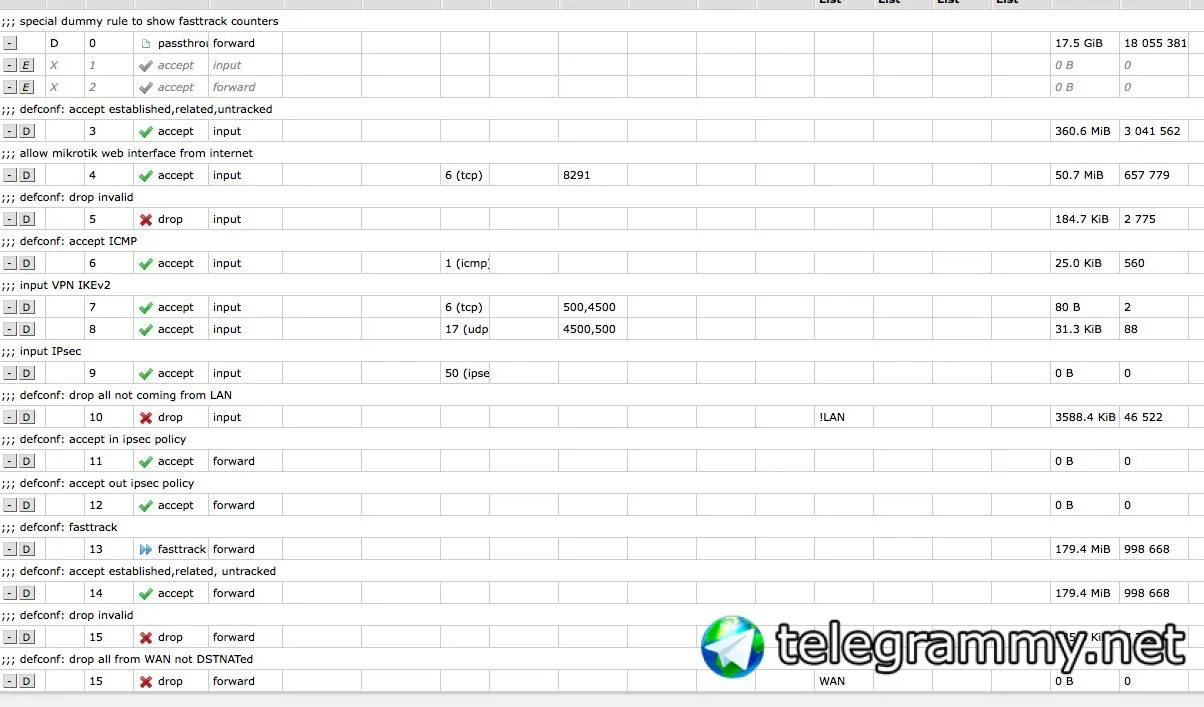 Александр
ну и тут маркировка пакетов, как видите, по нулям
Александр
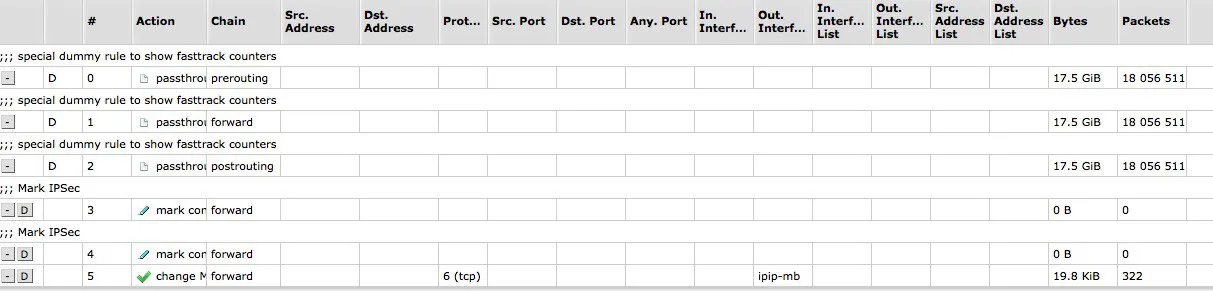 Cumberbatch
/ip firewall export на pastebin.com и ссылку в студию. Посмотрим
Александр
/ip firewall export на pastebin.com и ссылку в студию. Посмотрим
https://pastebin.com/WJ4xzHxg
Nickolay
В продолжении темы об "оптимизации" ipsec: после переноса nat правила в raw notrack перестал пинговать с роутера вообще какие-либо хосты на удаленной стороне. Туннель работает без проблем, но вот с роутера не могу пинговать ничего, пробовал и ping src-address и просто. Включаю правило nat - пинги проходят. С стороны головного офиса правило в nat и все отлично пингуется непосредственно с роутера.
Nickolay
в input untracked галочка стоит, не пойму куда копать.
 Nikita
А я тем временем запилил ipip/ipsec-ike2 между двумя тиками и поднял OSPF ;)
Nikita
Кому там было интересно как обстоят дела в ike2 ipsec в новой 6.44?
Nikita
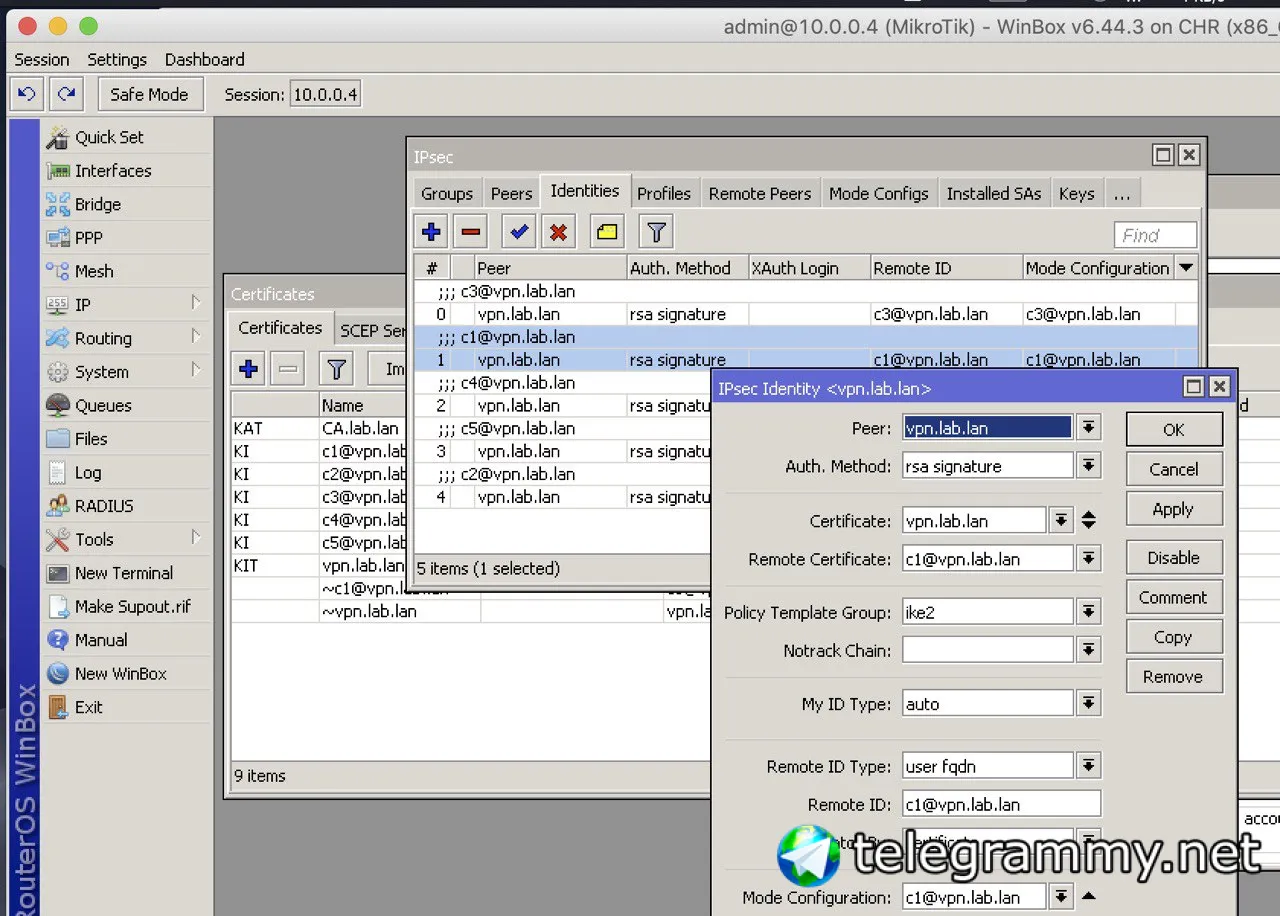 Nikita
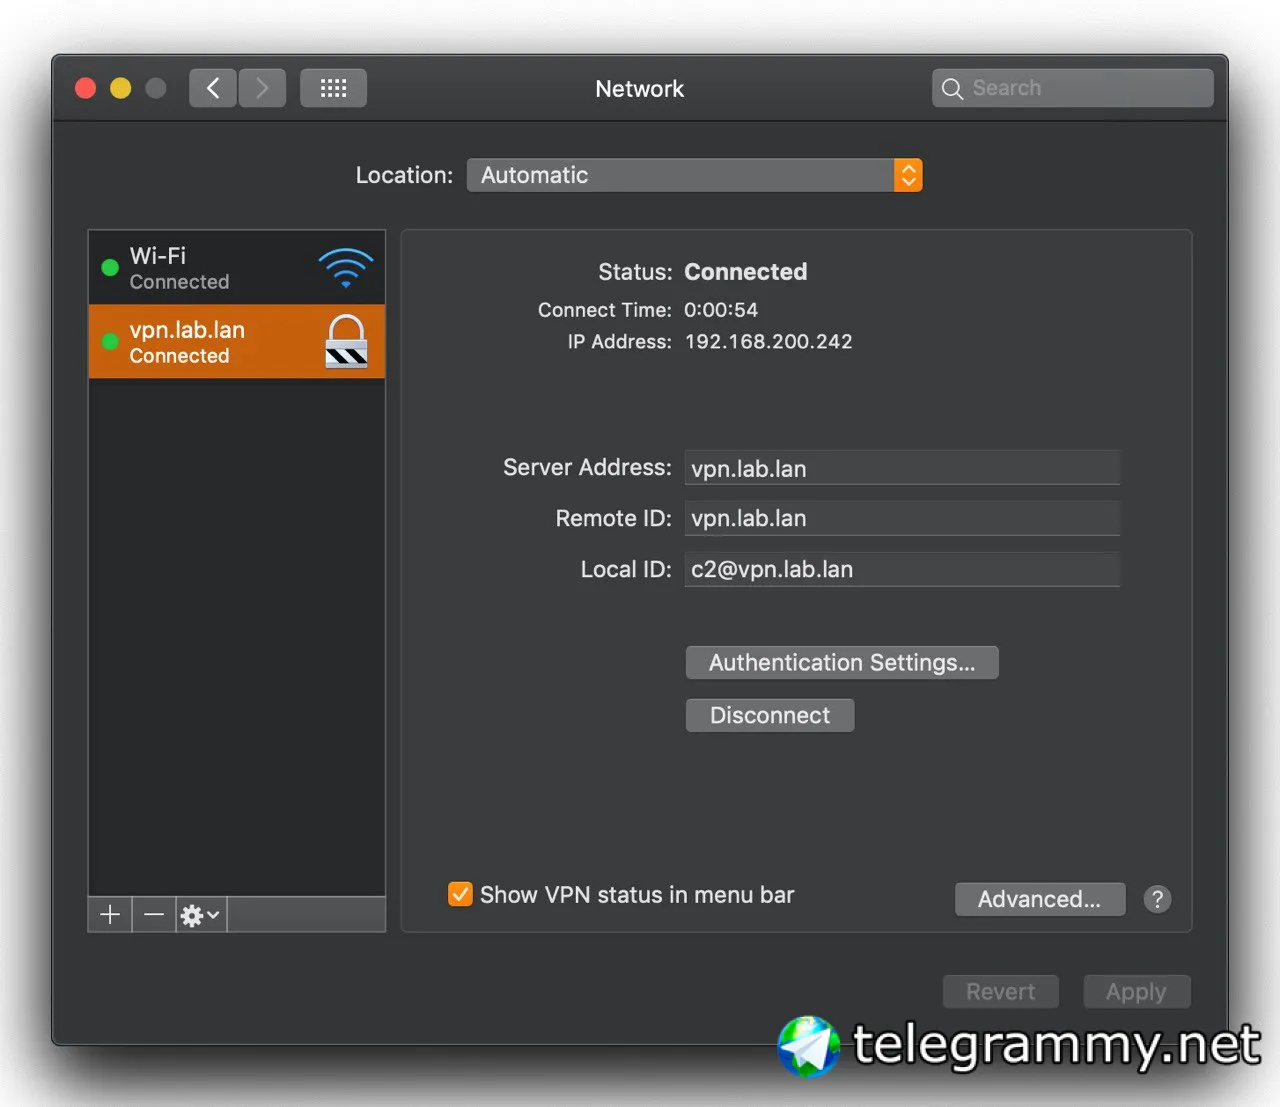 Nikita
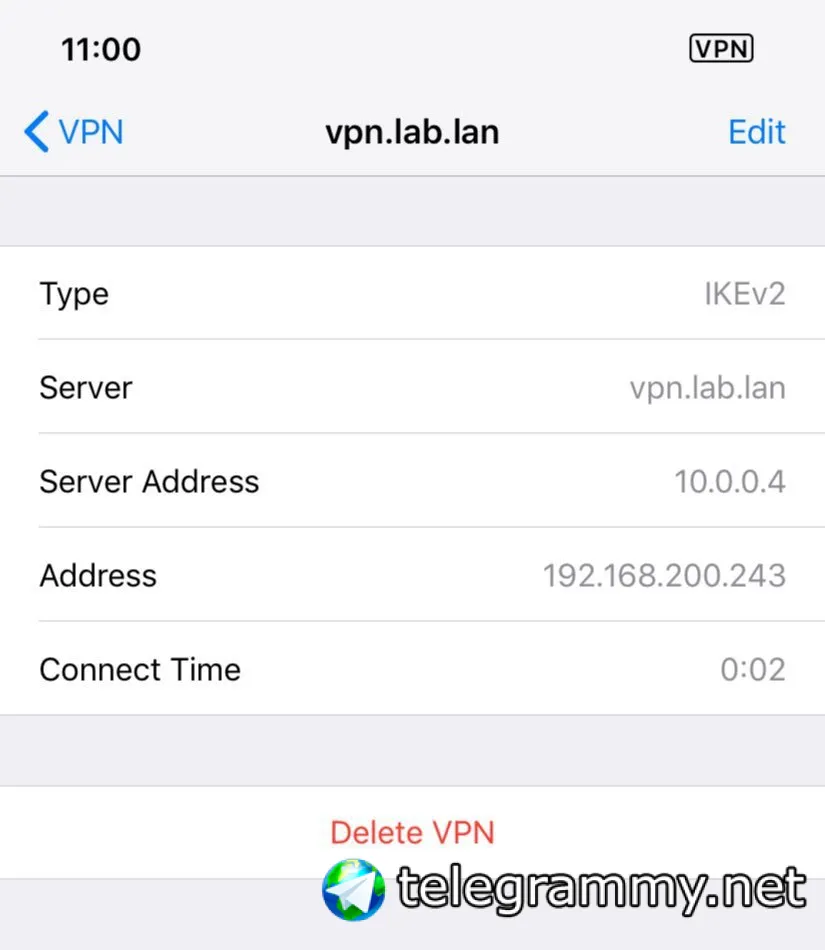 Nikita
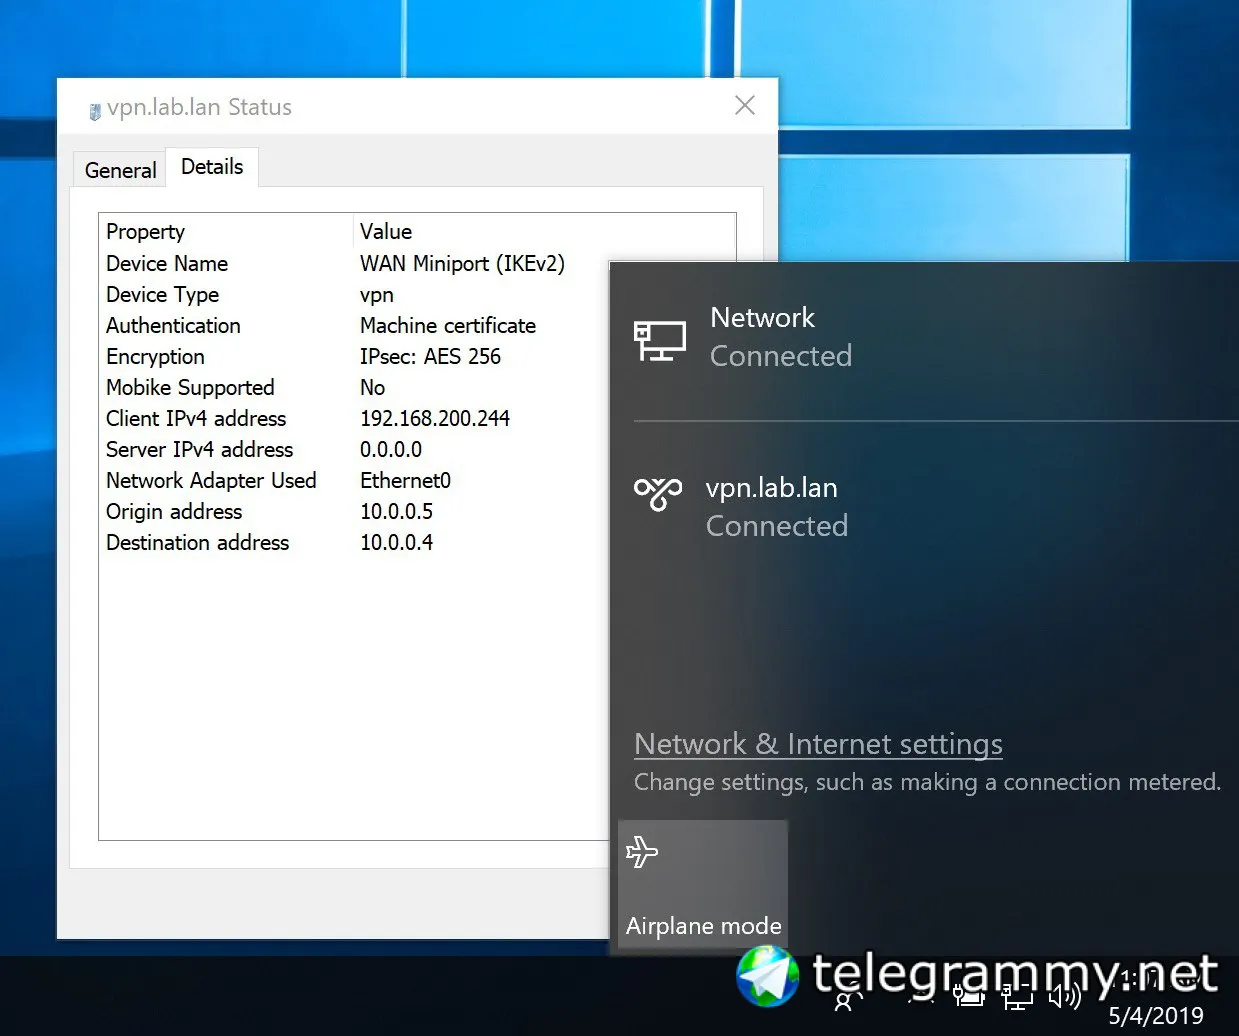 Nikita
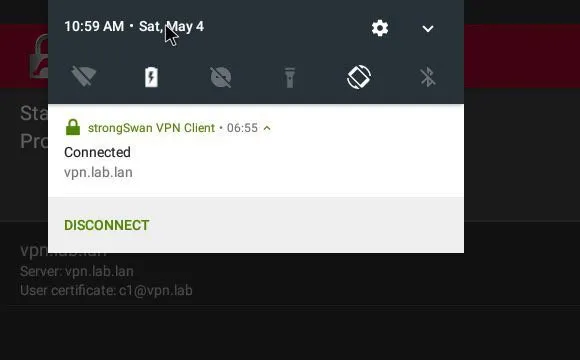 Nikita
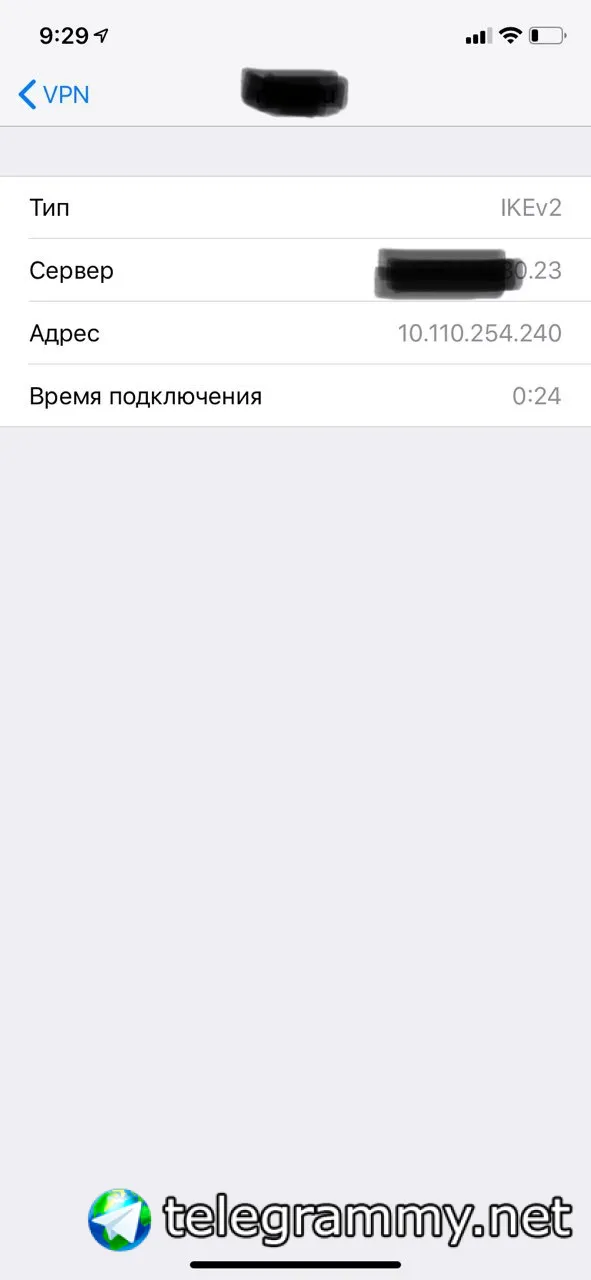 Nikita
+ к этому каждому юзеру пушить его индививидуальные роуты )
Cumberbatch
+ к этому каждому юзеру пушить его индививидуальные роуты )
А айфончики поймают резве пуши?
Nikita
До 6.44 эта задача была нерешаемой. Все старые мануалы, написанные до 6.43 утратили свою актуальность.
Cumberbatch
Nikita
Я как раз сейас и работаю над этим. Еще 2 года назад всем обещал запилить наглядный мануал
Nikita
Вот это интересно
✅ в роут таблице айфона появился маршрут до заданной сети
✅ трафик в инет полетел через дефолт шлюз
✅ трафик до заданных сетей полетел через ike2
Cumberbatch
Both Apple macOS and iOS will use the DNS servers from system-dns and static-dns parameters only when 0.0.0.0/0 split-include is used.
Both Apple macOS and iOS will only accept the first split-include network.
Cumberbatch
Это в вики
Cumberbatch
Windows will always ignore networks received by split-include and request policy with destination 0.0.0.0/0 (TSr). When IPsec-SA is generated, Windows requests DHCP option 249 to which RouterOS will respond with configured split-include networks automatically.
Cumberbatch
Nikita
ну да, скорее всего корпоративные DNS работать не будут не гнать весь трафик через VPN на Apple девайсах, наверное это как-то связано с безопасностью.
Ща проверю винды
Nikita
Винда приняла DNS, приняла split-include роуты
 sergey🎃rest
Nikita
😭 вот прямо хотюхотю
Меня еще не включили в MUM Agenda до тех пор, пока не предоставлю им концепцию презентации. Проект еще в процессе разработке.
Nikita
кто в курсе где StrongSwan в убунте ведет логи? Работаю над линуксом клиентом
Nikita
у меня лапки и я весь трафик гоняю в впн с яблофона.
у тебя split-include 0.0.0.0/0 ? перечисли требуемые тебе сети
sergey🎃rest
Меня еще не включили в MUM Agenda до тех пор, пока не предоставлю им концепцию презентации. Проект еще в процессе разработке.
а что там это проверяют? некоторые видео смотришь будто для мамкиных админов сделано просто стыдно за мум позволивший выйти такому презентеру
Cumberbatch
кто в курсе где StrongSwan в убунте ведет логи? Работаю над линуксом клиентом
By default, the IKE daemon charon logs via syslog(3) using the LOG_AUTHPRIV (only messages on log level 0) and LOG_DAEMON (all log levels) facilities. The default log level for all subsystems is 1.
Where the log messages eventually end up depends on how syslog is configured on your system. Common places are /var/log/daemon, /var/log/syslog, or /var/log/messages.
Unlike charon, charon-systemd logs to the systemd journal and not syslog, by default. The log levels are configurable in a separate section in strongswan.conf, which is not described here.
Nikita
а что там это проверяют? некоторые видео смотришь будто для мамкиных админов сделано просто стыдно за мум позволивший выйти такому презентеру
Мне прислали стандартную отписку типа пришли черновик презентации и мы подумаем, никаких гарантий до тех пор пока не будет более менее понятной сути доклада.
sergey🎃rest
у тебя split-include 0.0.0.0/0 ? перечисли требуемые тебе сети
я вот что-то пока даже не понимаю о ком речь но скоро я это повычитаю
Cumberbatch
у тебя split-include 0.0.0.0/0 ? перечисли требуемые тебе сети
Вот попробовал. Реально только первое что в сплитинклуде стоит ту Сеть и направляет через впн. Остальные по дефолту
Cumberbatch
Эх. Жаль конечно.
Nikita
всего одну сеть??
Cumberbatch
Да
sergey🎃rest
Вот попробовал. Реально только первое что в сплитинклуде стоит ту Сеть и направляет через впн. Остальные по дефолту
тоесть хотябы 192.168/16 туда можно загнать? А днс корпоративные он возьмет?
Nikita
тоесть хотябы 192.168/16 туда можно загнать? А днс корпоративные он возьмет?
DNS - Винда да, яблоки нет - проверил выше Роуты зайду и там и там
Cumberbatch
тоесть хотябы 192.168/16 туда можно загнать? А днс корпоративные он возьмет?
Сеть загнать можно. Днс только когда весь трафик через впн
sergey🎃rest
ну все не слава богу (((
sergey🎃rest
без днс это все бесполезно - снова учить их ip прописывать
sergey🎃rest
мак винда яблоко андроид
Nikita
яблоко не скушает vpn dns
Nikita
мак/иос
sergey🎃rest
все что в руках командировочный может держать и без гре который блочится в кафешках
Cumberbatch
без днс это все бесполезно - снова учить их ip прописывать
Можно днс в паблике разместить свой и его прописать
Nikita
в убунте есть какой графический интерфейс для работы с системными корневыми сертифкатами?
Cumberbatch
в убунте есть какой графический интерфейс для работы с системными корневыми сертифкатами?
Installing a root/CA Certificate
Given a CA certificate file foo.crt, follow these steps to install it on Ubuntu:
Create a directory for extra CA certificates in /usr/share/ca-certificates:
sudo mkdir /usr/share/ca-certificates/extra
Copy the CA .crt file to this directory:
sudo cp foo.crt /usr/share/ca-certificates/extra/foo.crt
Let Ubuntu add the .crt file's path relative to /usr/share/ca-certificates to /etc/ca-certificates.conf:
sudo dpkg-reconfigure ca-certificates
To do this non-interactively, run:
sudo update-ca-certificates
In case of a .pem file on Ubuntu, it must first be converted to a .crt file:
openssl x509 -in foo.pem -inform PEM -out foo.crt