192.168.1.100
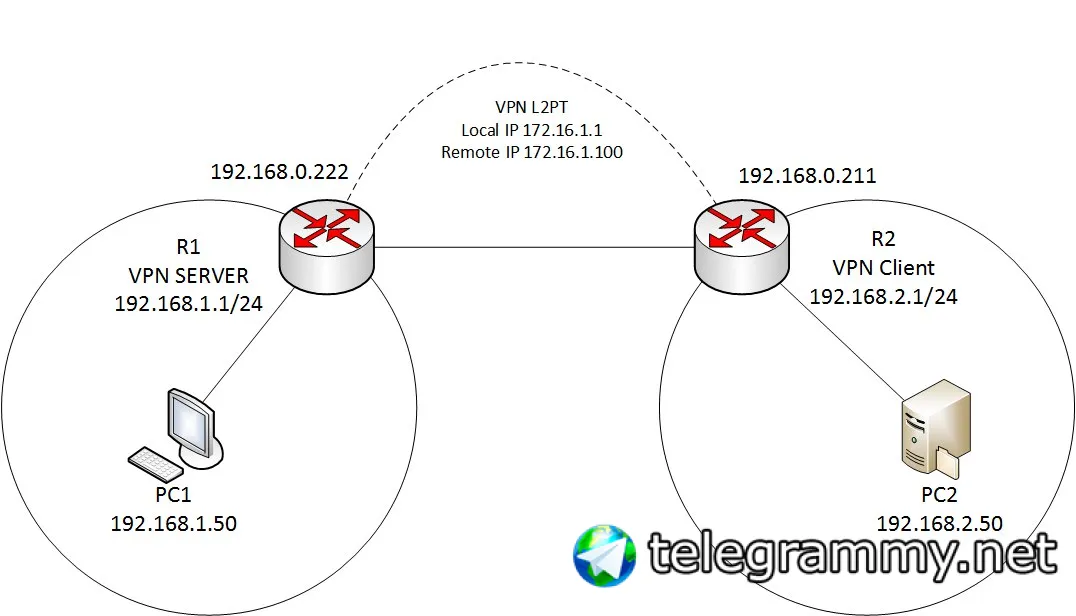
На роутере где 192.168.1.100 как локалка и vpn объедены? Proxy arp ? Bridge?
 Cumberbatch

 Oleg
никак
 Dmitry
R1:proxy-arp на локальном бридже и мое правило в prerouting с src-adress=192,168,0,0/24 dst-adress=1.100 dst-port=3389 route-dst=192.168.2.x
Oleg
в bridge я не могу l2tp интерфейс засунуть
Dmitry
Схема вырви глаз
Cumberbatch
Но схему нужно переделать. Так не правильно
Oleg
т.е. vpn интерфейсу лучше не присваивать IP из локальной сети?
Cumberbatch
т.е. vpn интерфейсу лучше не присваивать IP из локальной сети?
Лучше отдельную сеть взять. И прописать маршруты везде
Oleg
Cumberbatch
т.е. vpn интерфейсу лучше не присваивать IP из локальной сети?
Либо с двух!!! сторон l2tp в бридж засунуть с локалками в профиле
Oleg
а как? у меня не получилось
Cumberbatch
И на бриджах прокси арп
 Vitalii
какую то сложную схему вы выдумываете\
Vitalii
кмк
Max
Всем привет
Подскажите, может кто ставил eve-ng
у меня микротик нода пишет что стартует но по факту нет
никто не стыкался с таким?
Cumberbatch
Всем привет
Подскажите, может кто ставил eve-ng
у меня микротик нода пишет что стартует но по факту нет
никто не стыкался с таким?
Нужно hyper-v включить. Или может называться встроенная виртуализация
 Maxim
Всем привет! Подскажите, кто знает работающий public bandwidth test server? Или как ещё удалённо померить скорость входящего на микрот канала?
Vitalii
включить на микроте сревак
Vitalii
скачаьт btest
Max
Нужно hyper-v включить. Или может называться встроенная виртуализация
Это в настройках виртуальной машины или внутри в ОС?
Oleg
Спасибо )
Oleg
Докладываю. Все заработало. Добавил proxy-arp на локальный бридж R1 и правило chain=dstnat action=dst-nat to-addresses=192.168.2.50 protocol=tcp
dst-address=192.168.1.100 dst-port=3389
 Moneron 🇷🇺
Докладываю. Все заработало. Добавил proxy-arp на локальный бридж R1 и правило chain=dstnat action=dst-nat to-addresses=192.168.2.50 protocol=tcp
dst-address=192.168.1.100 dst-port=3389
Но лучше переделывайте по обычной адресации. Избегайте костылей. Два маршрута – и всё работает. К чему прочие сложности?
Oleg
Но лучше переделывайте по обычной адресации. Избегайте костылей. Два маршрута – и всё работает. К чему прочие сложности?
нет проблем, переделаю. Это тестовый стенд, мне интересно как можно реализовать уже имеющуюся инфраструктуру на MikroTik'е
 Кейс
нет проблем, переделаю. Это тестовый стенд, мне интересно как можно реализовать уже имеющуюся инфраструктуру на MikroTik'е
лучше заодно и костыли имеющиеся сразу исправить
Oleg
Правильно ли я понял, что L2TP интерфейсу я присваиваю 172.16.1.100, на R1 прописываю маршрут до сети 192.168.2.0/24 и подключаюсь через RDP c PC1 на PC2 по ip 192.168.2.50? Так будет самое правильно решение задачи? )
Oleg
 Dmitry
Oleg
c R2 нет необходимости подключаться в сеть R1
Vitalii
Тогда р1 ничего не вернётся
Oleg
так гораздо проще и никаких правил не нужно
Кейс
c R2 нет необходимости подключаться в сеть R1
подключение с сети R1 на R2 подразумевает и обратное подключение. иначе как ответы додут?
Oleg
подключение с сети R1 на R2 подразумевает и обратное подключение. иначе как ответы додут?
отключил маршрут с R2 на R1, пока все работает )
 Kirill
Значит где-то нат
Dmitry
немного взглянул на pbr от cisco - лучше на mikrotik :)
Midnight
6.44.1 ставить можно?
 Alex
Можно
Midnight
Ок
Midnight
Пофлудить хочецо,сил нет😂
Cumberbatch
Нет
Yevhen
Основы статической маршрутизации в Mikrotik RouterOS / Хабр
https://habr.com/ru/post/443788/
Yevhen
Думаю начинающим будет полезно и интересно почитать
 Сергей
Midnight
Как бэ это сказать чтоб никого не обидеть...там одни геи
Midnight
Ладно,тогда по теме...может есть статьи по прикручиванию датчиков iot к телеграме,ну посредством канешно скриптов микротика?
 nameless
Midnight
Чем же?
nameless
Чем же?
офтоп конечно ,но...
проще за микротиком поставить любой компик который на раз будет это делать
Midnight
,ок,понял
Dmuтро
Вечер добрый. Впервые сюда пишу. Новичек в этом дел. Подскажите пожалуйста, домой поставил mikrotik. Уже там вроди бы все настроил, кучу всего перекопал в инете. Сейчас интересует файрвол и правила для него, а конкретнее : работать в интернете, все закрыть на предмет уязвимостей, проникновения, вторжения и тд... Подскажите пожалуйста. Спасибо.
 Diana
Вечер добрый. Впервые сюда пишу. Новичек в этом дел. Подскажите пожалуйста, домой поставил mikrotik. Уже там вроди бы все настроил, кучу всего перекопал в инете. Сейчас интересует файрвол и правила для него, а конкретнее : работать в интернете, все закрыть на предмет уязвимостей, проникновения, вторжения и тд... Подскажите пожалуйста. Спасибо.
Проще всего сбросить микротик в заводские настройки, настроить через квиксет. Файрвол будет закрыт)
 Nickolay
Вечер добрый. Впервые сюда пишу. Новичек в этом дел. Подскажите пожалуйста, домой поставил mikrotik. Уже там вроди бы все настроил, кучу всего перекопал в инете. Сейчас интересует файрвол и правила для него, а конкретнее : работать в интернете, все закрыть на предмет уязвимостей, проникновения, вторжения и тд... Подскажите пожалуйста. Спасибо.
https://wiki.mikrotik.com/wiki/Manual:Securing_Your_Router
Евгений
Приветствую. Подскажите, пожалуйста... Есть MikroTik CRS328, на него приходит несколько vlan - x, y. X - основной, untagged для всех портов, все порты в одном бридже, vlan filtering на нем включен. Вот как на одном порту сделать tagged vlan y, в него подключена точка доступа, в одной wlan которой указан тот самый vlan y.
Dmitry
Приветствую. Подскажите, пожалуйста... Есть MikroTik CRS328, на него приходит несколько vlan - x, y. X - основной, untagged для всех портов, все порты в одном бридже, vlan filtering на нем включен. Вот как на одном порту сделать tagged vlan y, в него подключена точка доступа, в одной wlan которой указан тот самый vlan y.
https://wiki.mikrotik.com/wiki/Manual:Interface/Bridge#VLAN_Example_.231_.28Trunk_and_Access_Ports.29
Евгений
Спасибо!
 Alexg
Здравствуйте всем. Имеем JunOS --- GRE --- CHR. Поверх этого ibgp. До поднятия iBGP пинг 40-50мс, после поднятия iBGP пинг 400-500мс. Играть с МТУ ?
Dmitry
Здравствуйте всем. Имеем JunOS --- GRE --- CHR. Поверх этого ibgp. До поднятия iBGP пинг 40-50мс, после поднятия iBGP пинг 400-500мс. Играть с МТУ ?
в маршруты, до и после - для начала и на cpu на всякий случай
 Aleksandr
Всем, привет кто сегодня на мум в ростове?
Aleksandr
Народу не мало тут
Sergey
онлайн трансляция будет?
Alexg
в маршруты, до и после - для начала и на cpu на всякий случай
Пинг пускаю между IP туннеля, заметил что когда Ibgp поднимает происходит быстрый рост TX drop в сторону Juniper
Dmitry
маршруты до dst-туннелей заданы статикой с двух сторон ?
Alexg
маршруты до dst-туннелей заданы статикой с двух сторон ?
Прошу прощения, licensing.... Все работает исправно.
 Krasnov
Всем привет, туплю, как в микротике прописать загрузку по сети не с микротика а с другого устройства в сети ?
Dmitry
/system routerboard settings set boot-device=ethernet ?