 Krasnov


я так понимаю есть опция dhcp сервера 66 , которая должна указывать на ip tftp
 Dmitry
я так понимаю есть опция dhcp сервера 66 , которая должна указывать на ip tftp
https://wiki.mikrotik.com/wiki/Manual:Etherboot - тянуть прошивку с другого устройства он имхо не может, т.е. - это все может использоваться только для netinstall
 Mikrotik new version checker
🔥 [testing] New version has been released!
Version: 6.45beta19 (testing)
#mikrotik #routeros #update #packages #checker #testing #new
https://telegra.ph/Changelog-645beta19-testing-03-22
 digdream
а не ткнете носом в мануал, как правильно настроить на МТ l2tp-ipsec сервер с авторизацией сертификатами?
есть настроенный с общим ключом, хочется повысить меры безопасности
 Moneron 🇷🇺
На wiki есть ike2 по сертификатам. В л2тп сертификатная часть ничем не отличается.
 Ivan
Привет, есть тут господа, которые умеют в капсман и смогут помочь?
Ivan
за вознаграждение, если работа того стоит
Dmitry
задача то какая ?
 Alexey
Нужна конкретика...
Ivan
понять почему нестабильно работает сеточка. 4-way handshake timeout у устройств в AL, + частый отстрел ошибок group key timeout
Ivan
контроллер 3011, 6.44.
точки 3 штуки RBcAPGi-5acD2nD в двух диапазонах, тоже на последней прошивке
Ivan
конфиг капсмана могу скинуть, если нужно
Ivan
видел, что ошибка очень частая, но как только не плясал с бубном не могу найти
Alexey
Логи ведутся?
Ivan
+
Ivan
но сейчас без дебага, просто инфу
Alexey
Что есть в них во время проблемы?
Ivan
собственно только сообщение о том, что мак@точка disconnected, group key timeout
Alexey
Физика проверялась, падения интерфейсов есть?
Ivan
нет, да, есть падение
Ivan
но насколько я понял точку без клиентов он тоже считает упавшей. Точки зацеплены через инжекторы из коробки, напрямую в микрот
 Максим
могу предположить что в бридж на точках доступа добавлен wlan
Alexey
Я бы начал в первую очередь с проверки физики, попробовал бы подключить напрямую, с БП
Dmitry
Ivan
Я бы начал в первую очередь с проверки физики, попробовал бы подключить напрямую, с БП
та точка, которая всегда активна по статусу не падала
Ivan
пробовал еще 2011 в качестве контроллера и совсем на другом объекте - все тоже самое
Dmitry
пробовал еще 2011 в качестве контроллера и совсем на другом объекте - все тоже самое
в 5-ке проблемы есть ?
Ivan
игрался с hw retries и стало вроде чуть-чуть получше
Ivan
в 5-ке проблемы есть ?
только на пятерке и есть, только одна точка работает в двух диапазонах и то ради принтеров
Dmitry
только на пятерке и есть, только одна точка работает в двух диапазонах и то ради принтеров
то есть в 2.4 - проблем нет ?
Dmitry
у меня по al запрещено цепляться устройствам к 2.4
это как, белый список по макам, которым доступен диапазон ?
Ivan
это как, белый список по макам, которым доступен диапазон ?
ну грубо говоря да.
есть некоторый пул устройств - наличие соединения для которых критично и когда они цепляются на 2.4 - становится грустно ибо эфир само собой забит.
Там правила типа: такому-то маку reject цепляться к условной точке ap1-2, но accept на ap1-5
Dmitry
ну грубо говоря да.
есть некоторый пул устройств - наличие соединения для которых критично и когда они цепляются на 2.4 - становится грустно ибо эфир само собой забит.
Там правила типа: такому-то маку reject цепляться к условной точке ap1-2, но accept на ap1-5
устройства территориально в одном месте?
Ivan
да, в одном здании
Ivan
частоты разные, мощность 15. На одной самой уделанной точке 25, для людей которые неподалеку от нее сидят и цепляются только к ней.
Dmitry
идеально, чтобы они в scan-ах друг друга не видели
Ivan
да, на серт никто не согласился
Ivan
если что период обновления ключа - час, pmkid выключен, шифрование aes ccm
 Diana
понять почему нестабильно работает сеточка. 4-way handshake timeout у устройств в AL, + частый отстрел ошибок group key timeout
Есть рабочий конфиг, тоже была проблема.
Diana
Траблшутила около 2-3 часов.
Dmitry
если что период обновления ключа - час, pmkid выключен, шифрование aes ccm
local-forwarding ?
Ivan
нет
Ivan
3011 контроллит все
Dmitry
нет
мое мнение - дело как раз в access-list-ах, надо смотреть в них - ну, посмотреть debug capsman (это если с радио/физикой все в порядке)
Ivan
Понял, спасибо, покопаюсь
digdream
а для l2tp для клиентов с авторизацией по сертификату есть возможность указать только один сертификат? (при условии что клиент с неизвестным src-ip, т.е. может быть указан как 0.0.0.0/0)
no_name
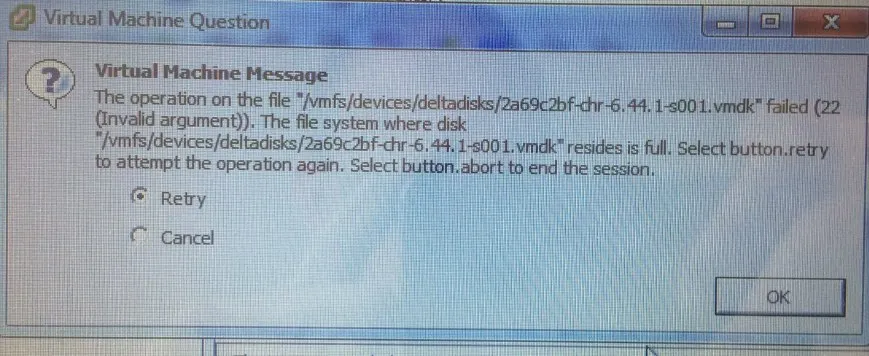
Кто сталкивался с таким? первый раз вижу.
no_name
 😷Драничек
Diana
no_name
Место кончилось на диске)
Да вроде не кончилось) пойду проверю, у коллеги такая штука. Снапшоты не снимаем.
Diana
Да вроде не кончилось) пойду проверю, у коллеги такая штука. Снапшоты не снимаем.
На дельтадисках место кончилось)
😷Драничек
Там много причин может быть. Но причина верно описана коллегой выше.
no_name
Ок, пошел проверять, спасибо за наводку.
😷Драничек
Думаю начинающим будет полезно и интересно почитать
Я бегло посмотрел и понял, что ничего в маршрутизации не знаю. Спасибо!
Anonymous
 Dmitry
А в чем проблема?
Ivan
тут кстати такое себе действие проделал, но помогло
Ivan
добавил впа1 и отключил групповое шифрование с периодом обновление ключа
Ivan
теперь вроде отвалы прекратились массовые, но зато дыра есть)
Dmitriy
друзья
Dmitriy
ай нид хелп
Dmitriy
не могу победить элементарную операцию
Dmitriy
пробросить порты
Cumberbatch
Пожалуйста сформулируйте проблему в одном сообщении
Dmitriy
в общем ниче не понятно. за микротом есть 5 устройств, которые надо дергать снаружи. по портам 8201-8205. так же поднят igmp прокси в бридж1. в итоге делаю проброс портов, но снаружи достучаться не могу. в фаервол разрешающее правило на все взодящие, пакеты какие то придетают на эти порты, но ниче не работает
Dmitriy
само собой
Dmitriy
вот сейчас развернул из бекапа, проброс работает, но отключены igmp
Dmitriy
получается что если igmp заворачивать в общий бридж то пробросы не работают