Oleg


ISAKMP-SA established XXXXXXXXXXXXXXXXXXXXXXXX ?
Oleg
имеется ввиду это ?
Oleg
После этого мдут ошибки про ph2
 Alan (Александр)
Народ объективно минусы и плюсы client-vlan или option 82?
 Moneron 🇷🇺
Сергей Ли
проблема решилась изменением группы на default в шаблоне policy.
у меня так - же , на дефаульт перешел и всё взлетело
Oleg
В гугле восновном инфа что это траблы с микротом, который за NATом... Но этот на белом IP и там советуют наоборот с default уходить... Еще настораживает что до сегодня такой проблемы не было. Покурил логи, ФВ, настройки, АКЛ - все на месте, т.е. вроде как ничего поломанного нет. По VPN никто лишний не подключался... Просто в один момент началсь такая ошибка....
Сергей Ли
проблема решилась изменением группы на default в шаблоне policy.
это произошло после обновления на 6.44
Oleg
Да я обновил на 6.44.1 но не вчера... Раньше... И проблемы не было... Сегодня у всех VPN упал...
Oleg
 Oleg
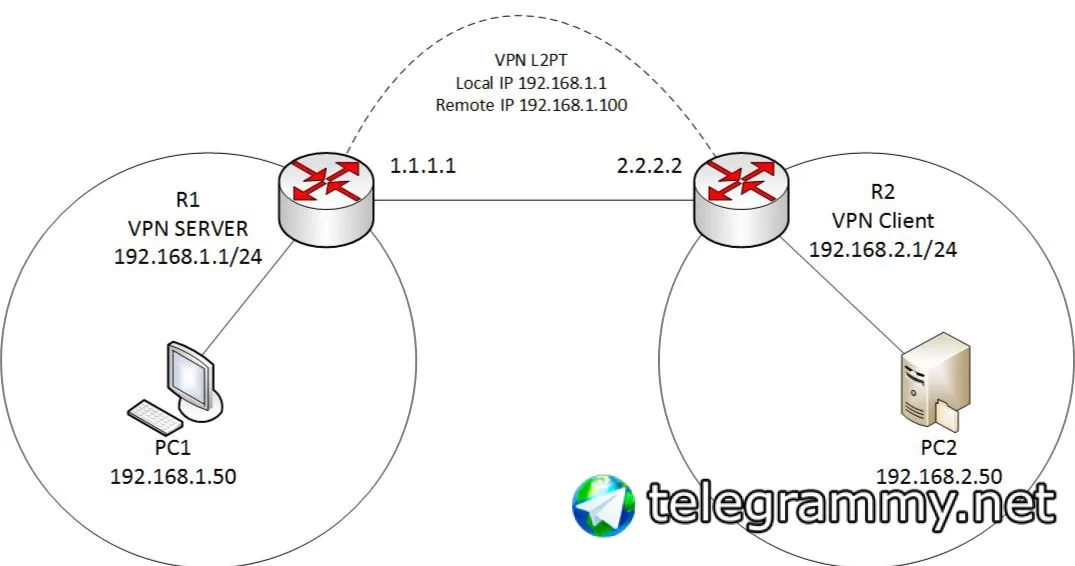
Здравствуйте! Помогите решит задачу. Необходимо с компьютера PC1 подключатся по RDP к компьютеру PC2, при обращение к IP 192.168.1.100
 Aleksandr
Oleg
Да
Oleg
Маршруты прописаны обе сети друг друга видят
Aleksandr
я думаю надо в фаерволе в цепочке forward добавить порт rdp
 Vitalii
на пк доступ открыт на рдп?
Vitalii
куда пропишу?
Vitalii
а в чем проблема то тогда?
Vitalii
аааа
 Yakov
Ему нужен портмаппинг на впн клиенте внутрь сети
Oleg
Да
Vitalii
таки через dst-nat
Vitalii
/ip firewall nat add action=dst-nat chain=dstnat dst-address=192.168.1.100 dst-port=3389 protocol=tcp to-addresses=192.168.2.50 to-ports=3389
Oleg
/ip firewall nat
add action=dst-nat chain=dstnat dst-address=192.168.1.100 dst-port=3389 log=yes \
protocol=tcp to-addresses=192.168.2.50 to-ports=3389
add action=masquerade chain=srcnat
Oleg
не работает
Oleg
в логах тишина
Vitalii
а почему на ip *.*.1.100 а не на шлюз?
Vitalii
если в дстадресс шлюз вписать, то залетить
Oleg
за если шлюз прописать захожу
Oleg
как-то можно сделать проброс через 192.168.1.100?
Oleg
у меня сейчас такая схема работает на D-Link DFL, MikroTik подключается к нему через L2TP и при обращение к 192.168.1.100, весь трафик идет на MikroTik, а уже с него я делаю dst-nat на комп
Oleg
из сети 192.168.1.0/24 у меня пинг не идет на 192.168.1.100
Oleg
Может проблема с маршрутами?
 Dmitry
за если шлюз прописать захожу
на R1:
chain=prerouting action=route route-dst=192.168.1.50 protocol=tcp src-address=192.168.2.0/24 dst-address=192.168.1.100 dst-port=3389
если я правильно понял задачу и если у Вас не NAT-ится трафик который ходит по туннелю
Vitalii
scr не *.*.1.*/24 ли?
Dmitry
Перечитал еще раз:
c PC1 при обращении на 1.100 - подключаться к PC2 , т.е. с 192.168.1.50 при обращении на 1.100 подключаться на 2.50 ?!?
Oleg
Oleg
Dmitry
из сети 192.168.1.0/24 у меня пинг не идет на 192.168.1.100
на каком устройстве назначен IP 192.168.1.100 ? Если ни на каком - тогда нужен proxy-arp, потому что до роутера такой трафик не дойдет
Oleg
192.168.1.100 присваивается интерфейсу l2tp-in1
Oleg
на R1
Oleg
D 192.168.1.100/32 192.168.1.1 l2tp-in1
Vitalii
тогда дст нат должен сработать же
Oleg
R1
# ADDRESS NETWORK INTERFACE
0 ;;; wan1
10.0.7.2/24 10.0.7.0 ether1-wan1
1 ;;; wan2
192.168.0.222/24 192.168.0.0 ether2-wan2
2 192.168.1.1/24 192.168.1.0 bridge1
3 X ;;; eoip
172.16.0.1/24 172.16.0.0 ether10
4 X 10.0.8.1/24 10.0.8.0 bridge2
5 D 192.168.1.100/32 192.168.1.1 l2tp-in1
R2
# ADDRESS NETWORK INTERFACE
0 192.168.2.1/24 192.168.2.0 bridge1
1 192.168.0.211/24 192.168.0.0 ether1
2 D 192.168.1.1/32 192.168.1.100 l2tp-out1
Vitalii
маршрутов нет
Cumberbatch
Oleg
маршрутов нет
Это нормально что на R1 такой адрес
D 192.168.1.100/32 192.168.1.1 l2tp-in1
а на R2 такой?
Oleg
D 192.168.1.1/32 192.168.1.100 l2tp-out1
Vitalii
нормально
Oleg
Vitalii
ипроутт покажите
Oleg
поменял все равно не работает )
я прописал маршрут
R1
# DST-ADDRESS PREF-SRC GATEWAY DISTANCE
7 A S 192.168.2.0/24 l2tp-in1 1
R2
2 A S 192.168.1.0/24 l2tp-out1 1
Vitalii
а с р1 1.100 пингуется?
Oleg
ипроутт покажите
R1
0 A S 0.0.0.0/0 192.168.0.1 1
1 A S 0.0.0.0/0 10.0.7.1 1
2 S 0.0.0.0/0 192.168.0.1 2
3 ADC 10.0.7.0/24 10.0.7.2 ether1-wan1 0
4 ADC 192.168.0.0/24 192.168.0.222 ether2-wan2 0
5 ADC 192.168.1.0/24 192.168.1.1 bridge1 0
6 ADC 192.168.1.100/32 192.168.1.1 l2tp-in1 0
7 A S 192.168.2.0/24 l2tp-in1 1
R2
0 A S 0.0.0.0/0 192.168.0.1 1
1 ADC 192.168.0.0/24 192.168.0.211 ether1 0
2 A S 192.168.1.0/24 l2tp-out1 1
3 ADC 192.168.1.1/32 192.168.1.100 l2tp-out1 0
4 ADC 192.168.2.0/24 192.168.2.1 bridge1 0
Vitalii
🙈
Oleg
с P2 пингуется
Vitalii
а вот на р1 первые два маршрута в разных врф?
Oleg
прошу прощения не понял, что такое врф?
Vitalii
ладно, трасероут с компа на 1.100 сдеоайте
Vitalii
tracert 192.168.100.1
Oleg
VRF не настраивал ) первый маршрут с Router Mark
Cumberbatch
Стоп стоп стоп.
Oleg
пинг только с PC2
Oleg
Задача.
С PC1 подключится на PC2 через RDP по IP 192.168.1.100
Oleg