Я этим давно не занимаюсь, но обычную ПП можно купить где угодно, а эту надо заказывать и ждать. В любом провайдере будет, чем дешевле, тем лучше. Откройте nag.ru или любой шкаф у себя в подъезде.
Я как бы показал что лучше такое взять чем там жилы подрезать. Причём не конкретно это, а вообще.
Про провайдеров вообще не надо сравнивать, они порой готовы на любых соплях собирать
 Aleksandr


 Dmitry
Иногда бывает глюк отображения. Не доверяйте винбоксу в маршрутах. Только /ip route print , только хардкор!
А с таймерами я человеку наврал, да? Вижу, наврал, но там не 20, а 30 - на 3й пинг.
 Moneron 🇷🇺
А с таймерами я человеку наврал, да? Вижу, наврал, но там не 20, а 30 - на 3й пинг.
check-gateway (arp | ping; Default: "")Periodically (every 10 seconds) check gateway by sending either ICMP echo request (ping) or ARP request (arp). If no response from gateway is received for 10 seconds, request times out. After two timeouts gateway is considered unreachable. After receiving reply from gateway it is considered reachable and timeout counter is reset.
Dmitry
Я почти собрал bare-metal для eve-ng на ненужных серверах - буду тестировать теперь прежде чем советовать. Но почему-то я помню про 30 секунд... Наверное путаю с mwan в wrt
 Alexg
Иногда бывает глюк отображения. Не доверяйте винбоксу в маршрутах. Только /ip route print , только хардкор!
Сейчас проведу повторные тесты
Moneron 🇷🇺
Ещё маленкий чит: в терминале можно после print допечатать interval=1 и наблюдать в реалтайме 😜
 Юрий
Moneron 🇷🇺
Пользуйте <tab> и «?», полезные кнопки 😊
Dmitry
Ещё маленкий чит: в терминале можно после print допечатать interval=1 и наблюдать в реалтайме 😜
А может вы посмотрите мой конфиг, может я как всегда где-то ошибся. Pastebin где-то вверху
Alexg
Ок, версия ROS? Все маршруты статика?
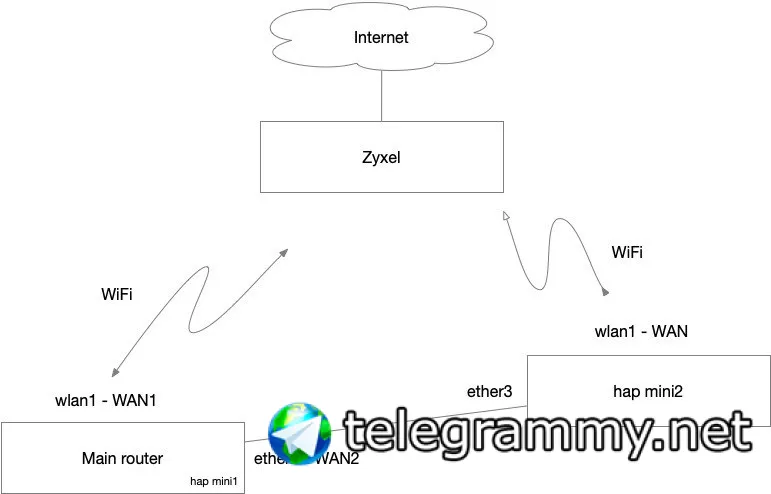
6.43.7. Тестирую на Hap mini. WAN1 - wlan1 DHCP. WAN2 - ether1. Маршруты статикой
Alexg
Ок, версия ROS? Все маршруты статика?
 Dmitry
6.43.7. Тестирую на Hap mini. WAN1 - wlan1 DHCP. WAN2 - ether1. Маршруты статикой
Как эмулируется отсутствие инета на wlan, там где dhcp?
Alexg
Как эмулируется отсутствие инета на wlan, там где dhcp?
На зикселе фильтр ставлю на соурс ip присвоенный тику
Dmitry
А Dr не принимаете по dhcp, а пишете статикой, так?
Dmitry
Примите его динамикой с нужным distance
Dmitry
Ааа тогда его не получится добавить в таблицы
Dmitry
Короче, с dhcp нужно использовать vrf - mum чудин vrf
Dmitry
Ладно, смысл понятен - надо тестировать.
Dmitry
сейчас попробую
Ещё вопос, а lease time какой на keenetic и фильтр на source-ip для всего трафика?
Alexg
Ещё вопос, а lease time какой на keenetic и фильтр на source-ip для всего трафика?
фильтр для всего. DHCP убрал. На микроте на wlan прибил статичный адрес
Cumberbatch
Чет вы уже перестарались
Михаил
Уважаемы профи, какую версию mikrotik routeros скачивать лучше? Нужна возможность IPsec для туннелей с Cisco.
Alexg
фильтр для всего. DHCP убрал. На микроте на wlan прибил статичный адрес
судя по всему дело не в DHCP. 😉
Dmitry
Moneron 🇷🇺
Уважаемы профи, какую версию mikrotik routeros скачивать лучше? Нужна возможность IPsec для туннелей с Cisco.
Любую. Если продакшн – то лонгтерм. Но учтите, что в 42, 43 и 44 версиях ипсек настраивается по-разному
Moneron 🇷🇺
фильтр для всего. DHCP убрал. На микроте на wlan прибил статичный адрес
Сделайте ip ro pr det и ip ro nex pr det с проблемой на пастебин
Alexg
Сделайте ip ro pr det и ip ro nex pr det с проблемой на пастебин
Ок. Завтра попробую. У нас уже 1:30 почти
Vladimir Kudarev
Коллеги подскажите по rb4011 при выборе в натсройках интерфейса ширины канала 20/40/80/160 интерфес не поднмаиется, на самом интерфейсе появляется надпись(winbox) not supported channel и ниже not supported channels
Vladimir Kudarev
russia3 одна единственная дотсупная
 Алексей
нетинсталлом его прошей, всё разлочится
Vladimir Kudarev
ок, спс сейчас пройдусь
Cumberbatch
А почему именно 1350 для него?
1388 проходит. Можно было сделать и такое значение. Но взял запас 38 под возможный гре например. Вообще тюнить нужно по месту
 Ettercap
понял, спасибо
 D.͙
Доброго дня. Подскажите, если в правило фаера запихнуть такую конструкцию, микротик нормально отработает исключение?
src.address=!192.168.88.1
src.address-list=192.168.0.0/16
Cumberbatch
Да
D.͙
Адрес лист только задайте именем равный вашей сети
Да в том и дело, что там несколько подсеток, и все их охватить /16 проще.
Cumberbatch
src.address=!192.168.88.1
src.address-list=LST1
А в лист LST1 добавьте 192.168.0.0/16
D.͙
 Yakov
А разве правило не будет срабатывать на все адреса неравные 88.1, а не только те которые из листа?
D.͙
А разве правило не будет срабатывать на все адреса неравные 88.1, а не только те которые из листа?
А почему он должен игнорить одно из полей правила?
D.͙
Я просто не знаю, понятно что порядок правил играет роль, но вот порядок полей в них?
Cumberbatch
Cumberbatch
Я просто не знаю, понятно что порядок правил играет роль, но вот порядок полей в них?
Внутри правила порядок не важен
 FSB_Belarus
Вопросик: как в Filters реджектить роуты, у которых Metric > 30?
Moneron 🇷🇺
Вы про оспф? Видимо, никак.
FSB_Belarus
Вы про оспф? Видимо, никак.
да, надо, чтобы одна подсеть ходила только напрямую (хоп-хоп), если будет промежуточный третий хоп (метрика 40), нужно ее в маршруты не писать
Vadim
 Vadim
Cpu 7%
Cumberbatch
Перезагрузка ?
Vadim
Нет
Vadim
Открыт винбокс был... Часа три в нем ничего не делал. 1с занимался. Смотрю линк на компе погас.. Заглянул в логи.
Cumberbatch
Открыт винбокс был... Часа три в нем ничего не делал. 1с занимался. Смотрю линк на компе погас.. Заглянул в логи.
А выше есть ещё что? Uptime?
Vadim
Экспорт глянул сейчас. Ничего нового не появилось...
Vadim
Несколько раз было. Ничего подозрительного
Vadim
 Cumberbatch
Vadim
Hap ac 6.44.1
Vadim
18 часов
Vadim
На нетинсталл нарывается похоже...
Vadim
Включен без настроек
Vadim
По умолчанию
Vadim
Да и он бы полностью перезагрузил.
Vadim
Связываю этот глюк с обновлением с 42.3 на 44.1. После нетинсталла с тем же конфигом все ок.
Dmitry
неа. Все так же
я собрал схему и разобрался почему, проблема в route rule, но неиспользовать их тоже нельзя ;)
Итак, когда пропадает ISP1 : у нас в main - активный через ISP2, в rt-ISP2 - ничего не меняется, в rt-ISP1 - активный через ISP2 (!!!) c nexthop 2.2.2.2.
Таким образом, при route rule запрещающим делать route lookup c src-ip=1.1.1.1/30 нигде кроме rt-ISP1 - рекурсия повторно не сложится.
Выход:
1. иметь копию SPEC-маршрута в соответствующей таблице (8.8.8.8 в rt-ISP1 и 8.8.4.4 в rt-ISP2);
2. добавить правило в route rule, проводящее route lookup в main для SPEC-маршрутов, до ограничивающих route rules для внешних IP.
—
Я использую воторой вариант, и того отличие от представленного мной конфига будет следующим:
/ip route rule
add dst-address=10.10.10.0/24 table=main
add dst-address=8.8.8.8/32 table=main
add dst-address=8.8.4.4/32 table=main
add action=lookup-only-in-table dst-address=0.0.0.0/0 src-address=1.1.1.2/32 table=rt-ISP-1
add action=lookup-only-in-table dst-address=0.0.0.0/0 src-address=2.2.2.2/32 table=rt-ISP-2
Есть еще одна побочка - SPEC хосты будут доступны только через провайдеров, для проверки которых они используются, так что не используйте 8.8.8.8 и 8.8.4.4, если они указаны у Вас как DNS-серверы.
Спасибо, что протестировали мой вариант и указали на ошибку.