 Dmitry


жаль pastebin поправить нельзя.
Dmitry
Если иметь там учётку – то можно
она у меня есть, но конкретно этот paste - я как всегда сделал по-быстрому, без login.
 Alexg
Врф проще 😄. Да и bgp можно навесить. Что бы лапками не писать маршруты между ними.
Бесспорно, с bgp очень даже приятно, но с vrf думаю примерно такого же размера конфиг будет
 Cumberbatch
Бесспорно, с bgp очень даже приятно, но с vrf думаю примерно такого же размера конфиг будет
Не в размере дело. В понимании и чтении. Есть табличка. Из неё никуда ничего не уйдёт кроме как написано
Dmitry
Врф проще 😄. Да и bgp можно навесить. Что бы лапками не писать маршруты между ними.
возможно, но мой способ основан на том, что можно прямо прочитать в основных статьях wiki (конкретно для этого конфига достаточно: https://wiki.mikrotik.com/wiki/Manual:IP/Route)
А про BGP процитирую одну из своих любимых книг: "Многие считают протокол BGP совершенным решением сложных проблем маршрутизации. В действительности это не так."
Cumberbatch
Alexg
Не в размере дело. В понимании и чтении. Есть табличка. Из неё никуда ничего не уйдёт кроме как написано
Чем проще тем лучше, имхо
Alexg
Не в размере дело. В понимании и чтении. Есть табличка. Из неё никуда ничего не уйдёт кроме как написано
С vrf микротика знаком, но в очень простых случаях. Правильно ли я понимаю, мы должны закинуть интерфейсы isp в разные vrf, интерфейс lan сидит в main, а далее в манглах вешаем роут марки согласно нашим хотелкам. Плюс по два дефолта в каждом vrf с leaking. И нужно ли route-rules править ?
Cumberbatch
С vrf микротика знаком, но в очень простых случаях. Правильно ли я понимаю, мы должны закинуть интерфейсы isp в разные vrf, интерфейс lan сидит в main, а далее в манглах вешаем роут марки согласно нашим хотелкам. Плюс по два дефолта в каждом vrf с leaking. И нужно ли route-rules править ?
Роут рул добавлять нужно только если есть туннели с src. Или если не хотим писать манглы для возврата трафика с того интерфейса на который пришёл запрос input. Для форварда маркировать коннекшены все равно нужно в манглах.
Alexg
Роут рул добавлять нужно только если есть туннели с src. Или если не хотим писать манглы для возврата трафика с того интерфейса на который пришёл запрос input. Для форварда маркировать коннекшены все равно нужно в манглах.
Спасибо, я проверю оба варианта, от Дмитрия и ваш с VRF. Подобные кейсы всегда актуальны
👣Aлександр ️
Всем добрый вечер!
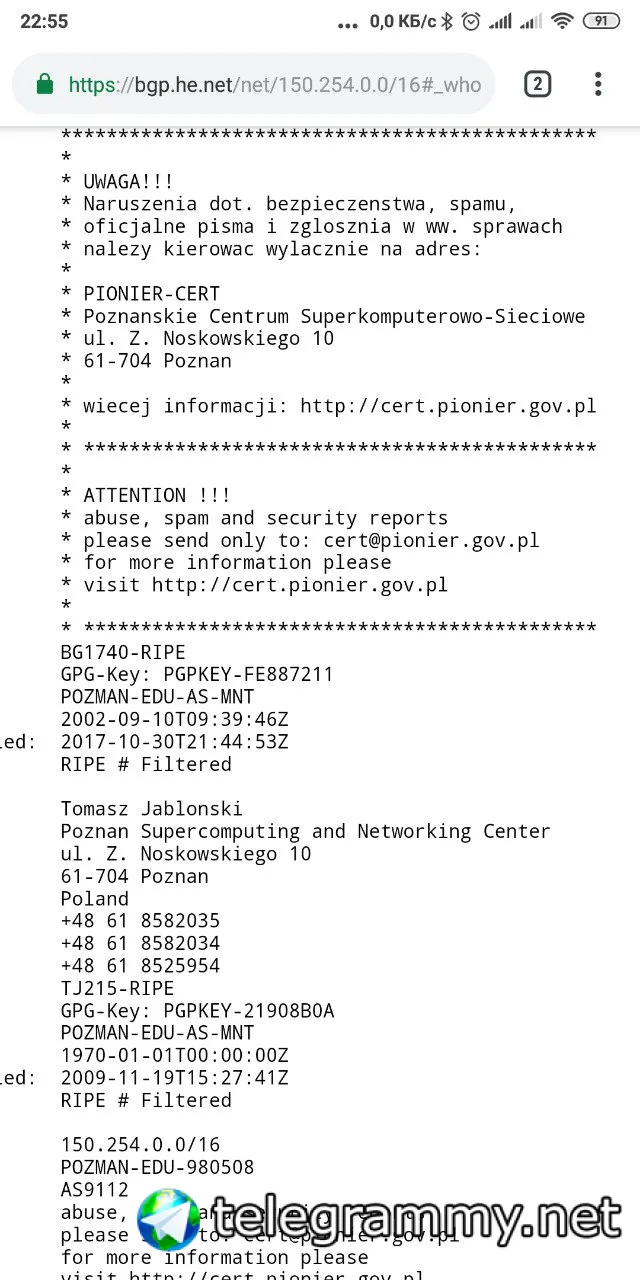
На мои микротики были попытки входа с этого адреса. 150.254.196.40
https://www.shodan.io/host/150.254.196.40
У кого-то было похожее?
Знающие люди, что можете сказать по этому IP?
HKA
HKA
поляки...
HKA
 HKA
можешь им письмо написать, по поводу спама...
Юрий
Всем добрый вечер!
На мои микротики были попытки входа с этого адреса. 150.254.196.40
https://www.shodan.io/host/150.254.196.40
У кого-то было похожее?
Знающие люди, что можете сказать по этому IP?
Тут вопрос, почему у вас вообще есть возможность подключения к рулежке из внешней сети?
Alexg
я собрал схему и разобрался почему, проблема в route rule, но неиспользовать их тоже нельзя ;)
Итак, когда пропадает ISP1 : у нас в main - активный через ISP2, в rt-ISP2 - ничего не меняется, в rt-ISP1 - активный через ISP2 (!!!) c nexthop 2.2.2.2.
Таким образом, при route rule запрещающим делать route lookup c src-ip=1.1.1.1/30 нигде кроме rt-ISP1 - рекурсия повторно не сложится.
Выход:
1. иметь копию SPEC-маршрута в соответствующей таблице (8.8.8.8 в rt-ISP1 и 8.8.4.4 в rt-ISP2);
2. добавить правило в route rule, проводящее route lookup в main для SPEC-маршрутов, до ограничивающих route rules для внешних IP.
—
Я использую воторой вариант, и того отличие от представленного мной конфига будет следующим:
/ip route rule
add dst-address=10.10.10.0/24 table=main
add dst-address=8.8.8.8/32 table=main
add dst-address=8.8.4.4/32 table=main
add action=lookup-only-in-table dst-address=0.0.0.0/0 src-address=1.1.1.2/32 table=rt-ISP-1
add action=lookup-only-in-table dst-address=0.0.0.0/0 src-address=2.2.2.2/32 table=rt-ISP-2
Есть еще одна побочка - SPEC хосты будут доступны только через провайдеров, для проверки которых они используются, так что не используйте 8.8.8.8 и 8.8.4.4, если они указаны у Вас как DNS-серверы.
Спасибо, что протестировали мой вариант и указали на ошибку.
Подтверждаю, все работает. Спасибо. Причем возврат дефолта в актив происходит быстро. Позже буду проверять схему с VRF, по идее не должно быть много отличий, ведь в обоих случаях routing-mark.
 Maksim
Привет
П на чем принято эмулировать MikroTik для лабораторных исследований? Виртуалки на Vmware или можно в gns3 тоже? Подскажите плз
 Sergey
Настоящих накупить проще будет
Sergey
Они дешёвые
Sergey
Хап лайтов
Alexg
Привет
П на чем принято эмулировать MikroTik для лабораторных исследований? Виртуалки на Vmware или можно в gns3 тоже? Подскажите плз
мы eve ng пользуем (Mikrotik, junos, cisco) очень даже неплохо.
Dmitry
Привет
П на чем принято эмулировать MikroTik для лабораторных исследований? Виртуалки на Vmware или можно в gns3 тоже? Подскажите плз
eve-ng или gns3 - нужно много памяти
HKA
https://github.com/EvilFreelancer/docker-routeros
Sergey
Настоящие есть, хочется с собой иметь всегда под рукой
Тогда сумочку что бы брать с собой , а какой под рукой виртуотики ?
Maksim
В отпуске например, или в деревне.
Sergey
Новые схемы и решения прям на продакшене пробовать
Maksim
Спс, посмотрю и на докеры и на eve) спс
 Moneron 🇷🇺
Юзаю про-версию евы. Шикарнейший инструмент!
Cumberbatch
Alexg
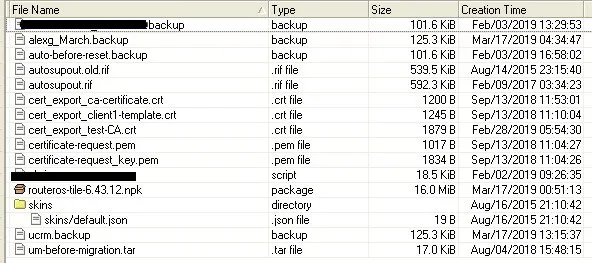
Кто нибудь сталкивался с проблемой обновления CCR??? Сегодня планировал обновить(пробовал для начала до 42.12), но по обычному пути не получилось.
Есть CCR1009-8G-1S-1S+.
factory-firmware: 3.22 current-firmware: 6.42.6 upgrade-firmware: 6.42.6
После перезагрзки версия не меняется.
evgenii76
Новые схемы и решения прям на продакшене пробовать
Прально...а мерзкие хоббитсы(юзеры) умоются...подождут, болезныя, пока Админ настроит))) это наша корова и мы её доим
Cumberbatch
Dmitry
Alexg
Вы смотрите версию лоадера
Я как раз выше скинул вывод команды «/system routerboard print»:
factory-firmware: 3.22 current-firmware: 6.42.6 upgrade-firmware: 6.42.6
Alexg
После перезагрузки с новым ПО, по идее нужно обновить загрузчик, но тикк не видит куда обновляться
Cumberbatch
После перезагрузки с новым ПО, по идее нужно обновить загрузчик, но тикк не видит куда обновляться
Firmware не всегда обновляется по-моему.
Sergei
Добрый вечер. Поделитесь ссылкой на мануал или подскажите как сделать из нескольких точек микротик, одну сеть WiFi без capsman
Alexg
https://wiki.mikrotik.com/wiki/Manual:Upgrading
Dmitry
Andrei
Добрый вечер. Поделитесь ссылкой на мануал или подскажите как сделать из нескольких точек микротик, одну сеть WiFi без capsman
Настраиваете ssid на каждой точке одинаковый и пароль. Только это не олна сеть, а разные сети с одним именем и паролем.
Dmitry
Я как раз выше скинул вывод команды «/system routerboard print»:
factory-firmware: 3.22 current-firmware: 6.42.6 upgrade-firmware: 6.42.6
у Вас случайно не protected routerBoot ?
Alexg
прошу прощения. Я использую процедуру как в ссылке выше. При этом после перезагрузки версия остается прежняя.
Dmitry
ну так у Вас прошика не обновилась
Alexg
что то вставилось как то жутко
Alexg
 Alexg
 Dmitry
version: 6.42.6 (stable)
поэтому и в загрузчике нет другой версии.
/system package update set channel=bugfix
/system package update check-for-updates
/system package update download
/system package update install
—
после перезагрузки:
/system routerboard upgrade
и еще раз reboot
Alexg
поэтому и в загрузчике нет другой версии.
/system package update set channel=bugfix
/system package update check-for-updates
/system package update download
/system package update install
—
после перезагрузки:
/system routerboard upgrade
и еще раз reboot
я в окнах эту же процедуру делал. Позже попробую конечно через cli. Пока нет возможности перезагрузить коробку.
Dmitry
я в окнах эту же процедуру делал. Позже попробую конечно через cli. Пока нет возможности перезагрузить коробку.
сделайте только download - перезагрузите как будет время
Alexg
сделайте только download - перезагрузите как будет время
Сделал.
latest-version: 6.42.12
status: Downloaded, please reboot router to upgrade it
Позже отпишусь по итогам.
Alexg
Подтверждаю, все работает. Спасибо. Причем возврат дефолта в актив происходит быстро. Позже буду проверять схему с VRF, по идее не должно быть много отличий, ведь в обоих случаях routing-mark.
Проверил с VRF. Тоже все работает. Еще раз спасибо.
 Diana
 Diana
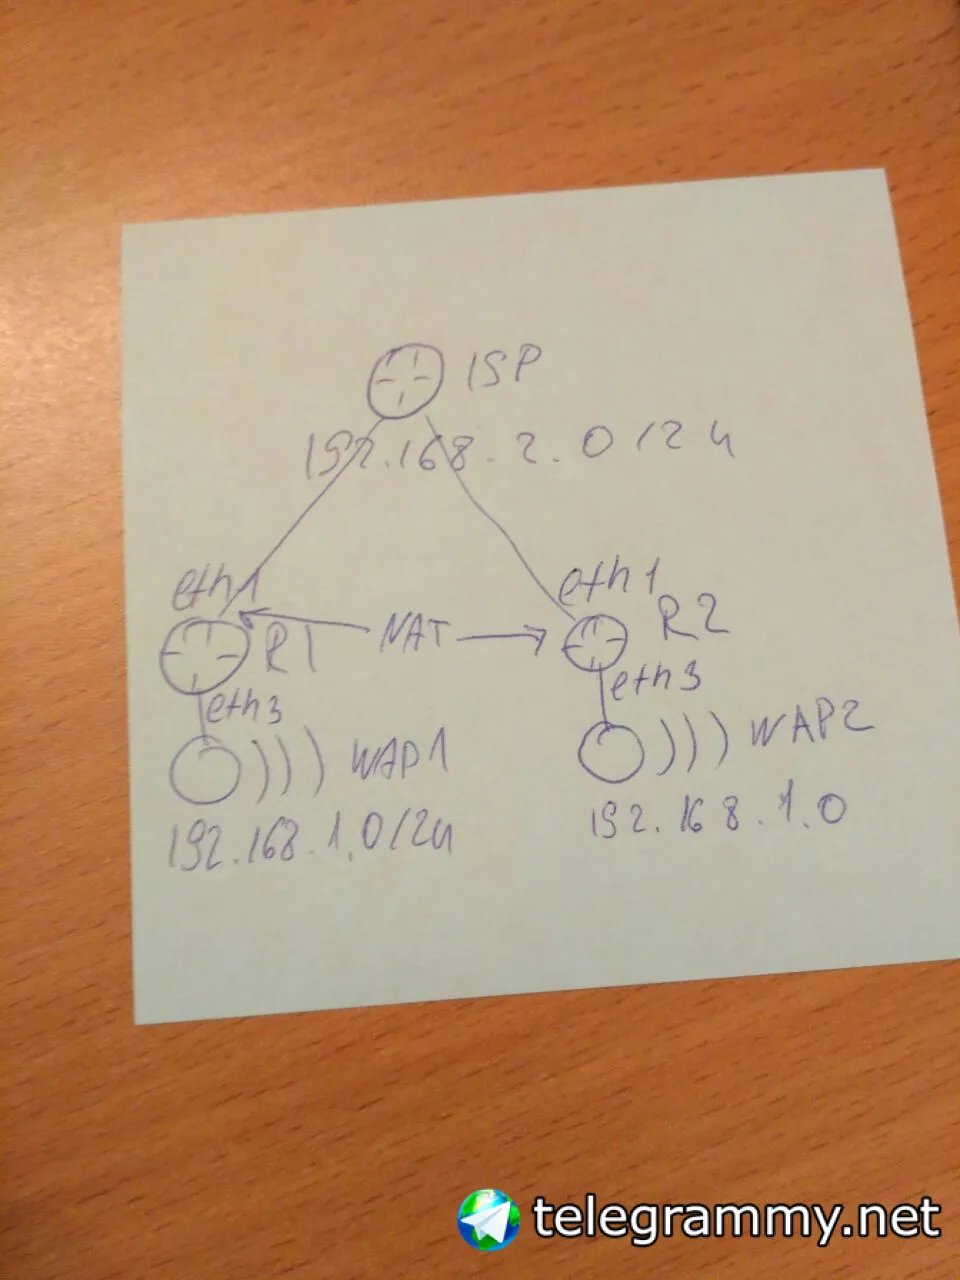
R1 и R2 при подключении как показано на картинке ругаются на петлю в интерфейсе ether3. Ругаются поочередно. При отключении одного из роутеров от провайдерского второй работает исправно, петель нет. Вопрос: почему они видят петлю в настолько странном месте (eth3) и какие могут быть варианты как это вылечить?
Cumberbatch
Кто-то за wap1 и wap2 вам повесил петельку.
Diana
нет. там не может быть. Клиенты имеют по одной сетевой карте (айфон 1шт и айпад 1шт)
Diana
Кто-то за wap1 и wap2 вам повесил петельку.
+ если отключить один из роутеров (р1 или р2 петли пропадают) с тем же самым айфоном и с тем же самым айпадом.
Diana
(чтобы убедиться что погнали не их модули)
 Vitalii
Wap 1-2 между собой не цепляются?
Cumberbatch
нет. там не может быть. Клиенты имеют по одной сетевой карте (айфон 1шт и айпад 1шт)
тогда сбростьте маки сетевых карт. хотя странно. может клинировали бекап.
Vitalii
Где то wireless registration мб
Cumberbatch
R1 и R2 при подключении как показано на картинке ругаются на петлю в интерфейсе ether3. Ругаются поочередно. При отключении одного из роутеров от провайдерского второй работает исправно, петель нет. Вопрос: почему они видят петлю в настолько странном месте (eth3) и какие могут быть варианты как это вылечить?
маки найдите которые в петле. определите где они в вашей схеме.
Diana
при чем для каждого из роутеров это точка доступа, подключенная к нему
Vitalii
Ну посмотреть таблицу подключённых клиентов