Белый адрес из интернета пингуйте с флагом df
какое число должно быть? 1450?
 Alex


 Dmitry
я сраз извеняюсь за столь глупые вопросы.
Получается МТУ должен быть стандартом и при его изменении сразу возникают проблемы?
Обычно он указывается в договоре
Cumberbatch
какое число должно быть? 1450?
1472 + 8 + 20
Зависит от того как меряет железка с которой пингуете
Alex
1472 + 8 + 20
Зависит от того как меряет железка с которой пингуете
ну у меня получается если пинговать с удаленного микротика на белый айпи, то максимальный размер поддерживает 1480
Alex
дальше дропы
Cumberbatch
ну у меня получается если пинговать с удаленного микротика на белый айпи, то максимальный размер поддерживает 1480
Удаленный какой тип Подключение ?
Alex
3Г
Alex
С проводного оператора 1500 с df до Яндекса ходит нормально?
нет, не идет. Провайдер белтелеком
Alex
максимальный размер 1480
Cumberbatch
У микрота 1500 должно быть.
Packet size to be used in bytes (includes payload and IP header)
Alex
Подключение какое по эзернету или другое?
сори, голова уже кругом. Да, ccr по езернету к модему в бридже
Alex
а модем уже по пону к провайдеру
Alex
спасибо большое
Alex
буду разбираться с провайдером
 Alexander
Всем привет, кто-нибудь сталкивался с тем, что не получается зайти по Winbox’у. Висит на статусе: “Logging in…” и дальше не идет, происходит сейчас на 2 микротах из 8. Проблема имеется и на Windows-клиентах Winbox’а, и запускаемый из-под Wine на маке. Лечусь на этих микротах SSH, но это не есть гуд решения проблемы
 Moneron 🇷🇺
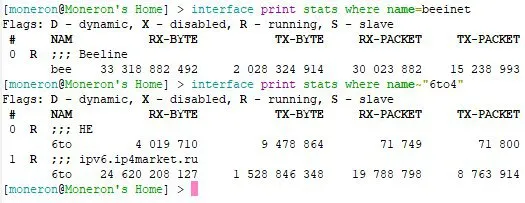 Moneron 🇷🇺
Всем привет, кто-нибудь сталкивался с тем, что не получается зайти по Winbox’у. Висит на статусе: “Logging in…” и дальше не идет, происходит сейчас на 2 микротах из 8. Проблема имеется и на Windows-клиентах Winbox’а, и запускаемый из-под Wine на маке. Лечусь на этих микротах SSH, но это не есть гуд решения проблемы
Ты сервис по адресам не ограничивал, случаем? И винбокс нинужон! )))
Alexander
Ты сервис по адресам не ограничивал, случаем? И винбокс нинужон! )))
ограничивал, но мой IP в списках заявлен) Я не настолько еще суров, чтобы отказаться от винбокса)
evgenii76
Старая версия винбокс? Или слишком новая для прошивки
Alexander
Забавный факт, по локалке 192.168.124.251 зашло, а вот через белый IP так и висит на стадии подключения
Alexander
@moneron А как сделать grep в RouterOS? Например мне нужно из списка DHCP-leases посмотреть информацию по конкретному IP-адресу
Dmitry
Забавный факт, по локалке 192.168.124.251 зашло, а вот через белый IP так и висит на стадии подключения
Соединение по внешнему ip без туннелей?
Dmitry
@moneron А как сделать grep в RouterOS? Например мне нужно из списка DHCP-leases посмотреть информацию по конкретному IP-адресу
Ip dhcp lease print where (условие)
Alexander
Соединение по внешнему ip без туннелей?
Тут косяк был с разрешение IP-адреса, ссорь за невнимательность. А вот с другим микротом пока разбираюсь, на него не получается зайти не из-под VPNа, не из-под публичного адреса.
Alexander
Ip dhcp lease print where (условие)
А маску можно добавить? Необходимо проверить есть ли в IPSEC-политиках адрес 137.237.170.86
ip ipsec policy print where 137.237.170.86
Как я понял это поиск полного вхождения. Попробовал найти where 137.237.170.0/24 - конечно не прокатило) Звездочка тоже не пашет
Dmitry
А маску можно добавить? Необходимо проверить есть ли в IPSEC-политиках адрес 137.237.170.86
ip ipsec policy print where 137.237.170.86
Как я понял это поиск полного вхождения. Попробовал найти where 137.237.170.0/24 - конечно не прокатило) Звездочка тоже не пашет
У меня нет MT под рукой, но: ip ipsec policy print where bla bla ~"137\.237\.170\.0"
Alexander
У меня нет MT под рукой, но: ip ipsec policy print where bla bla ~"137\.237\.170\.0"
Не, не катит пока) Гуглю, вот что выдает:
ip ipsec policy print where 137.237.171.0
Flags: T - template, X - disabled, D - dynamic, I - invalid, A - active, * - default
Хотя политика такая есть и она работает
Dmitry
Не, не катит пока) Гуглю, вот что выдает:
ip ipsec policy print where 137.237.171.0
Flags: T - template, X - disabled, D - dynamic, I - invalid, A - active, * - default
Хотя политика такая есть и она работает
После where нажмите tab там будут условия поиска, далее: = - это точное совпадение, ~ - это поиск по регулярному выражению
Alexander
После where нажмите tab там будут условия поиска, далее: = - это точное совпадение, ~ - это поиск по регулярному выражению
Не, не катит:
> ip ipsec policy print where dst-address 137.237.171.0/24
Flags: T - template, X - disabled, D - dynamic, I - invalid, A - active, * - default
> ip ipsec policy print where dst-address 137.237.171.0
Flags: T - template, X - disabled, D - dynamic, I - invalid, A - active, * - default
> ip ipsec policy print where dst-address 137.237
Flags: T - template, X - disabled, D - dynamic, I - invalid, A - active, * - default
Dmitry
Читайте внимательно, что я написал :)
Alexander
Читайте внимательно, что я написал :)
Огромное спасибо, ключевой момент тут еще - кавычки:
ip ipsec policy print where dst-address~"137.237.172."
Flags: T - template, X - disabled, D - dynamic, I - invalid, A - active, * - default
0 ;;; Toronto
src-address=192.168.19.0/24 src-port=any dst-address=137.237.172.46/32 dst-port=any protocol=all action=encrypt
level=unique ipsec-protocols=esp tunnel=yes sa-src-address=*** sa-dst-address=***
proposal=imagine ph2-count=0
Alexander
https://wiki.mikrotik.com/wiki/Manual:Scripting
Alexander
Читайте внимательно, что я написал :)
Жаль что тут лайки нельзя ставить)))) Огромное спасибо за помощь! Даешь SSH!)
Dmitry
ага, я уже до MT добрался ... ну ладно :)
Moneron 🇷🇺
Moneron 🇷🇺
А маску можно добавить? Необходимо проверить есть ли в IPSEC-политиках адрес 137.237.170.86
ip ipsec policy print where 137.237.170.86
Как я понял это поиск полного вхождения. Попробовал найти where 137.237.170.0/24 - конечно не прокатило) Звездочка тоже не пашет
С маской print where address in <subnet>
Alexander
С маской print where address in <subnet>
Аееее, пашет)
ip ipsec policy print where dst-address in 137.237.172.0/24
Саш, но нам-то можно выпить?))) Правда чайку, но все же)
Dmitry
С маской print where address in <subnet>
читерство :) если честно не знал, что так можно
Midnight
Alexander
читерство :) если честно не знал, что так можно
Логический оператор, по ссылке на вики есть даже примеры) Пора мне поизучать статейку)))
Moneron 🇷🇺
Аееее, пашет)
ip ipsec policy print where dst-address in 137.237.172.0/24
Саш, но нам-то можно выпить?))) Правда чайку, но все же)
Выпьем. И проект, надеюсь, допилим наконец :)
Midnight
Я вот упс 12вольтовый наконец то сделал... но пока без корпуса
Dmitry
Я вот упс 12вольтовый наконец то сделал... но пока без корпуса
низковольтный БП, батарейки плата заряда ?
Midnight
Да,и все на идеальных диодах...акум свинец 7а
Moneron 🇷🇺
А чем mUPS не устроил? Это попытка вернуть оффтоп в тематическое русло
Dmitry
Да,и все на идеальных диодах...акум свинец 7а
стандартная схема для мелких узлов, когда я работал в провайдере. прекращаю офтопить.
Midnight
Ну чтоб не быть слишком офтопичным,там будет бустер для питания микрота через рое
Midnight
А чем mUPS не устроил? Это попытка вернуть оффтоп в тематическое русло
А фиг знает,шаловливые руки не дают покоя
Midnight
Если быть точнее,он разрабатывался для домашней файлопомойки на двух винтах
Dmitry
А фиг знает,шаловливые руки не дают покоя
а если взять патч-панель, порезать ее коричнивые дорожки, а к ним припаять выход с низковольтника получится passive poe ;)
 FSB_Belarus
Midnight
А инжектор гигабитный как бэ уже был😊
 Alexg
Поскольку часто спрашивают, то вот мой вариант - https://pastebin.com/mSub5B5n
Попробовал. При отключении интернета (не физики) от ISP1 все начинает бегать через ISP2 , но при появлении ISP1 - рекурсия с лучшей метрикой остается по прежнему неактивной - помогает disable ---> enable маршрута
D
 FSB_Belarus
Хм. Ещё одна бага. На CHR поднят L2TP сервер, в PPP профиле указал IPv6 пулл. Клиенты цепляют префиксы через DHCPv6, на стороне CHR поднимаются динамические DHCPv6 серверы (каждый на свой л2тп биндинг). После перезагрузки на стороне CHR висят зомби-DHCPv6 серверы без указания биндингов, соответственно, клиенты получают пустые префиксы. Помогает только ручное удаление зомби, они через секунду пересоздаются и клиенты подтягивают префиксы. Что делать?
 Aleksandr
а если взять патч-панель, порезать ее коричнивые дорожки, а к ним припаять выход с низковольтника получится passive poe ;)
https://lanmaster.ru/panel-poe-s-blokom-pitanija-48v-120w/
 Алексей
всем привет, ни у кого после обновления, на крайний стабл, оспф чудить не начал? почему-то дэд-интервал стал сваливать в 40, он сбросился в 40 даже после смены на нужный, через некоторое время...
Алексей
на хап-лайте...
Dmitry
Dmitry
Alexg
Маршрут станет активным через ~60секунд
Скорее всего не дождался. Из чего таймер складывается?
Dmitry
Ок. Лучше жилы резать, да)
Я этим давно не занимаюсь, но обычную ПП можно купить где угодно, а эту надо заказывать и ждать. В любом провайдере будет, чем дешевле, тем лучше. Откройте nag.ru или любой шкаф у себя в подъезде.
Moneron 🇷🇺
Попробовал. При отключении интернета (не физики) от ISP1 все начинает бегать через ISP2 , но при появлении ISP1 - рекурсия с лучшей метрикой остается по прежнему неактивной - помогает disable ---> enable маршрута
Иногда бывает глюк отображения. Не доверяйте винбоксу в маршрутах. Только /ip route print , только хардкор!