предложите пожалуйста как настроить роут чтобы такого небыло
Указать роут до remote gre через шлюз для local gre
 Cumberbatch


 Maxim
стандартная тема, когда используются два провайдера и один из них не доступен: пакет уходит с IP-адресом первого ISP в nexthop другого ISP
Eсть подозрение, что при недоступности провайдера пакет вернулся в main таблицу и действительно попытался уйти через другой шлюз. Добавил default unreacheble маршрут в таблицу чтобы он погибал и не возвращался в main/
 Dmitry
эххх ... ну да, тогда все понятно - пару дропов на операторе, отрабатывает check-gateway: отключает маршрут в custom-rt, поскольку это не vrf - route lookup продолжается в main, так ?
Dmitry
по идее все это решается двумя строчками:
/ip route rule add action=lookup-only-in-table src-address=1.1.1.1 dst-address=0.0.0.0/0 table=rt-ISP-1
/ip route rule add action=lookup-only-in-table src-address=2.2.2.1 dst-address=0.0.0.0/0 table=rt-ISP-2
Maxim
по идее все это решается двумя строчками:
/ip route rule add action=lookup-only-in-table src-address=1.1.1.1 dst-address=0.0.0.0/0 table=rt-ISP-1
/ip route rule add action=lookup-only-in-table src-address=2.2.2.1 dst-address=0.0.0.0/0 table=rt-ISP-2
почему-то рулы у меня такие работали криво... я пробовал так уже
Dmitry
и сама схема с двумя операторами на одной железке, как по мне, ущербна - любая проблема с устройством и что есть у Вас два оператора, что нет - уже все равно.
Cumberbatch
почему-то рулы у меня такие работали криво... я пробовал так уже
Сделайте два маршрута.
Указать роут до remote gre через шлюз для local gre
Указать роут до remote gre через анричибл с метрикой выше чем первый маршрут
Maxim
и сама схема с двумя операторами на одной железке, как по мне, ущербна - любая проблема с устройством и что есть у Вас два оператора, что нет - уже все равно.
В чём то вы правы, но я пока доверяю вендору и за несколько лет активной и множественной эксплуатации ни одна железка не вышла из строя.
Cumberbatch
А вообще мешать в main разных isp это так себе идея
Maxim
Сделайте два маршрута.
Указать роут до remote gre через шлюз для local gre
Указать роут до remote gre через анричибл с метрикой выше чем первый маршрут
gre туннелей 20 штук.... итого 40 маршрутов. Я просто добавил анричибл дефолт в именные таблицы с бОльшей метрикой. Упадёт дефолт - трафик останется в этой таблице.
Dmitry
а кто скзал что они замешаны?
Вы не используете VRF / не ограничиваете route lookup rule-ми, отсюда с вероятностью 90% получите просмотр main при route lookup failure в custom-rt
что собственно и наблюдается
Maxim
Вы не используете VRF / не ограничиваете route lookup rule-ми, отсюда с вероятностью 90% получите просмотр main при route lookup failure в custom-rt
что собственно и наблюдается
согласен, с рулами нужно было разобраться.... остальное победим последовательно
Dmitry
я не сторонник использования VRF-ов, там где они не особо нужны (в данном случае, считаю что не особо нужны)
Maxim
я не сторонник использования VRF-ов, там где они не особо нужны (в данном случае, считаю что не особо нужны)
для VRF нужно две железки... а это уже деньги
Maxim
пойду погуглю
Dmitry
Вот отличия:
custom-rt = only route-lookup, не содержит connected и local, next-hop lookup в main
vrf = route-lookup, next-hop lookup, содержит connected и local
Итого:
vrf нужно использовать для чего они придуманы, для использования одинаковой адресации (connected) на одном устройстве.
даже если isp выдает маршруты динамически (dhcp), то все решается через routing filters, например по параметру distance:
/ip dhcp-client add interface=ether1 comment="ISP1::DYNAMIC" add-default-route=yes default-route-distance=100
/routing filter add chain=dynamic-in distance=100 set-routing-mark=rt-ISP1
Cumberbatch
Вот отличия:
custom-rt = only route-lookup, не содержит connected и local, next-hop lookup в main
vrf = route-lookup, next-hop lookup, содержит connected и local
Итого:
vrf нужно использовать для чего они придуманы, для использования одинаковой адресации (connected) на одном устройстве.
даже если isp выдает маршруты динамически (dhcp), то все решается через routing filters, например по параметру distance:
/ip dhcp-client add interface=ether1 comment="ISP1::DYNAMIC" add-default-route=yes default-route-distance=100
/routing filter add chain=dynamic-in distance=100 set-routing-mark=rt-ISP1
Погоди. Городить ничего не надо. Врф нормально добавляет все роуты с dhcp
Dmitry
это понятно, но я написал свое мнение по вопросу использования vrf
Cumberbatch
это понятно, но я написал свое мнение по вопросу использования vrf
Я врф использую для отделения клиентского и операторского сегмента от майн. В майн только собственный транспорт.
Евгений
Всем доброго времени суток! Помогите разобраться в настройках, точнее маркировкой трафика.
Схема следующая:
GW2(филиал)
на нем 1wan (91.232.x.x/25), 2wan (lte 192.168.8.1/24),
2dhcp (192.168.188.0/24, 10.5.0.0/20),
2vpn (ovpn-клиент 172.16.10.2/27, l2tp-клиент 10.200.50.249)
GW1(офис)
wan (91.232.x.x), dhcp (192.168.1.0/24), vpn (ovpn-сервер 172.16.10.1/27)
GW3
vpn (l2tp-сервер 10.200.0.1)
Задача следующая:
1. На GW2 трафик с 192.168.188.0/24 + 172.16.10.2/27 отправить через 1wan
c 10.5.0.0/20 + 10.200.50.249 через 2wan
2. Ни какого резервирования wan не нужно
Евгений
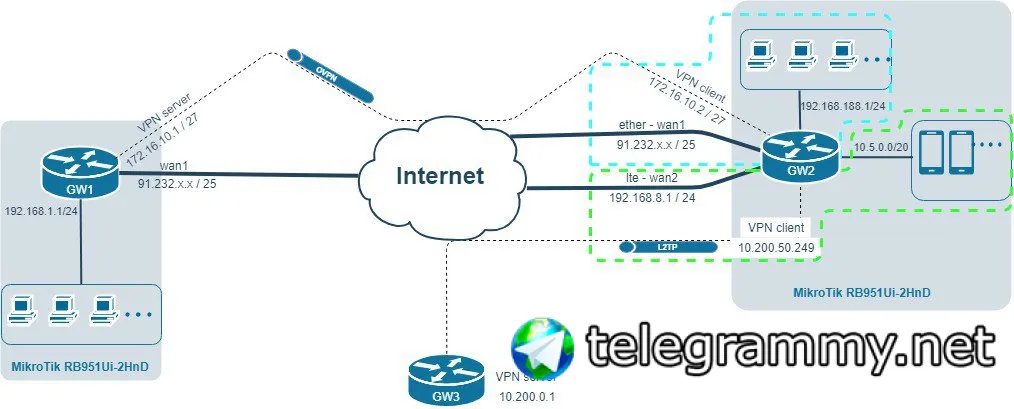 Cumberbatch
Всем доброго времени суток! Помогите разобраться в настройках, точнее маркировкой трафика.
Схема следующая:
GW2(филиал)
на нем 1wan (91.232.x.x/25), 2wan (lte 192.168.8.1/24),
2dhcp (192.168.188.0/24, 10.5.0.0/20),
2vpn (ovpn-клиент 172.16.10.2/27, l2tp-клиент 10.200.50.249)
GW1(офис)
wan (91.232.x.x), dhcp (192.168.1.0/24), vpn (ovpn-сервер 172.16.10.1/27)
GW3
vpn (l2tp-сервер 10.200.0.1)
Задача следующая:
1. На GW2 трафик с 192.168.188.0/24 + 172.16.10.2/27 отправить через 1wan
c 10.5.0.0/20 + 10.200.50.249 через 2wan
2. Ни какого резервирования wan не нужно
Gw2
Route с меткой 1wan 0.0.0.0/0 gw для 1wan
Route с меткой 2wan 0.0.0.0/0 gw для 2wan
Route rule для src ..188.0/24 и ..10.2/27 lookup only table 1wan
Route rule для src ..0.0/20 и ..50.249 lookup only table 2wan
Cumberbatch
Ну наты что бы были
Евгений
1 wan промаркировал
в rules не стал делать, пошел черз mangle
в mangle если добавляю правила, у меня получается натиться 192.168.188.0/24 через маркированный, а vpn не получается из под nat отправить
Евгений
adress list добавил work 192.168.188.1-192.168.188.254
chain=prerouting action=mark-routing new-routing-mark=isp_wan passthrough=no
src-address-list=work log=no log-prefix=""
chain=output action=mark-connection new-connection-mark=vpn_o passthrough=yes protocol=tcp
dst-port=1194 log=no log-prefix=""
chain=output action=mark-routing new-routing-mark=isp_wan passthrough=no connection-mark=vpn_o
log=no log-prefix=""
как из локальной сети 192.168.188.0/24 увидеть 192.168.1.0/24
Dmitry
adress list добавил work 192.168.188.1-192.168.188.254
chain=prerouting action=mark-routing new-routing-mark=isp_wan passthrough=no
src-address-list=work log=no log-prefix=""
chain=output action=mark-connection new-connection-mark=vpn_o passthrough=yes protocol=tcp
dst-port=1194 log=no log-prefix=""
chain=output action=mark-routing new-routing-mark=isp_wan passthrough=no connection-mark=vpn_o
log=no log-prefix=""
как из локальной сети 192.168.188.0/24 увидеть 192.168.1.0/24
chain=prerouting action=mark-routing new-routing-mark=isp_wan passthrough=no src-address-list=work dst-address=!192.168.1.0/24 log=no log-prefix=""
Dmitry
в Вашем случае, как раз проще создать два vrf:
VRF-BLUE в него закинуть все интерфейсы с соответ. цветовой маркировкой по схеме;
VRF-GREEN - аналогично.
и все будет работать, без всяких mangle-ов и route rules
Владимир
Ребят, посоветуйте где взять vps для chr с минимальными пинками. Вне РФ?
Владимир
Будет использоваться как vpn сервер для офисов
Владимир
Сколько до них пинги?
Dmitry
Позвольте вопрос. К примеру выпускаю я пару юзеров через ISP 1 через мангл, а остальные ходят через ISP2. Пропадает ISP1, как автоматом перекинуть на ISP2 тех кто привязаны были к ISP1?
Поскольку часто спрашивают, то вот мой вариант - https://pastebin.com/mSub5B5n
Владимир
Италия ближайшая локация?
Владимир
Знакомы говорил что hetzner открыл ДЦ в финляндии. Говорят пинги около 20 до них
Dmitry
Знакомы говорил что hetzner открыл ДЦ в финляндии. Говорят пинги около 20 до них
какая разница, если там есть плата за трафик :) ?
 nameless
Знакомы говорил что hetzner открыл ДЦ в финляндии. Говорят пинги около 20 до них
у меня ping vc.gw.lt ~80
Владимир
какая разница, если там есть плата за трафик :) ?
Это отдельный вопрос =) Я пока не знаю точный объем трафика. Теоретически не очень большой.
Владимир
Коллега снял квартиру в Москве и перевез туда 3 сервера =) только сейчас задумались, что палят расположение квартиры через l2tp соединение (ip провайдеров в квартире) Вот думаю организовать подключени из Москвы в европу и обратно, что бы спрятать местные адреса
nameless
подскажите как можно переключить isp на резервный лте не вырубая роуты до мопеда и основного
Cumberbatch
подскажите как можно переключить isp на резервный лте не вырубая роуты до мопеда и основного
Скриптом метрики маршрутов менять
Cumberbatch
nameless
Скриптом метрики маршрутов менять
я дико извеняюсь, можно где-то об этом прочесть ?
и будет ли при этом доступ к мопеду ,там халинк прошит и я с локалки через него смс гоняю
Cumberbatch
я дико извеняюсь, можно где-то об этом прочесть ?
и будет ли при этом доступ к мопеду ,там халинк прошит и я с локалки через него смс гоняю
Задачу полностью распишите. Кратко и по существу
nameless
Задачу полностью распишите. Кратко и по существу
есть два прова ростел по витухе и резерв по мопеду прошитому халинк
задача переключить на резерв при недоступности ростелекома , при этом
сам модем должен быть доступен по 192.168.8.1 , так как я через него принимаю и отправляю смс
Cumberbatch
Поскольку часто спрашивают, то вот мой вариант - https://pastebin.com/mSub5B5n
Ну вот смотрите тут.
nameless
distance и все
работает при полном отвале соединения , если линк есть не работает
или я неправильно приготовил
Cumberbatch
Dmitry
работает при полном отвале соединения , если линк есть не работает
или я неправильно приготовил
check-gateway или скрипты, пример с check-gateway вам привели выше
nameless
check-gateway или скрипты, пример с check-gateway вам привели выше
да , смотрю , пытаюсь понять как это работает
Dmitry
да , смотрю , пытаюсь понять как это работает
https://wiki.mikrotik.com/wiki/Advanced_Routing_Failover_without_Scripting
nameless
спасибо всем ,ушел читать
 Constantin
кто-нибудь в заббикс прикручивал мониторинг микротиков, доступных только по mac-telnet или через romon?
Constantin
пока у меня есть самописный костыль в виде логина скриптом с заббикса по ssh на микротик и mac-ping по хостам из списка в заббиксе
Bomberman
Привет всем
Скажите, как так может быть, что я шлюз провайдера вижу по МАС, но не вижу по IP. Провайдер утверждает, что у них настройки в порядке.
Проблема началась с того, что мне мониторинг прислал сообщение о недоступности шлюза одного из провайдеров...
Cumberbatch
Привет всем
Скажите, как так может быть, что я шлюз провайдера вижу по МАС, но не вижу по IP. Провайдер утверждает, что у них настройки в порядке.
Проблема началась с того, что мне мониторинг прислал сообщение о недоступности шлюза одного из провайдеров...
Влан появился/удалился. FW правило мешает. Мало ли
Bomberman
Влан появился/удалился. FW правило мешает. Мало ли
Вот и я им говорю чтобы заново всё прописали.. нет, у нас всё ок
Bomberman
физику проверили ?
Конечно ! МАС то пролетает и на своём оборудовании они меня в ARP-таблице видят
Cumberbatch
Конечно ! МАС то пролетает и на своём оборудовании они меня в ARP-таблице видят
На порту посмотрите арп включён у вас?
Bomberman
На порту посмотрите арп включён у вас?
Угу, включен.
До недавнего времени всё работало, отвалилось буквально вчера
Cumberbatch
Угу, включен.
До недавнего времени всё работало, отвалилось буквально вчера
Смотрите что меняли у себя. Как я помню не первый случай у вас
Dmitry
Угу, включен.
До недавнего времени всё работало, отвалилось буквально вчера
взять ноут, прописать IP, отключить FW, подключиться к оператору связи, проверить - все работает - значит проблема у Вас, не работает - значит у них.