Wiki switch chip features + block diagram - в вашем случае нужно всего один или два бриджа, по числу свитч чипов. А вообще можно накидать проводов из свитча и повесить ip просто на интерфейсы, раз уж сегодня день "идеальных" схем.
Да, спасибо. Только сейчас дошло, что нужно одному бриджу присваивать много vlan.
 ADmitriy


 Aleksandr
дада, там пачка маршрутов - сначала по dhcp а потом еще l2tp
Aleksandr
Все таки в мту дело. Микрото даже обновление смог получить, а на ПК только пинги идут.
 Alexg
Здравствуйте всем. Возможно вопрос избитый - Есть RB951G, два WAN + mangle + PCC = load balancing. Балансинг работает. Так же есть настройка выпускать локального клиента через тот или иной ISP (указываем address list в лизе DHCP ) а в манглал маркеруем по src address list. Дефолт с пингом настроен на IP провайдера (c марками соответствующего ISP). Сейчас есть задача настроить failover. Предположил что можно обойтись рекурсивными маршрутами. Но как только добавляю их с марками ISP они становятся unreachable. Без марки становятся reachable. Вопрос как правильные люди делают failover совместно с load balance? В инете почему то рекурсивные маршруты оставляют без марок. Как правильно?
 Dmitriy
Мужчины! Всё пропало! Помогите плиз. Есть хап лайт, через него проброшены наружу дахуа устройств, короче стало дико глючит, ну я прошивку обновлять думал, делаю бекап пишет not permited, открываю терминал - то же самое. Как бы забекапить мне его?
Сергей Ли
 Руслан
export?
Dmitriy
Admin же
Dmitriy
Пример можно
Руслан
в терменале export выводит все изменения сделанные юзером по отношению к дефолтному конфигу на сколько я знаю
Руслан
export verbose вместе с дефолтными конфигами
Сергей Ли
Команда типа, или че
https://wiki.mikrotik.com/wiki/Manual:Configuration_Management#Exporting_Configuration
Dmitriy
Dmitriy
Так бы я догадался
Dmitriy
Понял. Спасибо.
Alexg
Рекурсия складывается в main
Ага, заметил. Ее возможно использовать при failover с марками по ISP ?
 taksa
Парни, пров даёт внешник вида 80.251 по pppoe, прилетает 32 маска ,шлюз и ip у меня mt за ним просто допустим сетка за nat пинги наружу разрешены , внутри сетка например 1.1 , делаю tracert на 192.168.2.1 88.1 например и он их мне показывает за шлюзом прова, это как понимать ?
 Dmitry
Ага, заметил. Ее возможно использовать при failover с марками по ISP ?
Да и без vrf - этот сase разбирается на курсах
Alexg
Да и без vrf - этот сase разбирается на курсах
У меня сейчас работает балансинг, работает выбор ISP для того или иного внутреннего хоста. Но failover работает только если отпадывает линк до ISP (физика). Пните - мне с рекурсией дальше возиться или иной путь выбрать??? С VRF можно в принципе, только пока не до конца осознаю как туда вписать балансинг
Cumberbatch
У меня сейчас работает балансинг, работает выбор ISP для того или иного внутреннего хоста. Но failover работает только если отпадывает линк до ISP (физика). Пните - мне с рекурсией дальше возиться или иной путь выбрать??? С VRF можно в принципе, только пока не до конца осознаю как туда вписать балансинг
Я бы обоих isp загнал бы в разные vrf. Внутри каждого рекурсия и резервный маршрут через ip%интерфейс на соседнего провайдера с большей метрикой. Ну а манглами кидайте как кидаете кого куда надо. Если кому-то все равное через кого работать то манглом nth кидаете в разные vrf
Alexg
Я бы обоих isp загнал бы в разные vrf. Внутри каждого рекурсия и резервный маршрут через ip%интерфейс на соседнего провайдера с большей метрикой. Ну а манглами кидайте как кидаете кого куда надо. Если кому-то все равное через кого работать то манглом nth кидаете в разные vrf
Рекурсия умеет работать вне main ?
Aleksandr
А мне может кто-нибудь помочь?
 Yakov
Dmitry
Кроме того у Билайна уже кругом ipoe
 Sergey
iPOE типо пое от аппла
Aleksandr
В чем?
Настройке роутера под билайн. Вроде с первой проблемой разобрался, но на первом в браузере ничего не открывается , только пинги. Похоже на мту, но с микрота успешно загрузилось обновление
Dmitry
Aleksandr
Потерайне мере это:
Aleksandr
ip firewall mangle add action=change-mss chain=forward new-mss=1360 protocol=tcp tcp-flags=syn tcp-mss=1453-65535
Sergey
Ip over Ethernet - модное название dhcp с привязкой Mac + port
да я знаю, мак там не обязателен
Aleksandr
Про ipoe забыл, попробую уже завтра.
Sergey
Ip over Ethernet - модное название dhcp с привязкой Mac + port
и дхцп думаю не обязателен, сессия на bng может подниматься от первого пакета на основе мака или ип адреса, как выберут в схеме, а может и вообще bng не быть..., по сути по ipoe в россии называют когда сразу интернет в проводе, без туннелей
Cumberbatch
ip firewall mangle add action=change-mss chain=forward new-mss=1360 protocol=tcp tcp-flags=syn tcp-mss=1453-65535
Логичнее было бы
ip firewall mangle add action=change-mss chain=forward new-mss=1360 protocol=tcp tcp-flags=syn tcp-mss=1361-65535
Vladimir
Ip over Ethernet - модное название dhcp с привязкой Mac + port
Обычно ещё клиента в отдельном влане изолируют
Dmitry
Есть радио линк: через него ospf + mpls внутри bgp vpnv4 - в логах куча сообщений о ldp discovery hold timeout, ospf иногда рвется совсем. Что делать и чтобы это не повторялось? Проблема уже решена, но может быть более опытные люди подскажут правильный путь? ;)
Dmitry
С радио все ок (гори оно в аду)
Cumberbatch
Есть радио линк: через него ospf + mpls внутри bgp vpnv4 - в логах куча сообщений о ldp discovery hold timeout, ospf иногда рвется совсем. Что делать и чтобы это не повторялось? Проблема уже решена, но может быть более опытные люди подскажут правильный путь? ;)
Ospf в режим nmba либо приорити 0 на station. Ну и смотреть как эфир. 802.11 лучший вариант.
Dmitry
Ospf в режим nmba либо приорити 0 на station. Ну и смотреть как эфир. 802.11 лучший вариант.
Ок, с ospf понятно и я так сделал, прослушав курс ;) С радио все ок и оно является аналогом MT nv2 - режим менять нельзя, поскольку основной состав трафика voip
Dmitry
Чтобы долго не откладывать с mpls решение примерно аналогичное ospf
Cumberbatch
Отличный вариант
Dmitry
Отличный вариант
Основная проблема, что все вышепречисленное есть multicast с низкими timeout.
Смена режима nmba в ospf - увеличивает dead timer в несколько раз + переводит большую часть сообщений протокола в unicast.
С mpls - send-targeted hello, аналогично превратит multicast discovery в unicast, если я все правильно понял из книги mpls fundamentals вендора на букву C. Более того, данный режим можно использовать совместно с обычным multicast как backup.
На день странных схем будем считать завершенным, надеюсь завтра будет лучше. Хотя кого я обманываю :)
Очень хотелось бы услышать более подробные теоретические описания того, что я сумбурно изложил выше.
 Innokentiy
таймеры от режима не зависят, их можно менять как угодно
Innokentiy
бфд тоже никто не отменял
Innokentiy
((то, что дефолтные таймеры в нбиа 30/120, не означает, что их нельзя поменять))
Alexg
Я бы обоих isp загнал бы в разные vrf. Внутри каждого рекурсия и резервный маршрут через ip%интерфейс на соседнего провайдера с большей метрикой. Ну а манглами кидайте как кидаете кого куда надо. Если кому-то все равное через кого работать то манглом nth кидаете в разные vrf
Позвольте вопрос. К примеру выпускаю я пару юзеров через ISP 1 через мангл, а остальные ходят через ISP2. Пропадает ISP1, как автоматом перекинуть на ISP2 тех кто привязаны были к ISP1?
Dmitry
таймеры от режима не зависят, их можно менять как угодно
Я не хочу использовать multicast в радио и ещё более крутить дефолты таймеров.
Dmitry
бфд тоже никто не отменял
У меня итак 'чувствительности' к задержкам много, зачем bfd?
Innokentiy
я не понял задачу. думал, вам надо уменьшить время обнаружения отказа
Юрий
Что значит "отлуп более одного пользователя"? Несколько коннектов с одним логином? Несколько коннектов с разными логинами, но с одного адреса? Несколько коннектов с разными логинами с разных адресов? Какой туннель? Используется ли ипсек? Пока больше вопросов, чем возможных ответов
Роман приветствую. IPSec используется. Коннект идёт с одного адреса, но разны логины. Туннель L2Tp.
Cumberbatch
Роман приветствую. IPSec используется. Коннект идёт с одного адреса, но разны логины. Туннель L2Tp.
Только ручками настраивать IPSec.
 Maxim
 Moneron 🇷🇺
Maxim
Хм, некорректно настроенный нат? 😄 Ваш К.О.
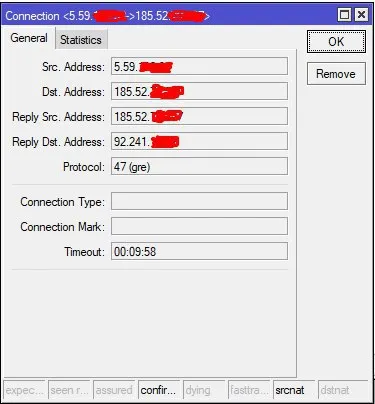
стандартно! выходит через интерфейс eth1 - маскарад, выходит через eth2 - маскарад) что тут не правильно?
Moneron 🇷🇺
А кто тогда 5.59?
Moneron 🇷🇺
Ну и очевидно, что 92.141. висит на том интерфейсе, через который пакет ушёл (хотя не буду это утверждать на 100%)
Maxim
Ну и очевидно, что 92.141. висит на том интерфейсе, через который пакет ушёл (хотя не буду это утверждать на 100%)
т.е. по какой-то причине пакет с сурс адресом 5,59 ушёл не через тот интерфейс?
Dmitry
Cumberbatch
т.е. по какой-то причине пакет с сурс адресом 5,59 ушёл не через тот интерфейс?
А почему нет. Если роут не правильно задан до remote gre
Maxim
А почему нет. Если роут не правильно задан до remote gre
предложите пожалуйста как настроить роут чтобы такого небыло