 Moneron 🇷🇺


Чего это не поддерживает? Я ещё на пятой версии всё это делал.
Moneron 🇷🇺
Со стороны роутера только юзера заводил с ключом. И всё.
 Bomberman
Прикольно... Буду знать, если что☺️
 Unix
 Unix
 Unix
 Unix
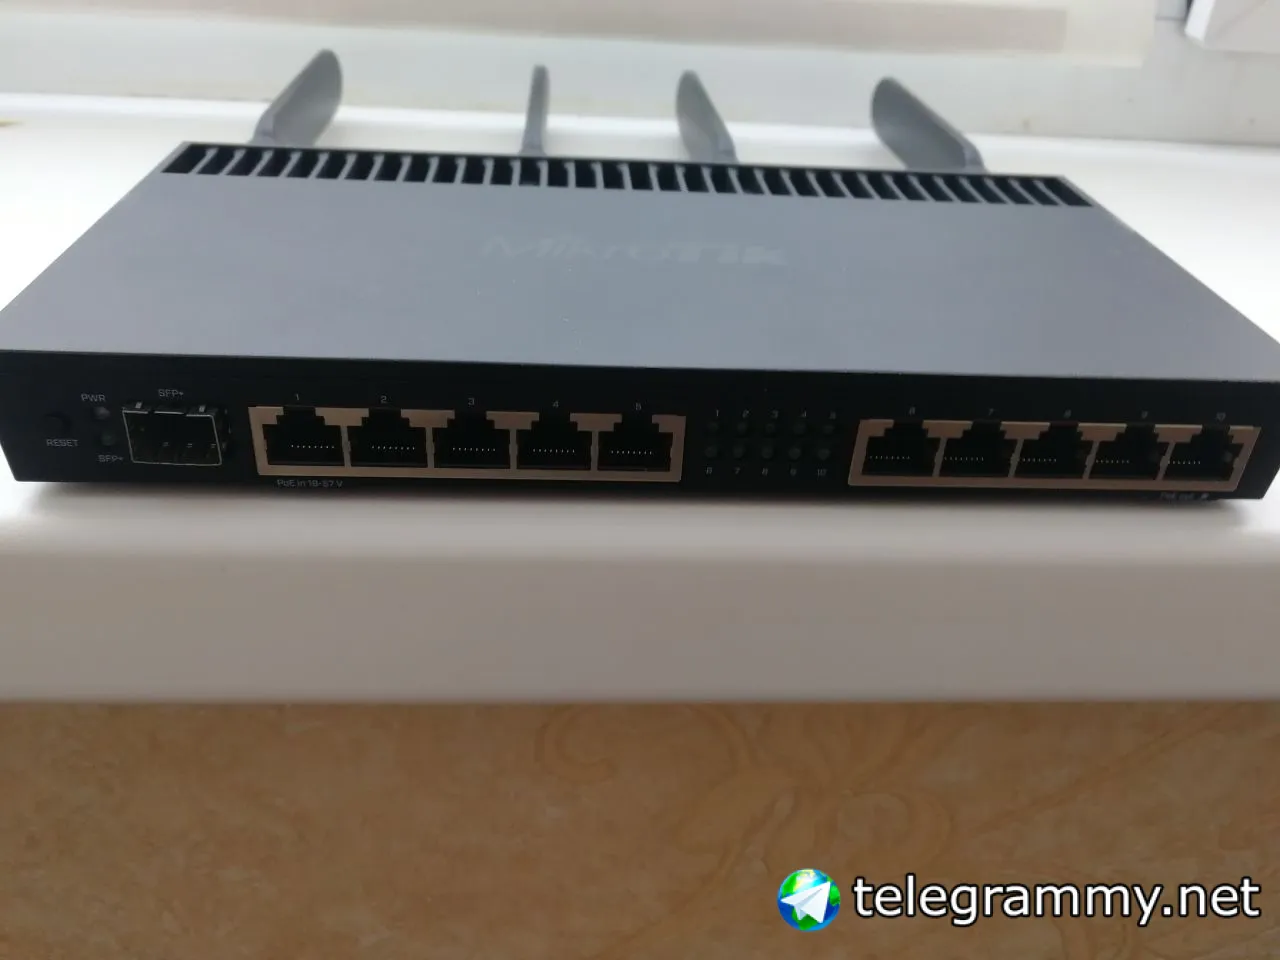
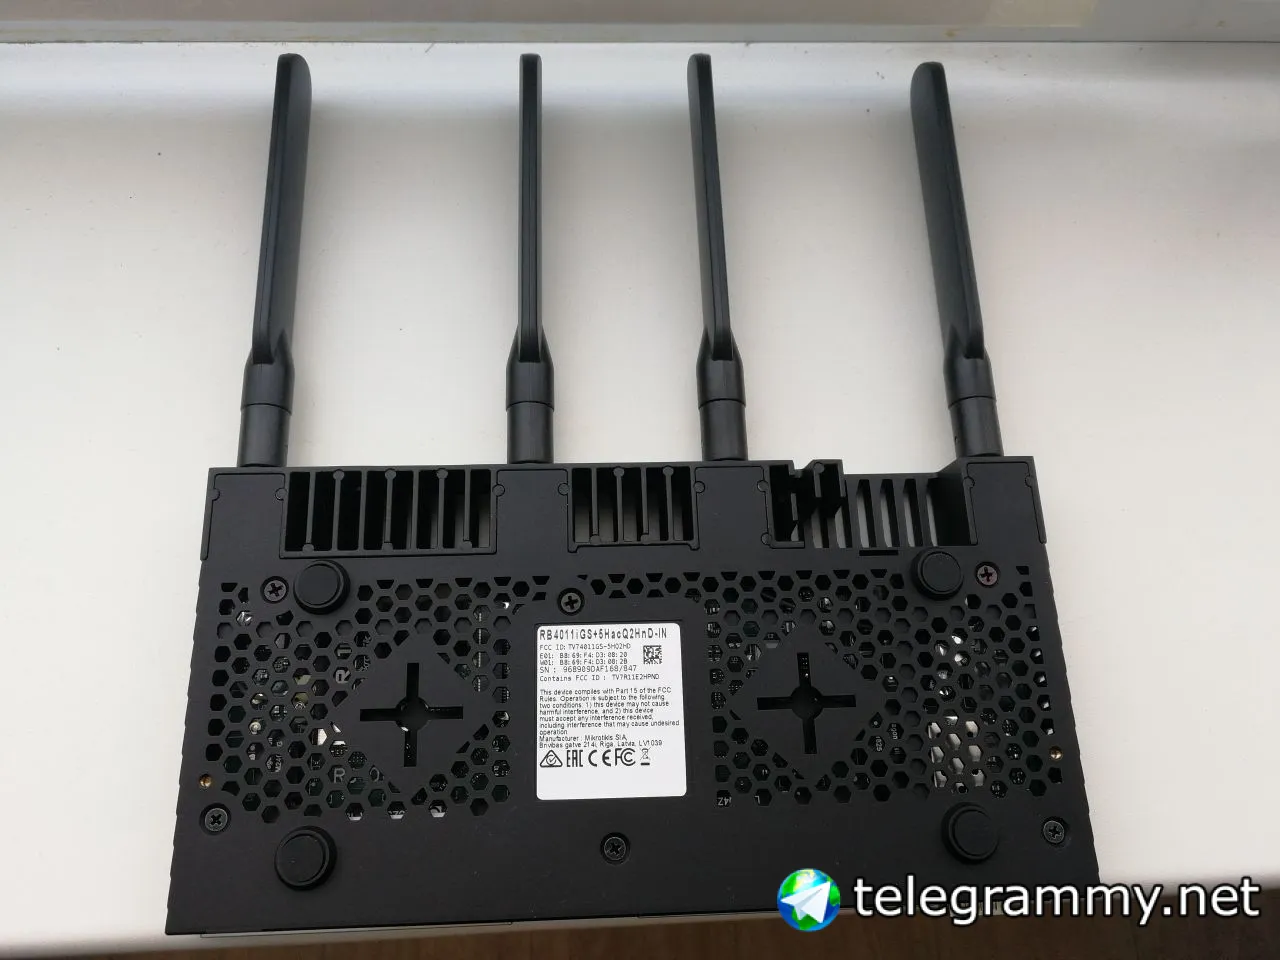
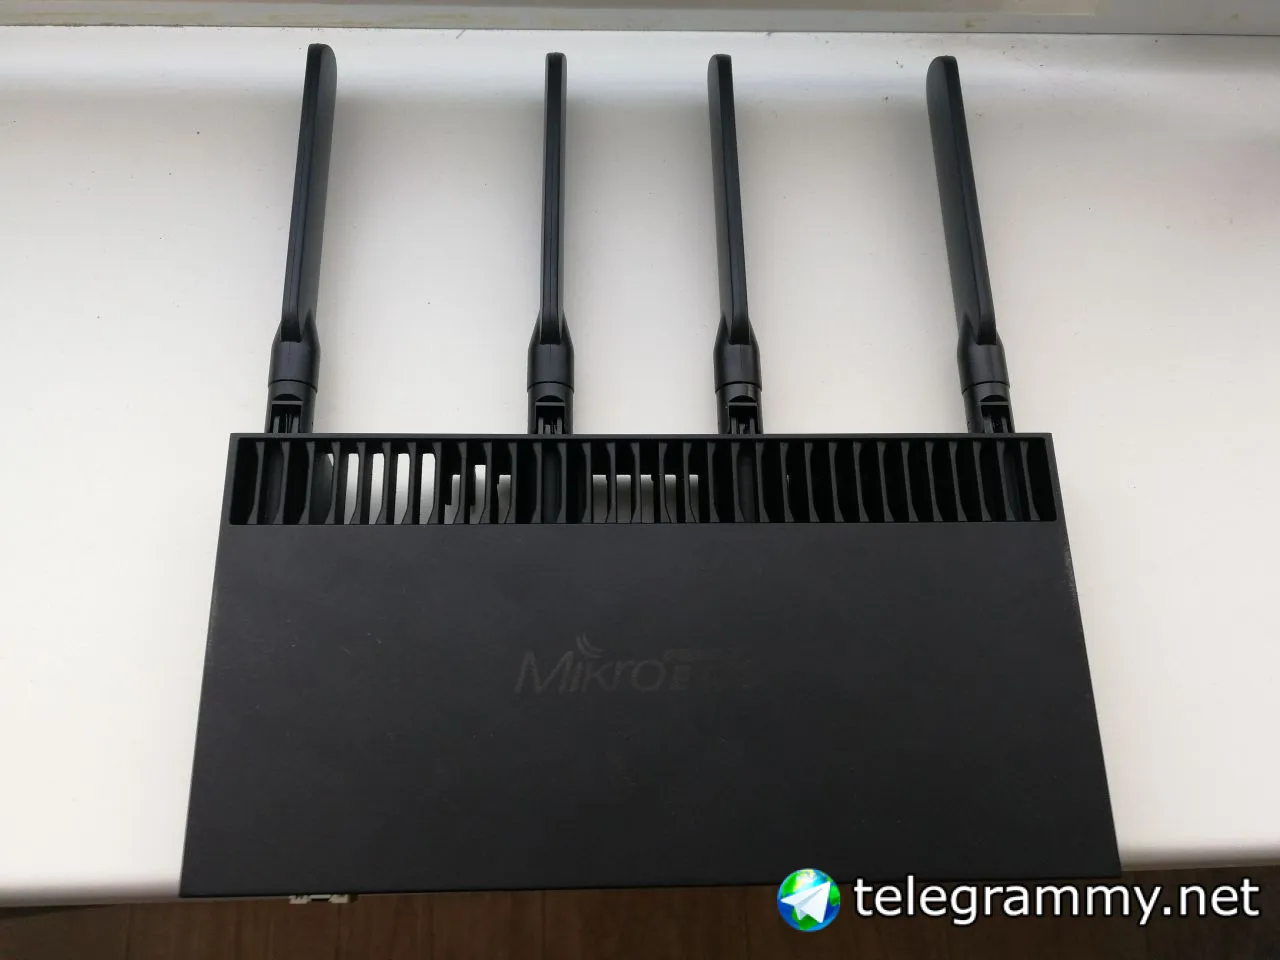
Смотрите какая нарядная моделька приехала ко мне)
 Dmitrii
На какую площадь?
Dmitrii
На Красную?:)
Unix
Домой
Unix
В трёшку
Dmitrii
Ой
Dmitrii
Интересно, расскажите потом впечатления
Unix
SFP порт 10Gi
Unix
Расскажу
Dmitrii
Начальнику на двухэтажный загородный дом советовали, мне казалось, что даже если железка будет добивать, то телефон обратно не очень. Плюс плохо работать возле самой точки
Dmitrii
Mtcwe мне на это намекал очень сильно, и тестили
 Aleksandr
4011 У точки работает нормально, далеко 5ггц не пробьет всеравно, (2ггц не интересует клиента нашего), на айфоне примерно 250\350 мбит жарит по файфай, пока наблюдается проблема что в одно ядро упирается при тестировании скорости L2TP+NAT+Fasttrack+CAPsMAN bridge.
Aleksandr
Интернет 300 мбит
den
всем привет
у меня вопросик по safe mode
а именно как ее включить командой (про сочетании клавиш я знаю)
суть хочу запелить в ansible что бы с начало переводить в безопасный режим и и только потом выполнять команды.
Anonymous
у Вас 5Ghz устройство, а вы ему антенну для 2.4Ghz - хммм .... тут нужна консультация людей более опытных, чем я - но имхо тут что-то не так будет 100%
Дмитрий привет! Все не было времени повторно попробовать.
Anonymous
ИТОГ: Mikrotik Metal15SHPN+Dlink ANT24-1500 сеть вещает, расстояние пока не замерял
Anonymous
Спасибо все за подсказки!
 Dmitry
не за что, но антенну все-таки поменяйте
Anonymous
Естественно))) Просто нужно было убедиться в работоспособности устройства.
 Raul
всем привет
у меня вопросик по safe mode
а именно как ее включить командой (про сочетании клавиш я знаю)
суть хочу запелить в ansible что бы с начало переводить в безопасный режим и и только потом выполнять команды.
В консоле Ctrl+x, но как в ansible добавить, не знаю. Как вариант, можно сделать скрипт бэкап+ восстановление в случае отсутсвия пинга до определенного хоста, или если не будет логина в течении нискольких минут после создания скрипта.
Dmitry
den
скрипт может сработать не в нужное время.. но спасибо поковыряю
Raul
скрипт может сработать не в нужное время.. но спасибо поковыряю
лучше всего, сделать тестовые устройства, на которых отрабатывать ansbile, и только потом уже на боевых желеках.
den
это уже есть. но хотелось использовать механику в устройстве.
если не путаю в циске можно задествовать отложенный ребут и потом настравать
и если все хорошо сохранить и убрать ребут..
Dmitry
это уже есть. но хотелось использовать механику в устройстве.
если не путаю в циске можно задествовать отложенный ребут и потом настравать
и если все хорошо сохранить и убрать ребут..
у циско изменения конфигурации не применяются к конфигу, который будет использован при загрузке.
Вот вам решение - восстановление из backup через 15мин. 2-я строчками:
/system backup save dont-encrypt=yes name=backup/ros-6.x-tile ;
/system scheduler add name=backup-r5e-in start-date=[ /system clock get date ] start-time=[ ( [ /system clock get time ] + 15m ) ] on-event="/system backup load name=backup/ros-6.x-tile.backup" disabled=no
<MASS-CHANGES>
IF NO ERRORS = /system scheduler remove backup-r5e-in ; file remove backup/ros-6.x-tile.backup
Dmitry
к тому же safe-mode имеет ограничение по числу откатываемых команд в /system history, что по-моему 200
den
спасибо
 Vitalii
100
den
супер решение :) уже опробывал :)
Dmitry
супер решение :) уже опробывал :)
тут тоже нужно быть аккуратным - надо проверять, что сами команды (backup / scheduler ) выполенены без ошибок, для этого используется конструкция on-error. Естественно, MASS-CHANGES не должны выполняться в случае ошибок и едиственным вариантом будет завершить скрипт ansible c записью в логе о том, что backup failure и ansible не будет применен.
Но мне лень ... :)
den
ну тут главное чтобы лдевайс остался доступным..
ошибки если и есть их можно отправить почтой на исправлени
ShN1k
Народ кто нето смог заставить OpenVPN client работать как службу Windows, Для подключение к Mikrotik vpn server -у
Alex
Приветствую! Всегда хотел настроить мониторинг в Дуде, но никак не могу найти более менее вменяемого мануала... 😩 Может кто-то поделится таковым?
Dmitry
ну тут главное чтобы лдевайс остался доступным..
ошибки если и есть их можно отправить почтой на исправлени
если backup не сделается/востановится, то и дейвайс останется недоступным, логично? :)
Примерно так:
do { /system backup save dont-encrypt=yes name=backup/ros-6.x-tile ; /system scheduler add name=backup-r5e-in start-date=[ /system clock get date ] start-time=[ ( [ /system clock get time ] + 15m ) ] on-event="/system backup load name=backup/ros-6.x-tile.backup" disabled=no } on-error={ :log error message="ansible-auto: pre-script backup failure - skip mass-changes part" ; :quit }
quit - может быть лишним
 Михаил
Народ кто нето смог заставить OpenVPN client работать как службу Windows, Для подключение к Mikrotik vpn server -у
ну вроде там при установке можно выбрать как запускать, как приложеине или как службу
Михаил
если нет, то прсото в службах сделать автоматический запуск
ShN1k
ну вроде там при установке можно выбрать как запускать, как приложеине или как службу
по факту не запускаеться
Михаил
у пользоватлея админские парва? возможно в этом дело
Михаил
а в логах в программ файлз в опен впн, что нибудь при этом падает?
ShN1k
служба может работать, а вот сетевой интерфейс не подымаеться
ShN1k
логах нет не чего
ShN1k
Может верси какая нужна особая опен впн
Михаил
если сертификаты давно создавались то возможно так и есть
ShN1k
2.4.7 стоит
Михаил
я скачивал предыдущую версию с оф сайта
ShN1k
да нет неделю назад
Михаил
а через GUI поднимаеться конект?
ShN1k
как на key прописать ключ
ShN1k
права на файлы + привилегии, с которыми запускается служба
все пренадлежит локальному админу и служба от него запускаеться
den
если backup не сделается/востановится, то и дейвайс останется недоступным, логично? :)
Примерно так:
do { /system backup save dont-encrypt=yes name=backup/ros-6.x-tile ; /system scheduler add name=backup-r5e-in start-date=[ /system clock get date ] start-time=[ ( [ /system clock get time ] + 15m ) ] on-event="/system backup load name=backup/ros-6.x-tile.backup" disabled=no } on-error={ :log error message="ansible-auto: pre-script backup failure - skip mass-changes part" ; :quit }
quit - может быть лишним
если нет букапа или задание то да все грустно. по этому я прежде чем создавать скрипт и бекап удалюя старое.
Dmitry
если нет букапа или задание то да все грустно. по этому я прежде чем создавать скрипт и бекап удалюя старое.
у Вас может не хватить места по backup, по какой-то другой причине или случится ошибка с носителем и прочее
den
Dmitry
тут соглашусь.
я там Выше привел пример с on-error и даже потестил на своем устройстве, победив лень. Вроде работает
 Maxim
Господа, подскажите! на 951-м настраивал доступ к винбокс с разрешенных айпишников. применял в safemode и вроде как соединение работало. но потом отвалилось и теперь достучаться не могу. т.е. если я потенциально оставил только винбок с 3-х внешних адресов то только нетинстал?
 😷Драничек
Сэйфмод откатил все изменения с момента нажатия этой кнопки
Сергей Ли
Господа, подскажите! на 951-м настраивал доступ к винбокс с разрешенных айпишников. применял в safemode и вроде как соединение работало. но потом отвалилось и теперь достучаться не могу. т.е. если я потенциально оставил только винбок с 3-х внешних адресов то только нетинстал?
если соединение отвалилось до того как отжали кнопку сафе-моде то всё осталось, как было до измененй
Maxim
Не, не осталрсь
Cumberbatch
Не, не осталрсь
Safe mode при отвале соединения вернёт в то состояние когда вы его нажали (запустили для cli).
Raul
Safe mode при отвале соединения вернёт в то состояние когда вы его нажали (запустили для cli).
Если только не запустили Wi-Fi scanner(при условии что это Wi-Fi мост или вы сидите через Wi-Fi на этом устройстве)
Cumberbatch
Dmitrii
а wifi scanner работает же какое-то ограниченное время, не?
Cumberbatch
к тому же safe-mode имеет ограничение по числу откатываемых команд в /system history, что по-моему 200
100
If too many changes are made while in safe mode, and there's no room in history to hold them all (currently history keeps up to 100 most recent actions), then session is automatically put out of the safe mode, no changes are automatically undone. Thus, it is best to change configuration in small steps, while in safe mode. Pressing [Ctrl]+[X] twice is an easy way to empty safe mode action list.
😷Драничек
Я один раз конфигу переносил в сейфмоде, потом закрыл ноутбук и пошел домой, дошел до проходной...
😷Драничек
Всё-таки цисковая "защита от необдуманных действий" мне больше нравится
 Alex
Угу, Reload in 30
Dmitry
Всё-таки цисковая "защита от необдуманных действий" мне больше нравится
Одинаково, а потерять управление циской в несколько раз легче, например забыть secondary при назначении адреса (а это кажется очень безобидной операцией). Я уж не говорю про то, что 28xx может не загрузиться и прочее
Cumberbatch
Давайте примем как есть
 Evgeniy
Друзья не у кого не завалялось лицензии на CHR P1 недорого?) может с MUMа - пишите в личку - куплю, приму в дар)))
Evgeniy
спасибо купил