 Cumberbatch


Поставь логи на это правило
Cumberbatch
Давай в личку уже
 Yakov
Результатами потом поделитесь, очень интересно )
 V 🏴☠️
Результатом, скорее всего, будет Debian
 Владимир
Представьтесь плиз. Иначе бан.
iTKeyS
Всем привет, я Тихон с Иркутск, в сетях ламер тот ещё
iTKeyS
Кто поможет с конфигом?
 Dmitry
Всем привет, я Тихон с Иркутск, в сетях ламер тот ещё
начальная задача, оборудование, что не получается.
iTKeyS
RB951Ui
Задача: пробросить доступ к видео регистратору, по 2 провайдерам.
Создал drop в фильтре, режит весь доступ к оборудование. когда отключаю дроп появляеться доступ только в вебмордек микрота. к регикам доступа нет UPnP включен.
 Vassiliy
RB951Ui
Задача: пробросить доступ к видео регистратору, по 2 провайдерам.
Создал drop в фильтре, режит весь доступ к оборудование. когда отключаю дроп появляеться доступ только в вебмордек микрота. к регикам доступа нет UPnP включен.
гуглите про dstnat для проброса портов, и policy-based routing, если у вас 2 провайдера, про upnp забудьте
Владимир
V 🏴☠️
V 🏴☠️
Порядок важен
iTKeyS
drop all обычно ставят самым последним правилом
Стоит последним, но всё равно когда дроп включен! доступа на оборудование нет вообще!
V 🏴☠️
this
V 🏴☠️
гуглите про dstnat для проброса портов, и policy-based routing, если у вас 2 провайдера, про upnp забудьте
iTKeyS
гуглите про dstnat для проброса портов, и policy-based routing, если у вас 2 провайдера, про upnp забудьте
dstnat, уже натроен! policy-based routing впервые слышу, сейчас изучу, вот про upnp есть печалька, так как есть оборудование что идет только по одному провайдеру.
Yakov
Наступил на проблему с iptv, есть микротик hap ac lite, на нем igmp прокси, две iptv приставки в локалке, при первичной настройке правил в фаерволе все работает нормально, через некоторое время приставки перестают получать доступ к порталу провайдера (индикация в виде перечеркнутого пульта на экране телевизора), в следствие чего перестают переключатсься каналы, но поток идет на том канале который был в этот момент выбран, после перезагрузки приставки вылезает ошибка о невозможности загрузит страницу портала
Yakov
хм, поставил логирование на последнее правило дропать все и вот
Yakov
 Yakov
это явно iptv но почему оно на нелокальных адресах пытается через бридж выйти?
 Nikolai
Так и должно проходить. Это мультикастный TV-поток. Он приходит от провайдера и должен пройти в локалку к приставке. Так IGMP-proxy работает.
Nikolai
Поправьте дропающее правило, чтобы пропускало.
Cumberbatch
гуглите про dstnat для проброса портов, и policy-based routing, если у вас 2 провайдера, про upnp забудьте
Отчего же забыть то. Все можно
Yakov
угу, правило добавил, но проблема осталась
Vassiliy
Dmitry
dstnat, уже натроен! policy-based routing впервые слышу, сейчас изучу, вот про upnp есть печалька, так как есть оборудование что идет только по одному провайдеру.
[ISP #1]
IP: 1.1.1.1/30
GW: 1.1.1.2/30
IFACE: wan0
[ISP #2]
IP: 2.2.2.1/30
GW: 2.2.2.2/30
IFACE: wan1
[INTERNAL]
NET: 10.10.10.0/24
GW-MT: 10.10.10.1/24
HOST: 10.10.10.10
PORT: 51234
[ROUTES]
/ip route add dst-address=0.0.0.0/0 gateway=1.1.1.1 comment="DEFAULT::MAIN"
/ip route add dst-address=0.0.0.0/0 gateway=1.1.1.1 routing-mark=rt-ISP-1 comment="DEFAULT::ISP1"
/ip route add dst-address=0.0.0.0/0 gateway=2.2.2.2 routing-mark=rt-ISP-2 comment="DEFAULT::ISP2"
[ROUTE RULES]
/ip route rule add action=lookup dst-address=10.10.10.0/24 table=main
/ip route rule add action=lookup-only-in-table src-address=1.1.1.1 dst-address=0.0.0.0/0 table=rt-ISP-1
/ip route rule add action=lookup-only-in-table src-address=2.2.2.1 dst-address=0.0.0.0/0 table=rt-ISP-2
[MANGLE]
/ip firewall mangle add action=mark-connection chain=input comment="IN::ISP1" connection-state=new dst-address=1.1.1.1 in-interface=wan0 new-connection-mark=cin-ISP-1 passthrough=yes
/ip firewall mangle add action=mark-routing chain=forward comment="LAN-OUT::ISP1" src-address=10.10.10.0/24 connection-mark=cin-ISP-1 new-routing-mark=rt-ISP-1 passthrough=no
/ip firewall add action=mark-connection chain=input comment="IN::ISP2" connection-state=new dst-address=2.2.2.1 in-interface=wan1 new-connection-mark=cin-ISP-2 passthrough=yes
/ip firewall add action=mark-routing chain=forward comment="LAN-OUT::ISP2" src-address=10.10.10.0/24 connection-mark=cin-ISP-2 new-routing-mark=rt-ISP-2 passthrough=no
[NAT]
/ip firewall nat add action=src-nat chain=srcnat comment="NAT::ISP1" src-address=10.10.10.0/24 out-interface=wan0 to-addresses=1.1.1.1
/ip firewall nat add action=src-nat chain=srcnat comment="NAT::ISP2" src-address=10.10.10.0/24 out-interface=wan1 to-addresses=2.2.2.1
/ip firewall nat add action=dst-nat chain=dstnat comment="=PORT-FORWARD-ISP1=" dst-address=1.1.1.1 dst-port=51234 in-interface=wan0 protocol=tcp to-addresses=10.10.10.10
/ip firewall nat add action=dst-nat chain=dstnat comment="=PORT-FORWARD-ISP2=" dst-address=2.2.2.1 dst-port=51234 in-interface=wan0 protocol=tcp to-addresses=10.10.10.10
Dmitry
это именно для публикации сервиса наружу через 2-х, надеюсь нигде ничего не напутал
Dmitry
проверить не чем, но mangle теоретически можно прибить - и все будет работать
Yakov
и всетаки с этими правилами работало 2 дня, с вечера понедельника, сегодня утром приставки перестали коннектится к порталу
Yakov
1 chain=input action=accept protocol=igmp in-interface=ether1 log=no log-prefix=""
2 chain=input action=accept protocol=udp in-interface=ether1 src-port=1234 log=no log-prefix="iptv_input"
3 chain=forward action=accept protocol=udp src-port=1234 log=no log-prefix="iptv_forward"
4 chain=input action=accept connection-state=established,related log=no log-prefix=""
5 chain=input action=accept in-interface=bridge1_local log=no log-prefix=""
6 chain=input action=accept protocol=icmp
7 chain=forward action=fasttrack-connection connection-state=established,related log=no log-prefix=""
8 chain=forward action=accept connection-state=established,related log=no log-prefix="nat"
9 chain=forward action=accept in-interface=bridge1_local log=no log-prefix=""
10 chain=input action=drop log=yes log-prefix="drop_input"
11 chain=forward action=drop connection-state=invalid log=yes log-prefix="invalid"
12 chain=forward action=drop log=yes log-prefix="drop_all_other"
Yakov
т.е. на тике ничего не меняли в течении этих двух дней, проблема осложняется тем что все это богатство у родителей на другой стороне города, нет публичного адреса у роутера, хожу туда через TV
Yakov
и в тоже время есть интернет в полном объеме на всех устройствах и показывает iptv на компьютере в vlc
Dmitry
Yakov
так эти пакеты по своим правила идут, в фасттрак не попадают
 Alexander
Доброго времени суток!
Подскажите как в этом чате найти все свои сообщения?
 Evgeny
Кто-то пробовал /interface lte firmware-upgrade lte1 upgrade=yes? На 6.44
При вызове команды инет по lte пропадает, оно пишет status: downloading via LTE connection (>1min) и все....
Dmitry
Смущает то, что некоторое время это все работает вполне нормально (
меня смущаеет, что у вас входящее соединение с серых IP на внешнем интерфейсе до внешних ресурсов
Yakov
Ээм
Yakov
Dmitry
да
Yakov
Так igmp proxy же
Dmitry
Так igmp proxy же
я мало работал с мультикастом, но у Вас обычное UDP соединение для VLC, никак связанное с ним
Anonymous
Всем привет! Подскажите пожалуйста!
Отдали мне MikroTik RouterBOARD Metal 5SHPN, с виду абсолютно новая, без следов установки. У меня есть антенна Dlink ANT24-1500. Соединял их вместе и в настройках не увидел ни одной сети.
Могут ли они вместе работать? И можно ли включать MikroTik Metal 5 без подключенной антенны? Может Mikrotik включали без антенны и он перегорел!?
Dmitry
Всем привет! Подскажите пожалуйста!
Отдали мне MikroTik RouterBOARD Metal 5SHPN, с виду абсолютно новая, без следов установки. У меня есть антенна Dlink ANT24-1500. Соединял их вместе и в настройках не увидел ни одной сети.
Могут ли они вместе работать? И можно ли включать MikroTik Metal 5 без подключенной антенны? Может Mikrotik включали без антенны и он перегорел!?
сбросить, прошить, включить радио-интерфейс, запустить /interface wireless spectral-scan - если хоть что-то видит, значит живой
Anonymous
Спасибо, сегодня попробую👍
Anonymous
Отпишусь
Yakov
я мало работал с мультикастом, но у Вас обычное UDP соединение для VLC, никак связанное с ним
Да, vlc работает, не работают iptv приставки, их две в разных комнатах, пишут что нет подключения к порталу, но все это работало 1,5 дня, с вечера понедельника до сегодняшнего утра
Dmitry
Спасибо, сегодня попробую👍
у Вас 5Ghz устройство, а вы ему антенну для 2.4Ghz - хммм .... тут нужна консультация людей более опытных, чем я - но имхо тут что-то не так будет 100%
Dmitry
Да, vlc работает, не работают iptv приставки, их две в разных комнатах, пишут что нет подключения к порталу, но все это работало 1,5 дня, с вечера понедельника до сегодняшнего утра
я к тому, что это не multicast с которым работает igmp-proxy, разве нет ? и в чем проблема повесить разрешающие весь трафик в цепочках первыми, чтобы исключить влияние firewall
Midnight
Всем привет! Подскажите пожалуйста!
Отдали мне MikroTik RouterBOARD Metal 5SHPN, с виду абсолютно новая, без следов установки. У меня есть антенна Dlink ANT24-1500. Соединял их вместе и в настройках не увидел ни одной сети.
Могут ли они вместе работать? И можно ли включать MikroTik Metal 5 без подключенной антенны? Может Mikrotik включали без антенны и он перегорел!?
Если не видно сетей-может быть их и нет?
Yakov
Не совсем понял, есть провайдер вещающий мультикастом телек, вот список каналов http://powernet.com.ru/jtv.zip
Anonymous
Если не видно сетей-может быть их и нет?
Возможно и это. Я просто про антенну 2,4 думаю что не подходит
Anonymous
В гугле мусора много)))
Midnight
Одназначно, маршрутизатор однодиапазоный тем более
Dmitry
Вот и были сомнения, что вроде подходит)))
но в эфире даже с ней что-то должно быть видно в scan
Anonymous
но в эфире даже с ней что-то должно быть видно в scan
Буду проверять. А на счёт работы без антенны, не сгорит?
Midnight
Передатчик там мощный смотрю,1600мвт
Midnight
Наверное без антенны не стоит его включать
Anonymous
Я истории её не знаю, что делали с ней до меня. С виду новая
Dmitry
Не совсем понял, есть провайдер вещающий мультикастом телек, вот список каналов http://powernet.com.ru/jtv.zip
VLC умеет работать по unicast-у и multicast-у - в данном случае явно unicast
Midnight
Сбросить нужно в дефаулт,и антенну искать
Yakov
Не в vlc проблема
Anonymous
Ок. Всем спасибо за ответы. Буду пробовать.
Dmitry
Не в vlc проблема
ок, powernet льет по мультикасту - это 100%, это должно обрабатываться приставками + igmp, список каналов качается unicast-ом с внутреннего портала (какого хз, в настройках приставки написано), соот-но нужно дать им доступ туда + я бы еще дал доступ в inet
Yakov
Вообще ситуация странная, умирает все очень интересно, в процессе просмотра канала на приставке появляется значок обозначающий отвал портала, приставка поток воспроизводит, но на другой канал переключиться нельзя, после перезагрузки приставки она вываливается в ошибку загрузки портала
Dmitry
Вообще ситуация странная, умирает все очень интересно, в процессе просмотра канала на приставке появляется значок обозначающий отвал портала, приставка поток воспроизводит, но на другой канал переключиться нельзя, после перезагрузки приставки она вываливается в ошибку загрузки портала
переключение канала = подписка на другой поток
Yakov
Т.е. то что поток продолжает воспроизводится означает на мой взгляд то что прокси работает
Yakov
Так у меня нет запретов на доступ приставкам куда либо
Yakov
Все правила с дропом в 0 по счетчикам, кроме инвалид стейт
Alexander
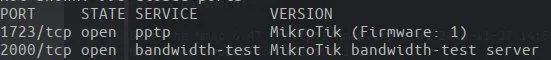
Подскажите, пожалуйста, есть ли возможность возврата управления микротиком после взлома, если открыты только 2 порта?
Alexander
 V 🏴☠️
Резет быстрее и надёжнее
Alexander
это так кажется
V 🏴☠️
Нет. Если нет бекапов - то ССЗБ же
Yakov
https://youtu.be/xT-r8s63HKg
 Alex
лайк