Т.е. то что поток продолжает воспроизводится означает на мой взгляд то что прокси работает
первое соединение проходит, последующие нет. еще раз повторю - в чем проблема в input и forward поставить первым правилом accept и проверить - заработало, дело в фаере - нет, надо разбираться дальше
 Dmitry


 Yakov
Yakov
Не хочу обратно ставить кинетик туда, там слабая вафля и глючит инет, но зато телек работает хорошо )
Dmitry
Копать хотяб в какую сторону?
при чем тут кинетик - разрешая input и forward на маленькое время, потенциально ничего не ломается
Dmitry
есть Safe-MODE в конце концов
Yakov
Я выше правила выкладывал, что там может блочить трафик для приставки?
Dmitry
что угодно - первое правило дебага "отключи фаер или знай точно, что за трафик у тебя ходит и все равно отключи фаер"
 Евгений
Добрый день, помогите разобраться. Есть виртуальный микротик на хосте с процессором 2.4 Ггц у него в ВМ( миротика) дано одно ядро цпу. При нагруке на канал интернет (полоса 20мб) процессор микротика уходит в 100% и все жутко тупит. Если дать в ВМ микротика 4 ядра цпу то он винбоксом не находится и вообще перестает пинговаться после загрузки. Консолько он живой, можно зайти и посмотреть на микроти. Куда копать?
 Cumberbatch
Добрый день, помогите разобраться. Есть виртуальный микротик на хосте с процессором 2.4 Ггц у него в ВМ( миротика) дано одно ядро цпу. При нагруке на канал интернет (полоса 20мб) процессор микротика уходит в 100% и все жутко тупит. Если дать в ВМ микротика 4 ядра цпу то он винбоксом не находится и вообще перестает пинговаться после загрузки. Консолько он живой, можно зайти и посмотреть на микроти. Куда копать?
Может добавляются ещё сетевые интерфейсы? И адрес переназначается на другой интерфейс поэтому и не заходит?
Евгений
Евгений
Не может ли это как то связано с лицензией? Ограничено по ядрам и тд...
 Nikolai
Добрый день, помогите разобраться. Есть виртуальный микротик на хосте с процессором 2.4 Ггц у него в ВМ( миротика) дано одно ядро цпу. При нагруке на канал интернет (полоса 20мб) процессор микротика уходит в 100% и все жутко тупит. Если дать в ВМ микротика 4 ядра цпу то он винбоксом не находится и вообще перестает пинговаться после загрузки. Консолько он живой, можно зайти и посмотреть на микроти. Куда копать?
Убедитесь, что сетевой адаптер эмулируется в режиме vxnet/virtio. Короче, виртуальный.
При эмуляции физики типа Е1000 бывают глюки.
 Cooper
коллеги, кто использует rosapi, не подскажете какой синтаксис будет у команды
/queue simple remove [queue simple find]
такое подозрение, что не воспринимаются [ ]
 Андрей
я не уверен, но вроде оно так не умеет. сначало ручками выбираем queue simple , потом удаляем их
Cooper
хотелось за один раз удалить все квайсы
Андрей
/queue/simple/remove
?disabled=no
как-то так попробовать как вариант
Cooper
/queue simple remove [ find]
через стандарный вызов увы нет
b.response_handler(b.talk(["/queue/simple/remove/[find]"]))
Cooper
окай будем искать, спасибо
Mikе
Всем привет!
Mikе
На firstvds кто-нибудь chr разворачивал?
 Aleksandr
Ктонить уже поставил 6.44? Чето после обновления при логировании на почту лезет ошибка <invalid FROM address> притом что скриптом отправляется почта если пустое from
например /tool e-mail send to="***" subject="***" body="***"
Mikе
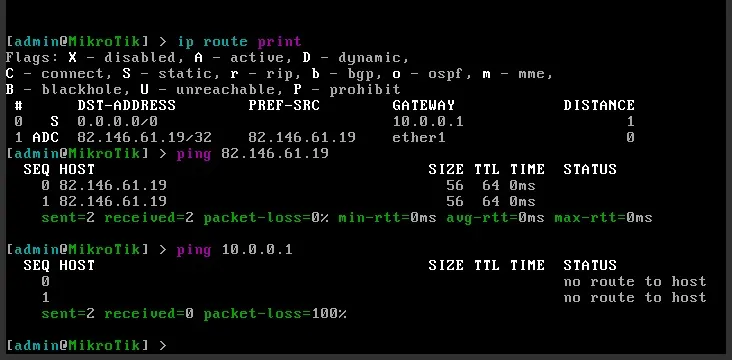
Сетевые настройки с технологией VPU. Помогите разобраться. https://firstvds.ru/technology/setevye-nastroyki-v-klasterah-s-tehnologiey-vpu Делаю по примеру, нет маршрута к шлюзу
Mikе
 Mikе
Вот предложенный вариант тех поддержки : http://screen.ds7d.tk/Bu3eer2.png
Bomberman
Вот предложенный вариант тех поддержки : http://screen.ds7d.tk/Bu3eer2.png
дык это ж полноценный Linux
Vladimir
Вот предложенный вариант тех поддержки : http://screen.ds7d.tk/Bu3eer2.png
/ip address add address=84.146.61.19/32 interface=ether1 network=10.0.0.1
/ip route add gateway=10.0.0.1
Vladimir
короче, в поле сеть укажите у адреса 10.0.0.1
Mikе
Dmitry
хотелось за один раз удалить все квайсы
https://stackoverflow.com/questions/9100447/mikrotik-api-remove-command ну и к ответу ?disabled=no присмотритесь
 Чиркин
Коллеги, кто нибудь разбирался как speed-test работает в 6.44
 Moneron 🇷🇺
Коллеги, кто нибудь разбирался как speed-test работает в 6.44
The Speed Test is an easy test tool for measuring ping, jitter, TCP and UDP throughput from one MikroTik device, to another.
"speed-test" command is based on Ping Tool and Bandwidth Test. In order to use this command - Bandwidth test server needs to be accessible.
Вот страничка в вики
Чиркин
Это уже читал
Vadim
Вчера только пробовал. Все работает.
Midnight
Всем здрасте
Midnight
Поднял рртр сервер,клиент цепляется,инет у него есть,локалка есть,нет роутера....как так?
Midnight
Ведь главное делал уже так,а в этот то раз чего не так?
Sergey
где нет роутера?
Midnight
Клиент не видит сервисов роутера
Midnight
Например веб сервера
Midnight
При этом интернет есть,и локалка тоже
Midnight
Веб морда роутера....
 Nickolay
Вэбфиг?
Midnight
Да
Nickolay
Так в инпуте разрешите ее
Moneron 🇷🇺
Например
Не флудите. Описывайте проблему одним сообщением. И откройте, наконец, впн-клиентам доступ в ip firewall filter input :)
Midnight
🧐
Nickolay
🧐
add action=accept chain=input comment="allow winbox, webfig" dst-port=8291,80 protocol=tcp src-address-list=access_list только перед этим access_list набейте адресами с которых вы хотите иметь доступ к винбоксу и вэбфиг-у.
Midnight
Спасибо
Midnight
Но помоему это должно работать без рулеса в фаере
Nickolay
Но помоему это должно работать без рулеса в фаере
Смотря как и что у вас настроено в цепочке input :)
Midnight
Ну так то да
Nickolay
Уберите все из инпут и вэбморда будет доступна всем ветрам :)
 Krasnov
Добрый, стоит задача обьеденить центральный микротик с филиалами - магазинами
site-to-site соединение, думаю между 3 протоколами встроеными в микрот
openvpn
l2tp IPSEC
IPIP (ipsec)
Буду рад если поможете, инетресуеют ньансы и производительность
Dmitry
l2tp + ipsec, производительность завист от Вашего оборудования
 Alex
собрал стенд ipip+ipsec + chr - тоже для внедрения филиал-магазины
Alex
Делаю второго провайдера+ospf
Krasnov
собрал стенд ipip+ipsec + chr - тоже для внедрения филиал-магазины
Вот тоже нравиться IP-IP
но почему-то бест практик- это l2tp
Dmitry
Почему?)
openvpn - полностью программный + внутри микротик не полностью функциональный по сравнению с unix-аналогами;
ipip - каждый магазин отдельный туннель и прочие настройки - сложность и громозкость конфигурации
l2tp - просто, масштабируемо, можно получить полный mtu
Alex
да, 2 туннеля. Нарезать 172,16,xx,0 тунельную сетку мелко по /30
 Dmitrii
Вот тоже нравиться IP-IP
но почему-то бест практик- это l2tp
потому что для ip-ip нужен белый ip с той стороны. а такое не всегда возможно
Krasnov
потому что для ip-ip нужен белый ip с той стороны. а такое не всегда возможно
Даже статитечекий получается, белый
Alex
потому что для ip-ip нужен белый ip с той стороны. а такое не всегда возможно
у меня работает через LTE SXT +nat
Alex
я тоже думал что не будет
 res_nom
openvpn - полностью программный + внутри микротик не полностью функциональный по сравнению с unix-аналогами;
ipip - каждый магазин отдельный туннель и прочие настройки - сложность и громозкость конфигурации
l2tp - просто, масштабируемо, можно получить полный mtu
ipip, хоть я это и собрал.
Особенно с ipsec не в автоматическом режиме - это действительно оч много движений. да еще и с 2 провайдерами.
Громоздко - факт.
Moneron 🇷🇺
Добрый, стоит задача обьеденить центральный микротик с филиалами - магазинами
site-to-site соединение, думаю между 3 протоколами встроеными в микрот
openvpn
l2tp IPSEC
IPIP (ipsec)
Буду рад если поможете, инетресуеют ньансы и производительность
Если везде публичные статические айпишники – ипип+ипсек
Alex
ipsec в транспотном режиме - 1 правило
Krasnov
то есть изначально взяв l2tp+ IPsec можно покрыть на будущее
- серые и динамические IP адресса
- проще развертывать - дальше будет
Планируем еще кучу филиалов подцеплять на будущее
Dmitry
то есть изначально взяв l2tp+ IPsec можно покрыть на будущее
- серые и динамические IP адресса
- проще развертывать - дальше будет
Планируем еще кучу филиалов подцеплять на будущее
да + можно использовать MLPPP over single link, если кругом MT и значительно упростить себе жизнь, частично избавившись от проблем с MTU
Dmitry
то есть изначально взяв l2tp+ IPsec можно покрыть на будущее
- серые и динамические IP адресса
- проще развертывать - дальше будет
Планируем еще кучу филиалов подцеплять на будущее
у меня было ~60 c шифрованными трафиком до 100Mbit/s в дуплексе, динамической маршрутизацией и резервированием через двух провайдеров в головном офисе. в эту же схему можно вписать и резервирование и в филиалах, через двух провайдеров в режиме active / standby
Krasnov
а по доменному имени не срабаотает резервирование ?
Dmitry
а по доменному имени не срабаотает резервирование ?
это путь в никуда, если только на MT не использовать Ваш личный внешний публичный DNS сервер