 Krasnov


Ну да
про это и думаю
Krasnov
Понял, огромное спасибо всем !
 Alex
Да, спасибо. Посмотрю и в эту сторону.
Alex
да + можно использовать MLPPP over single link, если кругом MT и значительно упростить себе жизнь, частично избавившись от проблем с MTU
Получается, в этом случае нам не нужна динамическая маршрутизация и мы получаем агрегацию каналов + active active ?
Alex
Интересно, как это правильно организовать: офис + магазины с 2-мя провайдерами.
 Dmitry
а по доменному имени не срабаотает резервирование ?
я долго считал такой вариант и он нужен только в одном хитром случае:
в центре ISP#1 и ISP#2;
на местах подключения через ISP#1 или ISP#2;
у вас внешний публичный DNS c вашей зоной и dns-именем впн-концентратора с двумя A-записями ISP#1 и ISP#2, на котором настроены view, отдающие эти записи, в зависимости от источника запроса: если из сети ISP#1 - то отдать IP-адрес ISP#1 в центре и т.д.;
при такой ситуации все взаимодействие происходит внутри сети отдного провайдера, что значительно снижает вероятность всяких неприятностей;
так же при таком варианте - очевидно, что выбор провайдеров в филиалах ограничен теми же (или хотя бы одним), что используются в центре.
если используется ISP#3, то ему всегда надо отдать только либо IP ISP#1 , либо IP ISP#2.
Короче, сложно - а все что сложно работает плохо :)
Dmitry
Получается, в этом случае нам не нужна динамическая маршрутизация и мы получаем агрегацию каналов + active active ?
нет, https://wiki.mikrotik.com/wiki/Manual:MLPPP_over_single_and_multiple_links - наш случай single link
Dmitry
Интересно, как это правильно организовать: офис + магазины с 2-мя провайдерами.
в офисе два статических внешних, на них два туннеля в магазинах + в магазинах два дефолта с разными distance
Alex
получается PPP+L2TP+IPsec ?
Dmitry
получается PPP+L2TP+IPsec ?
It is common to carry PPP sessions within an L2TP tunnel. (с) Wikipedia
Alex
понял, спасибо!
Dmitry
я вот вчера человеку неправильно подсказал по поводу публикации сервиса через 2-а внешних IP, теперь переживаю :) стэнд ночью собирал. Сделал, работает, но на ненавистных mangle-ах.
Спросил сегдня у начальника как это делают в cisco мире и он показал чудесный мир nat nvi, много думаю, раз десятый смотрю Чудина c ip route rules
 Alexander
 Alex
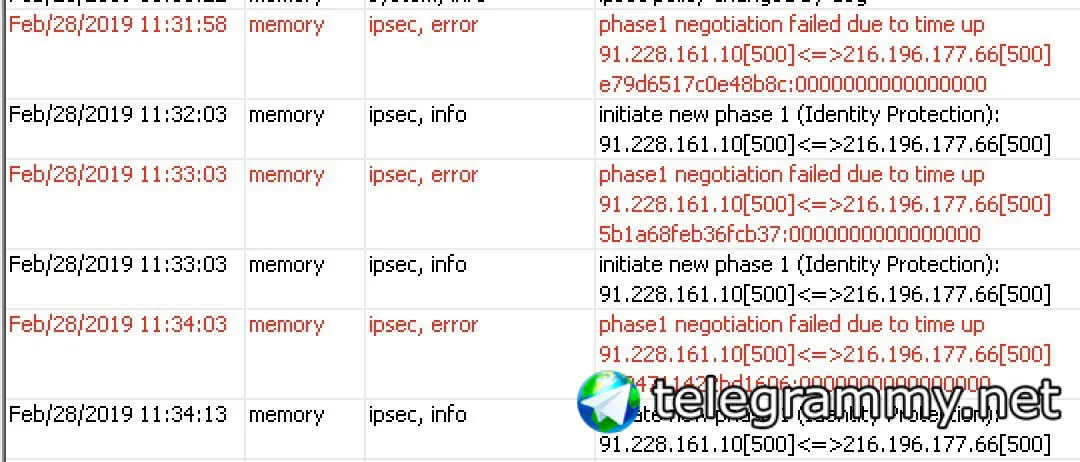
включить дебаг ipsec и посмотреть детально. Бывает, что помогает перезагрузка либо сбросить соединения.
Alex
тут не то чтобы работает, он даже не работает вообще.
 Moneron 🇷🇺
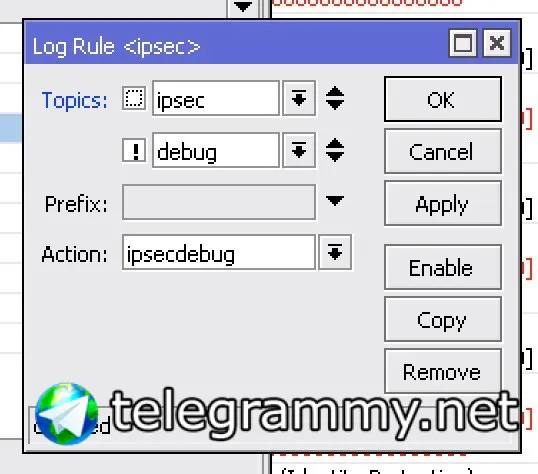
Дебаг айписека — занятная история. И лучше всего он дебажится топиками ipsec,!debug
 Innokentiy
и его получить в л2тп?
Innokentiy
и чем это отличается от ipip?
Innokentiy
а что будет, если не менять tcp mss?
 Andrei
Ничего не будет. Ничего хорошего
Andrei
Только боль, унижение и слезы... Ну и потери пакетов
Innokentiy
можете подтвердить, что точно будут потери, а не фрагментация?
Alex
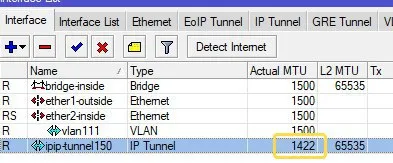
разве при использовании ipip удается избежать TCP MSS ?
нет, при настройке выставляется автоматом 1460, а потом сам подстраивается
Alex
 Alex
по галочке champ TCP MSS
Innokentiy
речь про то, что будет, если галочку снять
Виталий
Народ, а давно запретили Supplicant identity менять?
Оно в принципе нафик не надо, просто сейчас на 6.44 заметил
Dmitry
можете подтвердить, что точно будут потери, а не фрагментация?
в случае ipip будет фрагментация IP-пакета, в случае MLPPP - PPP фрейма. И то и другое затратно, чтобы избежать лишней фрагментации делают MSS (но только для TCP) и, согласно официальному Wiki : https://wiki.mikrotik.com/wiki/Manual:MLPPP_over_single_and_multiple_links, MLPPP менее затратен.
Innokentiy
Study shows that MRRU is less CPU expensive that 2 mangle rules per client.
Innokentiy
это?
Dmitry
да
Innokentiy
то есть корректное утверждение - и там и там можно получить mtu 1500, но в одном случае костыли оказываются чуть дороже, чем в другом
Dmitry
Innokentiy
а фрагментация как же?
Innokentiy
и по-хорошему лучше от всех этих костылей избавляться и назначать корректный мту на туннеле?
Dmitry
и по-хорошему лучше от всех этих костылей избавляться и назначать корректный мту на туннеле?
я считаю, по другому - если есть шанс с ним не заморачиваться, то лучше его использовать. С фрагментацией IP-пакета при использовании IPIP у меня было проблем больше.
Alexander
Дебаг айписека — занятная история. И лучше всего он дебажится топиками ipsec,!debug
Сань, это что означает?
Alexander
 Dmitry
Сань, это что означает?
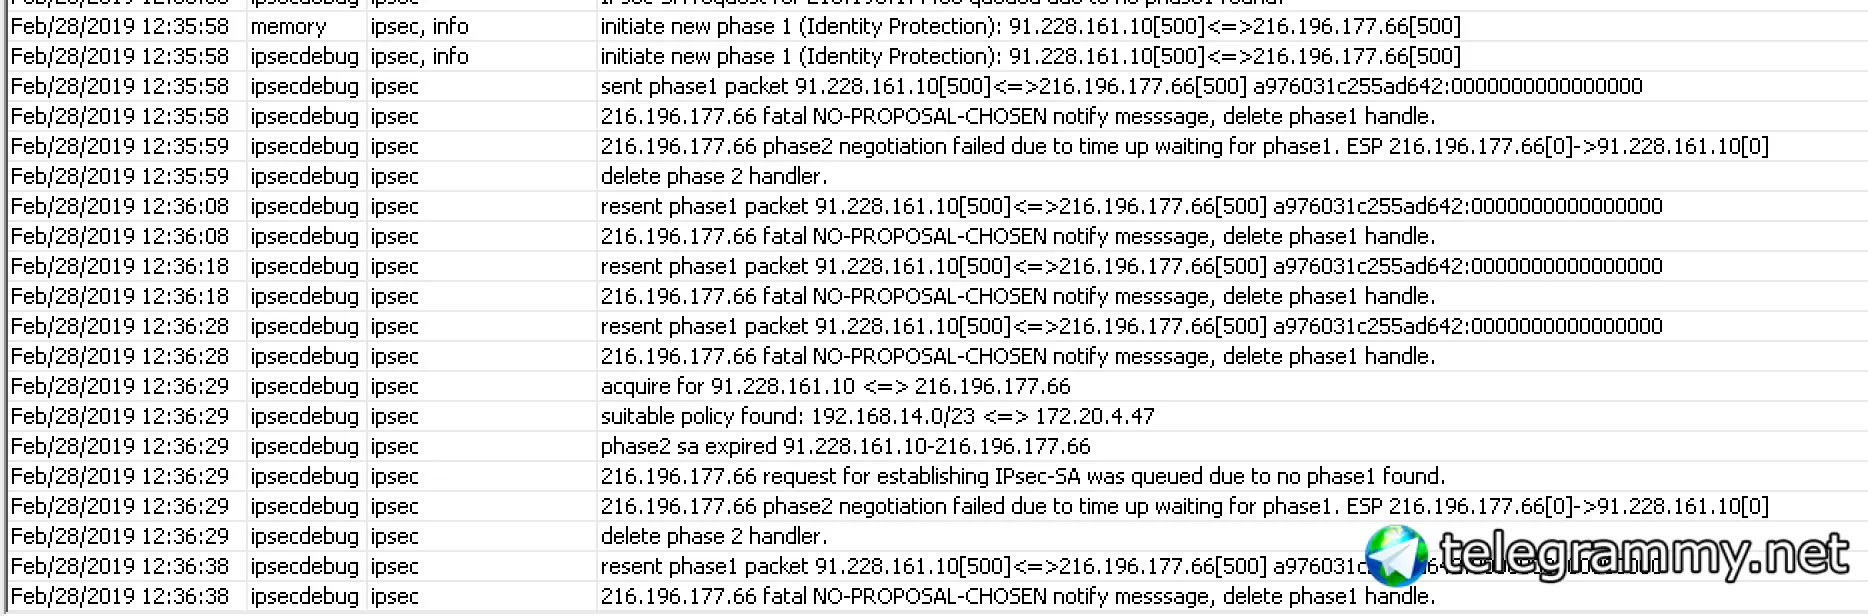
это означает, что если вы его включите не так как написано, то увидете в логе - содержимое ipsec-пакетов, а оно очень большое
Alexander
это означает, что если вы его включите не так как написано, то увидете в логе - содержимое ipsec-пакетов, а оно очень большое
Да, так в разы понятней, спасибо)
Alexander
 Serega 🧑🏻💻
Доброе время суток. Подскажите пж как разрешить трафик через vpn в глобальную сеть запретить.
chain=forward protocol=17udp action=drop
Во вклдаке advanced src.address List – указан Address Lists IP для которых нужно запретить инет.
chain=forward protocol=6tcp action=reject Reject with=tcp reset
Во вклдаке advanced src.address List – указан Address Lists IP для которых нужно запретить инет.
Для vpn правилна
add chain=forward comment="Permit all PPP" in-interface=all-ppp
add chain=input dst-port=1701 protocol=udp comment="Permit L2TP"
Разрешающие правила выше запрещающих
Alexander
Dmitry
Да, так в разы понятней, спасибо)
если 217.x.x.x - это удаленный конец, то он не может согласовать с Вами proposal
 MR.MD
Добрый день
MR.MD
Есть у меня CHR там стоит 6.43.2 почему-то не обновляется , в чем может причина
MR.MD
Лицензия куплена
Alexander
если 217.x.x.x - это удаленный конец, то он не может согласовать с Вами proposal
Peer proposal? Это же phase1
Dmitry
Peer proposal? Это же phase1
ну так она у Вас и падала изначально, вроде бы - я бы сначала проверил совпадают ли у Вас lifetime для phase 1
Alexander
ну так она у Вас и падала изначально, вроде бы - я бы сначала проверил совпадают ли у Вас lifetime для phase 1
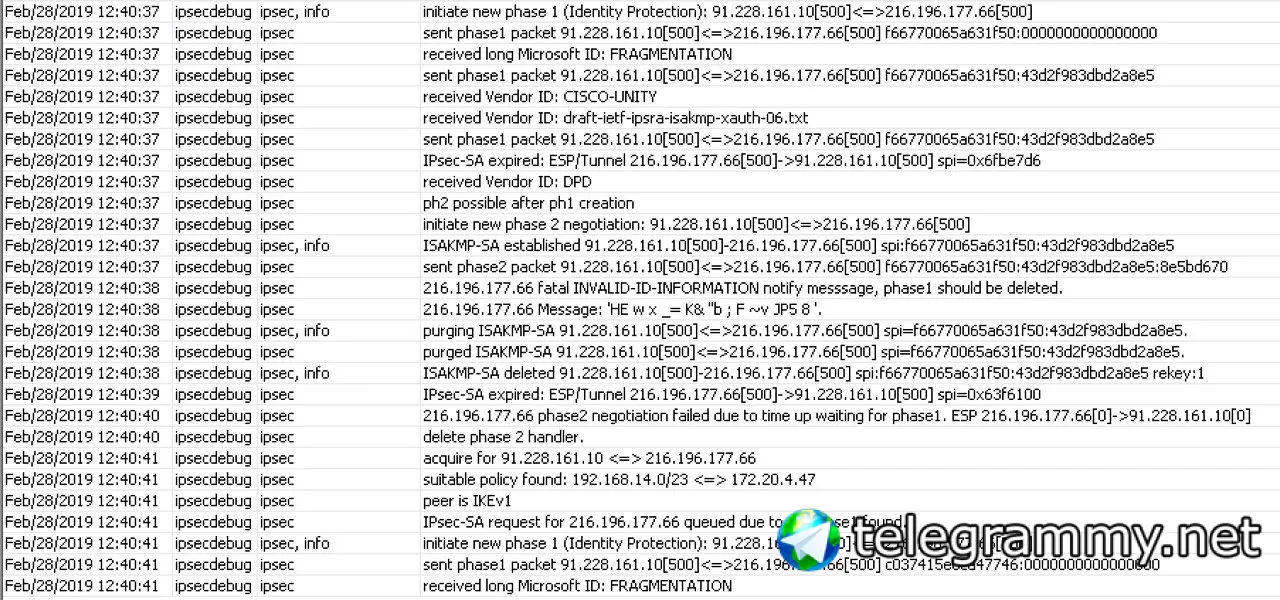
виноват, это я тестировал и ручками решил от балды поберебирать разные протоколы, вернулся к согласованным ранее настройкам. Вот что вышло
Alexander
 Serega 🧑🏻💻
В address list - добавить статиский IP и в advanced в Вые. Address Lists указать этот IP ?
Alexander
В address list - добавить статиский IP и в advanced в Вые. Address Lists указать этот IP ?
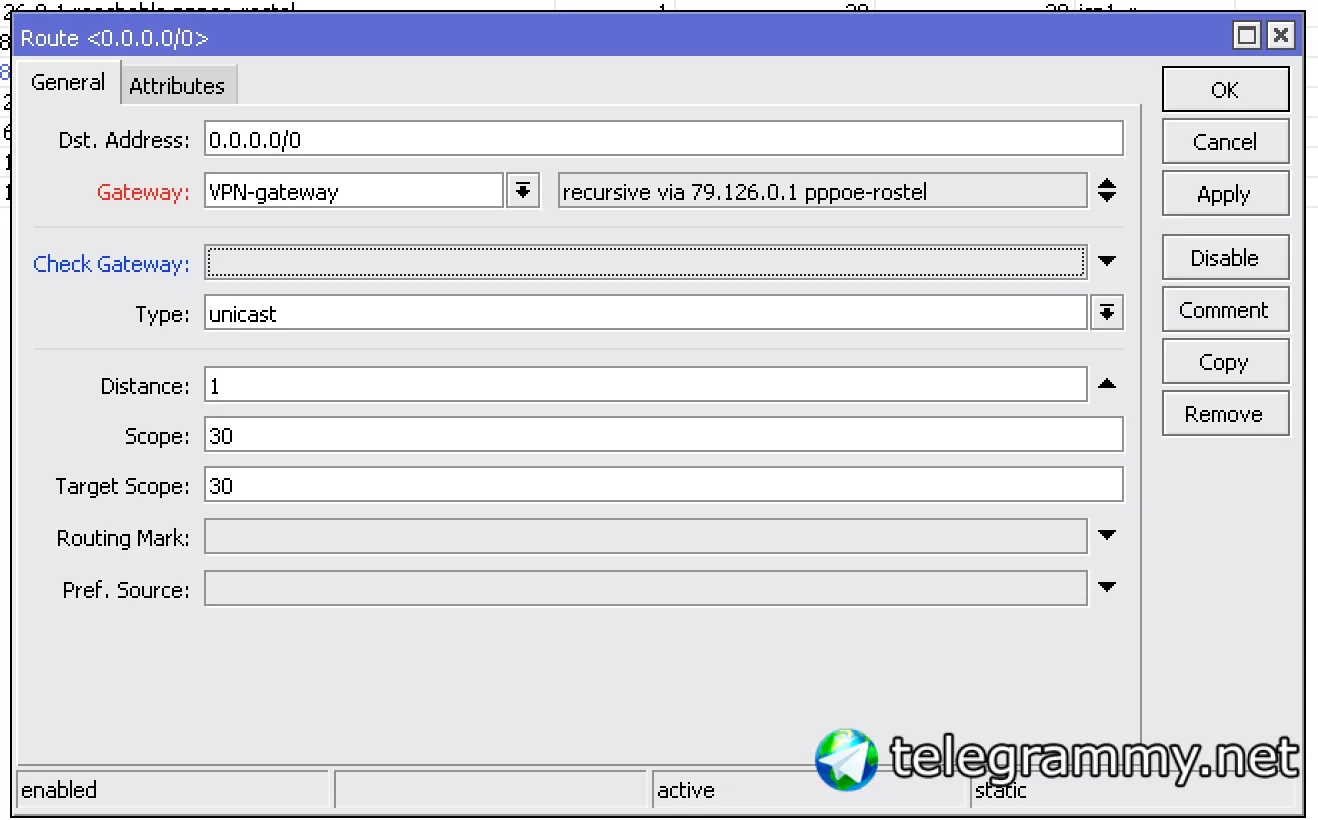
Зайти в IP - Routes необходимо добавить основной “широкий" маршрут
Dmitry
Alexander
Serega 🧑🏻💻
Зайти в IP - Routes необходимо добавить основной “широкий" маршрут
http://prntscr.com/mr91zh
Alexander
В address list - добавить статиский IP и в advanced в Вые. Address Lists указать этот IP ?
 Serega 🧑🏻💻
Спасибо по пробую.
Serega 🧑🏻💻
А подскажите пж настроен vpn пользователь подключается но доступа к локальным ресурсам нету. http://prntscr.com/mr979p
 LeXX
А подскажите пж настроен vpn пользователь подключается но доступа к локальным ресурсам нету. http://prntscr.com/mr979p
Какой интерфейс локальной сети?
Serega 🧑🏻💻
Bridge
Bomberman
http://prntscr.com/mr91zh
если один канал интернета, то боюсь, что потом у Вас просто VPN не поднимется, так как вы пустите всё через интерфейс VPN, а он без основного маршртуа к прову тупо не поднимется))
 Дмитрий
Всем привет!
Есть 2 офиса, между ними GPE тунель,
1 офис:
192.168.0.0/24
192.168.10.0/24
2 офис:
10.0.0.0/24
GPE тунель
192.168.33.0/24
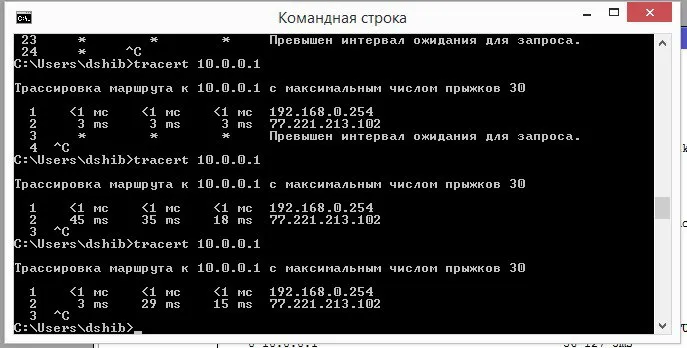
Из сети 192.168.10.0/24 пинги свободно идут в 10.0.0.0/24 и обратно
Из сети 192.168.0.0/24 пинги в 10.0.0.0/24 не идут и обратно тоже
Дмитрий
 Dmitry
Дмитрий
страсировка из сети 192.168.0.0/24
Дмитрий
есть
Dmitry
покажите /ip route print c двух сторон