Дмитрий


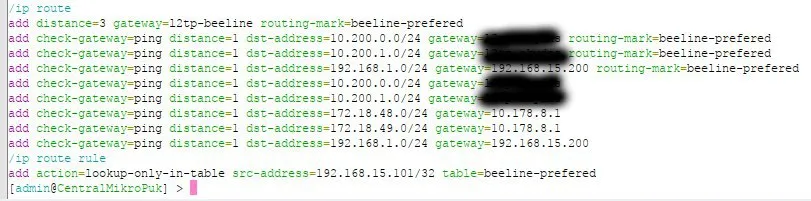
адрес на втором прыжке, внешний адрес офис 2
Дмитрий
 Дмитрий
 Dmitry
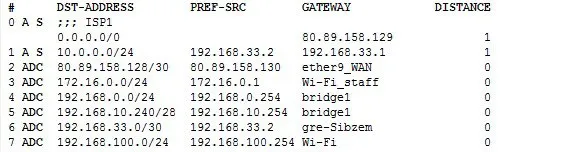
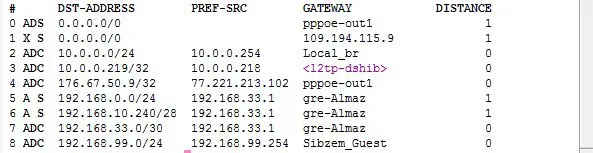
/ip route set 5,6 gateway=192.168.33.2 на втором рисунке
Дмитрий
add action=accept chain=forward dst-address=10.0.0.0/24 src-address=\
192.168.0.0/24
add action=accept chain=forward dst-address=192.168.0.0/24 src-address=\
10.0.0.0/24
Дмитрий
правила прописаны с 2х сторон, подняты вверх
Дмитрий
шлюзы писал и так и так, это просто последний вариант, прописал обратно
Дмитрий
странно что из 192.168.10.0/24 все ходит отлично
Дмитрий
и то что прыжок всего один до внешнего ip
Дмитрий
Ребята спасибо, проблему нашел, почему то в ipsec  правило было 2 XI src-address=192.168.0.0/24 src-port=any dst-address=10.0.0.0/24
dst-port=any protocol=all action=encrypt level=require
Дмитрий
закоментил, все заработало
Дмитрий
неделю убил на поиски))
 Alexander
пожалуйста, только за что не понятно.
за полезную ссылочку, которую можно американским коллегам переслать
Dmitry
так, кхмм ... это они Вам говорят, что у Вас неправильный ID. Вы у себя policy на всякий случай проверьте.
Alexander
так, кхмм ... это они Вам говорят, что у Вас неправильный ID. Вы у себя policy на всякий случай проверьте.
Я запросил с их стороны конфиг данного туннеля, чтобы проверить первую фазу, посмотрим чем закончится.
Dmitry
Я запросил с их стороны конфиг данного туннеля, чтобы проверить первую фазу, посмотрим чем закончится.
по последнему скрину, у Вас phase1 поднимается - потом не согласуется phase2 по WRONG-ID и после этого удаляется первая, как соответственно, не нужная. Хотя могу ошибаться.
 Alex
не, первая фаза это IKE демон, он рулит 2-й фазой. 1 фаза если прошла отображается в remte peers. Вторая - в Installed sa
Dmitry
не, первая фаза это IKE демон, он рулит 2-й фазой. 1 фаза если прошла отображается в remte peers. Вторая - в Installed sa
это я знаю, у Вас проходит согласование параметров первой фазы поднимается ISAKMP, пытается согласоваться phase2 - это не получается, соот-но деражть ISAKMP смысла нет и он удаляется
Alex
да, только это не у меня, у Дмитрия. Но проблема в 1 фазе.
Alexander
То есть отсутствие фазы 2 автоматически запускает удаление пира?
Dmitry
То есть отсутствие фазы 2 автоматически запускает удаление пира?
ИМХО: у Вас сиутация, когда происходит reinit первой фазы, а соот-но и второй - поскольку все сыпется на согласовании параметров второй, то и держать первую смысла нет.
Нужно мнение более крутых в IPSec людей, чем я.
Dmitry
То есть отсутствие фазы 2 автоматически запускает удаление пира?
но в жизни бывает, что сыпется вторая, а при этом первая остается жить - это когда вторая рассыпается при rekeying
перечитал лог еще 10 раз - проблема действительно в первой фазе, как говорили выше и про вторую фазу я зря говорил
по такой проблеме рекомендуют синхронизировать время на узлах;
так же обратите внимание на параметр local-address в настройках peer;
ну и еще в wiki часть про то, что ipsec всегда использует main для поиска маршрута к peer-у и про NAT.
 Dmitriy
Коллеги, здрям! Есть м кроти 1009ч на нем существует порядка 200 вланов. Мне необходима статистика, сколько трафика проходит по каждому такому интерфейсу, за определённый срок времени. Возможно ли написать скрипт, который при запуске будет собирать статистику по всем влан-интерфейсам и складывать в отдельный файл, после чего делать reset статистики всех интерфейсов?
 УГРЮМЫЙ
Он в систем или тулз включается
Dmitriy
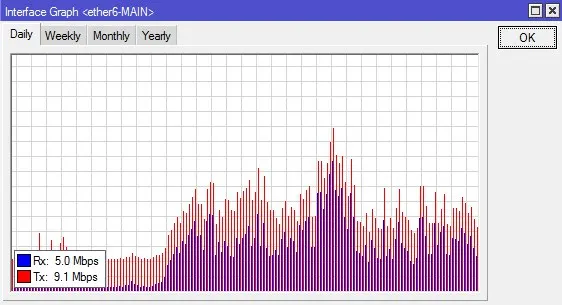
Графинг же вроде просто рисует средние значения daily, weekly и тд.
УГРЮМЫЙ
Графинг же вроде просто рисует средние значения daily, weekly и тд.
Ясно. Я просто предположил.
Dmitriy
 Dmitriy
ну вот у меня графинг на один из портов. Там подобного не вижу
Dmitriy
Можно конечно попробовать включить traffic flow, но это лишняя нагрузка на железо.
 Rio
Парни, если какое-либо ограничение по количеству маршрутов в ospf?
 Alex
https://wiki.mikrotik.com/wiki/Manual:Routing/OSPF#Route
Alex
Значит нету наверное
 Moneron 🇷🇺
Насколько я знаю, ограничений, кроме здравого смысла, нет. Может, @insoln знает какую-то тайну
 Innokentiy
нет, ограничений на количество маршрутов нет
Innokentiy
и вообще, ospf не оперирует маршрутами
Innokentiy
крышечку ему срывает в двух случаях:
1. слишком частый пересчет SPF
2. потери LSA при слишком большом количестве изменений, как следствие - переустановка сессии и сброс LSA1 (сводится к п.1)
 Serega 🧑🏻💻
Подскажите пж. Настроил vpn но в локалку попасть не выходит. В фаерволе есть запрещающее правило http://prntscr.com/mrdmot
Добавил разрешающие правила для vpn соединения
ip firewall filter add chain=input action=accept protocol=udp port=1701,500,4500
ip firewall filter add chain=input action=accept protocol=ipsec-esp
Dmitriy
Да, тоже подумал что дьюдом. Попробую завтра
Vladimir
Парни, если какое-либо ограничение по количеству маршрутов в ospf?
При примерно 20 тысячах оспф на 1072 может по полчаса устанавливаться
Vladimir
Так что, считайте, не работает
Moneron 🇷🇺
Этож сколько лса…
Alexander
 Frigle
Здравствуйте, такая просьба, помогите сделать нетинстал по тиму и настроить сектор, за денюжку
Alexander
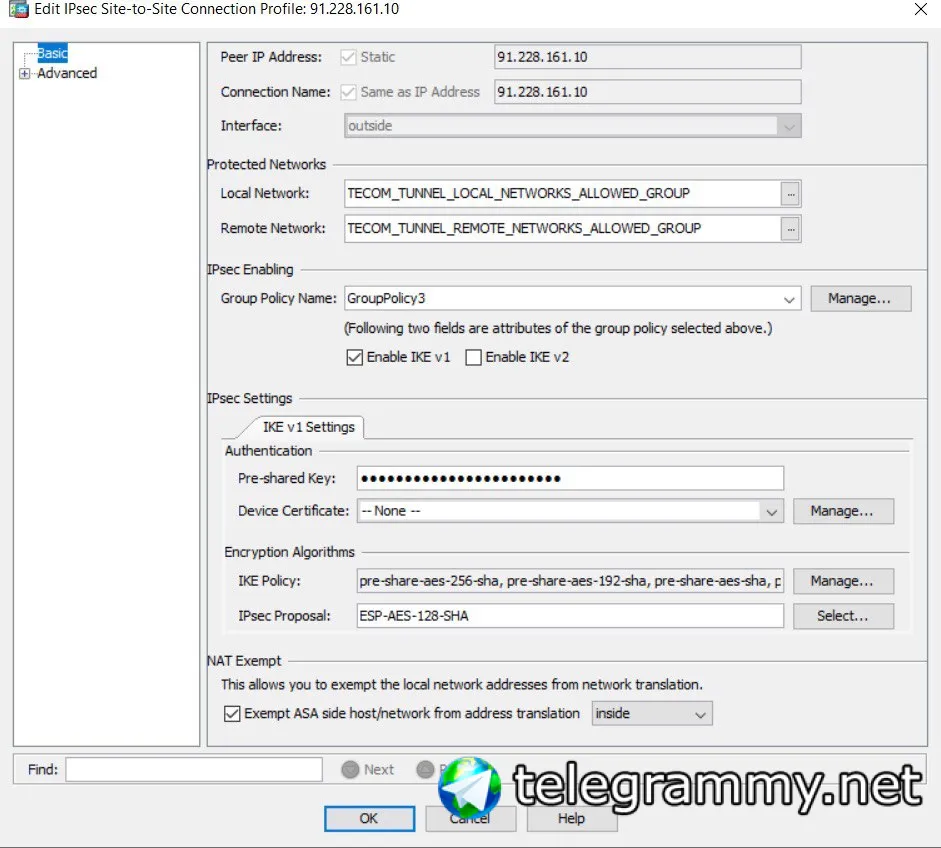
Кто может помочь перевести это на язык микротика? Я так понял GroupPolicy3 это Diffie-Halman group (EC2N group on GP(2^155))
Alexander
IKE это peer proposal?
IPSEC proposal - это policy proposal?
 Дмитрий Тютык
 Дмитрий Тютык
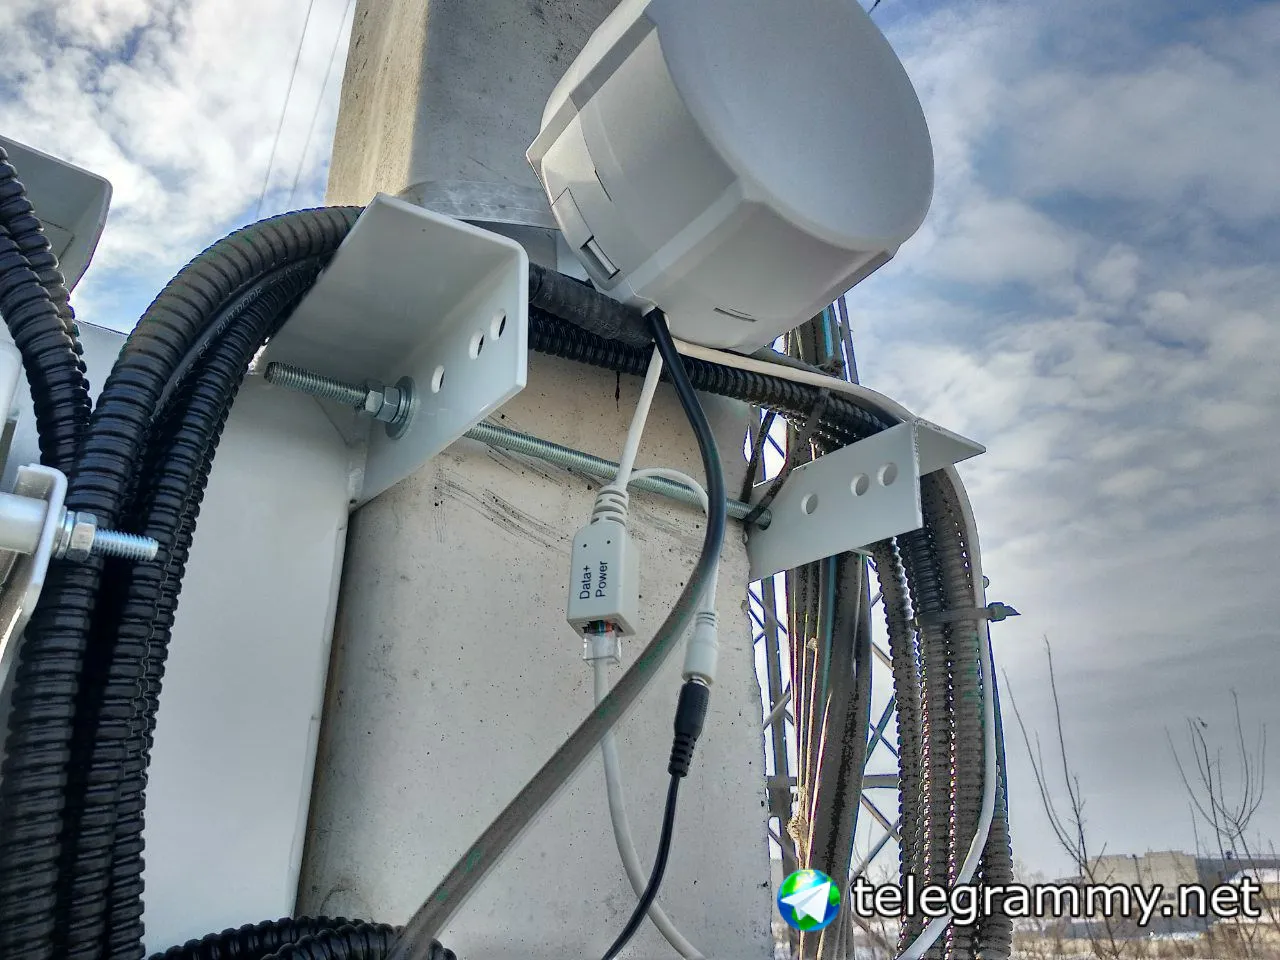
Вот так умеют
Alexander
Жесть…)
Дмитрий Тютык
РоЕ должно идти в микрот
Alex
Stp отработает вопрос 😜
Midnight
Дмитрий Тютык
Как то наоборот должно быть
Ага. Я приехал принимать объект, один... Полтора часа на вышке переделывал в итоге, на ветру и морозе.
Midnight
*рукалицо*
Дмитрий Тютык
Я предложил эту модель использовать, опытный экземпляр. Но тупость монтажников, которым все схемы выдал, не мог угадать.
Cumberbatch
Здравствуйте, такая просьба, помогите сделать нетинстал по тиму и настроить сектор, за денюжку
Ещё актуально? Если что в личку
Дмитрий Тютык
Как то наоборот должно быть
На втором конце той UTP прибор за 3-4кк. А passivePoE он мог и не понять и принять. Следите за монтажниками, и не ленитесь проверять. OffTop - off
 Bat
господа. вопрос. есть железка с 2мя провами. статика и л2тп. все как обычно. срцнат туда и туда. один из компов смотрит на второго прова через rules. все как бы хорошо и как надо. ТОРЧу я на первом интерфейсе и внезапно на нем появляются пакеты дст или срц моего второго прова. чет я пока туплю от чего же это может быть
Cumberbatch
господа. вопрос. есть железка с 2мя провами. статика и л2тп. все как обычно. срцнат туда и туда. один из компов смотрит на второго прова через rules. все как бы хорошо и как надо. ТОРЧу я на первом интерфейсе и внезапно на нем появляются пакеты дст или срц моего второго прова. чет я пока туплю от чего же это может быть
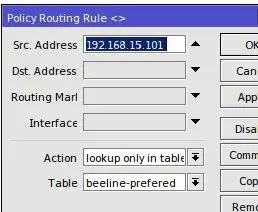
Бридж ? Либо напутали с роут рулами
Bat
в бридже только внутренние интерфейсы
Bat
 Dmitry
господа. вопрос. есть железка с 2мя провами. статика и л2тп. все как обычно. срцнат туда и туда. один из компов смотрит на второго прова через rules. все как бы хорошо и как надо. ТОРЧу я на первом интерфейсе и внезапно на нем появляются пакеты дст или срц моего второго прова. чет я пока туплю от чего же это может быть
А маршрут по-умолчанию в beeline-prefered, есть?
Dmitry
И если есть это ip или интерфейс?
Bat
я повторю. все ходит как надо. на внешних ресурсах все айпи верные. все гут.
Bat
пакеты проскакивавают в торче в среднем 1 на тысячу
Cumberbatch
я повторю. все ходит как надо. на внешних ресурсах все айпи верные. все гут.
Попингуйте себя с интернета (оба адреса) и посмотрите появятся ли пакеты
Dmitry
Ну запросил же. Если даст то подумаем
Мне самому интересно, вчера полночи с этим ковырялся и так не смог найти приемлемого для себя решения
Cumberbatch
Bat