 Bat


но. нюанс. на первом условная статика. адрес приезжает по дхцп. я выразился криво. но это не суть
 Dmitry
Какой вопрос?
Опубликовать наружу rdp (для примера) без mangle через двух операторов одновременно. С mangle сделал, такой проблемы как у автора нет.
 Cumberbatch
 Alexander
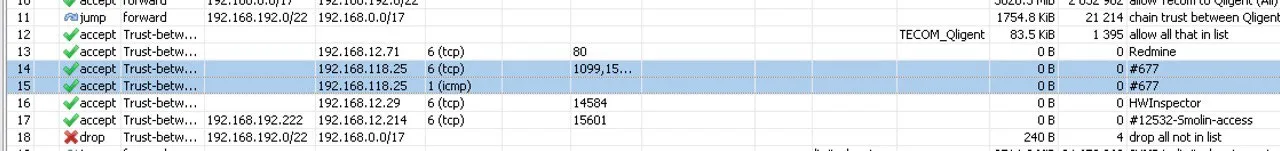
Можете подсказать, можно ли в фильтре 2 протокола объединить в одно правило?
Alexander
 Dmitry
 Dmitry
Можете подсказать, можно ли в фильтре 2 протокола объединить в одно правило?
Насколько я знаю, нет
Bat
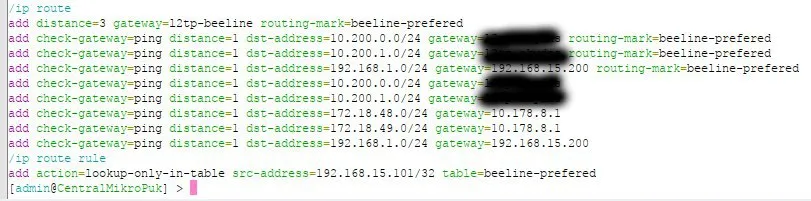
Unlike connected routes, routes with interface nexthops are not used for nexthop lookup. Т.о. nexthop будет определен в main, занатится но уйдет в другой интерфейс, что вы и наблюдаете
1 из 1000? но определенный смысл в ваших словах есть
Alexander
Кто удобно пишет Firewall’ы, как лучше цепочки составлять? Есть Best-ptactice? Я подумал что круто было бы спецзнак вначале, например тире для первого уровня, и например 2 тире для вхождения цепочек в первое. Это позволит отсортировать все кастомные цепочки выше основных
Alexander
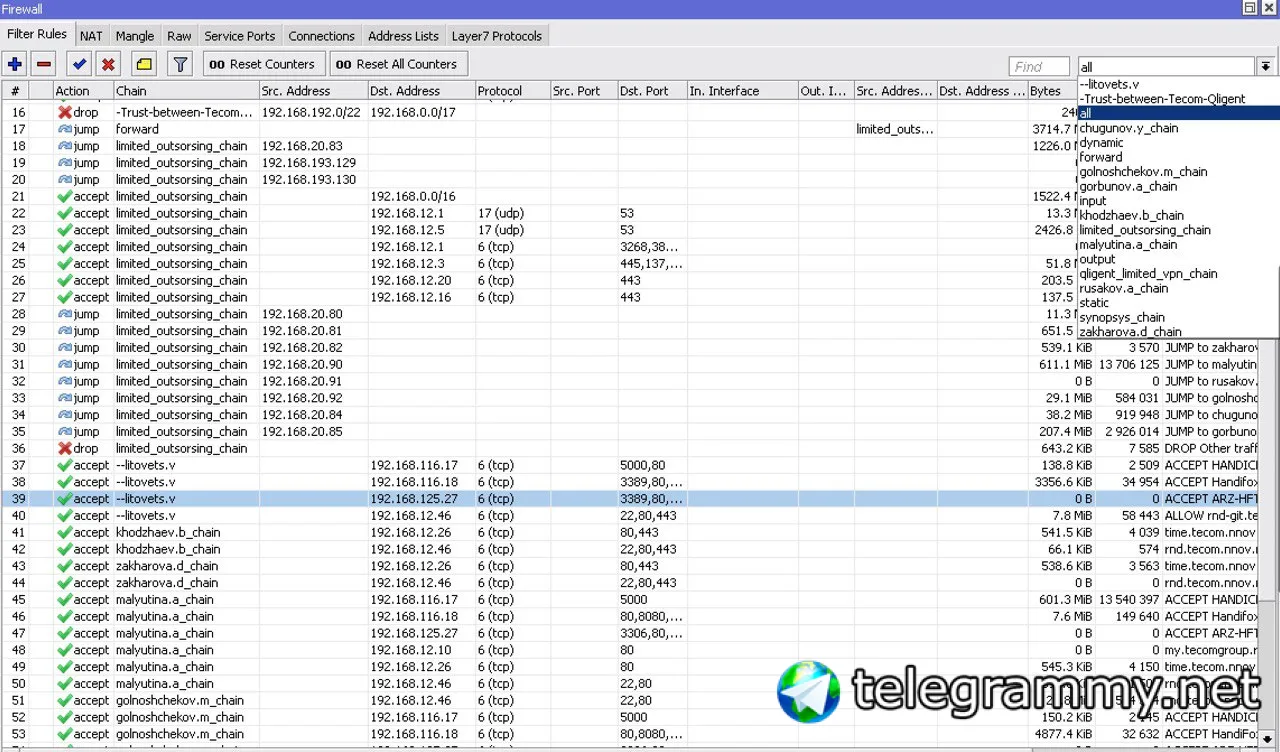
 Дмитрий Тютык
imho это либо корп. требования, либо как удобнее читать
Дмитрий Тютык
Если не корп. То тут от инфраструктуры сильно зависит. Наименование железа, ресурсов, юзеров - тут не забываем про AD. И прочая святотень.
Alexander
Решил остановиться на своем варианте. Теперь четко определены стандартные цепочки и юзерские
Alexander
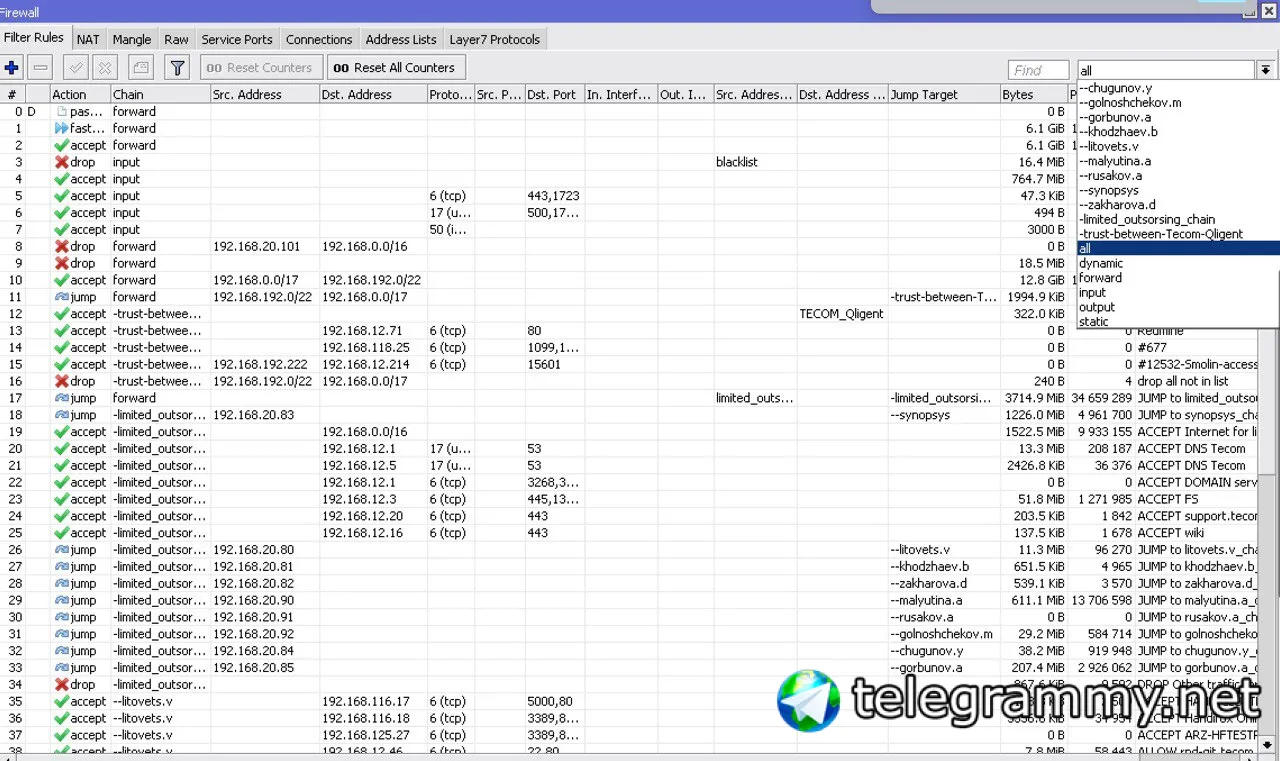
 res_nom
я так посоветую документировать все изыскания в FW в отдельной wiki с пояснениями и уточнениями. а тире, 4 точки и прочее - это понятно только вам
Alexander
Дмитрий Тютык
Кстати, открыл для себя вопрос. А МТ может читать AD? Хотя бы по NTLM?
Dmitry
Кстати, открыл для себя вопрос. А МТ может читать AD? Хотя бы по NTLM?
Ldap, kerberos и прочие слова - скорее всего нет
Дмитрий Тютык
Делал через Radius
Это я использовал. А вот полноценно надобности не было, просто спросить))
Dmitry
1 из 1000? но определенный смысл в ваших словах есть
Все соединения, которые ещё не попали в conntrack до dst, не заданных явно маргрутами
Дмитрий Тютык
Ldap, kerberos и прочие слова - скорее всего нет
Не значит есть куда развиваться. Удобнее же с одной консоли рулить. Может и будет светлое будущее
Dmitry
Не значит есть куда развиваться. Удобнее же с одной консоли рулить. Может и будет светлое будущее
Маршрутизатору, имхо, нафиг не надо. Это не proxy или firewall
Дмитрий Тютык
Маршрутизатору, имхо, нафиг не надо. Это не proxy или firewall
В небольших компаниях он "это все" он роутер. И все прочее.
Дмитрий Тютык
Есть AD о 30 компах и 100 юзерах. Там групп полно. Проще ведь не плодить сущности в 2 местах, а в AD поменял, и МТ поймал
Dmitry
Есть AD о 30 компах и 100 юзерах. Там групп полно. Проще ведь не плодить сущности в 2 местах, а в AD поменял, и МТ поймал
Корп. стандартом в моем случае является proxy с ad auth - squid или любой другой, либо мелкий firewall, типа fortigate. Маршрутизатор должен выполнять свою работу.
res_nom
Есть AD о 30 компах и 100 юзерах. Там групп полно. Проще ведь не плодить сущности в 2 местах, а в AD поменял, и МТ поймал
теплое и мягкое проще тащить, чем катать.
Нужно разделять кто, чем и для чего занимаеться. А для садома и гоморы есть ISA или как она нынче называется у МС.
Dmitry
теплое и мягкое проще тащить, чем катать.
Нужно разделять кто, чем и для чего занимаеться. А для садома и гоморы есть ISA или как она нынче называется у МС.
Никак, она давно не поддерживается. Последний вариант - TMG
Дмитрий Тютык
У меня в конторе TMG, пока работает, но это не мой фронт.
Я больше по VPN и всякой фигне с удаленкой. Думаю как портянки из МТ перенести в AD. Часть VPN мимо TMG приземляется
res_nom
Никак, она давно не поддерживается. Последний вариант - TMG
Никак - это ответ на какой вопрос?
Дмитрий Тютык
Радиус север отдельный есть, он отлично все делает, но он прокладка между МТ и AD. А это ресурсы
Дмитрий Тютык
Итого МТ пока не могет в AD напрямую?
res_nom
а зачем и какая задача? наверное, первый вопрос
Дмитрий Тютык
Убить радиус, который жрет ресурсы
res_nom
Думаю стоит посчитать "сжираемые" ресурсы, для начала. Да и для чего их кушают уточнить.
И что нужно от МТ в AD напрямую?
Дмитрий Тютык
 Vitalii
802.1x
Vitalii
MT же могут быть не только маршрутизаторами
 Алексей
Решил остановиться на своем варианте. Теперь четко определены стандартные цепочки и юзерские
Бэст практис - комментировать.
Alexander
Бэст практис - комментировать.
Этого предостаточно) речь была о названиях цепочек, но уже определился
Alexander
Итого МТ пока не могет в AD напрямую?
Как уже сказали выше - могет. У меня доменная авторизация для VPN-пользователей настроена через как раз радиус
Vladimir
автор спрашивал про работу с ad напрямую - видимо, как с ldap
Vitalii
Он на портах не умеет авторизовываться
Dmitry
802.1x
А у вас реально это где-то используется? И обычно это функционал свитчей и даже у самых именитых производителей с этим протоколом не все так гладко.
Dmitry
у меня некоторые клиенты просто не могли получить IP-адреса (возможно из-за слишком долгого процесса 802.1x) на тестовом внедрении, разбираться не стали - просто свернули проект. Ну и wikipedia как бы намекает, что все не будет гладко.
Vitalii
Vitalii
Тоже работает, проверял
Vitalii
Это мы
Alexander
Вопрос - речь о WPA2 Enterprise? (802.1x)
 Сергей
 Alexander
 digdream
подскажите, как быть ...
выбили денег на лицензии, получили ключи, пытаемся активировать CHR который до этого был активирован лицензией с курсов и не выходит - сгенерировали новый id, получается ошибка: error this system id with old id already received trial license key
Evgeniy
Привте всем, подскажите раньше работал тонель ipip а сейса анричибл. локальный и удаленный Ip который вписал в ipip пингуются, и поставилины ip адреса в адресер на бодеих концах 30 маской
 andrey
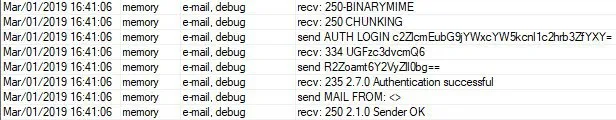
добрый день. После обновления на 6.44 письма от logging - email стали приходить с пустым полем From. Через tool-email send приходит все корректно. В логах вот такое
andrey
 andrey
куда копнуть?
Evgeniy
кстати и я обновил на 6.44
Cumberbatch
Привте всем, подскажите раньше работал тонель ipip а сейса анричибл. локальный и удаленный Ip который вписал в ipip пингуются, и поставилины ip адреса в адресер на бодеих концах 30 маской
Случаем дефолт раут не прописали через сам тоннель? Если да то нужно раут на удаленный ipip адрес через шлюз прописать.
Evgeniy
0.0.0.0/0 в шлюз инета
Evgeniy
стоп а они усами создались
Evgeniy
сами создались и через ipip дистанс 255
 Alex
а интерфейс ipip поднят ? Маршруты для него активны ?
Evgeniy
нет, ран не пишет
Alex
 Evgeniy
анричибл
Alex
ipsec там есть ?
Evgeniy
да
Evgeniy
не не в ipip
Alex
ipip+ipsec ?
Evgeniy
ipip идет внктри l2tp + ipsec
Alex
просто на этой прошивке какие-то проблемы с не-дефотным porposals или чтото подобное
Alex
проверьте внимательно, после обновления могли соскочить
Alex
а лучше через notepad++ сравнить конфиги
Evgeniy
потому что нет прямого контакта между роутерами