 Костя


Запитал тут недавно 4011 через минвеловский БП 54В и заметил что начал светится в полсилы 10й светодиод от ether10
Костя
Это норма?
 Konstantin
Доброе утро! Куплю лицензию p1. В личку. Спасибо
 Андрей
Запитал тут недавно 4011 через минвеловский БП 54В и заметил что начал светится в полсилы 10й светодиод от ether10
Ну он же работает нормально?
 Cumberbatch
Запитал тут недавно 4011 через минвеловский БП 54В и заметил что начал светится в полсилы 10й светодиод от ether10
На 2011 тоже такой косяк проявился через 1 год. Пое не выдаёт. ETH работает норм. Но был ещё какой то глюк на втором блоке eth. С прода перевели на домашний режим. Первый блок работает норм.
Так что если есть гарантия то меняйте
Максим
Добрый день.
Имеется организация с 20 точками. Физически пересекаются. Управляются капсманом. Сейчас разнесены по частотам физически. Но все равно глушат друг друга. В дополнение по соседству стоит многоэтажка со своим зоопарком. Ситуация в 2.4 удручающая.
Вопрос стоит ли посадить их все на одну частоту так как соседний зоопарк не даёт нормально работать... Всегда переключается на разных каналах...
 Dmitry
Добрый день.
Имеется организация с 20 точками. Физически пересекаются. Управляются капсманом. Сейчас разнесены по частотам физически. Но все равно глушат друг друга. В дополнение по соседству стоит многоэтажка со своим зоопарком. Ситуация в 2.4 удручающая.
Вопрос стоит ли посадить их все на одну частоту так как соседний зоопарк не даёт нормально работать... Всегда переключается на разных каналах...
не поможет, я бы прежде всего убрал мощность на точках, если это еще не сделано.
Максим
10-12 кое где 15
Максим
Где не требуется до 6.
Mikе
Доброе! Как можно проверить с микротика доступность портов на определенном ресурсе?
Mikе
пинги проходят на вэб попасть не могу в удаленной сети
Dmitry
Dmitry
эммм ... а чем это не устраивает?
 Zloi
Добрый день.
Имеется организация с 20 точками. Физически пересекаются. Управляются капсманом. Сейчас разнесены по частотам физически. Но все равно глушат друг друга. В дополнение по соседству стоит многоэтажка со своим зоопарком. Ситуация в 2.4 удручающая.
Вопрос стоит ли посадить их все на одну частоту так как соседний зоопарк не даёт нормально работать... Всегда переключается на разных каналах...
Это у вас FreeWiFi ? Если нет то просто создайте карту частот и правильно для каждой точки настройки сделайте, что бы они не работали на каналах от соседей.
Zloi
а еще обязательно проведите так называемую радио-разветку и выясните на каких каналах более менее чисто. те каналы и пользуйте
Dmitry
скан портов можно как-то запустить с микротика?
nmap-а нет и не только в MT, но и у многих других вендоров
Dmitry
скан портов можно как-то запустить с микротика?
можно ломиться telnet-ом в скрипте, отвечая Вам я нагуглил два таких решения, как минимум
Vadim
При обновлении с 43.12 на 44 потерялась половина конфига. На устройстве был настроен капсман с гостевой сеткой вынесенной в отдельный влан. После обновления пропали настройки ip route полностью, часть настроек бриджа, интерфейсы в акцесс листах капсмана. Времени разбираться не было. Вернул все обратно.
Юрий
Здравствуйте, подскажите пожалуйста или ткните в мануалы, есть удаленный офис с микротиком 3011, и есть установленный CHR, необходимо поднять впн и чтобы офис ходил в инет через CHR, заранее спасибо. И какой лучше тип впн использовать? L2tp over IPSec я настроил, но либо с маршрутами что-то не так, либо с адресами накосячил. Буду очень признателен за пинок в правильную сторону.
Cumberbatch
Здравствуйте, подскажите пожалуйста или ткните в мануалы, есть удаленный офис с микротиком 3011, и есть установленный CHR, необходимо поднять впн и чтобы офис ходил в инет через CHR, заранее спасибо. И какой лучше тип впн использовать? L2tp over IPSec я настроил, но либо с маршрутами что-то не так, либо с адресами накосячил. Буду очень признателен за пинок в правильную сторону.
https://wiki.mikrotik.com/wiki/Manual%3AInterface/L2TP
Sergey
Здравствуйте, подскажите пожалуйста или ткните в мануалы, есть удаленный офис с микротиком 3011, и есть установленный CHR, необходимо поднять впн и чтобы офис ходил в инет через CHR, заранее спасибо. И какой лучше тип впн использовать? L2tp over IPSec я настроил, но либо с маршрутами что-то не так, либо с адресами накосячил. Буду очень признателен за пинок в правильную сторону.
на 3011 адрес белый? попробуйте ipip туннель
Dmitry
Здравствуйте, подскажите пожалуйста или ткните в мануалы, есть удаленный офис с микротиком 3011, и есть установленный CHR, необходимо поднять впн и чтобы офис ходил в инет через CHR, заранее спасибо. И какой лучше тип впн использовать? L2tp over IPSec я настроил, но либо с маршрутами что-то не так, либо с адресами накосячил. Буду очень признателен за пинок в правильную сторону.
Примерно так:
https://pastebin.com/cV72sfg0
Ну и firewall - все это должен разрешать
Юрий
Примерно так:
https://pastebin.com/cV72sfg0
Ну и firewall - все это должен разрешать
Благодарю. Пойду пробовать.
 Mihail
Подскажите куда посмотреть - есть capsman, на нем пара точек. С недавнего времени перестали клиенты этих точек ходить в интернет. При пингах с клиента пишет ошибку dns, по ip пингуются сайты. Сам capsman нормально пингует имена и адреса. Галку в ip-dns allow remote requests ставил.firewall пуст.
Dmitry
Подскажите куда посмотреть - есть capsman, на нем пара точек. С недавнего времени перестали клиенты этих точек ходить в интернет. При пингах с клиента пишет ошибку dns, по ip пингуются сайты. Сам capsman нормально пингует имена и адреса. Галку в ip-dns allow remote requests ставил.firewall пуст.
смотреть туда, где выдаются адреса клиентам, что там указано в качестве DNS-сервера.
Mihail
Точно, нашлась пропажа. Спасибо. Сидел тупил. Работает.
Костя
Ну он же работает нормально?
Сам 4011 работает нормально, а в 10 порт ничего не подлючал, потому не знаю
Костя
 Andrey
С установленным capsman на клиентах подключенных к ним невозможно отправить фотографию через viber. При этом сообщения, видеозвонки работают (тотже ватсап фотографии отправляет).
Если переключить смартфон на моб. сеть то фотки отправляет (проблема на любом смарте, что не брал).
В смарте настройки отправки по wi-fi сделаны, dns гугла прописан, трафиком рулит не микротик (выдаёт адреса и перенаправляет в bridgelan), на той же точке но не capsman проблем нет...
Что может мешать отправке?
Dmitry
точки подключены в CAPSMAN по L3 или L2 ?
Andrey
по L2
Dmitry
Если я правильно понял, то у Вас НЕ local-forwarding , отсюда либо datapath MTU, либо MSS всего что приходит (in-bridge-port) от точек.
https://forum.mikrotik.com/viewtopic.php?t=131103
Andrey
спасибо, попробую
Midnight
Застрелите ее кто нибудь
Юрий
Откуда этот бот?
 Владимир
Ща
Владимир
Застрелил
Cumberbatch
Молодец
 FSB_Belarus
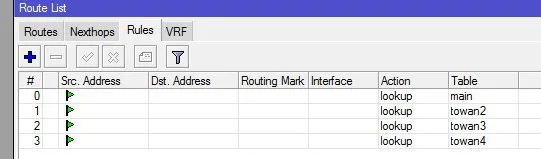
Можно ли сделать route table failover? Т.е. завставить смотреть маршрут в другой таблице, если в main нет нужного маршрута (например, 0.0.0.0/0 неактивный)
Cumberbatch
Можно ли сделать route table failover? Т.е. завставить смотреть маршрут в другой таблице, если в main нет нужного маршрута (например, 0.0.0.0/0 неактивный)
Да. Через ip_gw%interface. Это не совсем смотреть в другой таблице. Но
 Moneron 🇷🇺
Проще сделать наоборот. Смотреть в другой таблице, а если там нет – то в main
 Kirill
Да. Через ip_gw%interface. Это не совсем смотреть в другой таблице. Но
Тогда уж через gw@table
FSB_Belarus
 Raul
Можно ли сделать route table failover? Т.е. завставить смотреть маршрут в другой таблице, если в main нет нужного маршрута (например, 0.0.0.0/0 неактивный)
А сделать отказоустойчивость с помощью рекурсивной маршрутизации не лучше ли? Потому что если у вас gw настроен с помощью статики на интерфейсе, то возможна ситуация, когда интерфейс работает, а инета нет, но маршрут все равно останется активным.
Dmitry
А через сколько времени обычно доступны материалы mum, а то я все пропустил на последнем, а очень хотелось бы посмотреть, а ещё лучше прочитать несколько тем?
Moneron 🇷🇺
Moneron 🇷🇺
Тоже жду. Не получилось посмотреть трансляцию кроме первого выступления МикроТиковцев
 Vladyslav
Ну так смотрите, чего нет то?
https://www.youtube.com/watch?v=MP4UM8XQfMM
Evgeniy
подскажите как узнать мак адрес устройства за портом? ip неизвестен
Cumberbatch
подскажите как узнать мак адрес устройства за портом? ip неизвестен
Порт в бридж включить и вкладку hosts в бриджах
 Аня 🕊
Порт в бридж включить и вкладку hosts в бриджах
если не ошибаюсь, то если порт в бридж не включен, можно посмотреть сразу в IP-ARP
 Kartograf
если не ошибаюсь, то если порт в бридж не включен, можно посмотреть сразу в IP-ARP
Если на устройстве есть IP
Аня 🕊
он есть, но неизвестен!
Аня 🕊
судя по условиям задачи :>
Аня 🕊
хотя "ip неизвестен" может включать в себя "ip не назначен"
Kartograf
осталось тогда еще узнать в каком сегменте он, и попробовать воспользоваться ip scan или выключить\выключить порт откуда включено устройство
Kartograf
но задача узнать mac, значит это не нужно
Cumberbatch
он есть, но неизвестен!
Тогда Proxy arp включить. Если на том конце шлюз есть или обмен пакетами то сработает. А так ещё снифером
Cumberbatch
Но через бридж оптимально
Аня 🕊
Тогда Proxy arp включить. Если на том конце шлюз есть или обмен пакетами то сработает. А так ещё снифером
ммм... нет, насколько я поняла, если IP есть, но неизвестен, при этом порт не в бридже, то можно посмотреть MAC прямо в IP-ARP
Аня 🕊
если порт в бридже, то в Bridge-Hosts
Аня 🕊
на этом, вроде, все трудности кончаются
Cumberbatch
ммм... нет, насколько я поняла, если IP есть, но неизвестен, при этом порт не в бридже, то можно посмотреть MAC прямо в IP-ARP
Нет. Потому что в таблицу арп запишется только когда порт заполучит арп реквест
Аня 🕊
Нет. Потому что в таблицу арп запишется только когда порт заполучит арп реквест
а, ну это дополнительное условие. возможно, у человека устройство уже в таблице
Аня 🕊
но поняла, что не универсальное решение, спасибо
Максим
прописал впн до телеги все работает но есть одна проблема с самого микрота не отправляет сообщения боту а только через него, пробовал инпут оутпут писать не помогает, какого правила не хватет.
Cumberbatch
Максим
tool fetch url="https://api.telegram.org/bot744064715:AAGi
bHI0rhk-l911E-cdFjQ1x9VQUTnLBj0/sendMessagechat_id=574267204&text=<2222>"
status: failed
failure: closing connection: <404 Not Found> 149.154.167.220:443 (4)
 Vitalii
А если весь трафик через впн отправить ошибки нет?
Аня 🕊
Аня 🕊
и вы засветили свой токен, это плохо
Аня 🕊
хотя он, кажется, невалидный:)
Максим
токен немного правленый)))
Аня 🕊
а что с переводом строки?
Владимир