 digdream


не дает эффекта
/routing filter
add action=discard chain=ospf-out prefix=10.1.250.0/24 prefix-length=32
 Cumberbatch
не дает эффекта
/routing filter
add action=discard chain=ospf-out prefix=10.1.250.0/24 prefix-length=32
Пересмотрите концепцию. Намучаетесь в противном случае
Vladimir
 _$edo¥_
Ребят привет
_$edo¥_
такое дело: настроили микрота на 2 провайдера, все было норм, пока не перезагрузил роутер от Ростелекома, и все, не могу войти в РоутОС
_$edo¥_
в чем может быть проблема?
_$edo¥_
прошивка 6.34.4
 Dmitry
А выше не акцептятся?
Эхх...:
ospf-in - predefined filter chain for routes received via OSPF;
ospf-out - predefined filter chain for external routes redistributed via OSPF;
 APK
Всё с wifi клиентами разобрался добавил в связку доп устройство на os openwrt и настроил как мне надо.
Dmitry
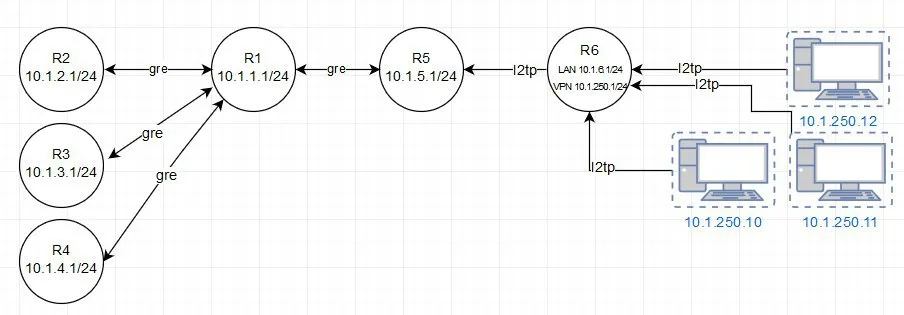
а у человека /32 connected - то есть intra-area
Dmitry
то есть никакие фильтры тут работать не будут
Dmitry
+ с такой топологией, каждый connect/disconnect будет вызывать повтороную синхронизацию внутри всей зоны
 Moneron 🇷🇺
 Anonymous
Кто делал кластеры на микротиках, есть такое?
digdream
Добавьте диапазон впн-клиентов в другую area и выполните суммаризацию в /24
заработало как и хотелось, спасибо!
Anonymous
Стандартная модель кластеров
Den
Может кто-нибудь сталкилвася с похожей штукой: Развернул я на esxi виртуалку с RouterOS 6.43.12 и dude с целью посмотреть на мониторинг от микротика. Добавил пару роутеров, пару ИБП разношерстных, джуны, циски разных мастей и размеров... в общем все работает хорошо и непринужденно. И вот решил я опробовать device discovery по самому попсовому сценарию: "Fast scan by ping". Официальная вики микротика нам сообщает: "When choosing the fast scan, all devices that can respond to ping will be added to the Map, and then their services will be proofed". Но по факту находится лишь небольшая группа хостов. Если добавить ручками с простой проверкой ping то все работает прекрасно, а вот device discovery большую часть хостов не находит. В чем может быть причина такого поведения device discovery?
Anonymous
откзоустойчивость чего? какой сервис?
Эммм https://www.pcmag.com/encyclopedia/term/50639/router-cluster
Dmitry
VRRP
Anonymous
Не совсем то, потому что настраивать нужно 2 роутера, в кластере они сами синхронизируют настройки и управляются как один роутер а не 2
Den
Den
это же не стак коммутаторов
Anonymous
Да, это стандартная модель
Anonymous
Свичи и роутеры в кластерах
Den
я конечно электрик, но в routerOS я стекирования не видел....
Anonymous
Не важно, микротиках всё таки сохо что вполне норм
Vladimir
Да, это стандартная модель
берете lua, и синхронизируете конфигурацию автоматически, если прям надо
Dmitry
Не совсем то, потому что настраивать нужно 2 роутера, в кластере они сами синхронизируют настройки и управляются как один роутер а не 2
другого функционала, кроме VRRP, наскролько я знаю, нет - но есть скрипты: https://github.com/svlsResearch/ha-mikrotik
 Raul
Свичи и роутеры в кластерах
в новых 48 портовых свитчах обещают стек. На роутерах у микротик есть vrrp
Anonymous
Den
в новых 48 портовых свитчах обещают стек. На роутерах у микротик есть vrrp
я вот жду когда микротик стекируемые свичи сделает
Anonymous
Den
сейчас самы дешевый сткающийся свич это juniper ex2200
Den
и тот по 55-60 косарей за 24 порта
Vladimir
элтексы в стек умеют вполне
Den
а сколько они стоят?
Den
я ни одного элекса не щупал
Den
было бы интересно
Vladimir
2324 от 39000 судя по яндекс маркету
Den
хммм
Den
это неплохо
Vladimir
они кстати - производители - вполне на тест давали раньше оборудование забесплатно
Den
на днях изучу их линейки
Den
спасибо за наводку
Raul
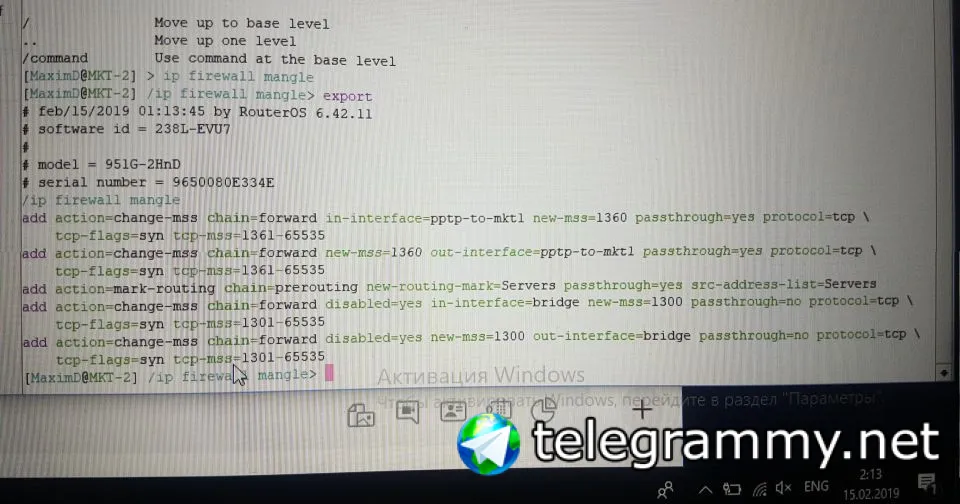
Смена мту на меньший (1400 например) с обеих сторон ситуацию не улучшила ((
Сделайте правила в mangle change mss 1400 с обоих сторон туннеля. А на интерфейсе выключите change mss.
 Danil
Попробую позже, но по Л2ТП туннелю с мту 1450 всё бегает на ура. Сомневаюсь что это поможет
 Alexander
Всем привет!
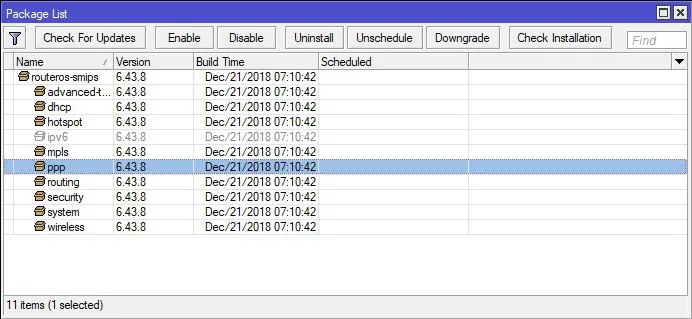
что делать в такой ситуации?
Alexander
 Юрий
Cumberbatch
Alexander
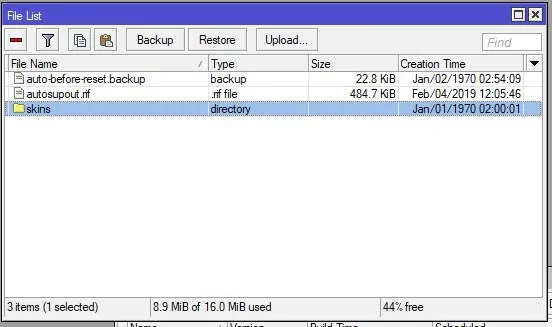
микрот новый, нет бэкапов нет ничего лишнего
Alexander
 Alexander
 Hab
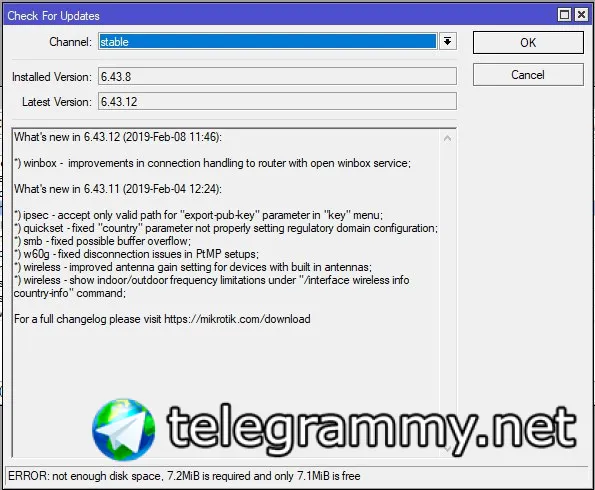
480кб файл удали
Alexander
а че за файл? проблем не будет?
Cumberbatch
а че за файл? проблем не будет?
Не будет. Это для техподдержки если будет нужно. Можно создать в любой момент
Alexander
ок спс
Alexander
еще есть вопрос по EoIP тунелям
есть три микрота, на первом два тунеля - один с микротом 2, второй с микротом 3.
у одного тунеля ИД = 0 у второго ИД = 1
тунель с ИД 0 - работает
тунель с ИД 1 - не работает (но если этому тунелю назначить ИД = 0 - все норм работает)
в чем может быть дело?
Cumberbatch
еще есть вопрос по EoIP тунелям
есть три микрота, на первом два тунеля - один с микротом 2, второй с микротом 3.
у одного тунеля ИД = 0 у второго ИД = 1
тунель с ИД 0 - работает
тунель с ИД 1 - не работает (но если этому тунелю назначить ИД = 0 - все норм работает)
в чем может быть дело?
С двух сторон должно быть одинаковый ID.
Alexander
верняк, так и есть
я так и написал
Alexander
работает только если у тунеля ИД = 0, ставлю другие цифры - офф
Cumberbatch
работает только если у тунеля ИД = 0, ставлю другие цифры - офф
Кофиги на pastebin.com
А ещё можете покурить тут https://wiki.mikrotik.com/wiki/Manual%3AInterface/EoIP
Alexander
с конфигом все норм, проблема только в ИД - тунель не работает если я ставлю ИД не = 0
Alexander
вот я ща на тунеле где ИД был =0 поставил ИД =10 и тунель потух, а на тунель который не работал поставил ИД = 0 и все поднялось
 Илья
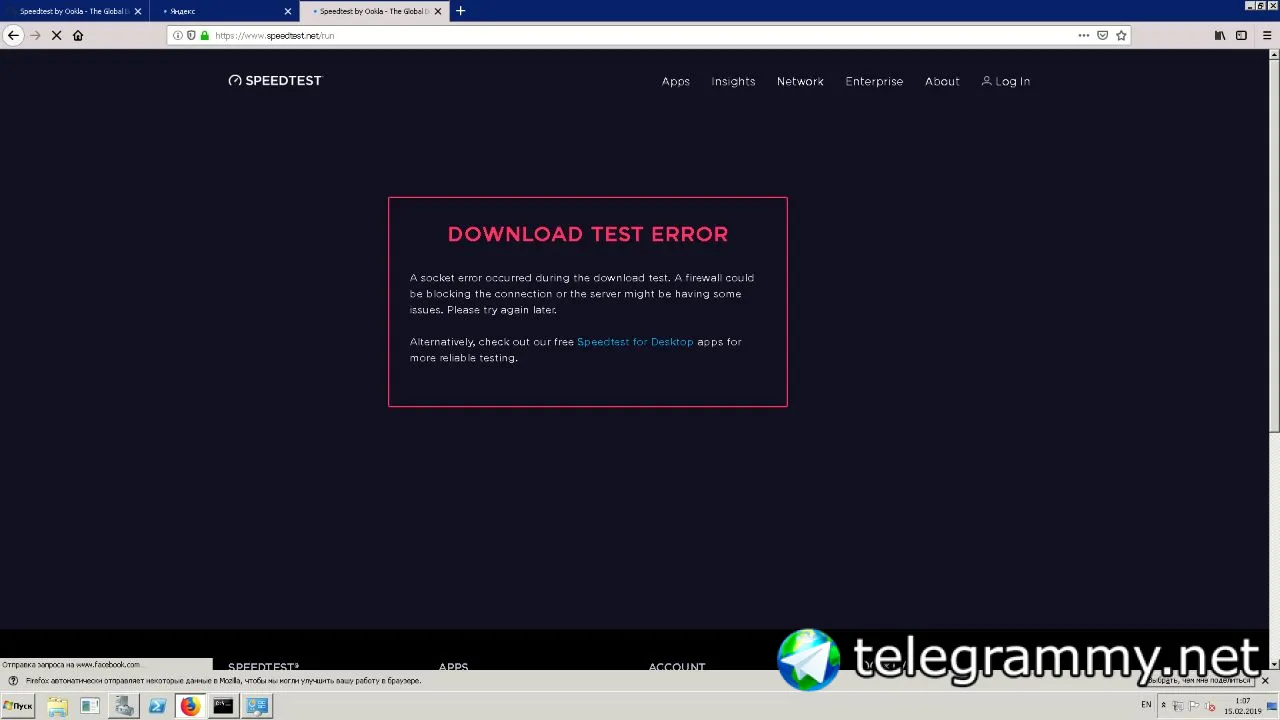
Добавил, но ничего не изменилось, все так же плохо работает интернет
Илья
 Dmitry
еще есть вопрос по EoIP тунелям
есть три микрота, на первом два тунеля - один с микротом 2, второй с микротом 3.
у одного тунеля ИД = 0 у второго ИД = 1
тунель с ИД 0 - работает
тунель с ИД 1 - не работает (но если этому тунелю назначить ИД = 0 - все норм работает)
в чем может быть дело?
Tunnel id должен быть одинаковыми с двух сторон
Dmitry
Вы меняете id с двух сторон туннеля и он не поднимается, как только появляется трафик по нему?
Alexander
все верно, меняю ИД с двух сторон (одинаковый!!!), но если ИД отличный от 0, то тунель не поднимается
Cumberbatch
все верно, меняю ИД с двух сторон (одинаковый!!!), но если ИД отличный от 0, то тунель не поднимается
Конфиги или решайте сами свои вопросы.
Alexander
Конфиги или решайте сами свои вопросы.
принял, ща сбацаю - конфиг полный или только тунелей?