 Cumberbatch

 Илья
Попробуйте изменить mtu на 1400 на воем тестовом хосте (где запускаете браузер). Проверьте как будет работать инет в этом случае
Вы про компьютер именно? 192.168.25.55?
Cumberbatch
https://pastebin.com/0TnL5eh5
На первый взгляд все хорошо. А когда 0 стоит то тунель работает? Если ip на него повесить с двух сторон пинг идёт?
 Alexander
Cumberbatch
все верно
Можно допустить что кто-то фильтрует id. Но странно. Попробуйте ipsec включить на нем
Alexander
Можно допустить что кто-то фильтрует id. Но странно. Попробуйте ipsec включить на нем
ок попробую, но уже завтра - там где стоит РБ2 закончился рабочий день и они его выключили зачем то
результат отпишу
 Dmitry
ок попробую, но уже завтра - там где стоит РБ2 закончился рабочий день и они его выключили зачем то
результат отпишу
https://forum.mikrotik.com/viewtopic.php?t=109323 ;)
Alexander
https://forum.mikrotik.com/viewtopic.php?t=109323 ;)
спс, тоже завтра поиграюсь со стеной, так же отпишу результат
Dmitry
спс, тоже завтра поиграюсь со стеной, так же отпишу результат
При тестировании я бы советовал ее откючить
Alexander
При тестировании я бы советовал ее откючить
а что это даст? стену убирать не айс))) крыша рухнет)))
задача же чтоб через стену ходило...
Dmitry
Написать правила для firewall - это отдельная задача :) да и что там разрешить: весь еoip от удаленных узлов по списку; forward из local to local
Игорь
Есть вопрос на который не получается найти ответ.
В Микроте есть нетмап и дст-нат, и то и то может пробрасывать порт. Но почему не рекомендуется использовать нетмап для этого не понятно. Может кто-то подскажет где почитать на чем основаны такие рекомендации?
Dmitry
Netmap - это nat пул в пул, а не пробросить портов
Игорь
Но с нетмапом порт тоже можно пробросить
Dmitry
Читать тут https://ru.wikibooks.org/wiki/Iptables
Dmitry
Но с нетмапом порт тоже можно пробросить
Операцию на гланды тоже можно сделать через одно место
Petr
Есть вопрос на который не получается найти ответ.
В Микроте есть нетмап и дст-нат, и то и то может пробрасывать порт. Но почему не рекомендуется использовать нетмап для этого не понятно. Может кто-то подскажет где почитать на чем основаны такие рекомендации?
На Муме 2018 в Москве было выступление про это. Если коротко: жрет ресурсы процессора.
Dmitry
Это кстати перевод части Linux advanced ... а дальше не могу вспомнить, и соответственно найти оригинал. Там была ещё часть про htb. Может кто-то вспомнит.
 Dmitrii
https://mum.mikrotik.com/presentations/RU18M/presentation_5685_1538369737.pdf
Dmitrii
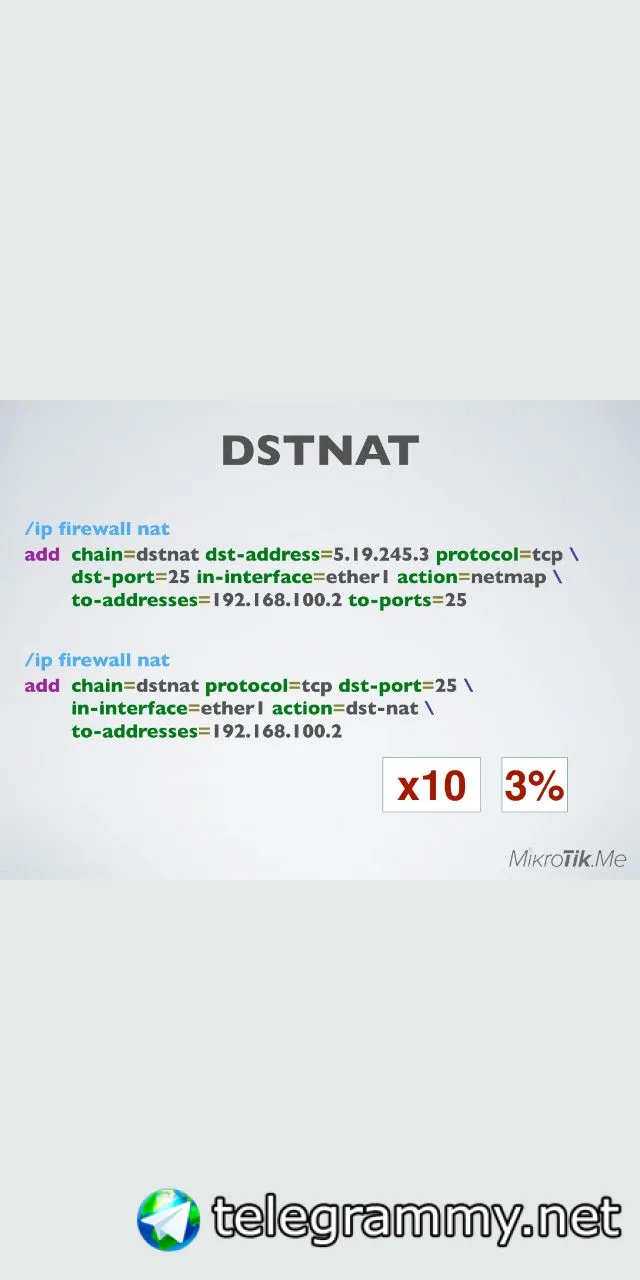 Dmitrii
Там в принципе много всего интересного.
Dmitrii
Это кстати помимо того, что это просто bad design
Dmitrii
Простая аналогия - в ведре тоже можно кипятить чайку одну кружку. Но зачем?
Игорь
Dmitrii
Спасибо, теперь более-мение понятно
Vladimir
Операцию на гланды тоже можно сделать через одно место
Обычно никакой разницы нет. Оверхед есть, но на потоке в 100 мбит он на любом устройстве не заметен. Кто-то тестировал или тут, или соседнем чате - на потоке в районе 600 мбит, если мне память не изменяет, есть разница мбит в 30.
Vladimir
Простая аналогия - в ведре тоже можно кипятить чайку одну кружку. Но зачем?
Я вот чай хочу - грею чайник. А мог бы конечно кружку воды в микроволновке погреть, да.
 ua4avb
доброго времени суток! может ктото подсказать, пытаюсь настроить ipsec без впн между двума mikrotik-ами, 1- 10.10.0.0/24 eth1- x.x.x.x 2- 192.168.0.0/24 eth-1 x.x.x.x PH2 State - established. нарисовал маршрут 1 - 192.168.0.0/24 -> eth1 2- 10.10.0.0/24 -> eth1, нарисовал srcnat src 10.10.0.0/24 dst 192.168.0.0 на второй стороне в обратную. траф не идет. в дампе видно что пакет прилетает на интерфейс 40 6.182930 192.168.0.198 10.10.0.199 ICMP 74 Echo (ping) request id=0x0001, seq=3740/39950, ttl=127 (no response found!). версия 6.43.12. в каком напрвлении копать?
ua4avb
пакет на ether-1 должен прилетать уже зашивроывнный?
Cumberbatch
ua4avb
что то делать в первый раз всегда сложно..
Bomberman
доброго времени суток! может ктото подсказать, пытаюсь настроить ipsec без впн между двума mikrotik-ами, 1- 10.10.0.0/24 eth1- x.x.x.x 2- 192.168.0.0/24 eth-1 x.x.x.x PH2 State - established. нарисовал маршрут 1 - 192.168.0.0/24 -> eth1 2- 10.10.0.0/24 -> eth1, нарисовал srcnat src 10.10.0.0/24 dst 192.168.0.0 на второй стороне в обратную. траф не идет. в дампе видно что пакет прилетает на интерфейс 40 6.182930 192.168.0.198 10.10.0.199 ICMP 74 Echo (ping) request id=0x0001, seq=3740/39950, ttl=127 (no response found!). версия 6.43.12. в каком напрвлении копать?
А зачем такие мучения?
Проще вместо чистого IPsec либо IPSec+GRE, либо IPSec+IPIP поднять
ua4avb
Сторона б захотела чистый. У них зиксель...
ua4avb
Ну собственно я разобрался. Стал немного больше знать. Что тоже хорошо
Anonymous
Всем доброе утро! Uias 3011 прошивка 6.43.11 может заглючить bridge ??? Просто когда подключается rdp users одновременно 15 подключений сервак становится недоступным даже микротик не видит а когда переключаю на подсеть микрота все отлично работает!
Sergey
глючить не должен, не совсе мпонятнокуда что подключено, и откуда подключаются пользователи к РДП
Anonymous
глючить не должен, не совсе мпонятнокуда что подключено, и откуда подключаются пользователи к РДП
Пользователи подключают к серваку через rdp, сервак подключен к микротику пользователи тоже подключены через коммутатор к микротику адрес сервака 192.168.0.20
Адрес пользователей 192.168.50.хх
Sergey
без настроек сложно судить
 Bykadorov Serj
Всем привет, кто подскажет настройку правила с рандомной потерей входящих пакетов с внешнего ip в firewall?
Vladimir
Vladimir
random=XX где XX - вероятность в процентах, что пакет дропнется
Bykadorov Serj
Может процент выше сделать
Vladimir
если 50 - то примерно каждый второй будет дропаться
Vladimir
ну и выше не должно быть правила allow established )))
Bykadorov Serj
Пинг и переходами...
Vladimir
если у вас пакет идет снаружи микротика на устройство за микротиком - то, надеюсь, вы не забываете, что это цепочка forward, а не input?
Bykadorov Serj
Все, был drop , поставил reject- tcp reject
Bykadorov Serj
И все гуд! В
Bykadorov Serj
Спасиб!
Vladimir
эммм так если вам надо дропать - зачем вы реджектите? )
Andrey
Подскажите, какие из lte/4g антенн наиболее подходят дляРоссии? SXT LTE kit, wAp LTE kit, wAp 4G kit ? Может еще чего посоветуете
Oleg
Привет Всем. Кто может подсказать чем можно заменить traft ?
Oleg
Или прямой вопрос как связать микрота и SNORT ?
Alexander
Можно допустить что кто-то фильтрует id. Но странно. Попробуйте ipsec включить на нем
прописал на всех микротиках на стену правило для GRE протокола. (Accept protocol GRE from known IP addresses) - заработало!
Cumberbatch
Dmitry
Привет Всем. Кто может подсказать чем можно заменить traft ?
а в чем у Вас проблема с traft ?
 Nikolai
Или прямой вопрос как связать микрота и SNORT ?
Можно в настройках свитч-чипа сделать mirror на отдельный линк к snort.
Хoст со snort должен иметь два интерфейса. Один для приема зеркала трафика, другой для управления и сигнализации.
KoTuK
Mikrotik RB952Ui-5ac2nD кто юзал
KoTuK
как он в плане 2.4 гц и 5 гц стабильности
Sergey
так же как и любой другой микротик подобного рода
Sergey
ИМХО радио у микротика не фонтан
KoTuK
Mikrotik RB952Ui-5ac2nD-TC вот этот хренова
KoTuK
выдат в квартире 44 квадрата
 Aleksandr
ИМХО радио у микротика не фонтан
в каком плане, просто интересно критерии по каким оцениваете
KoTuK
да чёт часто плохо ловит сигнал устройства
KoTuK
2.4 и 5 гц
KoTuK
вот думаю MikroTik hEX PoE RB960PGS или Mikrotik RB951Ui-2HnD
KoTuK
не хочу домой тарелку дополнительно ставить от юбика
KoTuK
реально стоит сейчас k RB952Ui-5ac2nD-TC возле входной двери
Sergey
если в одной комнате, при чистом эфире, то может и нормально будет, и то не со всеми мобильными устроствами
KoTuK
конфигурация - вход дверь неболшрй холл полукрулный - с него на право детская - на лево зал
KoTuK
налево так же кухня
KoTuK
вот в детской уже на середине плохо ловии и теряет