 Danil


И сам хекс так проверял и компы за ним
Danil
Пинги по обоим путям ок, а вот хттп например через сстп тупит
Danil
Причем на Л2ТП мту 1450, а на сстп 1500
Danil
Ща попробую на сстп зарезать мту
 Raul
А вы включили do not fragment, пакет 1500+ sstp не влезет
Danil
Да, включил
Danil
Если пинг пакетом больше мту то сразу пишет что пакет слишком большой , фрагментация
Danil
Уменьшение мту на сстп не помогло
Danil
Вэб так же тупит при загрузке
Danil
Я уже думаю, что 1100 говнит. Мне его отдали с комментарием, что он глючил. Вот после нетистала поставил его на тест и такие странные дела
 Dmitry
на sstp поставьте 1400 с двух сторон и посмотрите
Danil
1450 делал - не помогло, попробую 1400.
Danil
Настраивал только на сервере, клиент разве не получает настройки мту тоннеля от сервера?
Dmitry
нет
 Илья
ПОдскажите, есть два микротика и сервер за вторым. поднял pptp туннель, на втором микротике создал правило в mangle add action=mark-routing Chain=prerouting src-address=192.168.25.55 new-routing-mark=servers passtrough=yes
Так же создал маршрут в таблице add distance=1 gateway=192.168.89.1 routing-mark=servers
адрес 192.168.89.1 это адрес pptp туннеля со стороны первого микротика.
все вроде работает, пинги идут, люди по рдп к серверу подключаются, но.
Проблема в том, что интернет на сервере стал жутко тугой, невозможно медленный, часть сайтов совсем не открывается, или открываются не полностью и очень долго.
Подскажите что сделать, чтобы исправить ситуацию?
PS: когда пускаю сервер в интернет через второй микротик (за которым и сидит сервер) все работает идеально. Но есть задание, чтобы пользователи рдп видели свой ip таким, который стоит на первом микротике.
Dmitry
вы делаете mark-packet, а а дильше пишите о routing-mark
Dmitry
*дальше
Илья
так больше и не делаю ничего
Илья
только маркирую и по метке маршрут в другую подсеть
Илья
как правильно?
Dmitry
а можно и без mark-packet , сразу mark-routing
Илья
тоесть, в моем случае, перед марк-роутинг?
Илья
у меня и есть только routing-mark
Илья
Где?
mangle add action=mark-routing Chain=prerouting src-address=192.168.25.55 new-packet-mark=servers passtrough=yes
Так же создал маршрут в таблице add distance=1 gateway=192.168.89.1 routing-mark=servers
Илья
вот
Илья
действие = марк-роутинг
Cumberbatch
Внимательно читайте что у вас
Илья
да, я в конце ошибся
Dmitry
add action=mark-routing Chain=prerouting src-address=192.168.25.55 _new-routing-mark_=servers passtrough=yes
Илья
new-routing-mark
Илья
извините, не внимательно писал
Илья
исправил
 Артем
mtu в тунеле посмотри
Dmitry
new-routing-mark
дальше, если вы уверены, что все ходит через туннель и туда и _обратно_ (а не как либо еще), то да смотрите mtu/mss c двух сторон.
Илья
а как убедиться, что все ходит правильно? Разве по этим правилам, не все будет ходить правильно?
Илья
И что с мту делать? 1450 оно
Cumberbatch
Проверяйте. Останется проблема пишите
Илья
с мту-то что делать?
Илья
вот есть он 1450 и ?
Илья
что проверять? я не соображу
Cumberbatch
с мту-то что делать?
вот такие строки
1 chain=forward action=change-mss new-mss=1360 passthrough=yes tcp-flags=syn protocol=tcp in-interface=туннель
tcp-mss=1361-65535 log=no log-prefix=""
chain=forward action=change-mss new-mss=1360 passthrough=yes tcp-flags=syn protocol=tcp out-interface=туннель
tcp-mss=1361-65535 log=no log-prefix=""
Илья
Этои правила прописать на втором микротике, за которым сервер, или на первом?
Cumberbatch
Илья
Спасибо, попробую
 APK
Как отключить продление аренды ip адресов клиентам и выдавать рамдомно?
Cumberbatch
Как отключить продление аренды ip адресов клиентам и выдавать рамдомно?
Рандомно вряд ли. Можно уменьшить время аренды. Но так что бы не во вред.
APK
Чтобы клиент в сети получал в каждый раз новый адрес как только подключается или переподключается к сети.
 demonjeke
Рандомно вряд ли. Можно уменьшить время аренды. Но так что бы не во вред.
а с уменьшением времени аренды, не будет такого, что новый клиент подключившийся после окончания срока аренды получит тот-же ип что и тот клиент у коготорого вышло время
Dmitry
нет
 Maxim
Там же при продлении клиент может запрашивать тот же адрес, который у него был, и если клиент постоянно в сети он может бесконечно долго жить на одном и том же адресе
 Vladyslav
Пусть клиент каждый раз меняет свой мак)
APK
Надо организовать рамдомную смену ip адресов из пула для публичного wifi или pppoe
Dmitry
зачем? в чем конкретно проблема ?
APK
При драйв-тесте при покидание сети и заходе в сеть (дисконекте и конекте) выдаёт одни и теже ip.
Dmitry
и? кончается пул? чем это плохо ?
Vladimir
При драйв-тесте при покидание сети и заходе в сеть (дисконекте и конекте) выдаёт одни и теже ip.
ну так сделайте время аренды поменьше
Vladyslav
Тест на то и тест, меняйте у себя на тестах маки. В проде у клиентов будут разные маки и всё должно пудыт
APK
Для pppoe стоит 12 ч, для wifi 15м
Vladimir
Для pppoe стоит 12 ч, для wifi 15м
сделайте поменьше - и адреса будут быстрее освобождаться
 digdream
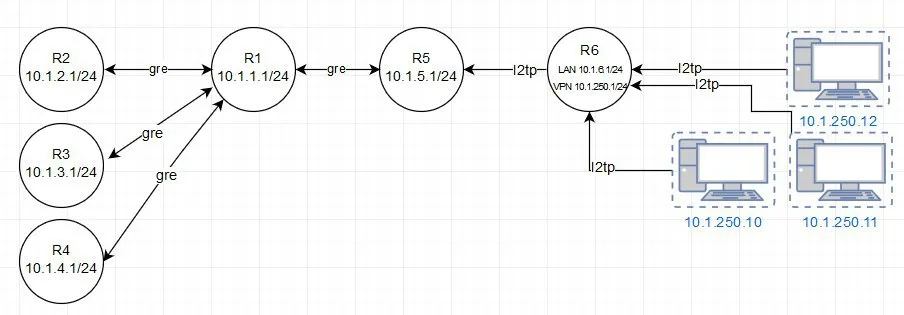 Vladyslav
Время аренды то такое... я раз забыл за статик лизить рег, прокигул на эту айпиху порты и оно работало несколько месяцев, с перезагрузками и всем этим самым)
Cumberbatch
Vladimir
Dmitry
Надо организовать рамдомную смену ip адресов из пула для публичного wifi или pppoe
так и не понял зачем, но это реализуемо именно в том виде, который вы написали при помощи внешнего RADIUS-сервера
digdream
покажите правило, которое не сработало на out
для примера - на конкретный ip
/routing filter
add action=discard chain=ospf-out prefix=10.1.250.10
Vladimir
для примера - на конкретный ip
/routing filter
add action=discard chain=ospf-out prefix=10.1.250.10
вы поштучно что ли дискардите?
Vladimir
если поштучно то вроде надо префикс с маской /32 указать
APK
Dmitry
Тоесть BRAS?
в смысле BRAS? вы справишивали про микротик - какой IP выдается можно регулировать при помощи RADIUS сервера (freeradius, кажется умеет вешать скрипт для генерации IP).
digdream
нужно не поштучно, чтобы остался широкий маршрут /24 а остальные не пропускались - как описать?
APK
в смысле BRAS? вы справишивали про микротик - какой IP выдается можно регулировать при помощи RADIUS сервера (freeradius, кажется умеет вешать скрипт для генерации IP).
Тут по подробнее про скрипт для генерации ip
Vladimir
нужно не поштучно, чтобы остался широкий маршрут /24 а остальные не пропускались - как описать?
Vladimir Kuznetsoff:
или
префикс 10.1.250.0/24 и длину префикса 32 - чтобы не поштучно
Vladimir
Или длину 25-32 - тогда префиксы короче 24 не пролезут