 Dmitry


/interface bridge port print
 Андрей
вилан+eoip
Dmitry
/interface bridge print
Андрей
/interface bridge print
/interface bridge port print
Flags: X - disabled, I - inactive, D - dynamic, H - hw-offload
# INTERFACE BRIDGE HW PVID PR PATH-COST INTERNA... HORIZON
0 ether5 bridge1-eoi... yes 1 0x 10 10 none
1 eoip-tunnel... bridge1-eoi... 1 0x 10 10 none
2 I ether6 bridge1-eoi... yes 1 0x 10 10 none
/interface bridge port print
Flags: X - disabled, I - inactive, D - dynamic, H - hw-offload
# INTERFACE BRIDGE HW PVID PR PATH-COST INTERNA... HORIZON
0 vlan108_VoIP bridge1-eoi... 1 0x 10 10 none
1 eoip-tunnel... bridge1-eoi... 1 0x 10 10 none
 Александр
Меня смущает вот что. Откуда он ставит апдейт? Если стоит SD, то может быть оттуда?
Александр
Пробую залить на флешку
Александр
Нет. Не проканало. Не ставит всё равно.
Dmitry
/interface bridge port print
Flags: X - disabled, I - inactive, D - dynamic, H - hw-offload
# INTERFACE BRIDGE HW PVID PR PATH-COST INTERNA... HORIZON
0 ether5 bridge1-eoi... yes 1 0x 10 10 none
1 eoip-tunnel... bridge1-eoi... 1 0x 10 10 none
2 I ether6 bridge1-eoi... yes 1 0x 10 10 none
/interface bridge port print
Flags: X - disabled, I - inactive, D - dynamic, H - hw-offload
# INTERFACE BRIDGE HW PVID PR PATH-COST INTERNA... HORIZON
0 vlan108_VoIP bridge1-eoi... 1 0x 10 10 none
1 eoip-tunnel... bridge1-eoi... 1 0x 10 10 none
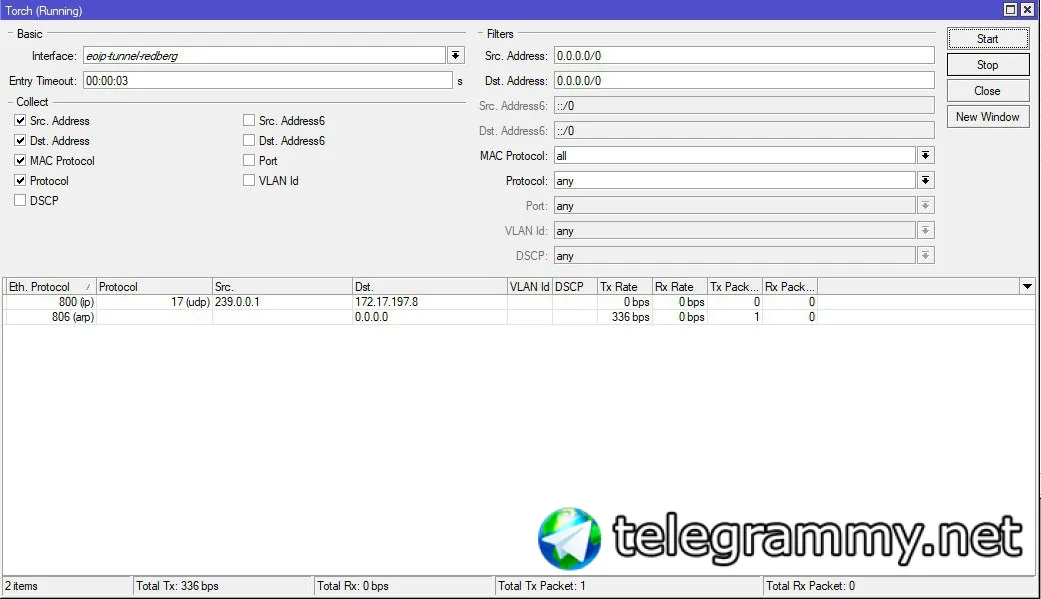
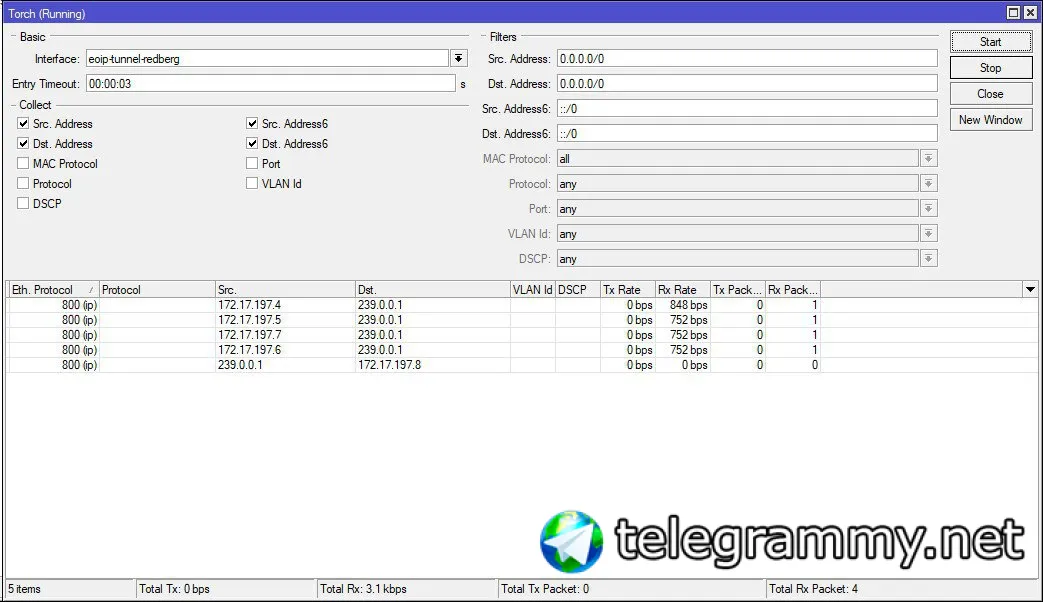
torch который был ранее с этой стороны ? если нет - то если запустить с этой стороны видно мультикаст?
Андрей
torch который был ранее с этой стороны ? если нет - то если запустить с этой стороны видно мультикаст?
Выше, картинки торча с обеих сторон.
Александр
Ну я не пойму в чём проблема
Андрей
Это туннель, со стороны самой базы.
Александр
Актуально
Александр
 Dmitry
 Dmitry
/interface eoip print
 Anonymous
Актуально
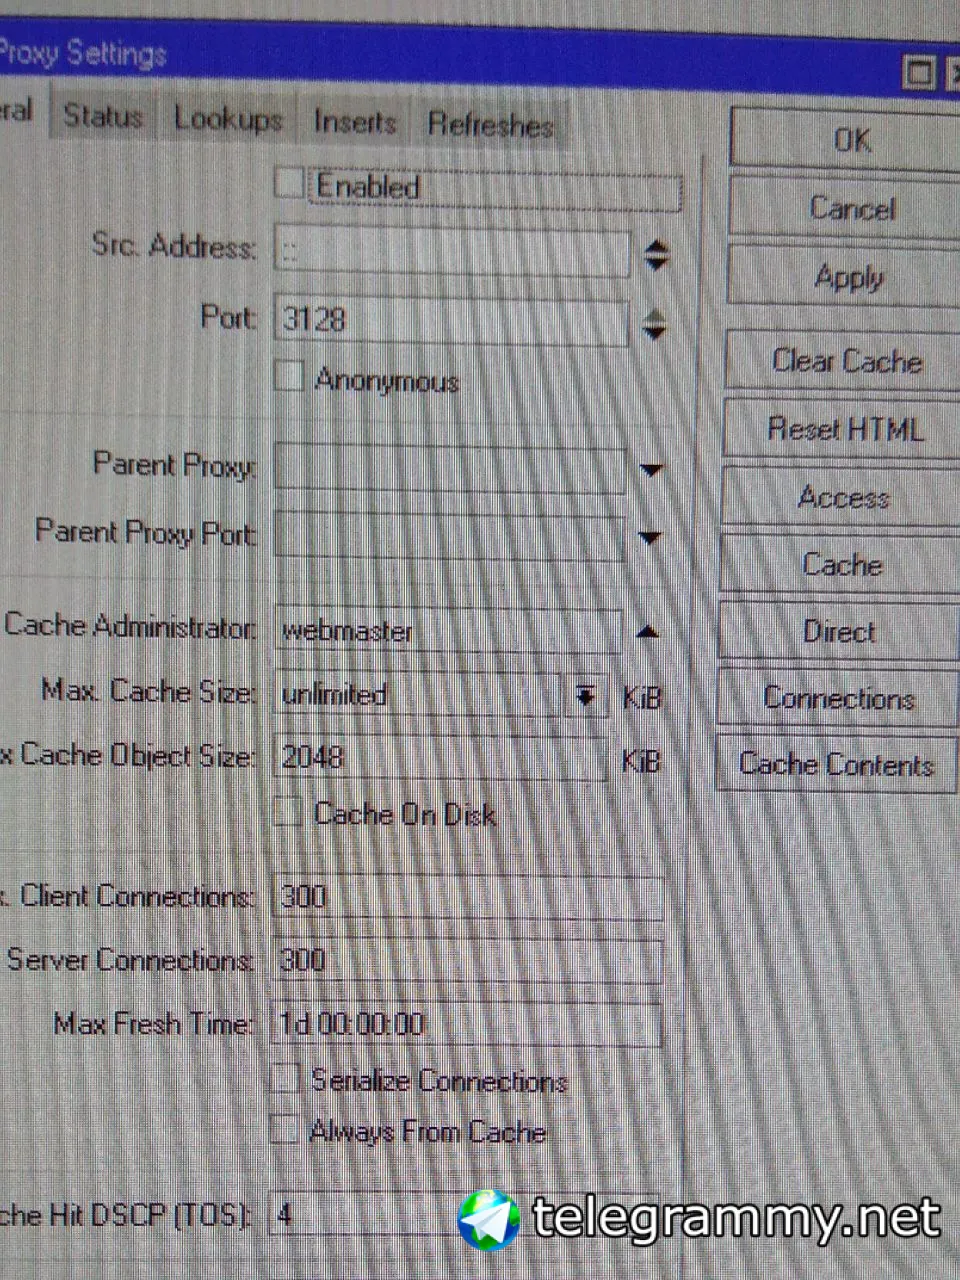
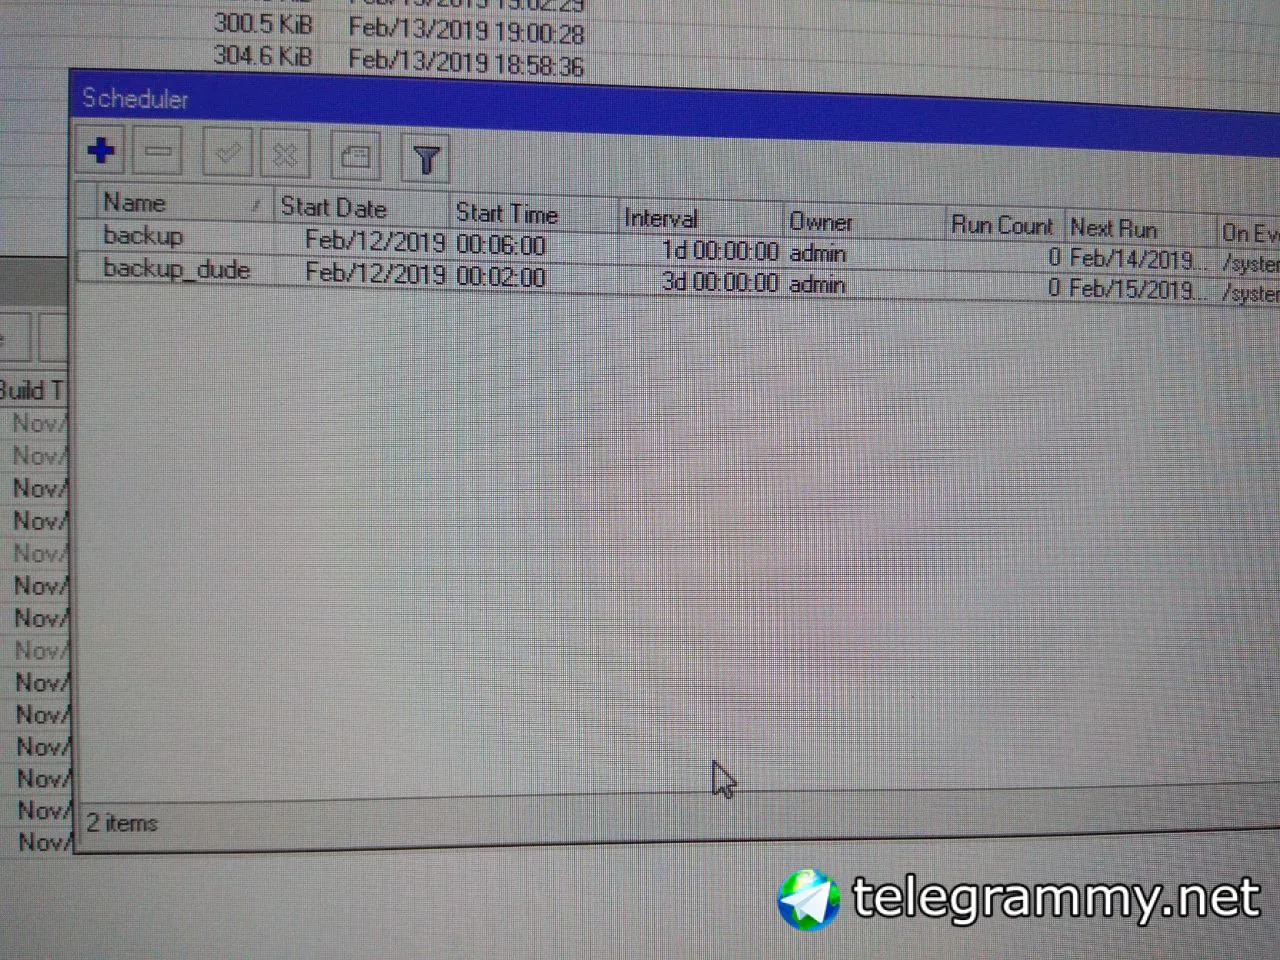
посмотри скрипты левые в шедулере или в скриптах посмотри не влючен ли случаем веб прокси и сокс
 Alexander
господа, многие знают, что зелёный цвет успокаивает сисадминов. собственно, никто не пробовал вкорячить ROS на континента? сейчас играюсь с IPC-25. система поставилась, но при загрузке железка тупо вырубается
 Андрей
/interface eoip print
Flags: X - disabled, R - running
0 R name="eoip-tunnel-redberg" mtu=auto actual-mtu=1458 l2mtu=65535
mac-address=02:BA:D2:8E:7A:40 arp=enabled arp-timeout=auto
loop-protect=default loop-protect-status=off
loop-protect-send-interval=5s loop-protect-disable-time=5m
local-address=84.52.86.36 remote-address=81.3.139.190 tunnel-id=10
keepalive=10s,10 dscp=inherit clamp-tcp-mss=yes dont-fragment=no
allow-fast-path=yes
Dmitry
ну вот - теперь вроде все ходит :)
Андрей
не регаеццо(
Александр
 Александр
 Александр
 Danil
Похоже что да. Просто на первом микроте прокинуто куча всего и работает просто при добавлении дстнат правила
Короче поменял порт на сервере на другой и всё сразу взлетело, х.з. почем на 443 порту проброс не работает
 Dmitrii
Danil
www-ssl отключен
Danil
Если поднять сстп сервер на первом микротике, то он работает по 443 порту
Danil
А вот проброс не работает
Danil
В принципе пофигу, мне номер порта не критичен
Danil
Но понять хотелось бы почему так
Александр
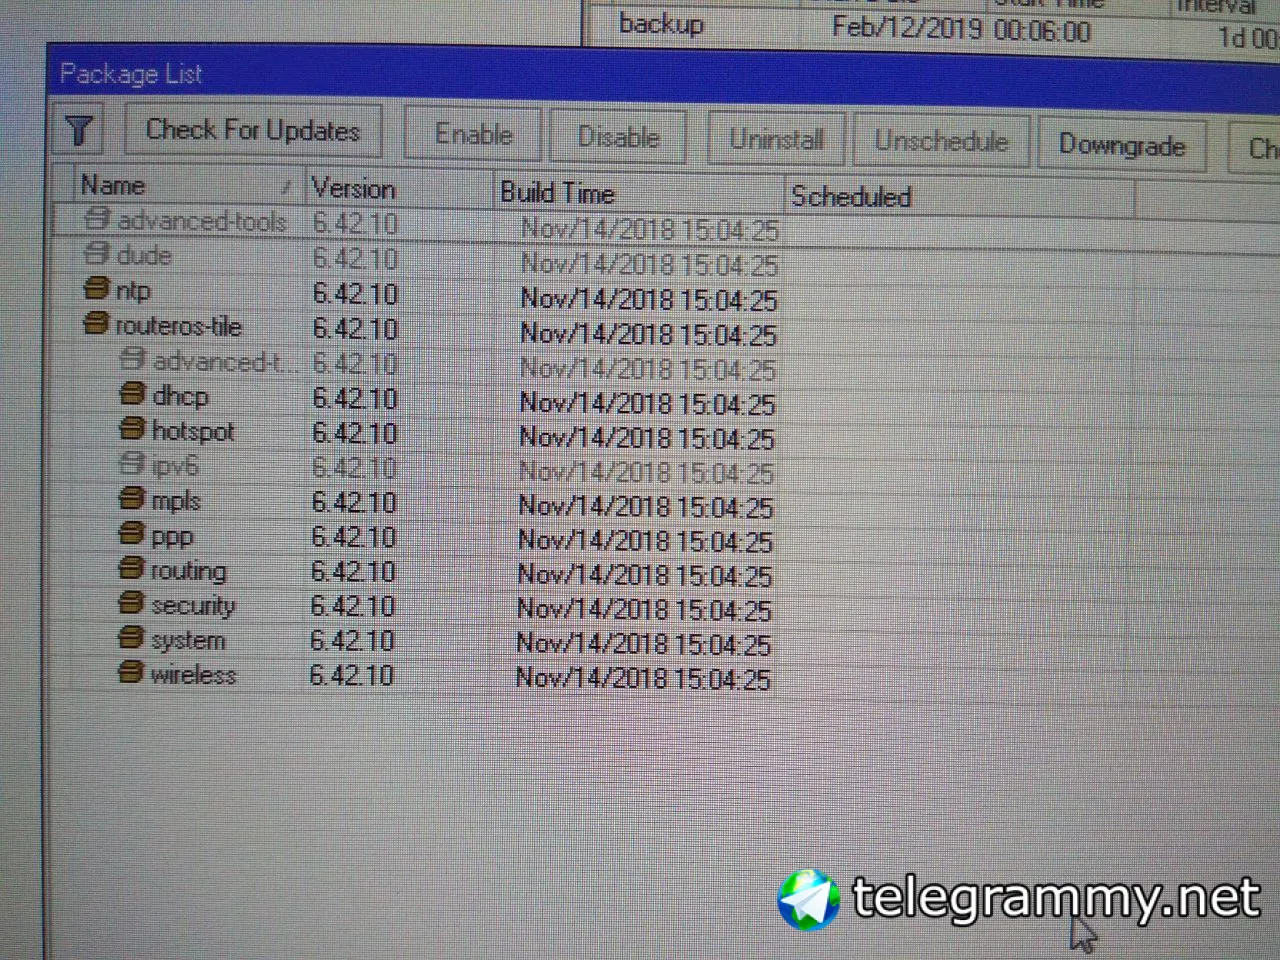
Ещё один прикол. Решил снести пакеты dude, ntp, advanced tools
Александр
Оставить чистую систему без пакетов
Александр
Пишет, что запланировано деинсталл, после ребута пакеты на месте
Anonymous
они просто отключаются
Anonymous
а если накидать сюда руками то-что надо, то исчезают
Anonymous
и да попробуй систем один только кинуть а все остальное потом зальешь
Anonymous
систем новый
Александр
Уже делал
Александр
А нетинсталл
Александр
Всё снести не очень хочется
Anonymous
а что мешает ?
Anonymous
сделай бакап
Александр
Сделано два
Александр
И бинари и так
Anonymous
ну и не парься только бакап без пароля надо
Anonymous
ну какие таблы все взлетит только сотри
Anonymous
все нафиг
Александр
Ну может быть тут у кого такое было 😊
Александр
Тренер посоветовал посоветоваться с вами 😉
 res_nom
Пишет, что запланировано деинсталл, после ребута пакеты на месте
Сталкивался с таким. В конечном счёте нетинстал признал лучшим, скорейшим и единственным решением.
Александр
Вот и покупай железяку корп сегмента
Александр
А какой сфп нетинсталл?
 Innokentiy
"а в америке негров линчуют"
Dmitry
как буд-то у цисок глюков не бывает )))
новые циски с IOS-XE 16.x.x - это тот же linux внутри :) с безбожными багами - вот сижу разгребаю :(
 Vladimir
это не кондер), оно даже не звонится ни в одну из сторон, но это ине важно.
 Sergey
новые циски с IOS-XE 16.x.x - это тот же linux внутри :) с безбожными багами - вот сижу разгребаю :(
там ксеон процы, и виртуалки квм, используй винду с виртуалбоксом и поднимай ios-xe там, и не будут линукс багов
Dmitry
там ксеон процы, и виртуалки квм, используй винду с виртуалбоксом и поднимай ios-xe там, и не будут линукс багов
здорово, когда человек знает о чем говорит:
https://en.wikipedia.org/wiki/Cisco_IOS_XE
Vladimir
крел просто паяльником не снимая радиатора с оборотки, паяльник от паяльно станции с припоем.
Важно не то что улучшить дальность сигнала, т.е. чтобы клиенты видели дальше, они и так их видят если накрутить вифи, важно чтобы точка доступа увидела клиентов - это основная проблем, сами точки друг друга видят хорошо, тк усиление на них я те врежу. А вот клиенты как избитое "цель вижу, стреляю - пули не долетают". Клиенты стали видить точку естественно лучши. на капсмане Tx Power установлено 12. Вообще все это сделано чтобы более менее внятно функционировали reject и бесшовный роуминг.
 Алексей
У кого нибудь виртуализируется Mikrotik на proxmox с успешным запуском qemu агента?
Eugene
виртуализируется на proxmox а зачем агент ему?
Danil
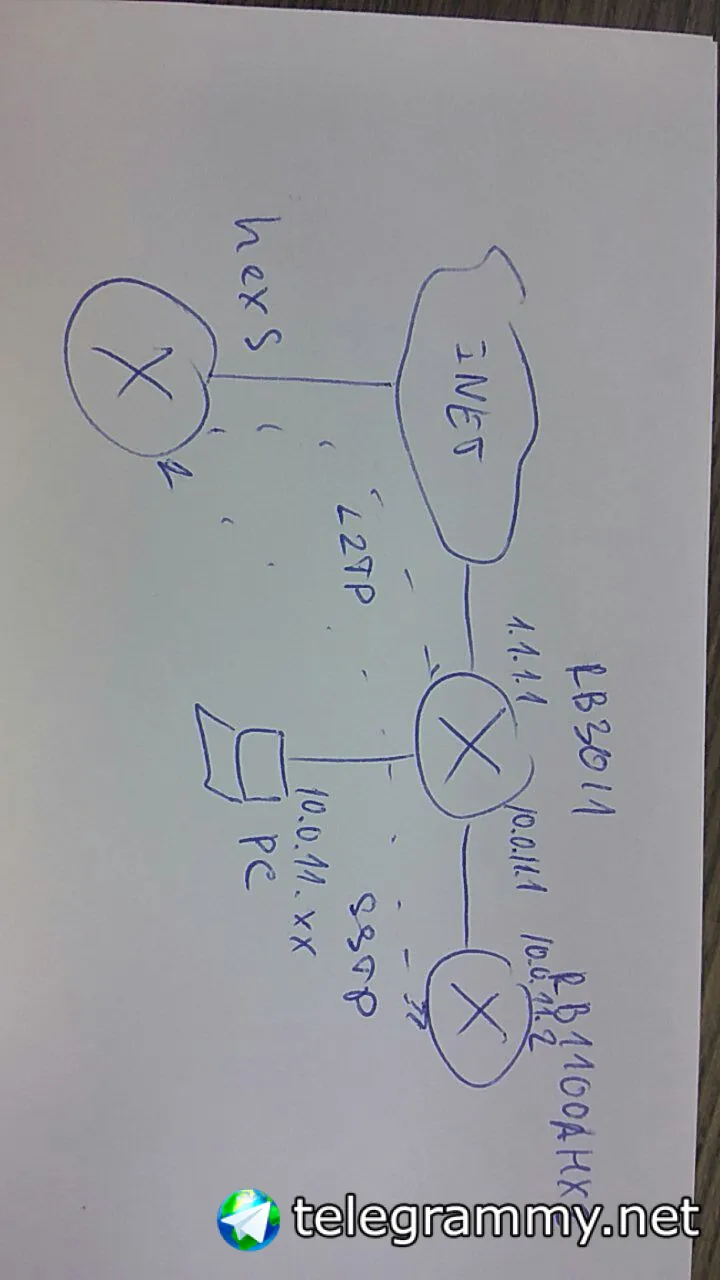
Господа есть такая инсталляция
Danil
 Danil
Удалённый микрот подключен к 3011 по Л2ТП и к 1100 по сстп (проброшен через 3011)
Пинги по обоим туннелям ходят одинаково хорошо.
Но если открыть например вэб-морду хекса, то через Л2ТП всё открывается мгновенно, а через сстп тупит и грузится секунд 5-10
 Raul
Удалённый микрот подключен к 3011 по Л2ТП и к 1100 по сстп (проброшен через 3011)
Пинги по обоим туннелям ходят одинаково хорошо.
Но если открыть например вэб-морду хекса, то через Л2ТП всё открывается мгновенно, а через сстп тупит и грузится секунд 5-10
Проверьте mtu на sstp. С помощью ping, не забудьте поставить do not fragment и размер пакета выставьте ручками
Danil
Честно говоря даже не знаю куда копать т.к. по факту доступ через оба туннеля есть
Danil
Проверьте mtu на sstp. С помощью ping, не забудьте поставить do not fragment и размер пакета выставьте ручками
Настройки мту стоят дефолта, tcp mss включен. Ща попробую мту на сстп уменьшить
Danil
На сстп сервере стоит мту 1500. Пинг пакетами 1500 проходит успешно