 Алексей


 Innokentiy
ага
 Anonymous
ок, с керио пингуется ли 172.25.24.1 и 192.168.2.0 (что-нибудь там?)
спасибо...надо быть мне повнимательнее...проблема в пересекающихся сетях, маршрут в еть 2,0 уходил через другой впн в керио
E
Innokentiy
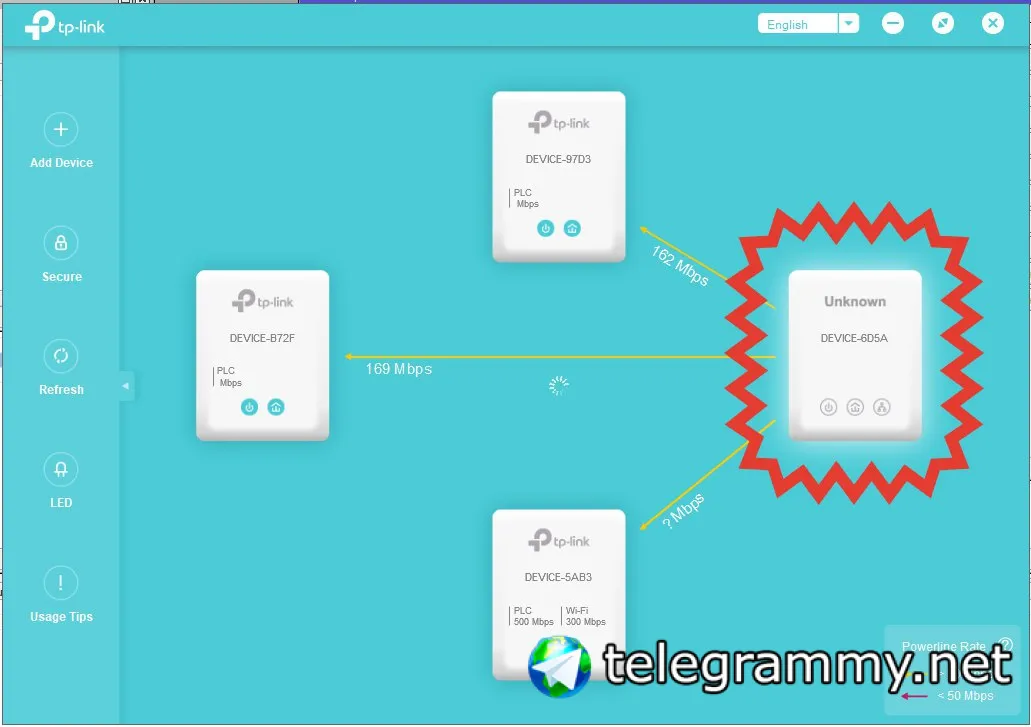
ну вот у меня три тплинка и вот к ним взял 7411
Rodion
Скорее уж в +310 -310 😄
 Andrey
Шайтан машин, который фреймы эзернет в 220 инкапсулирует
Ааа, те самые ethernet через розетку 220в?
Andrey
Я когда первый раз увидел, подумал - до чего техника дошла)))
Andrey
Шайтан машин, который фреймы эзернет в 220 инкапсулирует
А если дамп смотреть, током $$$дить будет? 😂
Cumberbatch
так, котаны. заканчиваем
 Nickolay
[offtopic] Вангую, скоро... купил комп, воткнул в розетку, а комп тебе, здравствуйте, Василий! 😊
 Nikita
Выложили мое выступление на МУМе во Вьетнаме на английском!
https://youtu.be/niFVk8pbgk4
Yevhen
Колеги здравствуйте. Подскажите пожалуйста, есть ли возможность научить The Dude понимать порты 10G? Профиль скорости создавал. В битах вписывал. Но он(TheDude) в любом случае пишет 4.29Gbps.
Bomberman
Привет всем !
Скажите, а переключить точки в режим САР можно только в Quick set или как-то через консоль можно?
Cumberbatch
Cumberbatch
Спасибо
А то, что-то, во всех манах только Quick set юзают
https://wiki.mikrotik.com/wiki/Manual:Simple_CAPsMAN_setup#Option_.232.2C_using_CLI
 Денис
Коллеги, помогите с проблемой: поставил RB2011, на нем capsman и 5 точек доступа. Полгода работало нормально, потом поставил АТС с DECT-телефонами и сеть начала тупить: появляются задержки до 2000 мс, wifi обрывает у некоторых… По проводу все хорошо. В какую сторону смотреть?
Пробовал отключать АТС и телефоны - не влияет. На какое-то время спасает ребут роутера…
Cumberbatch
Коллеги, помогите с проблемой: поставил RB2011, на нем capsman и 5 точек доступа. Полгода работало нормально, потом поставил АТС с DECT-телефонами и сеть начала тупить: появляются задержки до 2000 мс, wifi обрывает у некоторых… По проводу все хорошо. В какую сторону смотреть?
Пробовал отключать АТС и телефоны - не влияет. На какое-то время спасает ребут роутера…
посмотрите загрузку cpu и что именно грузит.
Денис
выше 30% не поднимается вроде
Bomberman
Эфир чистый?
 Alex
Посмотрите Freq usage на точках
 😷Драничек
Коллеги, помогите с проблемой: поставил RB2011, на нем capsman и 5 точек доступа. Полгода работало нормально, потом поставил АТС с DECT-телефонами и сеть начала тупить: появляются задержки до 2000 мс, wifi обрывает у некоторых… По проводу все хорошо. В какую сторону смотреть?
Пробовал отключать АТС и телефоны - не влияет. На какое-то время спасает ребут роутера…
Точки в local forward? У меня на 2011 6шт. wAP ac - тяжеловато ему
 Кейс
/system
Nickolay
Товарищи помогайте, уже всю голову сломал, имею центральный офис с dlink dfl, за ним несколько локальных сетей, 0.0/24 и 1.0/24 на разных интерфейсах. Строю ipsec туннель с микротика, прописываю две политики в разные сети. На стороне с dlink настраиваются два интерфейса, а в таблице длинка routes main появляются две записи, что оба ipsec интерфейса смотрят в одну удаленную сеть микротика. И вот тут то и проблема! Соответсвенно, какая запись выше, та сетка и доступна с микротика, а одновременно нет... Понимаю, вопрос больше не по микротику, а по длинку, но вдруг тут есть, кто сможет помочь.
Nickolay
Пропишите 0.0/23
Я понял, но если вдруг угораздит на третьем интерфейсе длинка прописать 10.90.90.0/24... должно же быть какое-то решение более элегантное чтоли... или я жестоко ошибаюсь, и длинк выкинуть в помойку и забить, поставить микротик в ЦО и радоваться жизни 😊
 Сергей
"микротик" и "радоваться жизни" в одном предложении )
 Алексей
А вариант-то верный. Сколько лет работаю с сетями- dlink всегда "сюрпризы" подкидывает
Денис
Точки в local forward? У меня на 2011 6шт. wAP ac - тяжеловато ему
Лучше убрать local forwarding?
Nickolay
А вариант-то верный. Сколько лет работаю с сетями- dlink всегда "сюрпризы" подкидывает
не доводилось настраивать ipsec к разным сетям на разных интерфейсах?
Nickolay
"микротик" и "радоваться жизни" в одном предложении )
да он даже куплен 1009 и пока лежит на столе... хочется ради практики добить длинк, а потом уже радоваться жизни ))
 Stas
как рсчитать mru от mtu 1464
 Moneron 🇷🇺
как рсчитать mru от mtu 1464
Увы, они никак не связаны. Чаще всего симметричные, но не факт.
 Quest
Народ, подскажите, будет ли rbgpoe работать как сплиттер?
Moneron 🇷🇺
С огромной вероятностью нет
Quest
В таком случае, никто не сталкивался с задачей найти сплиттер для rbgpoe?
 Raul
В таком случае, никто не сталкивался с задачей найти сплиттер для rbgpoe?
А какую железку хотите запитать?
Илья
Всем привет, народ, подскажите, eoip разные mtu, из-за этого не открываются сайты
Илья
как победить?
Cumberbatch
Всем привет, народ, подскажите, eoip разные mtu, из-за этого не открываются сайты
Вручную установить по меньшему значению например
И change mss
Илья
Change mss в профиле стоит yes
Cumberbatch
Change mss в профиле стоит yes
Ели одинаковые значения не помогут то переведите в no и ручками в мангле измените на 1300 допустим
Илья
у нас с одной стороны static ip, с другой pppoe
Илья
на том, который с pppoe или на обоих?
Илья
chain=forward action=change-mss new-mss=clamp-to-pmtu passthrough=no tcp-flags=syn protocol=tcp in-interface=pppoe-out1 tcp-mss=1300-65535
Илья
так?
Cumberbatch
chain=forward action=change-mss new-mss=1300
passthrough=no tcp-flags=syn protocol=tcp in-interface=eoip tcp-mss=1301-65535б
Илья
сейчас пробую поменять mtu сначала
Илья
а добавить второе правило такое же но уже с out-interface?
Илья
или одного достаточно?
 Evgeny
В таком случае, никто не сталкивался с задачей найти сплиттер для rbgpoe?
А обязательно 1гбит? На 100 мбит таких штуковин полно.
Quest
Да, суть именно в гигабите
Quest
Про сотку то и так понятно, можно и самому на коленке спаять
Boris
Коллеги, помогите настроить костыль. В сети был linux-сервер с файловой помойкой на samba на условном 192.168.1.1. Сервера больше нет, файлы перенесли на qnap на условном 192.168.1.2. Мне нужно, чтобы микротик стал перенаправлять все пакеты для самба с 1.1 на 1.2.
 Владимир
В теории назначить адрес 1.1 микротику и сделать дстнат всех портов на 1.2
Сергей
В теории назначить адрес 1.1 микротику и сделать дстнат всех портов на 1.2
а если у микрота в этой сети уже есть адрес ? )
Владимир
Это не помешает завести ему ещё один
Алексей
а всё это щастье в пределах канала разве должно через микротик проходить?
Сергей
в том то и вся мякотка, нужно заставить трафик ходить через рухтор, думаю что локал прокси арп будет еще более кривым костылем )
 Moneron 🇷🇺
в том то и вся мякотка, нужно заставить трафик ходить через рухтор, думаю что локал прокси арп будет еще более кривым костылем )
Есть же галочка Published в арпе, зачем же так извращаться?
Сергей
Есть же галочка Published в арпе, зачем же так извращаться?
помню что возможен прокси арп для определенного ип/мака, а где именно включить забыл ) спасибо!
Алексей
в том то и вся мякотка, нужно заставить трафик ходить через рухтор, думаю что локал прокси арп будет еще более кривым костылем )
я бы никаких сил не пожалел и времени на то, чтобы просто сорс айпишник везде где надо переписать, ну вот никаких бы, да...
Moneron 🇷🇺
Boris
Есть же галочка Published в арпе, зачем же так извращаться?
А где эта опция и как мне это использовать в моём случае?
Anonymous
Товарищи, глупый вопрос возомжно. Но не могли бы вы дать гайд по созданию management vlan на микроте и как сделать доступ к конфигам ток с него?
Anonymous
Буду благодарен
 Андрей
с помощью firewall
Anonymous
У циски было access-class позволяющее использовать access-list для конкретных устройств, есть ли в микроте чтото подобное?