Лютый вопрос - как узнать номер переименованного порта в микротике? 😂
/int eth export
 Cumberbatch


 Maxim
Спасибо!
Bomberman
Фасттрек с полиси роутингом нормально не будет работать. Точнее, наоборот. Пбр с фасттреком.
То есть, отключить и нормально заведётся?
 Moneron 🇷🇺
Конфиг не смотрел. Но с пбр фт нужно гасить обязательно
 Владимир
 Дмитрий Тютык
Есть 6.43.8 прошивка. На МТ без бриджа на eth1 повешан IP 1.1.1.1 есть LTE куда я и подключен. При пропадании линка на eth1 МТ продолжает отвечать мне по 1.1.1.1 . Это баг или фича что если интерфейс в даун, то ip этого интерфейса доступен?
Дмитрий Тютык
Мне очень хочется чтобы было фичей ))
Дмитрий Тютык
Важно чтобы при апдейте это не стало багом.
Просто есть железо других вендоров и они в такой ситуации не отвечают
Mihail
Есть 6.43.8 прошивка. На МТ без бриджа на eth1 повешан IP 1.1.1.1 есть LTE куда я и подключен. При пропадании линка на eth1 МТ продолжает отвечать мне по 1.1.1.1 . Это баг или фича что если интерфейс в даун, то ip этого интерфейса доступен?
при этом если ether1 admin status up = есть маршрут и пинги идут
если admin status down = пойдет через следующий маршрут, если есть
Mihail
у меня в таком случае идет через мир
Mihail
зачем проверять ИП микрота?
Mihail
может лучше проверять статус линка?
Mihail
:put [/interface ethernet get ether1 running ]
Дмитрий Тютык
Микротик понимает тоннель, до хоста не моего. Я туда тоже тоннелюсь. И все что я могу видеть это сеть за МТ
Дмитрий Тютык
Сеть тоннеля и его статус я не могу видеть
Mihail
у туннеля есть ИП с двух сторон?
Mihail
если туннель не работаешь - сеть через туннул будет недоступна
Нужно только чтобы не пересекались маршруты
Дмитрий Тютык
Меня не волнует статус тоннеля. Мне важно что если eth1 внутренней сети стал down, я через тоннель мог видеть МТ
Mihail
рисуй схему. и тогда будет видно откуда и куда что ходит
Сейчас это не понятно
Mihail
ИП будет пинговаться даже когда нет линка на интерфейсе
Mihail
во всяком случае сейчас так
Дмитрий Тютык
Тут вопрос у меня о том что если интерфейс МТ который имеет IP при статусе down отвечал на этот ip. Не все вендоры в это могут
Mihail
раз работаешь в этом случае с микротиком - нужно знать особенности его работы
Mihail
у другого вендора может быть не так
Дмитрий Тютык
Поэтому и вопрос был в сообществе МТ. я знаю что у НР, например может быть все что угодно
Cumberbatch
Тааак. Давайте по существу коллеги.
Cumberbatch
Заканчиваем флуд
Дмитрий Тютык
Спс. Дискуссию с Михаилом перенесем в личку
Дмитрий Тютык
А речь шла о SXT LTE kit
Yevhen
https://telecom-sales.ru/content/stati/rukovodstvo-po-napisaniyu-skriptov-k-mikrotik-routeros/
Yevhen
https://telecom-sales.ru/content/stati/rukovodstvo-po-napisaniyu-skriptov-k-mikrotik-routeros/
Закинул случайно. Но, надеюсь пригодится.
Дмитрий Тютык
Я хотел обвинить в спаме
 Cooper
https://github.com/eworm-de/routeros-scripts
Владимир
Гуру The Dude, откликнитесь плизз. Можно ли сделать несколько учеток с разными картами?
 Алексей
https://telecom-sales.ru/content/stati/rukovodstvo-po-napisaniyu-skriptov-k-mikrotik-routeros/
по диагонали почитаю, авось сгодится :)
 Vlad 😎
 Kirill
Добрый день. есть настроенный CapsMan, всё работает нормально, кроме одной точки подключенной в dlink. При скачиваниии файлов через эту точку через некоторе время пишет что произошла ошибка сети. Явно необходимо изменить настойки в длике. но что там отключить\включить, кто-нибудь сталкивался?
 Aleksandr
проверь кабель до точки может быть перебитая пара
Aleksandr
если кабель нормальный то проверяй согласование скорости порта либо ставь принудительно
Andrei
Не знаю какой у вас длинк, но у меня были проблемы с точкой включённой в dgs-3120. Пока вручную принудительно скпрости портов не поставил
Anton
Bomberman
Добрый день!
Скажите, после отключения правил fasttrack надо роутер ребутить?
Moneron 🇷🇺
Достаточно сбросить коннекшны
 Alexey
добрый день! подскажите, в чем может быть проблема. есть микрот, к нему подключено через pptp удаленное рабочее место. за микротом локальная сеть, в ней сервер на винде 2008 с шарой. pptp клиент подключается, пытается зайти на шару и безуспешно, коннект не идет. далее идем на сервер и пингуем IP клиента. первый пинг не проходит, остальные идут. и о чудо, у клиента становится доступна шара на какое то время. а потом снова отваливается до очередного пинга. я что то даже не могу сообразить, куда смотреть. наверное нужно дамп ваершарком смотреть, но пока нет такой возможности
Alexey
может быть кто то имел такую проблему и ткнете носом?
 Stas
 Stas
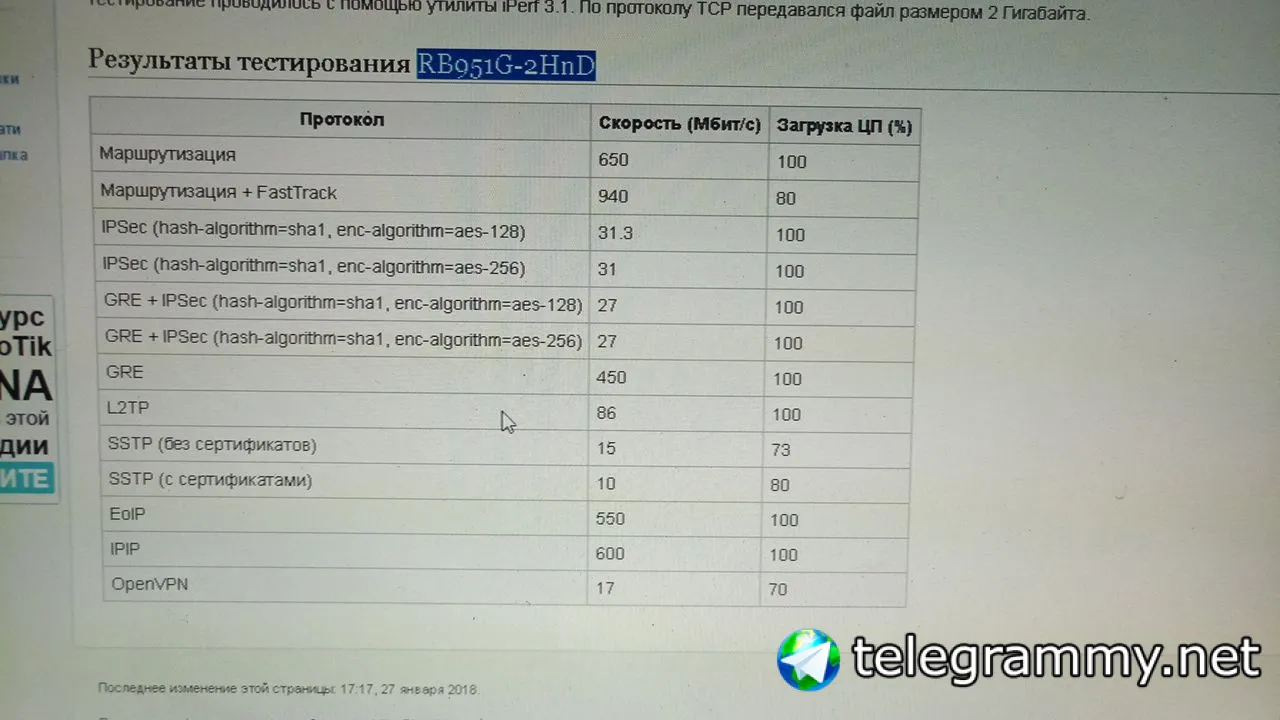
если openvpn имеет т.пропумкную способность 17 мбит/с, то она делится на 10 клиентов подключенные по опенвпн?
Moneron 🇷🇺
±Да
Stas
😱
Bomberman
https://pastebin.com/sCbRQfPQ
ткните носом, что не так..
 Raul
Bomberman
https://pastebin.com/sCbRQfPQ
ткните носом, что не так..
всем спасибо...
проблема была в рекурсивных маршрутах... похоже, они некорректно работают с РРРоЕ
Moneron 🇷🇺
Корректно, если правильно приготовить
Cumberbatch
всем спасибо...
проблема была в рекурсивных маршрутах... похоже, они некорректно работают с РРРоЕ
Можно настроить. Все хорошо работает. Ремоте адрес указать нужно
Stas
а как через опенвпн у клиента присвоить его адрес
Stas
инета
Stas
себе
Bomberman
☝️
да, спасибо, помогло, вроде.... ремоут адрес не меняется
хорошо, чтобы это также и оставалось дальше
Anonymous
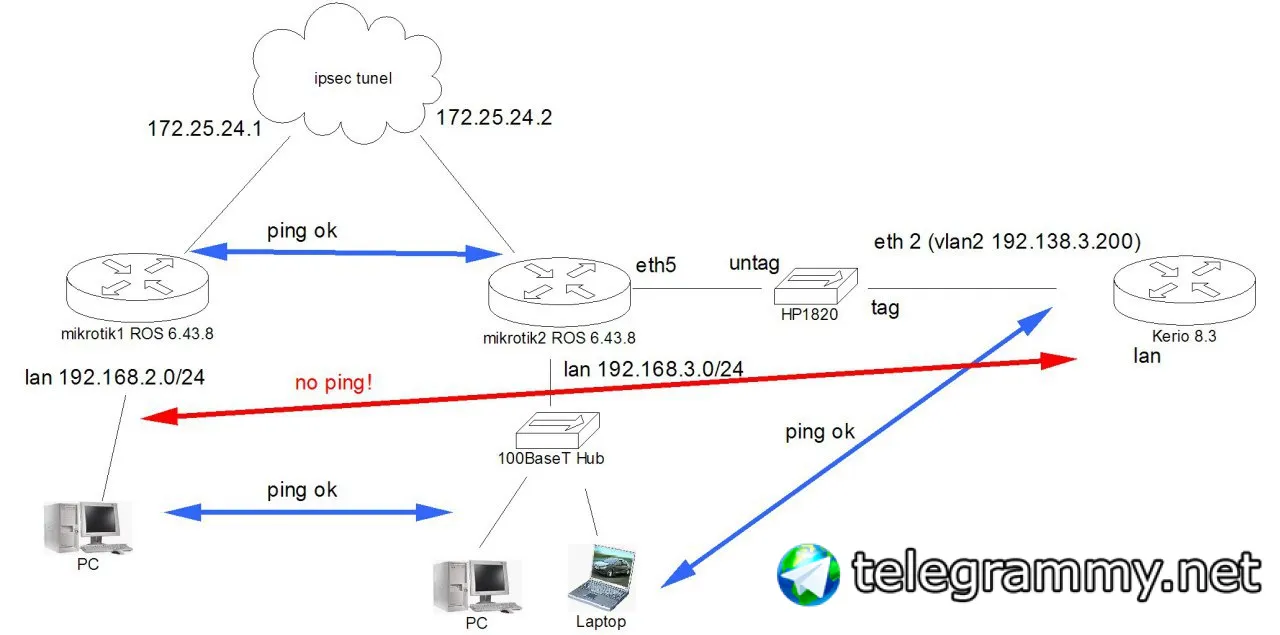 Anonymous
Приветствую!
Имеем такую схемку сети.
Между двумя микротиками ipsec тунель. Пинги ходят по Ланам микротиков.
Имеем на 5 порту Микротика2 керио, подключенный через HP1820
посредством влан. На интерфейсе керио ип 192.168.3.200.
Пинги в сети микротика 2 до керио идут.
От Микротика1 до Керио 192.168.3.200 - нет. Причем пакеты до интерфейса керио доходят
по логам видно - обратно нет. Как быть?
 Dmitrii
из PC 2.0/24 доходят пинги до керио?
Dmitrii
с большой долей вероятности проблема связана с тем, что при пинге с самого МТ он подставляет не тот адрес в SRC, который вы и Керио ожидаете.
Anonymous
нет, с 2.0 пинги не идут до керио
Dmitrii
ок, с керио пингуется ли 172.25.24.1 и 192.168.2.0 (что-нибудь там?)
Dmitrii
маршрут на керио до сетки 2.0 прописан?
Anonymous
при проверки обнаружил пересекающиеся диапазоны, за керио тоже есть множестов впн, кажется здесь грабли...момент
Max
Добрый день!
При попитке сканирования LTE микрот выдает Couldn't start - modem isn't configured yet (6)
Подскажите где проблема?
 Innokentiy
о, прикольно
Innokentiy
микротиковские поверлайны дружат с тплинковыми
Innokentiy