а то, что каждый себя мастером считает - это классика, костылится скриптами
скриптами вчера что-то запуталась. Натянула поверх оспф, типа начало работать из коробки, и без моего кривого кода
 Diana


 Innokentiy
в цисках тоже костылится, только сложнее)
Diana
и меня перестает волновать считает он мастером себя или нет, инет не доступен - значит плохая метрика оспф рулит)
Diana
костылить все равно придется, потому что проверяем сейчас только линк до коммутатора
Innokentiy
без скриптов не получится, увы.
Diana
без скриптов не получится, увы.
м, сейчас работает, но нужно зачем-то прекращать пинговать после того как оспф сошелся
Diana
вопрос "почему"?
Innokentiy
не работает)
Diana
что не работает
Innokentiy
возвратный трафик идет куда попало
Innokentiy
просто случайно попадает куда надо
Diana
возвратный трафик идет правильно на 192,168,0,5
Diana
на 0,5 может ответить только R1, так как только у него есть такой линк
Diana
вне зависимости от того кем считает себя р2
Diana
Если прекратить пинговать на клиенте и запустить пинги заново - все начинает пинговаться
Diana
прекратить пинговать можно буквально на один пакет, но обязательно руками
Diana
а хочу чтобы само перецеплялось. Сейчас неясны причины такого поведения
Diana
все фасттреки выключены
Diana
да и вообще весь фаервол на всякий случай)
Diana
Потому что нат и коннекшны залипают
нат смотрит в вррп1 интерфейс. И что происходит когда бросаю пинговать и начинаю заново?
Diana
почему штука стабильно воспроизводится? (стабильно воспроизвела раз 20-25), ни разу не повело себя иначе.
Diana
к тому же пинги - это icmp - об установлении сессии речи идти не может
Diana
и после того как начинали теряться ждала до пары минут, не восстанавливалось само.
 Anonymous
Ребят у SXT LTE kit какой класс защиты ? IP68 ?
 Dmitrii
на глубине 1 метр не работает
Cumberbatch
и после того как начинали теряться ждала до пары минут, не восстанавливалось само.
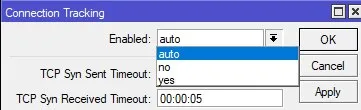
Микротик коннекшен сам делает и для icmp и для udp. Можно поставить Tracking enable в значение off в разделе ip firewall connection.
Diana
Микротик коннекшен сам делает и для icmp и для udp. Можно поставить Tracking enable в значение off в разделе ip firewall connection.
там переключатель на "да", "нет", "авто". При переключении на "нет" - пингов нет совсем, даже при всех поднятых линках. В положении "да" и "авто" воспроизводится проблема.
Diana
но в списке соединений моих пингов нету...
Diana
А нет, вру, есть. Но отвечают с адресом назначения 192,168,0,5 (то есть вррп успевает переехать этим адресом)
Cumberbatch
там переключатель на "да", "нет", "авто". При переключении на "нет" - пингов нет совсем, даже при всех поднятых линках. В положении "да" и "авто" воспроизводится проблема.
При off могут неправильно работать fw. Точнее уже другая логика. Не используйте понятия состояний.
Diana
 Diana
fw полностью выключен. Нет ни одного правила.
 Stas
 Diana
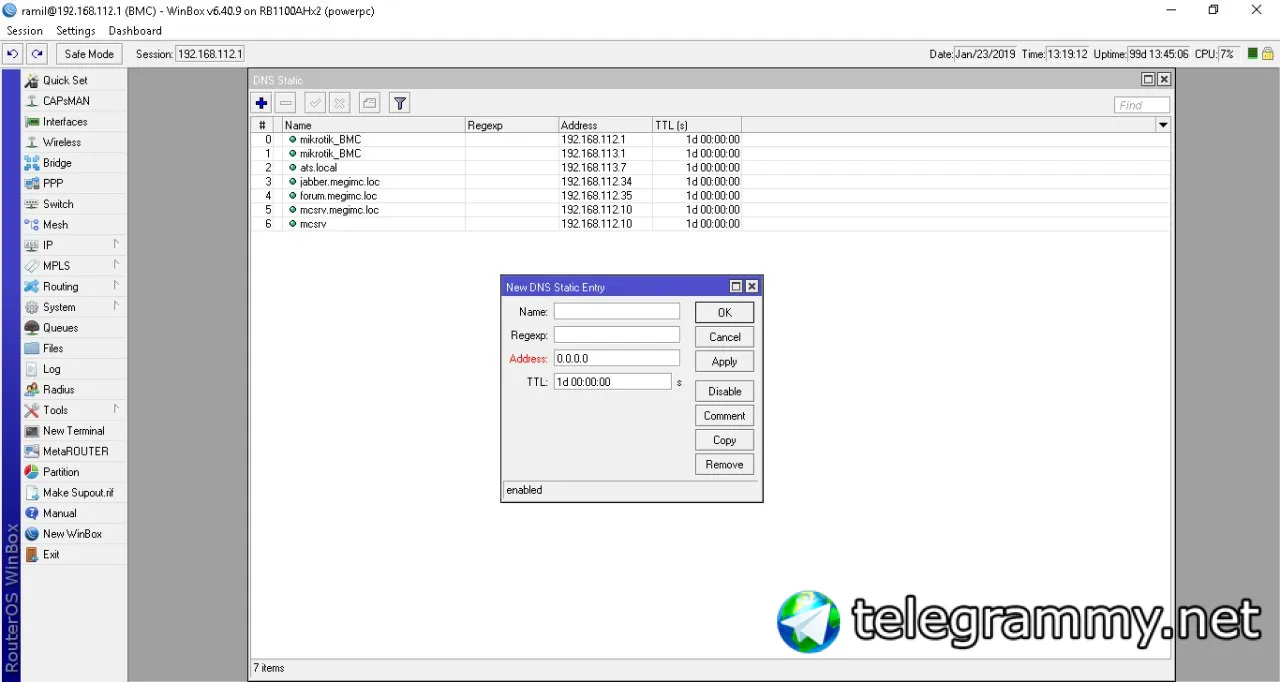
а нет, вру. Нат смотрит в список WAN куда добавлены первый порт и vrrp интерфейс
Diana
но правило одно...
Diana
нужно переделать на vrrp?
Cumberbatch
там переключатель на "да", "нет", "авто". При переключении на "нет" - пингов нет совсем, даже при всех поднятых линках. В положении "да" и "авто" воспроизводится проблема.
@moneron почему при выключенном контреке могут пинги не ходить через nat?
 Moneron 🇷🇺
@moneron почему при выключенном контреке могут пинги не ходить через nat?
Потому что нат – это одна из задач коннтрека
Cumberbatch
Потому что нат – это одна из задач коннтрека
@DianaVamp с выключенным контреком нат не работает. Но то что пинги прерываются когда включен это не проблема же. :)
Diana
@DianaVamp с выключенным контреком нат не работает. Но то что пинги прерываются когда включен это не проблема же. :)
если бы они назад поднимались да, не проблема. Но оно не поднимается. Ищу причину
Diana
чтобы потом не ловить глюки случайные
Moneron 🇷🇺
Синхронизации таблиц коннтрека у мт нет. Поэтому мириться с текущим положением дел.
Cumberbatch
если бы они назад поднимались да, не проблема. Но оно не поднимается. Ищу причину
Сбрасывайте коннекшены скриптом. Придумайте условия
Moneron 🇷🇺
Сбрасывайте коннекшены скриптом. Придумайте условия
/ip firewall connection remove [find]
Diana
/ip firewall connection remove [find]
да, нормально. Там можно скриптовать события по переходам из мастера в бекап и обратно. проблема была найти куда оно залипает. Нашла, спасибо.
Bomberman
это вручную присваиваю имена, а как что бы из другой сети днс серверу подцеплятся и днс имена получать?
Указать адрес этого микрота в свойствах дхцп или вручную
Innokentiy
да, нормально. Там можно скриптовать события по переходам из мастера в бекап и обратно. проблема была найти куда оно залипает. Нашла, спасибо.
а теперь отключи инет на одном из микротиков)
Innokentiy
на том, который мастер внутри
Diana
а теперь отключи инет на одном из микротиков)
Да, все протестировано, если срывать коннекшены все само чинится
Diana
Вместо скрипта ломала лапками
 Расим
Трафик внутри gre+ipsec идет из филиала в офис где находится sip сервер asterisk. Повышаю приоритет (как мне кажется): mangle prerouting mark connection dst src адрес сервера sip на роутере в сети где находится сервер. Потом mangle prerouting mark packet (mark connection что было выше). Создал simple queue unlimited в advanced название mark packet. Такое же же правило создал на роутере в сети филилала где находятся аппараты sip, интернет у них по радио каналу (wimax). Не могу победить пропадание пакетов голоса. Что сделано не правильно или не достаточно? Пропадание идет словно по алгоритму, есть пропал, есть пропал, через одни и те же промежутки.
 Vassiliy
Трафик внутри gre+ipsec идет из филиала в офис где находится sip сервер asterisk. Повышаю приоритет (как мне кажется): mangle prerouting mark connection dst src адрес сервера sip на роутере в сети где находится сервер. Потом mangle prerouting mark packet (mark connection что было выше). Создал simple queue unlimited в advanced название mark packet. Такое же же правило создал на роутере в сети филилала где находятся аппараты sip, интернет у них по радио каналу (wimax). Не могу победить пропадание пакетов голоса. Что сделано не правильно или не достаточно? Пропадание идет словно по алгоритму, есть пропал, есть пропал, через одни и те же промежутки.
Если хотите разобраться как оно работает, а не просто одним советом победить проблему, то вот:
Приоритизация и маркировка:
https://youtu.be/RndgmoC_aAQ
Приоритизация трафика в туннелях:
https://youtu.be/sm7QGWl7Xh8
 Владимир
Народ, а после волны блокировок телеги, микротик не разучился сообщения в телегу слать?
Bomberman
Мне шлёт
Владимир
спс
Расим
Спасибо за ссылки, смотреть начал.
Расим
Vassiliy
Спасибо за ссылки, начал разбираться
Там все быстро и местами не объясняется, но даёт некоторое понимание. Если хотите полного понимания, на курсы, в чате уже 2 или даже больше тренеров
 Otto
Народ, а после волны блокировок телеги, микротик не разучился сообщения в телегу слать?
переходи на слак, его вроде щас не задевает при блоках телеги
Moneron 🇷🇺
Там все быстро и местами не объясняется, но даёт некоторое понимание. Если хотите полного понимания, на курсы, в чате уже 2 или даже больше тренеров
Ты, Тимофей, Николай, я. Минимум четверо. Может, ещё кого не припомнил.
 Алексей
ребят а хап-лайты любые без USB-support? тауэр не тауэр, ревизия не ревизия...
 😷Драничек
Да
Bomberman
коллеги, подскажите, почему микрот не метит прероутинг?
/ip firewall mangle
add action=mark-connection chain=prerouting connection-mark=no-mark connection-state=new in-interface=ether1WAN_Kristall new-connection-mark=isp1-conn passthrough=yes
add action=mark-connection chain=prerouting connection-mark=no-mark connection-state=new in-interface=BIS new-connection-mark=isp2-conn passthrough=yes
add action=mark-routing chain=prerouting connection-mark=isp1-conn in-interface-list=!WAN new-routing-mark=main passthrough=yes
add action=mark-routing chain=prerouting connection-mark=isp2-conn in-interface-list=!WAN new-routing-mark=ISP2 passthrough=yes
add action=mark-routing chain=output connection-mark=isp1-conn new-routing-mark=main passthrough=yes
add action=mark-routing chain=output connection-mark=isp2-conn new-routing-mark=ISP2 passthrough=yes
Bomberman
Может, конечно, дело в том, что один из провайдеров приходит по РРРоЕ... Плюс ещё и вланом. Ну, хотя, он же должен отработать хотя бы на интерфейсе со статическим адресом...
Cumberbatch
 Vitalii
Выключи
Владимир
В двух запущенных дудах можно копировать давайсы друг на друга? Никто не пробовал?
Cumberbatch
коллеги, подскажите, почему микрот не метит прероутинг?
/ip firewall mangle
add action=mark-connection chain=prerouting connection-mark=no-mark connection-state=new in-interface=ether1WAN_Kristall new-connection-mark=isp1-conn passthrough=yes
add action=mark-connection chain=prerouting connection-mark=no-mark connection-state=new in-interface=BIS new-connection-mark=isp2-conn passthrough=yes
add action=mark-routing chain=prerouting connection-mark=isp1-conn in-interface-list=!WAN new-routing-mark=main passthrough=yes
add action=mark-routing chain=prerouting connection-mark=isp2-conn in-interface-list=!WAN new-routing-mark=ISP2 passthrough=yes
add action=mark-routing chain=output connection-mark=isp1-conn new-routing-mark=main passthrough=yes
add action=mark-routing chain=output connection-mark=isp2-conn new-routing-mark=ISP2 passthrough=yes
!WAN это что? И в одном main другом isp2
На Output passthrough не нужно включать.
Ну и Fasttrack отключите
Bomberman
Moneron 🇷🇺
Включён
Фасттрек с полиси роутингом нормально не будет работать. Точнее, наоборот. Пбр с фасттреком.
 Maxim
Лютый вопрос - как узнать номер переименованного порта в микротике? 😂