Выберите add default route = special classless в настройках dhcp-client
а это вообще что за настройка?
 Innokentiy


 Moneron 🇷🇺
а это вообще что за настройка?
Брать 3 и 121 опции одновременно из оффера и акка. Костыль
 Nickolay
подскажите пожалуйста, чтобы кучу политик ipsec не прописывать руками, что нужно сделать? Или здесь без вариантов?
 Cumberbatch
Nickolay
Мне нужно чтобы в центральный филиал все ходили, а между собой только некоторые. В центре несколько сетей, а удаленные по одной. Получается на каждый удаленный офис по несколько политик, можно ли как-то автоматом решить?
 Алексей
 Maksim
Выберите add default route = special classless в настройках dhcp-client
Спасибо, выставил ранее. Работало со статикой несколько лет, сегодня решил добить вопрос)
Nickolay
А это не фаером решается-то?
Я так понимаю, что удаленные офисы по умолчанию не будут видеть друг друга. Мне просто хочется как-то автоматизировать добавление политик, чтобы они автоматом появлялись.
Алексей
Moneron 🇷🇺
Я так понимаю, что удаленные офисы по умолчанию не будут видеть друг друга. Мне просто хочется как-то автоматизировать добавление политик, чтобы они автоматом появлялись.
Увы. В ЦО полюбому генерировать ручками, в филиалах можно в пирах generate policy = strict поставить. Вроде работает.
Nickolay
Увы. В ЦО полюбому генерировать ручками, в филиалах можно в пирах generate policy = strict поставить. Вроде работает.
Ну и ладно! Не больно то и хотелось. Один раз накопировать и комментов понаписать... а дальше туда и лазить надеюсь редко придется.
Nickolay
Александр, а несколько peer может существовать между ЦО и филиалом? или только всегда один peer?
Moneron 🇷🇺
Если по разным каналам – да. А вот одинаковые политики, увы, нет
Nickolay
Понял, огромное спасибо! Осталось с длинком разобраться, почему не видно вторую сеть... 😞
 taksa
Доброго, ни кто не в теме , перспективы использовать whatsapp взамен смс при авторизации в общественных местах ?
Innokentiy
а что в законе написано?
Cumberbatch
Доброго, ни кто не в теме , перспективы использовать whatsapp взамен смс при авторизации в общественных местах ?
Идентификация нужна. Если есть / будет то пожалуйста
Dilmurod
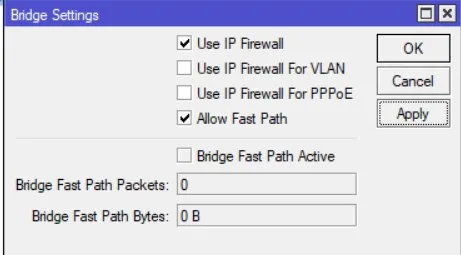
Добрый день Коллеги как вы? Не молги бы подсказать. Есть Бридж интернетфейс у меня. С Source address часть трафика который приходить на этот бридж я хочу развернуть на другой шлюз. Firewall —— Address liste прописал айпишники, Далее в Mangle .... Chain сделал Prerouting указал Src addre in interface выбрал Бридж,,,,,advanced dst address list Указал адресс лист который добавлял,,,, в Action выбрал mark routing И new routing mark тот самый адресс лист. Соответственно указал в routes этот GW И его routing mark. А проблема в том что трафик на этот шлюз не бежит не могли бы помочь понять это все?
 Victor
https://www.mikrotik.com/download/share/InterCell.pdf
 Владимир
Кто шарит в лицензировании ROS CHR? стукните в личку плз
Dilmurod
 Dilmurod
экспорт не понял
Cumberbatch
экспорт не понял
В терминале пишите
/ip route export
/ip firewall mangle export
И результат закидываете на пастбин.
Ссылку потом сюда
Nickolay
Подскажите пожалуйста, в dude карта головного офиса содержит 200 хостов, и если считать вместе с линками около 400. Подключаюсь клиентом и его вышибает, и так несколько раз. На 3-5 итерации карта прогружается и начинает работать. На хостах юзеров стоят фотки, в файловой системе лежат все фото всех сотрудников компании, размер фотки не превышает 50 кб. В чем моежет быть проблема вышибаний? Сама железка - это старенький HP сервер с 512 ОЗУ и 3 ГГЦ процом и сетевухой 100 мгбит. Количество хостов будет еще увеличено, так как есть еще кучка филиалов, филиалы планирую расположить на отдельных картах. Но жутко напрягают вышибания...
Dilmurod
 Stas
добрый день. Микротик 961u на нем поднята openvpn серв, к нему 13 клиентов подтянуты, все работают на 3g модеме эти клиенты. Когда подключаюсь к клиентому по рдп, то отклик сильный, проверили через teamviewer, отклик хороший. Как проверить что роутер не захлебывается? ЦПУ в основном 70-100%, а память 98мб занято.
Stas
на стороне клиентов тоже микротик
 Vladyslav
Почему-то многие любят сразу убийственный букет: 3гмодем, опенвпн, микротик, рдп, и говорить что глючит)
Stas
до этого адсл с пропуском до 512кб/с у клиентов. Дучше уже не получится... тогда ipsrc поднять?
Stas
ipsec
Nickolay
Не слабоват сервачек то ?
Проц вообще даже на 1% не загружает, памяти да, наверное маловато, но она тоже не забита под потолок. Винт на 160gb стоит, там вообще копейки занято одна ROS. Не пойму что за дисконнекты, и почему потом работать начинает нормально. В логах нет ничего.
Stas
также 961u за год 2 микротик в хлам убился. Отдал в СЦ сказали сразу замена, восстановить не могут. с rb951g таких пробле нет
Stas
есть у кого опыт работыф с rb962UiGS?
Moneron 🇷🇺
есть у кого опыт работыф с rb962UiGS?
А чем опыт работы именно с hap ac принципиально отличается от опыта работы с другими девайсами Микротик?
Stas
брак
Stas
бывали…?
Moneron 🇷🇺
У меня недавно умер. Ему было 2,5 года достаточно насыщенной эксплуатации
Stas
флэш память приказала долго жить?
Moneron 🇷🇺
Сложно сказать
Stas
мне эио сц написала
Komrat
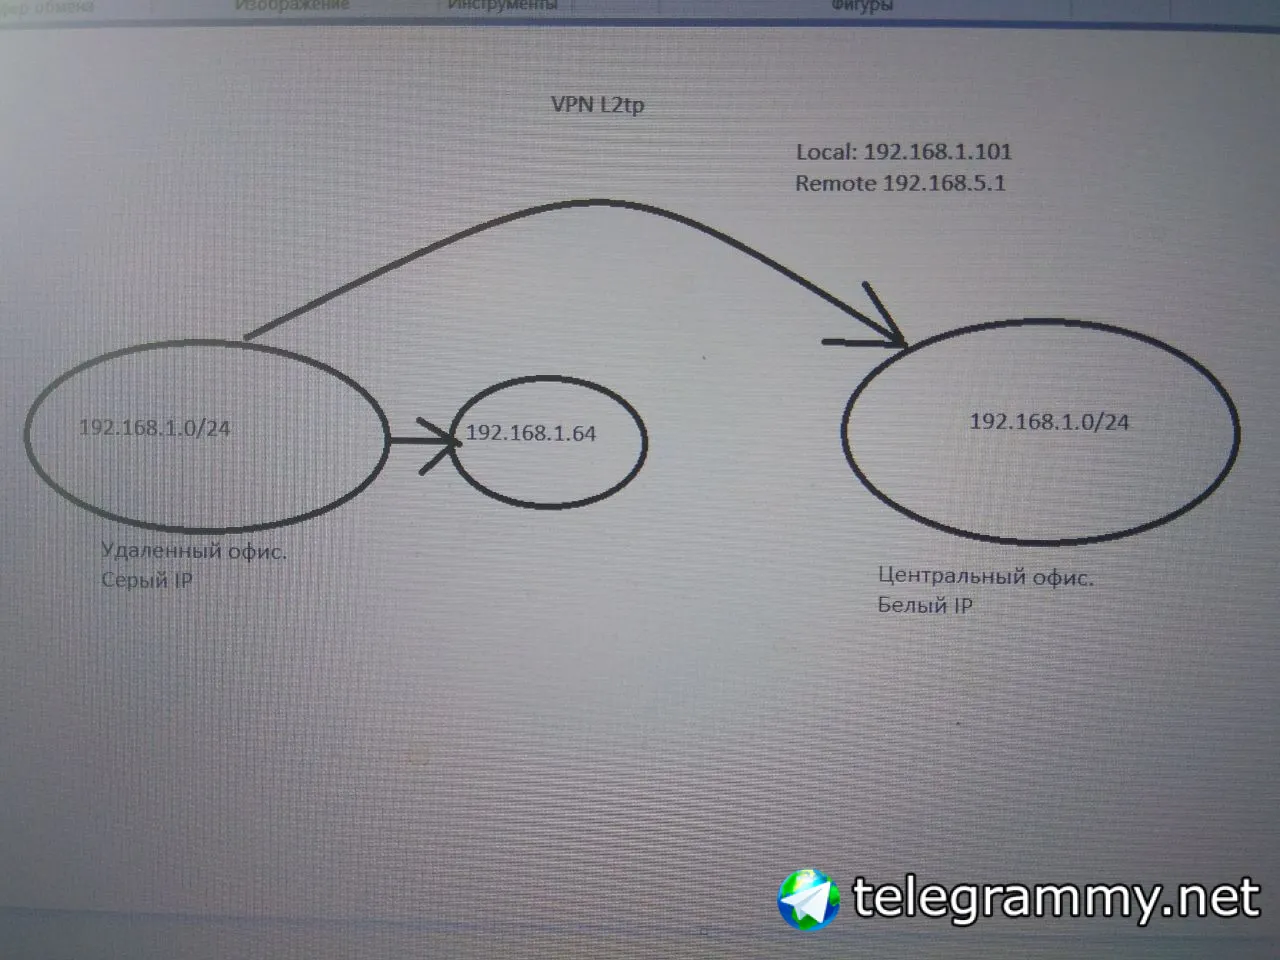
Здравствуйте, Уважаемые! Есть VPN, L2tp. Удаленный офис подключается к центральному офису. Из локальной сети центральном офиса я могу зайти на микротик удаленного офиса. Но задача в том чтоб я попадал не на микротик а на камеру, со статическим IP в сети удаленно офиса. Для наглядности картинка ниже:
Komrat
 Bomberman
Здравствуйте, Уважаемые! Есть VPN, L2tp. Удаленный офис подключается к центральному офису. Из локальной сети центральном офиса я могу зайти на микротик удаленного офиса. Но задача в том чтоб я попадал не на микротик а на камеру, со статическим IP в сети удаленно офиса. Для наглядности картинка ниже:
netmap в помощь, так как сети с обеих сторон одинаковые, но это - костыль и лучше юзать разные подсети
Komrat
Вот маршрут на микротик из центрального офиса... Не работает. Не ругайтесь сильно, что не так то?
Komrat
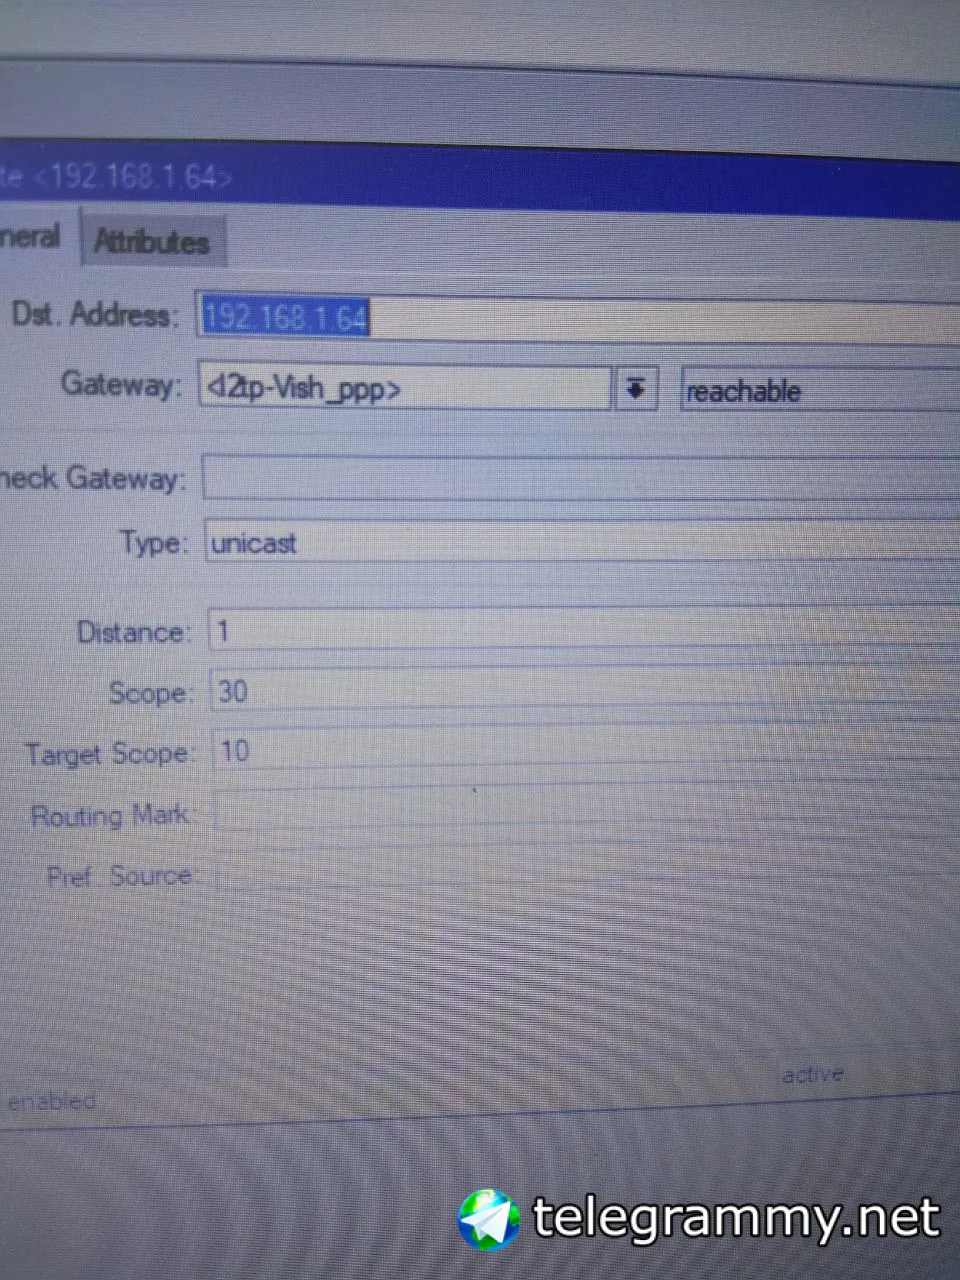 Bomberman
Komrat
СЕТИ ОДИНАКОВЫЕ !
Да сети одинаковые, и в этом трабл. Но менять сети нельзя. Ну совсем нельзя
 Андрей
значит нужно натить
Андрей
но это начинает пахнуть плохим дизайном.
Bomberman
netmap - и есть нат :)
netmap - creates a static 1:1 mapping of one set of IP addresses to another one. Often used to distribute public IP addresses to hosts on private networks
Stas
добрый день. Микротик 961u на нем поднята openvpn серв, к нему 13 клиентов подтянуты, все работают на 3g модеме эти клиенты. Когда подключаюсь к клиентому по рдп, то отклик сильный, проверили через teamviewer, отклик хороший. Как проверить что роутер не захлебывается? ЦПУ в основном 70-100%, а память 98мб занято.
куда обратится с таким вопросом, или слишком поверхностно?
Андрей
netmap - creates a static 1:1 mapping of one set of IP addresses to another one. Often used to distribute public IP addresses to hosts on private networks
а что такое нат-то?)
NAT (от англ. Network Address Translation — «преобразование сетевых адресов») — это механизм в сетях TCP/IP, позволяющий преобразовывать IP-адреса транзитных пакетов. Также имеет названия IP Masquerading, Network Masquerading и Native Address Translation.
Андрей
тут как раз идёт преобразование сетевых адресов
Bomberman
пардон, ошибся)) признаю свою неправоту))
прочитал ещё раз и понял
я, что-то, думал, что NAT в МТ это чисто маскарад
просьба сильно не пинать))
Komrat
 Dmitrii
потому что клиент не идет с этим адресом в МТ. Он ищет арапом в локальной сети, такой же
Dmitrii
и ARP не находит - клиент говорит все, ничего нет
Dmitrii
если у вас одинаковые адресации сетей - то клиент не спрашивает у Default Gateway куда ему отправить пакет, он ищет mac-назначения в своем Direct-Connected сетке через ARP-запрос
Stas
Как dns имена присвоить к микротику, который удаленно по openvpn другому микротику подключается? Достаточно в днсе прописать адрес центрального микротика? Или прописать днс сервер?
Komrat
Огромное спасибо!
Bomberman
 Diana
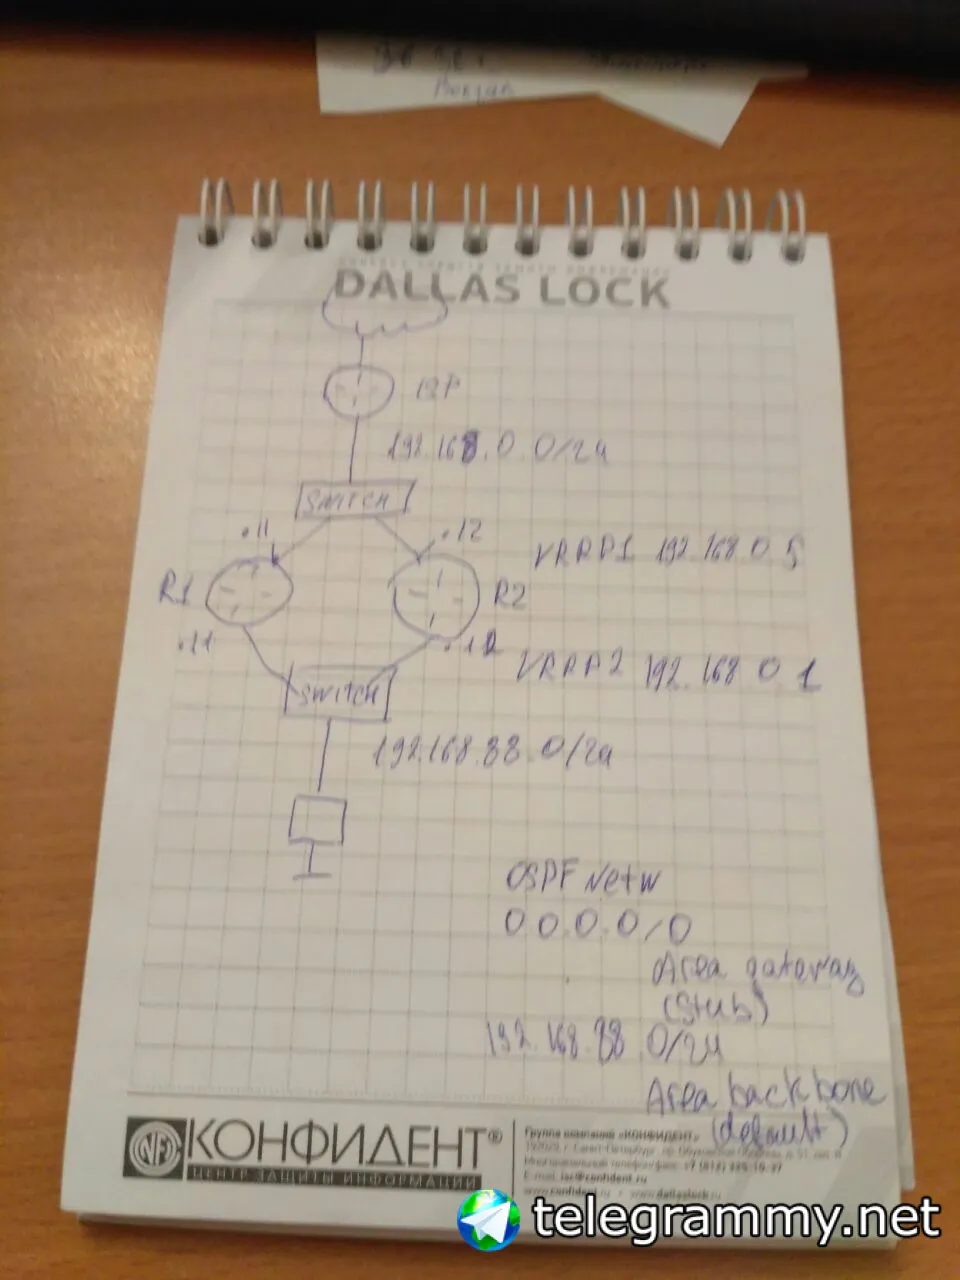
Всем привет. Собираю кластер из микротиков в лабе, пока как на картинке (ниже). Сошлись оспф, сошлись VRRP. Проблема в следующем: когда компьютер пингует интернеты (постоянно) и выключается линк 1 на R2 (установлен master VRRP), пересобирается ospf пинги сами не восстанавливаются. Для восстановления на компьютере нужно остановить пинги (ctrl+c) и возобновить. Почему так?
Ну и сразу второй вопрос, можно ли собранное как-то оптимизировать (возможно выкинуть оспф) с сохранением функционала- потеря любого из линков не приведет к потере связи между компьютером и интернетом. Без оспф как раз проблема как раз при потере 1 линка у R2 разрывается VRRP1 и каждый из роутеров начинает считать себя мастером. Соответственно пакеты не улетают на R1, так как для VRRP2 мастер так же R2.
Diana
 Innokentiy
не понял, что там с оспф
Diana
не понял, что там с оспф
ОСПФ собственно показано что анонсируем. Одна область типа в мир, одна локалка
Innokentiy
а то, что каждый себя мастером считает - это классика, костылится скриптами