У циски было access-class позволяющее использовать access-list для конкретных устройств, есть ли в микроте чтото подобное?
ip services
 Cumberbatch

 Cumberbatch
Товарищи, глупый вопрос возомжно. Но не могли бы вы дать гайд по созданию management vlan на микроте и как сделать доступ к конфигам ток с него?
Ну и документация и примеры тут
https://wiki.mikrotik.com/wiki/Manual:TOC
 Владимир
Я бы не использовал этот лист в продакшене. Лучше уш фаерволом отпиливать. А там конечно дело каждого
 Расим
https://habr.com/ru/post/437734/
 Ilya
Все утра доброго. Вопрос к тем кто работает с mikrotik. Имею mikrotik в связке с centos. Соеденены в связке l2tp+ipsec на centos стоит ipsec-tools(racoon), решил обновить микротик, баг фиксы). но возникла проблема что после обновление либо racoon либо mikrotik не правильно воспринимают 1 фазу аунтификацию для ipsec. Кто сталкивался поделитесь советом.
Cumberbatch
Все утра доброго. Вопрос к тем кто работает с mikrotik. Имею mikrotik в связке с centos. Соеденены в связке l2tp+ipsec на centos стоит ipsec-tools(racoon), решил обновить микротик, баг фиксы). но возникла проблема что после обновление либо racoon либо mikrotik не правильно воспринимают 1 фазу аунтификацию для ipsec. Кто сталкивался поделитесь советом.
Смотрите change log версий перехода и ищите
Anonymous
Спасибо всем за ответы)
Илья
 Илья
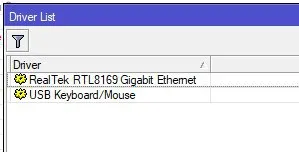
Можно как-то драйвера где-то найти?
 Nickolay
https://wiki.mikrotik.com/wiki/Manual:Driver_list#Ethernet
Nickolay
вот оно вроде бы
Nickolay
2.17 RealTek RTL8129
2.18 RealTek RTL8169
Nickolay
я так понимаю только эти из реалтеков поддерживает 😞
Илья
Спсибо
Илья
Надо искать карточку 8129
Igor
Ребята, а на сайте МТ прошивки 6.42.0-6.42.6 не пофиксили? Они уязвимы для эксплойта?
Igor
архивные
 Maxim
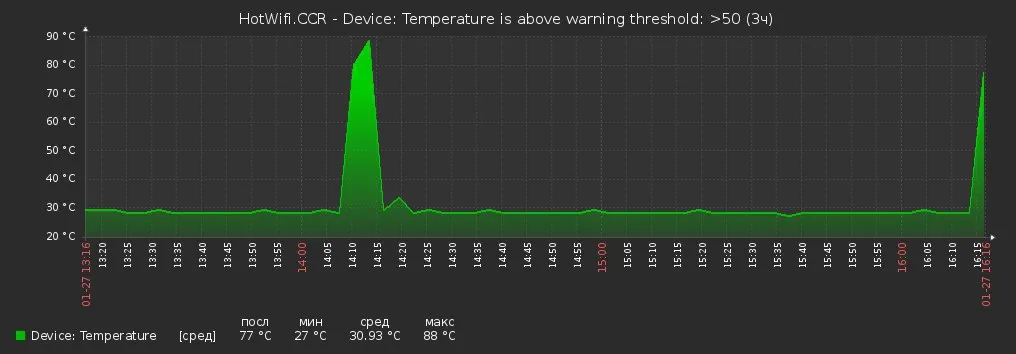
Всем привет. Есть какая-то странность с 1100AHx2. Периодически две такие железки перестают отдавать по SNMP счётчики. CCR и прочая мелочёвка отдаёт стабильно. Никто не сталкивался с проблемами этой платформы?
 jabb3rd
 Илья
А у меня один из ццров вот так делает
no_name
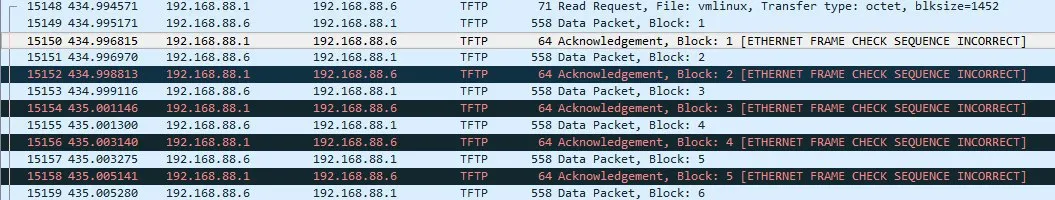
Подскажите плиз, не могу на 10 винде нетинсталом прошить, девайс вижу, а прошивка не заливается.
no_name
Каспера вырубил, фаер виндовый тоже вырубил.
 Raul
Подскажите плиз, не могу на 10 винде нетинсталом прошить, девайс вижу, а прошивка не заливается.
отключите все интерфейсы, кроме нужного
Александр
Подскажите плиз, не могу на 10 винде нетинсталом прошить, девайс вижу, а прошивка не заливается.
Попробуйте взять другую версию netinstall и прошивки
no_name
не помогло, вот что пишет в дамп перед появлением в нетинстале. Дома попробую на ноуте, на курсах там точно работало
no_name
 Maxim
 Алексей
коллеги, вопрос: Как бы автоматически добавлять интерфейс lte1 в список WAN при его физическом появлении, то есть при втыкании модема?
идея с периодической проверкой существования подобного интерфейса как-то не греет душу, а модем постоянно воткнут не будет. Нет ли какого сигнала, так сказать, на который можно повесить скриптик?
Алексей
не, в процессе работы надо
Алексей
без перезагрузки
Алексей
+ на старте он как бы и не сразу появляется
Алексей
пока модем очухается, пока что...
 Алексей
йота за 5 секунд очухивается
Алексей
Задержка, я на днях делал :)
а вы наличие модема проверяли вообще, или просто от балды добавляли lte1 в список?
Алексей
а вы наличие модема проверяли вообще, или просто от балды добавляли lte1 в список?
Ну да если есть такой интерфейс то он добавлялся
Алексей
Ну да если есть такой интерфейс то он добавлялся
не поделитесь? а то домой очень хочется )))
Алексей
Щас найду
Алексей
не поделитесь? а то домой очень хочется )))
:foreach n in=[/int lte find] do={/int list mem add list=wan int=$n};
Алексей
Или ещё вариант
Алексей
/in list mem add list=wan int=[/int lte get 0 name]
Алексей
Оба робят
Алексей
/in list mem add list=wan int=[/int lte get 0 name]
спасибо... Что-то только из шедулера не хочет исполняться, но это уже завтра поковыряю
Nickolay
коллеги, вопрос: Как бы автоматически добавлять интерфейс lte1 в список WAN при его физическом появлении, то есть при втыкании модема?
идея с периодической проверкой существования подобного интерфейса как-то не греет душу, а модем постоянно воткнут не будет. Нет ли какого сигнала, так сказать, на который можно повесить скриптик?
А кнопку detect internet пробовали? Я вчера не мог понять, что у меня с l2tp, а оказалось автоматом в wan добавлялся
Алексей
А кнопку detect internet пробовали? Я вчера не мог понять, что у меня с l2tp, а оказалось автоматом в wan добавлялся
Ее нельзя нажать для интерфейса, которого нет ещё )
Nickolay
Так при появлении он автоматом найдет и добавит туда куда нужно
Nickolay
У меня и л2тп нет пока не подключусь
Nickolay
Ее нельзя нажать для интерфейса, которого нет ещё )
https://weblance.com.ua/339-razbiraemsya-s-detect-internet-v-routeros-641.html
 Moneron 🇷🇺
Алексей
Господа, следующий дурацкий вопрос: к любому ли действию из консольки можно приписать comment=something или есть исключения?
Алексей
Точнее, к любому ли add ?
Алексей
В общем, господа, идея какая: у нас намечается замена всех(ну, в бета-версии около 100) роутеров в торговых точках на микротики. Доставляться новые hAP ac lite будут в регионы. На месте есть только эникеи разной степени адекватности. Для них уже набыдлокожен и скомпилен скрипт базовой настройки, который поднимает инет(5 вариантов подключения), прописывает правила файера, листы доступа, впн для управления на центральный сервер. Нужно периодически разливать обновления базового конфига, удалять ненужное, добавлять нужное и так далее на все 100500 устройств
Алексей
Вот и думаю, что и как добавлять/контролировать
Алексей
С впн и базовым конфигом все нормально уже, а вот с заливкой и контролем версий пока мысль такая: цепляемся к устройству, по его имени узнаем последние залитые изменения, льем остальные.
Алексей
При этом возможно потребуется отдельные девайсы править руками
 Zloi
для такого обычно ansible используют
Алексей
Кто может чего по сабжу посоветовать?
Zloi
https://mum.mikrotik.com/presentations/RU16/presentation_3841_1476092869.pdf
Алексей
для такого обычно ansible используют
Ансибл для микрота == просто исполнение пачки команд по ссш
Алексей
Презентацию смотрел. Ансибл был первым рассмотренным методом
Zloi
ну там не только исполнение.. там и мониторинг ..
Zloi
а так.. может в шедулере сделать скрипт который будет лезть куда то и забирать файлик если он есть .. ну и применять
Алексей
а так.. может в шедулере сделать скрипт который будет лезть куда то и забирать файлик если он есть .. ну и применять
Думал. В результате можно влегкую получить 100500 одинаковых маршутов
Алексей
Оно надо?
Zloi
OSPF ?
Алексей
У меня филиалы торговые вообще как бы автономные единицы
Алексей
Каждый со своими возможными заморочками
Zloi
ну вы же можете не всю прошивку .. а только часть .. например export firewall
Zloi
тогда мало что будет меняться..
Алексей
И в итоге я получу 100500 одинаковых правил в файерволле
Zloi
но это если все однотипное
Алексей
В общем, жопа