на амазоне поднял контейнер с фаерфоксом чтобы смотреть забаненые сайты?
Нет,изучай возможности изоляции,а то kvm тяжеловат будет для таких задач
 bishop

 Anonymous
а wine это не что то типа контейнера?
 nikto
Purgatory
Подскажите, пытаюсь закрыть докер-контейнеры снаружи. Прописал правило:
iptables -I DOCKER-USER -i eth0 -j DROP, все ок, но один из контейнеров теряет возможность получать ответы на запросы наружу. Каким правилом можно запретить чтобы входящие коннекты блочились, а исходящие работали?
Purgatory
iptables -I DOCKER-USER -i eth0 ! -s 172.17.0.0/24 -j DROP такое тоже не сработало (172.17.0.0/24 - подсеть с докер контейнерами куда форвардится трафик)
Purgatory
не совсем понимаю как разрулить это через iptables, т.к. не знаком с этим инструментом.
 George
в смысле - вообще это плохая идея лезть в файрволл - это не переносимо (как минимум на убунту и на центос немного по-разному работает)
George
Привет, нашел вот такое решение https://medium.com/@ebuschini/iptables-and-docker-95e2496f0b45
Purgatory
научите как надо, я не знаю как правильно. приложение основное у нас не в контейнере, вариант с созданными networkами я так понимаю не поможет в моем случае?
George
можешь такое посмотреть
George
Purgatory
Задача: убить входящий трафик (кто-то присасывается к редису), при этом разрешить контейнерам ходить наружу.
 Евгений
научите как надо, я не знаю как правильно. приложение основное у нас не в контейнере, вариант с созданными networkами я так понимаю не поможет в моем случае?
UFW юзай. Просто открой порты которые должны смотреть в сеть, остальное в блок, в т.ч и редиску
Purgatory
UFW юзай. Просто открой порты которые должны смотреть в сеть, остальное в блок, в т.ч и редиску
А сам докер настроить чтобы он соблюдал ufw правила?
Евгений
А сам докер настроить чтобы он соблюдал ufw правила?
Если мне не изменяет память UFW не смотрит докер это или нет - мочит всех.
Purgatory
-A DOCKER-USER -m conntrack --ctstate RELATED,ESTABLISHED -j ACCEPT решил таким правилом
George
Задача: убить входящий трафик (кто-то присасывается к редису), при этом разрешить контейнерам ходить наружу.
а не проще редис не публиковать наружу?
Purgatory
ы, я уже так и сделал, указал 127.0.0.1
George
-p 6379:6379 ты наверняка такое пишешь
George
и привет редис на весь инет
Purgatory
не знал что там можно хост прописывать
Purgatory
причем сначала прописал, оно заработало, а потом полез в доку и увидел что так можно)) надо было сразу в доку глянуть
George
причем сначала прописал, оно заработало, а потом полез в доку и увидел что так можно)) надо было сразу в доку глянуть
читаем доки по ролям ) как в детском саду )
 Res
и привет редис на весь инет
Два года назад через редис на один сервер клиента залез червь и установил майнер)
George
ага, больная тема
Purgatory
они б в туторе написали, что, мол, а если вы не хотите пробрасывать порты на все интерфейсы и айпи, то укажите 127.0.0.1. а то как-то в процессе обучения не знаешь даже про такую фичу
George
ты ж понимаешь - никто не будет писать все - во-первых, разрабы пилят фичи
George
они за это бабло получают
George
во-вторых, ты за докер не заплатил ни цента
George
с чего они будут тебе помогать? 😊
 Marshall
 Marshall
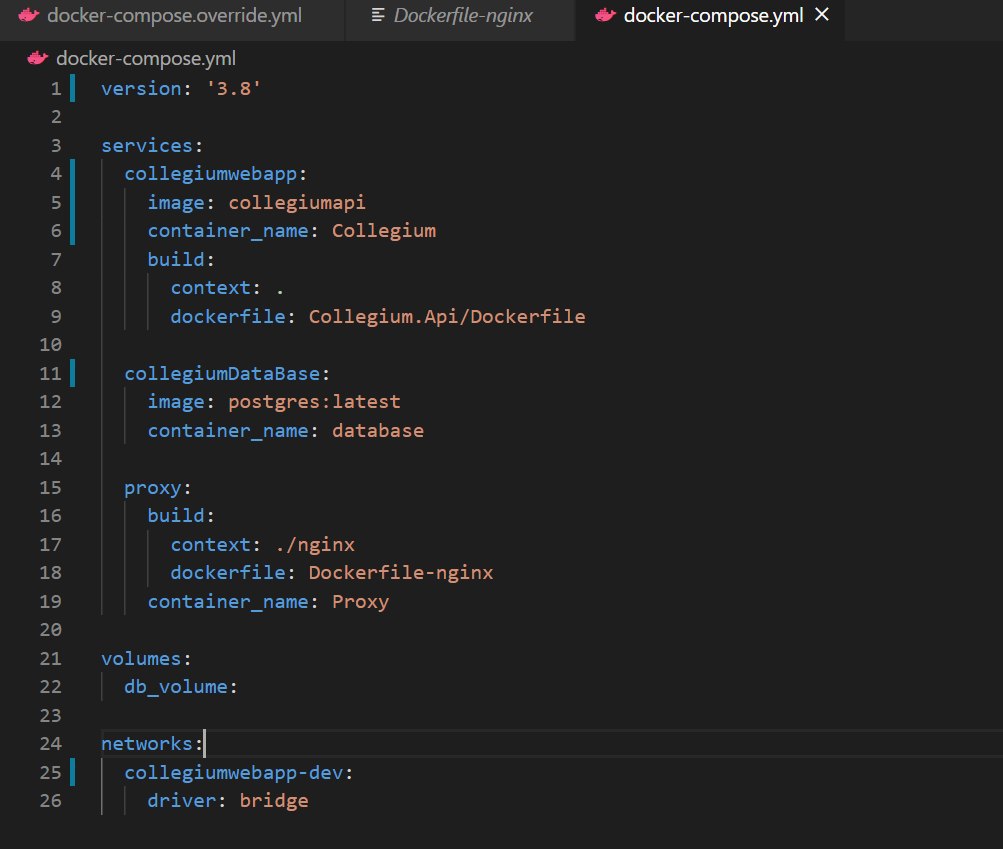 Marshall
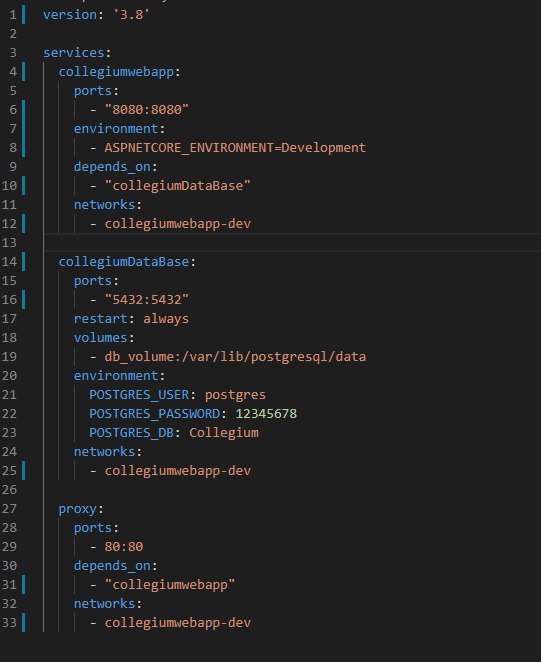 Кирилл
Подскажите плиз, есть ли какие-нибудь особенности при монтировании папок в Windows-контейнерах?
Кирилл
Собираю образ Minio для windows server, при этом если дать указать локальную папку контейнера как папку данных, все работает нормально, если подкинуть примонтированную папку начинает инициализацию но до конца не доходит. Чем может отличаются примонтированная и локальная папка с точки зрения приложения?
 inqfen
Подскажите плиз, есть ли какие-нибудь особенности при монтировании папок в Windows-контейнерах?
Да - работает через жопу
inqfen
Отличаются тем, что права ntfs и права линупса - совершенно разные вещи
inqfen
Поэтому лучше в линуксовую fs папки складывать от виртуалки где ты докер крутишь
Кирилл
или есть ещё что-то?
inqfen
Ну и с самим пробросом из одной машины в другую
inqfen
Там могут быть особенности в зависимости от ВМ
inqfen
Кароч при работе в ненативном виде - может быть что угодно, хуй угадаешь заранее
inqfen
Обновил вмварь - оп, перестало работать
inqfen
Обновил еще раз - заработало, отпало другое
Кирилл
вопрос в том что у меня win контейнер на win сервере
inqfen
А minio в вин виде есть?
inqfen
Ух ты
Кирилл
да
inqfen
Но тогда странно, там-то проблем с фс не должно быть
Кирилл
но контейнер у них только под линух
George
Должно
Кирилл
вот и я не могу понять что такое
George
Винда норм тока с виндовыми контейнерами - т.к. это виртуалки
George
Значит, ты переключился в Линукс режим докера
Кирилл
нет стоит win режим
Кирилл
главное что в ручную могу и содержимое папки получить и создать там файл и папку
 🦊 Лиса
а как докер на винде вообще работает?
inqfen
главное что в ручную могу и содержимое папки получить и создать там файл и папку
Ну вообще тогда проблем не должно быть
Кирилл
придется видимо отлаживать minio и смотреть что там не так происходит
inqfen
именно винду
inqfen
причем там даже не просто стандартная виртуалка, там как-то еще что-то из ядерных вещей прокидывается
🦊 Лиса
паравирт?
inqfen
Поэтому нельзя на более старом ядре поднять контейнер с более новой виндой
🦊 Лиса
а зачем винду то? почему это на хосте нельзя сделать
inqfen
паравирт?
Да я не углублялся сильно что там именно прокидывается, я эти контейнеры не юзаю, надобности не было
inqfen
а зачем винду то? почему это на хосте нельзя сделать
Ну, потому что там такой изоляции как в линупсе не изобрели
inqfen
И мс наоборот топит за то, что типа хотите процесс изолировать - суйте в виртуалку
inqfen
В чем-то вполне правильно кстати