 tfhx8


народ, кто на питоне пишет, вы скрипты в докер оборачиваете или хватает виртуаленва?
 inqfen
Смотря что требуется
tfhx8
я просто не совсем понимаю, когда надо оборачивать, а когда достаточно виртуаленва. Просто мне кажется если под докер делать, то отлаживать скрипты не просто будет
Vladislav
Пиши в венве, деплой в докер. Какие проблемы?
xxtux
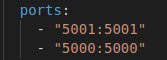
network_mode: 'host' - сайтег работает, а если порты замаппить, то не работает. куда копать?
 Andrey
народ, кто на питоне пишет, вы скрипты в докер оборачиваете или хватает виртуаленва?
Виртуаленва обычно хватает. А зачем в докер оборачивать?
inqfen
network_mode: 'host' - сайтег работает, а если порты замаппить, то не работает. куда копать?
Неправильно мапишь/не то слушаешь
xxtux
Неправильно мапишь/не то слушаешь
 Vladislav
Expose на порты в докерфайле не забыл написать?
inqfen
inqfen
Потому что вангую, что с host network ты стучался именно на локалхост
inqfen
Это пометочка, что слушается такой-то порт, все
inqfen
Чтобы тому кто запускает не угадывать
xxtux
А ты уверен, что он не локалхост слушает?
черт его знает, это бэк на дотнете, не знаю где тут смотреть. Но нигде указание имени хоста я не нашел, и cors включен
inqfen
inqfen
И имя хоста не при чем
inqfen
При бинде сокета в коде ты должен ему сказать, а на какой интерфейс-то биндить
inqfen
обычно 0.0.0.0 - значит все
inqfen
https это уже где-то в логике редиректов и прочей шляпы скорее всего участвует
inqfen
Но не в бинде точно
inqfen
Должен быть ip:port или interface:port. Ну как написали, хз, твой сервис, тебя надо спросить)
 A⃣lex
Такой вопрос для спецов. Возможно ли такое сейчас в докере , что при запуске образа создаётся маунт с определенным именем ?
A⃣lex
Или это какая новая фишка с репликациями ?
 central
Такой вопрос для спецов. Возможно ли такое сейчас в докере , что при запуске образа создаётся маунт с определенным именем ?
Named volume только если но это он конечно не мапится на хост
central
@vizdrag
 Alexandr ∨∧‾
добрый день.
можно в композе описать для виртуальной сети dns, что бы при поднятии на хосте виртуального адаптера в систему пропихивался nameserver? или я многого хочу?
Alexandr ∨∧‾
цель - таскать образ с dns сервером, куда подкладываются конфигруации доменных имен, при поднятии которого в систему пропихнется nameserver запись на него же
A⃣lex
A⃣lex
цель - таскать образ с dns сервером, куда подкладываются конфигруации доменных имен, при поднятии которого в систему пропихнется nameserver запись на него же
да я им в 2013 на форуме еще писал. что бы можно было создавать адаптер типа бридж , чтобы на докер выделялся отдельный IP , а докер нейм = имя машины. как это делается с обычных виртуалках. Ответ был от команды разработки "возможно в будущем", как видим спустя 7 лет , так и не сделали
Alexandr ∨∧‾
да я им в 2013 на форуме еще писал. что бы можно было создавать адаптер типа бридж , чтобы на докер выделялся отдельный IP , а докер нейм = имя машины. как это делается с обычных виртуалках. Ответ был от команды разработки "возможно в будущем", как видим спустя 7 лет , так и не сделали
нам надо на локальной машине поднимать для локального резолва
Alexandr ∨∧‾
на каждой машине откуда будет доступ прописывать вручную биндинг name\ip
а для локального?
A⃣lex
с любой
 George
добрый день.
можно в композе описать для виртуальной сети dns, что бы при поднятии на хосте виртуального адаптера в систему пропихивался nameserver? или я многого хочу?
Зачем ? Ну, сделай обёртку на баше вокруг компоуза с конфигами dnsmasq :-) или что ты хочешь ?
 ԤИОНЕР
Один из моих VPS-серверов переезжает на новый хостинг. Работал годами, кушать не просил, претензий не имею. Но сейчас вот зачесалось вдруг. Я с докерами вообще дел не имел, поэтому у меня вопрос: у меня в Ubuntu есть демон (висит и слушает входящие на порту) и СУБД (куда он всё принятое складирует).
Поверхностно пробежался по описанию https://dotsandbrackets.com/what-kubernetes-ru/
Я всё верно понял: я ставлю Ubuntu > ставлю докер > утрамбовываю в него свою связку "сервис + СУБД" и получаю некий контейнер, который могу потом спокойно бэкапить/ресторить, и ещё и между разными серверами в случае переезда перетаскивать?
ԤИОНЕР
Т.е. если мне хостер завтра опять скажет "собирайся, через неделю переезжаем" — как мне проще всего поступить, чтобы опять всё заново не настраивать.
Можно всё это как-то в одной авоське таскать с собой на случай переездов?
Alexandr ∨∧‾
Зачем ? Ну, сделай обёртку на баше вокруг компоуза с конфигами dnsmasq :-) или что ты хочешь ?
которая пропихнет nameserver? а моим виндовым коллегам как быть?
Alexandr ∨∧‾
просто сейчас все прописали все в hosts и это ад по поддержке, когда надо переключить, т.е. есть несколько заменяемых окружений
M
А одно хост имя. Куча портов не вариант?
George
выглядит, что вы используете неподходящий инструмент
M
И порты стандартно для каждого проекта
M
Ну это такие костыли асдкие
George
Один из моих VPS-серверов переезжает на новый хостинг. Работал годами, кушать не просил, претензий не имею. Но сейчас вот зачесалось вдруг. Я с докерами вообще дел не имел, поэтому у меня вопрос: у меня в Ubuntu есть демон (висит и слушает входящие на порту) и СУБД (куда он всё принятое складирует).
Поверхностно пробежался по описанию https://dotsandbrackets.com/what-kubernetes-ru/
Я всё верно понял: я ставлю Ubuntu > ставлю докер > утрамбовываю в него свою связку "сервис + СУБД" и получаю некий контейнер, который могу потом спокойно бэкапить/ресторить, и ещё и между разными серверами в случае переезда перетаскивать?
нет, не нужно пытаться натянуть докер на то, что он не натягивается - поясню - у тебя запросто хостер может быть openvz какой-нибудь (прости Боже) и у тебя ничего из докеров не взлетит в принципе
A⃣lex
выглядит, что вы используете неподходящий инструмент
очень подходящий и нужный , просто они ворочат носом и никак не запилят
M
Полноценные виртуалки вроде
Alexandr ∨∧‾
А одно хост имя. Куча портов не вариант?
есть куча микросервисов и у них есть имена, сервисы друг к другу ходят по именам, все их и надо занести в hosts
George
а что там? (я не знаком)
нормальная переносимая среда + плагины из коробки, которые умеют /etc/hosts править )
George
George
если тебе надо в сервисы попадать снаружи вариант от @Skjxnejejne вполне нормальный
M
Сикросеовмсы должны ходить по аоим внутренней сети
M
По своим именам
Alexandr ∨∧‾
зачем ? 😊
как иначе? они регистрируются в регистри, припихивают туда своем имя и хост, который для каждого уникален
M
А снаружи ты уже попадаешь по порту
Alexandr ∨∧‾
если тебе надо в сервисы попадать снаружи вариант от @Skjxnejejne вполне нормальный
все на одной или нескольких машинах
George
как иначе? они регистрируются в регистри, припихивают туда своем имя и хост, который для каждого уникален
можешь нормально объяснить?
ԤИОНЕР
Alexandr ∨∧‾
Сикросеовмсы должны ходить по аоим внутренней сети
они на машине одной поднимаются без докера, это машины разработчиков, а не станды
M
Ещё больше ничего не понял
George
они на машине одной поднимаются без докера, это машины разработчиков, а не станды
эм, это тут причем ?
George
если у тебя сервисы поднимаются как бинари вне докера - зачем тебе вообще имена сервисов?
George
делаешь проще - у каждого сервиса свой конфиг, в котором он смотрит ip:port остальных - это масштабируется легко до 10 сервисов, дальше надо думать, потому что начинается боль поддерживать эти портянки
George
если совсем заморочиться - тащишь consul 😊 для сервис-дискавери
Alexandr ∨∧‾
разработчики во время разработки поднимают систему, вместе с сервис регистри, куда каждый сервис регистрирует свой хост к имени. на стендах все ок, там эти имена присвоены уже машинам, один сервис - одна машина и сервисы ходят друг к другу по этим именам, на машине разработчика сейчас эти имена направлены на локалхост, просто прописаны в hosts. хотелось бы в проекте таскать конфиг с днсами и поднимать его, а не насиловать файл hosts на каждой машине
Alexandr ∨∧‾
если у тебя сервисы поднимаются как бинари вне докера - зачем тебе вообще имена сервисов?
они не по локалхосту ходят друг к другу
George
кто ж заставляет 🤷♂️
M
Эврика?