а как понять что контейнер внутри видит каталог? он просто останавливается изза ошибки...
Погоди, я понял что там просто биндится на bind, в хосте у тебя где конфиги прописаны на него
 su

 su
Конкретнее где валяются конфиги BIND?
 ️️
Погоди, я понял что там просто биндится на bind, в хосте у тебя где конфиги прописаны на него
в guest?
в хосте на кого?
️️
/srv/docker/bind/etc
️️
/srv/docker/bind/bind/etc
️️
)
su
sudo docker run --name bind -it --rm --publish 53:53/tcp --publish 53:53/udp --publish 10000:10000/tcp --volume /srv/docker/bind:/data sameersbn/bind:9.16.1-20200524 -h
chmod: changing permissions of '/data/bind/etc': Permission denied
chmod: cannot read directory '/data/bind/etc': Permission denied
su
Надо тогда
sudo docker run --name bind -it --rm --publish 53:53/tcp --publish 53:53/udp --publish 10000:10000/tcp --volume /srv/docker:/data
M
Дата от корня ты чего
M
Точно доступа не будет
️️
sudo docker run --name bind -it --rm --publish 53:53/tcp --publish 53:53/udp --publish 10000:10000/tcp --volume /srv/docker/bind:/data sameersbn/bind:9.16.1-20200524 -h
su
Дата от корня ты чего
В /data ищется бинд, потому что /data замаппена на /srv/docker/bind, а если бы была замапплена на уровень выше то нашлась бы в /srv/docker
su
sudo docker run --name bind -it --rm --publish 53:53/tcp --publish 53:53/udp --publish 10000:10000/tcp --volume /srv/docker/bind:/data sameersbn/bind:9.16.1-20200524 -h
Попробуй sudo docker run --name bind -it --rm --publish 53:53/tcp --publish 53:53/udp --publish 10000:10000/tcp --volume /srv/docker:/data
️️
Попробуй sudo docker run --name bind -it --rm --publish 53:53/tcp --publish 53:53/udp --publish 10000:10000/tcp --volume /srv/docker:/data
в общем еще раз перепроверил
/srv/docker/bind:/data
потому что
$ ls -1R /srv/docker/bind/
/srv/docker/bind/:
bind
webmin
/srv/docker/bind/bind:
etc
lib
/srv/docker/bind/bind/etc:
bind.keys
db.0
db.127
db.255
db.empty
db.local
named.conf
named.conf.default-zones
named.conf.local
named.conf.options
rndc.key
zones.rfc1918
/srv/docker/bind/bind/lib:
/srv/docker/bind/webmin:
etc
/srv/docker/bind/webmin/etc:
acl
...
снес /srv/docker/bind
sudo mkdir -p /srv/docker/bind
sudo chcon -Rt svirt_sandbox_file_t /srv/docker/bind
sudo docker run --name bind -it --rm --publish 53:53/tcp --publish 53:53/udp --publish 10000:10000/tcp --volume /srv/docker/bind:/data sameersbn/bind:9.16.1-20200524 -h
Starting webmin...
Starting named...
usage: named [-4|-6] [-c conffile] [-d debuglevel] [-E engine] [-f|-g]
[-n number_of_cpus] [-p port] [-s] [-S sockets] [-t chrootdir]
[-u username] [-U listeners] [-m {usage|trace|record|size|mctx}]
usage: named [-v|-V]
named: unknown option '-h'
и сразу же
sudo docker run --name bind -it --rm --publish 53:53/tcp --publish 53:53/udp --publish 10000:10000/tcp --volume /srv/docker/bind:/data sameersbn/bind:9.16.1-20200524 -h
chmod: changing permissions of '/data/bind/etc': Permission denied
chmod: cannot read directory '/data/bind/etc': Permission denied
️️
видать там контейнер чето внутри с правами делает на данные каталога... он первый раз проходит дальше, а потом не проходит вообще. бред...
su
видать там контейнер чето внутри с правами делает на данные каталога... он первый раз проходит дальше, а потом не проходит вообще. бред...
Ага, но это не контейнер а редхат, говорю же там с правами не как у всех нормальных уебунтов
su
видать там контейнер чето внутри с правами делает на данные каталога... он первый раз проходит дальше, а потом не проходит вообще. бред...
Я читал что там все особенное, типа гранулярность прав секурити и все такое энтерпрайз под докер вообще не подходит, как бэ. Бубунта наше всё или альтлинукс с образом на 26мБ
su
Ну то есть я редхад ставил на металл, все проклял снёс и убунта риал юзер френдли, не надо все свое, rpm и так далее, просто и понятно, в докере то от чего защищаться, если заломали хост - контейнер не защитить
 Marshall
 Marshall
 Ilya
Marshall
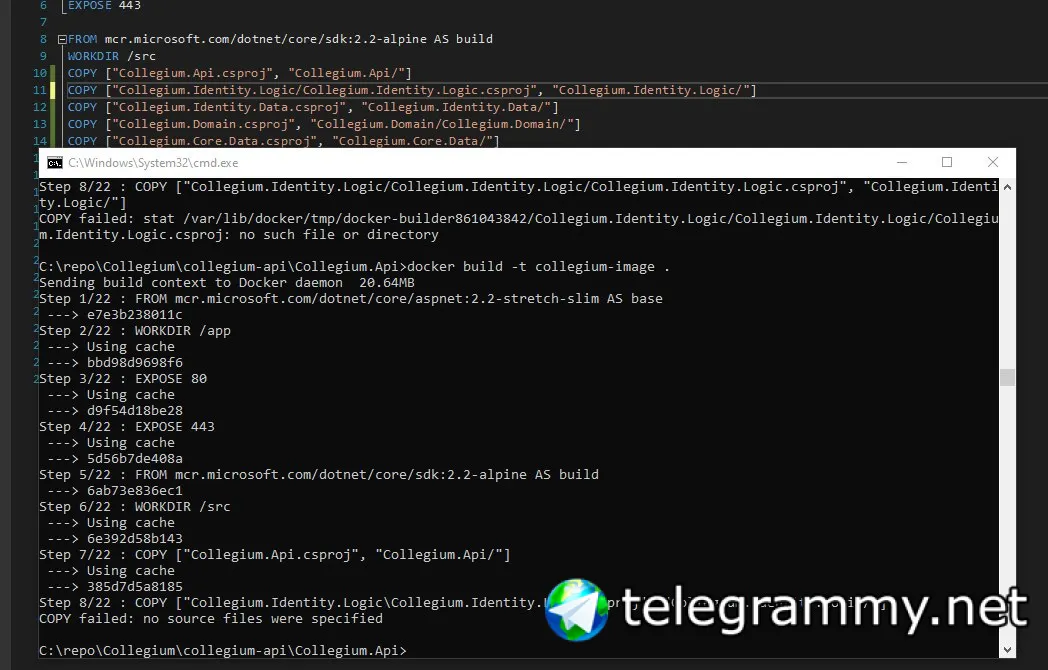
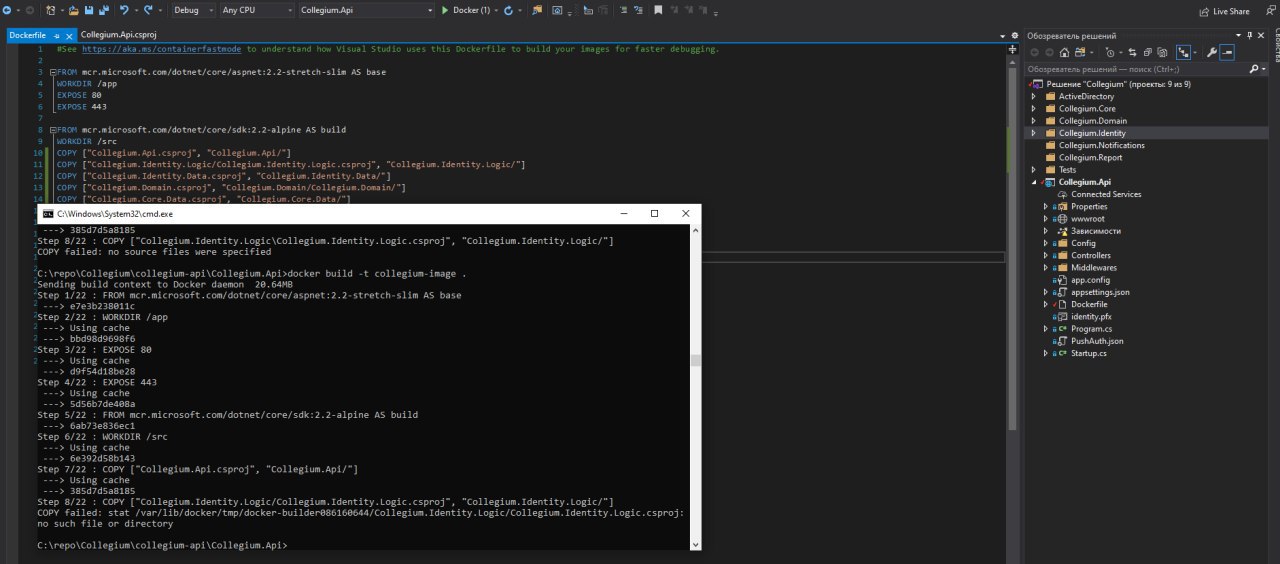
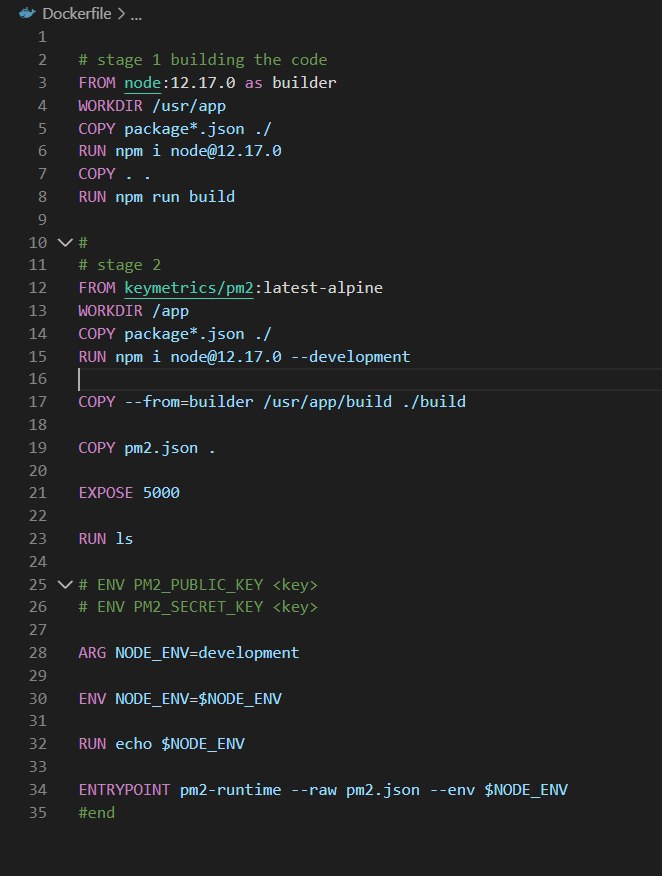
Эти точки там с какой командой используются? Copy ..:?
 ᠌ ᠌ ᠌᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ㅤㅤㅤㅤ ㅤㅤㅤ◡̈⃝ㅤㅤㅤㅤ ㅤㅤㅤ
Доброе утро
᠌ ᠌ ᠌᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ㅤㅤㅤㅤ ㅤㅤㅤ◡̈⃝ㅤㅤㅤㅤ ㅤㅤㅤ
 ᠌ ᠌ ᠌᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ㅤㅤㅤㅤ ㅤㅤㅤ◡̈⃝ㅤㅤㅤㅤ ㅤㅤㅤ
 ᠌ ᠌ ᠌᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ㅤㅤㅤㅤ ㅤㅤㅤ◡̈⃝ㅤㅤㅤㅤ ㅤㅤㅤ
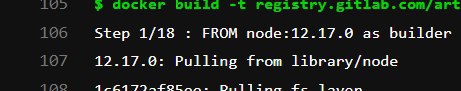
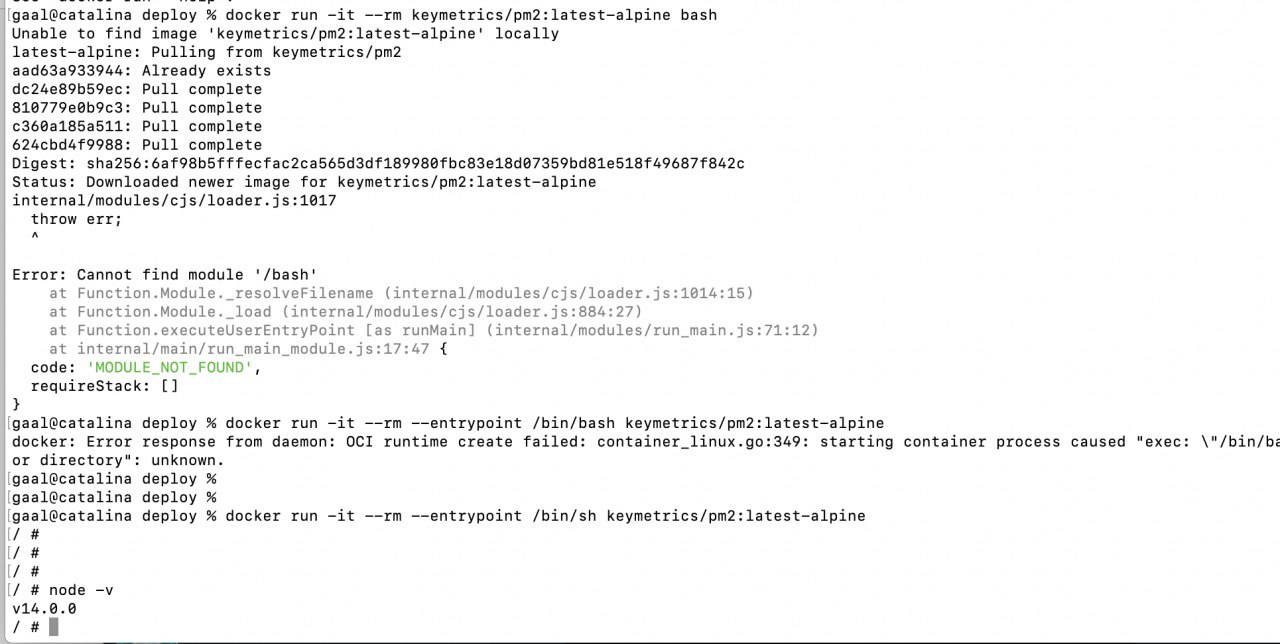
а на сервере в контейнере в итоге
# node -v
v14.0.0
как так?
᠌ ᠌ ᠌᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ㅤㅤㅤㅤ ㅤㅤㅤ◡̈⃝ㅤㅤㅤㅤ ㅤㅤㅤ
подскажите пожалуйста
bishop
Привет,немогу найти как создать образ самому,не из хаба а из iso.
 George
Делай FROM debian (или название любого дистрибутива, который тебе нужен) и будет тебе счастье
bishop
Делай FROM debian (или название любого дистрибутива, который тебе нужен) и будет тебе счастье
Я так понял по ssh -xc работать небудет?
Anonymous
что есть detached mode? типа запустить в фоне?
bishop
Не понимаю вопроса
Я началь только изучать докер,могу ли я открыть допусти фаерфок через ссш в графическом режиме.
Anonymous
Я началь только изучать докер,могу ли я открыть допусти фаерфок через ссш в графическом режиме.
ты хочешь пролезть внутрь контейнера через ssh?
bishop
Да
Anonymous
надо внутри докер- контейнера запустить ssh сервер
Anonymous
и пробросить порт когда страртуешь контейнер
Anonymous
я думаю так
 Unix
George
Я началь только изучать докер,могу ли я открыть допусти фаерфок через ссш в графическом режиме.
Не нужно ссш, можно просто в докер сокет х сервера прокинуть
bishop
Не нужно ссш, можно просто в докер сокет х сервера прокинуть
Моя цель что бы доступ был онлайн,а нетолько локально.
George
Моя цель что бы доступ был онлайн,а нетолько локально.
Тогда ты докер не с того конца изучаешь
᠌ ᠌ ᠌᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ㅤㅤㅤㅤ ㅤㅤㅤ◡̈⃝ㅤㅤㅤㅤ ㅤㅤㅤ
по моему вопросу никто не в знает чтоли?
George
Подскажи
попробуй nginx, postgresql в докер пихать, начинать с графики - это как забраться на Эверест без подготовки
George
ну и pm может ноду не видеть, если она установлена где-то не туда
᠌ ᠌ ᠌᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ㅤㅤㅤㅤ ㅤㅤㅤ◡̈⃝ㅤㅤㅤㅤ ㅤㅤㅤ
там ниже тоже везде упоминается 12.17
᠌ ᠌ ᠌᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ㅤㅤㅤㅤ ㅤㅤㅤ◡̈⃝ㅤㅤㅤㅤ ㅤㅤㅤ
а в результате все равно 14
George
вы садисты
George
еще и картинками пасты вставляете
George
извращенцы
᠌ ᠌ ᠌᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ㅤㅤㅤㅤ ㅤㅤㅤ◡̈⃝ㅤㅤㅤㅤ ㅤㅤㅤ
а чего не так?
George
ответ на твой вопрос ниже
George
 George
у тебя в образе node уже есть изначально
George
/ # which node
/usr/local/bin/node
᠌ ᠌ ᠌᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ ᠌ㅤㅤㅤㅤ ㅤㅤㅤ◡̈⃝ㅤㅤㅤㅤ ㅤㅤㅤ
ааа, понял, спасибо
Anonymous
Моя цель что бы доступ был онлайн,а нетолько локально.
а что за графика через ssh ? я такого еще не видел просвяти типа vnc овер ssh тунель?
Anonymous
Моя цель что бы доступ был онлайн,а нетолько локально.
эммм... я завис если у тебя есть доступ к локалхост. и на компе есть сеть. и комп доступен извне. то будет доступ и "онлаен". сконфигурируй сеть на сервере с докером, сеть в которой сервер и будет доступ.. или я что то не понмаю 😭
bishop
а что за графика через ssh ? я такого еще не видел просвяти типа vnc овер ssh тунель?
ssh -XC user@1.1.1.1 firefox
и откроеться у тебя окно на локальной машине,ток фавординг x11 включи на обох машинах
Геннадий
Смотри, если с докером и хостом все ок, значит поменялось кодовая база и или окружение. Ну просто теоретически у этого черного ящика не может быть других состояний. 1) состояние контейнера 2) состояние кодовой базы, 3) состояние окружения (внешних сервисов), если ничего не менялось и вдруг все сломалось, значит вносились изменения руками, в 1), 2) или 3), потому что автоматизация и теория говорит, что если все три состояние те же самые то и результат тот же.
Вот я и не пойму. Крутится машина под дебианом, я туда заливаю файлы для тестирования и запускаю там docker-compose. И вот только что всё запускалось, а тут начало выдавать эту ошибку.
Anonymous
ssh -XC user@1.1.1.1 firefox
и откроеться у тебя окно на локальной машине,ток фавординг x11 включи на обох машинах
а зачем тебе такое химичество
Anonymous
на амазоне поднял контейнер с фаерфоксом чтобы смотреть забаненые сайты?
Anonymous
а как в контейнере запустить Internet Exporer? 😁 а то часто кодеры просят для этого держать винду где нибудь чтобы тестить сайты.