 Михаил


через 2 недели
 Andor
ну и как-то жирновато например отдавать целый хост с 256гб памяти под аписервер+етцд, если у тебя например все хосты одинаковые
 𝚔𝚟𝚊𝚙𝚜
если честно я не вижу причин почему это не должн работать, кроме как podCIDR предопределенный на ноду, но я не тестил, так что я хз
 Dmitry
Плз ссылочку на поток
Михаил
https://www.youtube.com/watch?v=xzw1HMBMcR8
Михаил
только в начало отматай
Dmitry
 Михаил
ну и как-то жирновато например отдавать целый хост с 256гб памяти под аписервер+етцд, если у тебя например все хосты одинаковые
ну так крути апи там же где кубелет
𝚔𝚟𝚊𝚙𝚜
ну и как-то жирновато например отдавать целый хост с 256гб памяти под аписервер+етцд, если у тебя например все хосты одинаковые
ну мое мнение что мастеру не нужно быть мощным, при желании ему и виртуалку выделить можно, или три
𝚔𝚟𝚊𝚙𝚜
тупо под мастер
Andor
Andor
но если виртуалку, то надо эти виртуалки тоже где-то запускать
𝚔𝚟𝚊𝚙𝚜
а все остальное на baremethal
𝚔𝚟𝚊𝚙𝚜
кстати ovirt так делает
𝚔𝚟𝚊𝚙𝚜
стандартная установка в ha подразумевает установку мастера в ha-виртуалку
𝚔𝚟𝚊𝚙𝚜
а он потом из этой виртуалки самими хостами рулит
 Vadim
ну мое мнение что мастеру не нужно быть мощным, при желании ему и виртуалку выделить можно, или три
Возле мастера еще неплохо рядом etcd иметь - и тут нужен быстрый io минимум
𝚔𝚟𝚊𝚙𝚜
ну если нужен быстрый etcd то он вообще без проблем деплоится там же на baremethal
𝚔𝚟𝚊𝚙𝚜
в трех экземплярах
 Sergey
 Sergey
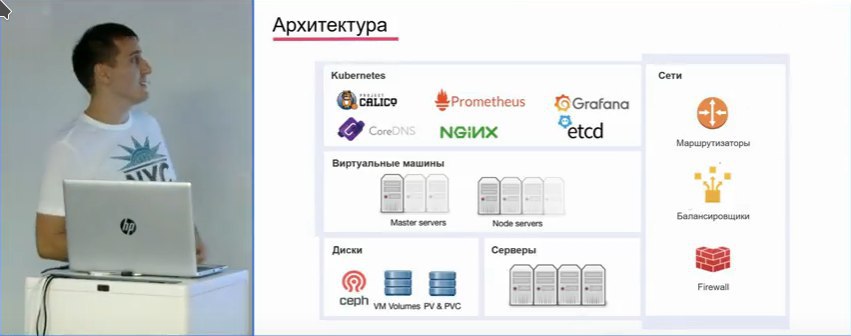
Меня одного смущает этот слайд с выступления MailRu на последнем митапе?
Sergey
Это же стандартный Baremetal кластер кубера
в чем соль то их сервиса, если они делают тоже самое что и все?
Sergey
Все сервисы примитивные и используются всеми подряд, каких то "Вау у них Envoy\Istio искаропки!" нет
Может кто то сможет найти вкусности их облака?
 Konstantin
И без фото, карта и погнал
спустя 2 недели пришёл ответ ^_^ , но всё равно не даёт платёжный счёт создать, фото паспорта\карты ждёт )) This credit, along with your $300 GCP free trial, provides you with $500 to try Google Cloud Platform.
𝚔𝚟𝚊𝚙𝚜
А в чем допил заключается?
На хосте нужно добавить overlay модуль в автозагрузку
echo overlay >> /etc/modules
Добавить следующие строки в конфиг LXC-контейнера
lxc.apparmor.profile: unconfined
lxc.cap.drop:
lxc.cgroup.devices.allow: a
lxc.mount.auto: proc:rw sys:rw
Начиная с v11.0, куб требует shared для маунтов.
Грязный хак внутри контейнера:
echo '#!/bin/sh -e
mount --make-rshared /' > /etc/rc.local
Плюс если планируете использовать HA, не мешало бы применить патч для проксмоса из этого баг репорта:
https://bugzilla.proxmox.com/show_bug.cgi?id=1842
sed -i 's/forceStop => 1/forceStop => 0/' /usr/share/perl5/PVE/HA/Resources/PVECT.pm
𝚔𝚟𝚊𝚙𝚜
Еще можно явно прописать следующие опции docker'у :
--storage-driver overlay2
--iptables=false
--ip-masq=false
всегда так делаю [x]
 Igor
Кто-то успешно запускал Istio на minikube чтобы canary deploys с весами для endpoints работали?
 Anonymous
Trial на GCP не все возможности открывает вам. У кого есть интерес попробовать hard way на железках Packet, всегда welcome
Alexander
Trial на GCP не все возможности открывает вам. У кого есть интерес попробовать hard way на железках Packet, всегда welcome
Вы про это? https://www.packet.net/
Anonymous
верно
Anonymous
нам нужны тестеры имплементация, от вас публичные ваши опыты
Anonymous
Hard way это значит все руками, так эффективно и максимальный опыт
Anonymous
Если будет замечен спрос с СНГ, будем открыты в Москве и Санкт-Петербурге. Точки уже выбраны:)
 Denis
Anonymous
@denyasmail нет
Denis
Если будет замечен спрос с СНГ, будем открыты в Москве и Санкт-Петербурге. Точки уже выбраны:)
А про что Вы тут имели в виду?
Anonymous
Packet
Anonymous
Я к тому, выше дискусия на счет Trial GCP, пока не передейте оплачивемый план, доступы и ресурсы имеют значительный лимит. Надо понимать, что полный доступ в этой фазе никто не даст. Если для пару тестов хватает, тогда да - GCP даст потестить.
Anonymous
Многие пользуются всякими kops, pharmer, juju и удивляются что не подымаются Stacks, лимиты жесткие у GCP, еще тяжелей с AWS стало. Следят все что привышает лимит 3
Vadim
FRA1 серый, AMS1 в основном желтый :( https://www.packet.net/bare-metal/locations/
Anonymous
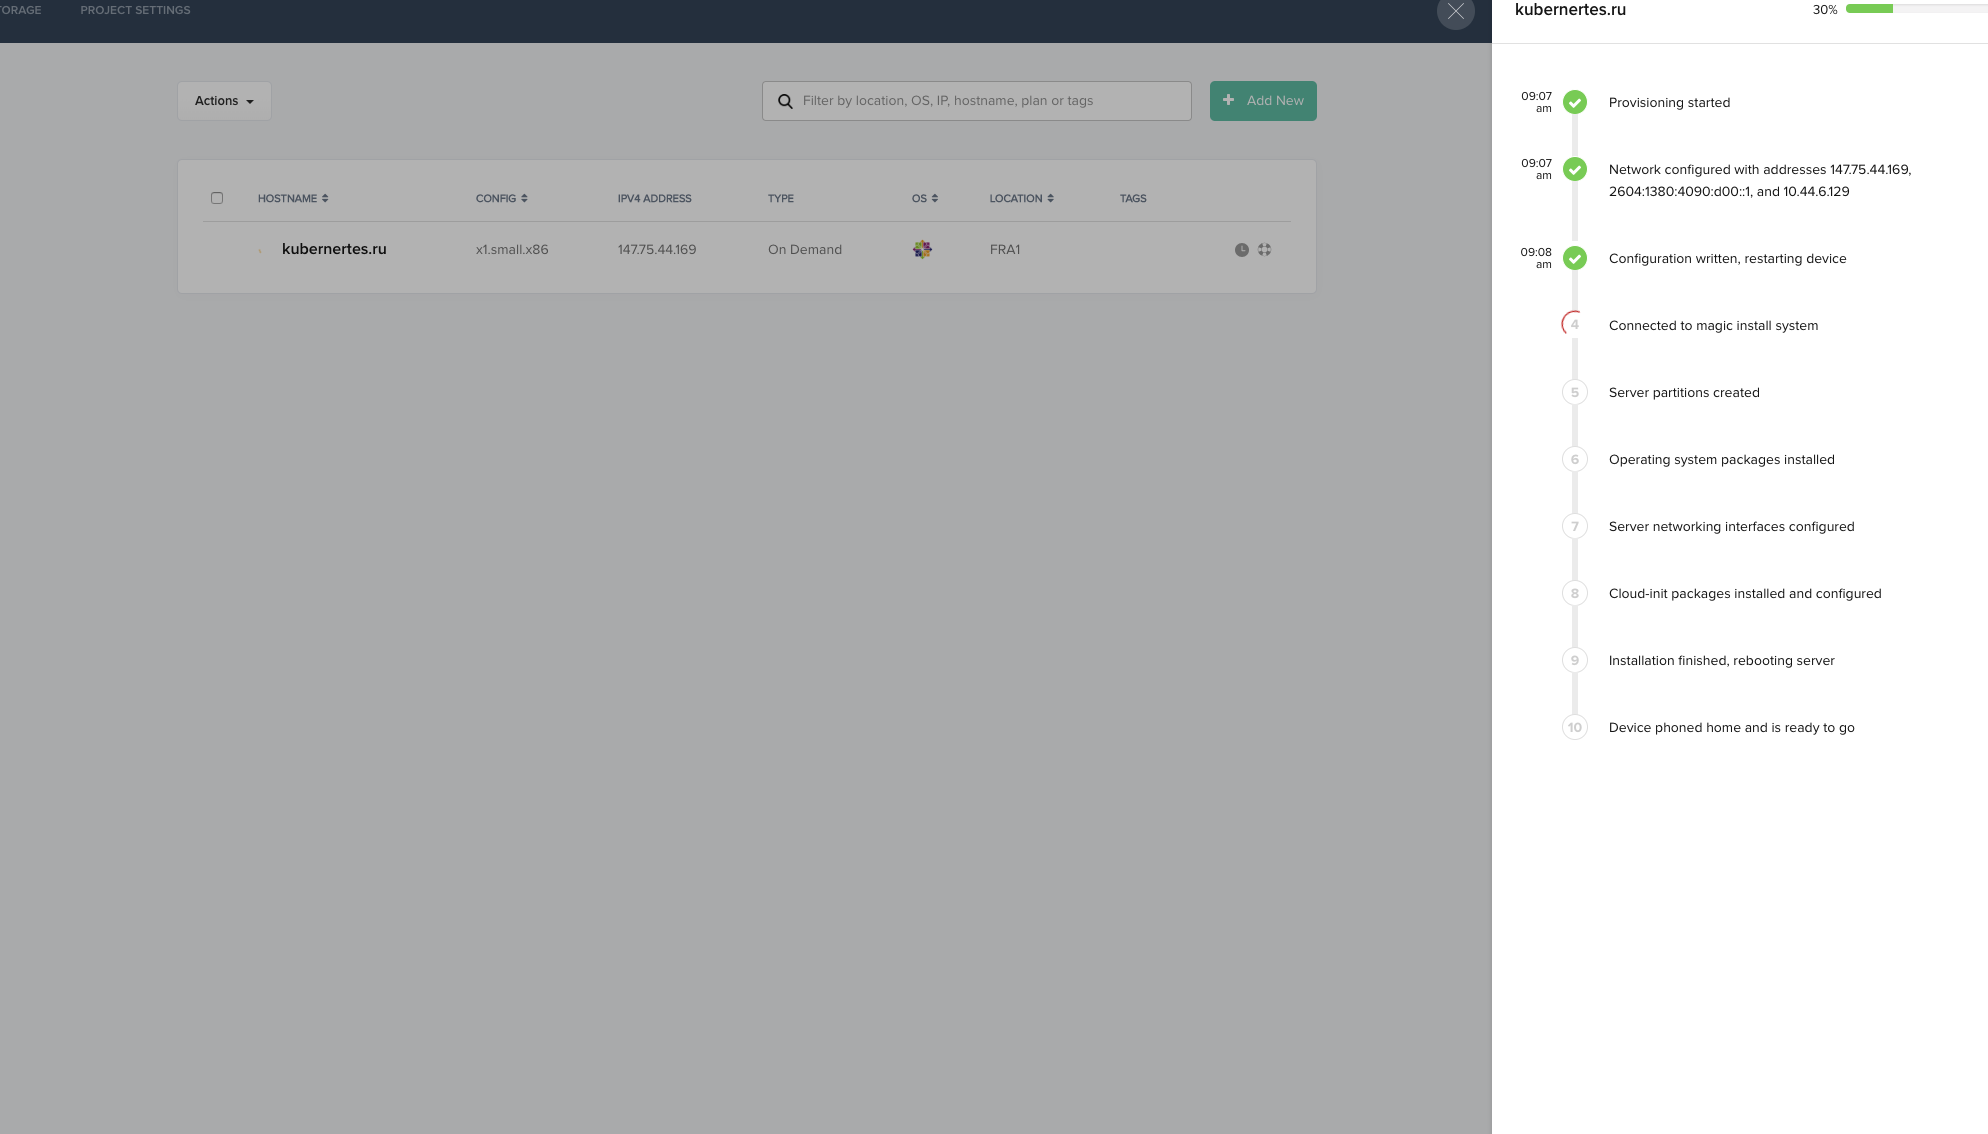 Anonymous
@vrutkovs актуальный статус Вы можете в любое время своим личным API запросить.
Anonymous
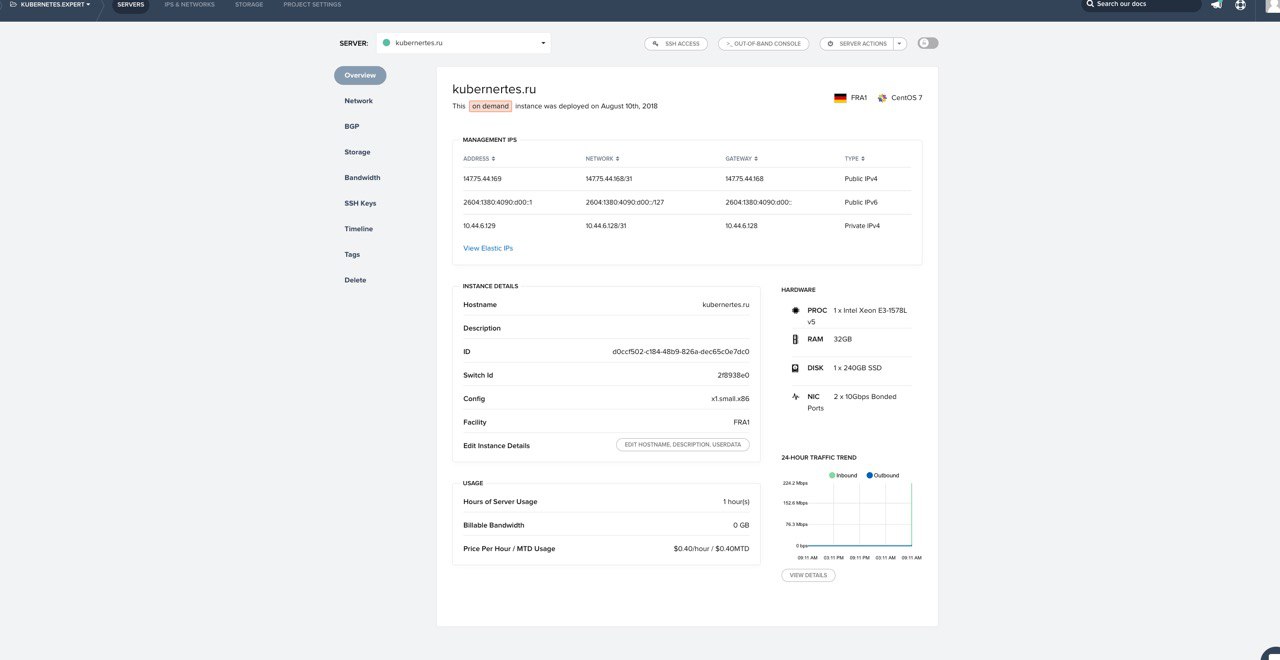
 Mikhail [azalio]
нам нужны тестеры имплементация, от вас публичные ваши опыты
Если вы мне дадите ресурсов навсегда, я готов вписаться и выдать вам отчёт.
Anonymous
@azalio заполните форму CNCF, https://github.com/cncf/cluster/issues/new
Anonymous
я продвину )
Vadim
О, вы помогаете CNCF? Круто, спасибо
Alexander
Всем привет. А у кого-нибудь был опыт размещения k8s сразу в двух средах: в доверенной и DMZ. То есть как бы так изолировать ноды в DMZ и анально там все зарезать, чтобы у СБ не возникло вопросов
 Artem
Предлагаю вместо митапа проводить группы анонимных разворачивателей куба
Секта свидетелей кубернетеса
 Maria
Спасибо за вчерашний митап @DenisIzmaylov , ребят, спасибо за вопросы и проявленный интерес. Много спрашивали, что же мы делаем и предлагем в итоге))
1) Вот опен сорсная платформа Containerum https://github.com/containerum/containerum/ UI для Kubernetes (принимаются любые пожелания, участие в добавлении функционала), попробовать ее можно и онлайн https://containerum.com/software/ .
2) Разворачиваем куб где угодно, любой версии и оказываем поддержку https://containerum.com/kubernetes/
Maria
Отличный доклад. Хоть кто-то рассказал, как поел говна двумя руками. А то во всех докладах радуга и все работает.
этот коммент сделал наш вечер))) спасибо😂
 Ivan
Konstantin
Я к тому, выше дискусия на счет Trial GCP, пока не передейте оплачивемый план, доступы и ресурсы имеют значительный лимит. Надо понимать, что полный доступ в этой фазе никто не даст. Если для пару тестов хватает, тогда да - GCP даст потестить.
Триал нужен для ознакомления с конкретно их сервисом и без затрат, не более.
Konstantin
Хардвэй можно и на тестовом стенде гонять
 Mikhail
kubectl exec -ti <> /bin/sh не отдает консоль, стакливался кто нибудь?
Mikhail
после exit сессия завершается, но консоль не отвечает
Oleg
Всем привет. Никто не подскажет в чем может быть дело. Есть deployment, три реплики, образы тянутся с приватного гитлаб регистри. Стабильно одна реплика не взлетает типа registry http access denied . Каждый раз это происходит на разных нодах. напрямую ssh и docker pull отрабатывает.
Oleg
NAME READY STATUS RESTARTS AGE
pod/my-service-55bc8c4b8-ng75s 0/1 ImagePullBackOff 0 1m
pod/my-service-55bc8c4b8-sh8kj 1/1 Running 0 1m
pod/my-service-55bc8c4b8-zglws 1/1 Running 0 1m
Anonymous
образы не могут тянуться из гитлаб регистри, они тянутся из докер регистри
Oleg
я имею в виду, что используется секрет где указан мой гитлаб регистри
 Artyom
Потому что можно из любого реджистри тянуть
Vitaly
Ну Олег же написал что из приватного регистри
Artyom
Просто нужно бедт докеру описать, откуда тянуть
Vitaly
Именно
Anonymous
у гитлаба нет регистри
 Nook
Есть
Anonymous
есть только интеграция с докер регистри
Andor
у гитлаба есть докер-реджистри
Nook
 Oleg
о боже))
Andor
точнее интеграция с ним
Oleg
речь не про это
Vitaly
Это уже оффтоп
Andor
выписывание токенов
Konstantin
NAME READY STATUS RESTARTS AGE
pod/my-service-55bc8c4b8-ng75s 0/1 ImagePullBackOff 0 1m
pod/my-service-55bc8c4b8-sh8kj 1/1 Running 0 1m
pod/my-service-55bc8c4b8-zglws 1/1 Running 0 1m
а токен доступа не expired к моменту пулла образа?
Anonymous
летс мортал комбат бегин