 Михаил


Трансляции нет, да?
 Andrey
“ и у тебя получается магия”
 𝚔𝚟𝚊𝚙𝚜
Что вы устанавливали Calico, Canal, Flannel и т.д?
я свое решение использую ^^
https://github.com/kvaps/bridget
 Nik
А ссылку на трансляцию дайте
Andrey
https://www.youtube.com/watch?v=xzw1HMBMcR8
Andrey
 Anonymous
он в прошлый раз выступал
Andrey
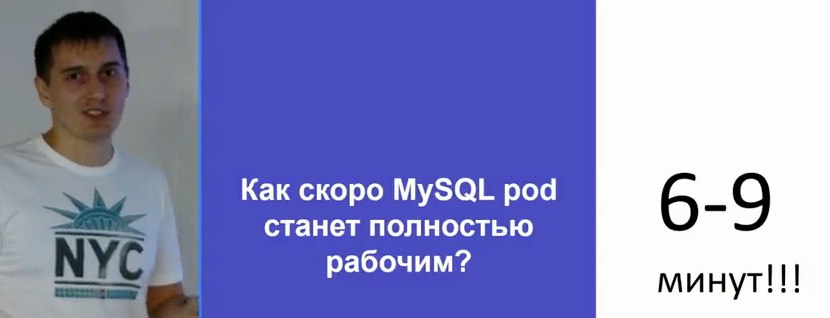
но не сказал как подключен MySQL
Andrey
как именно
Andrey
 Denis
 Gleb
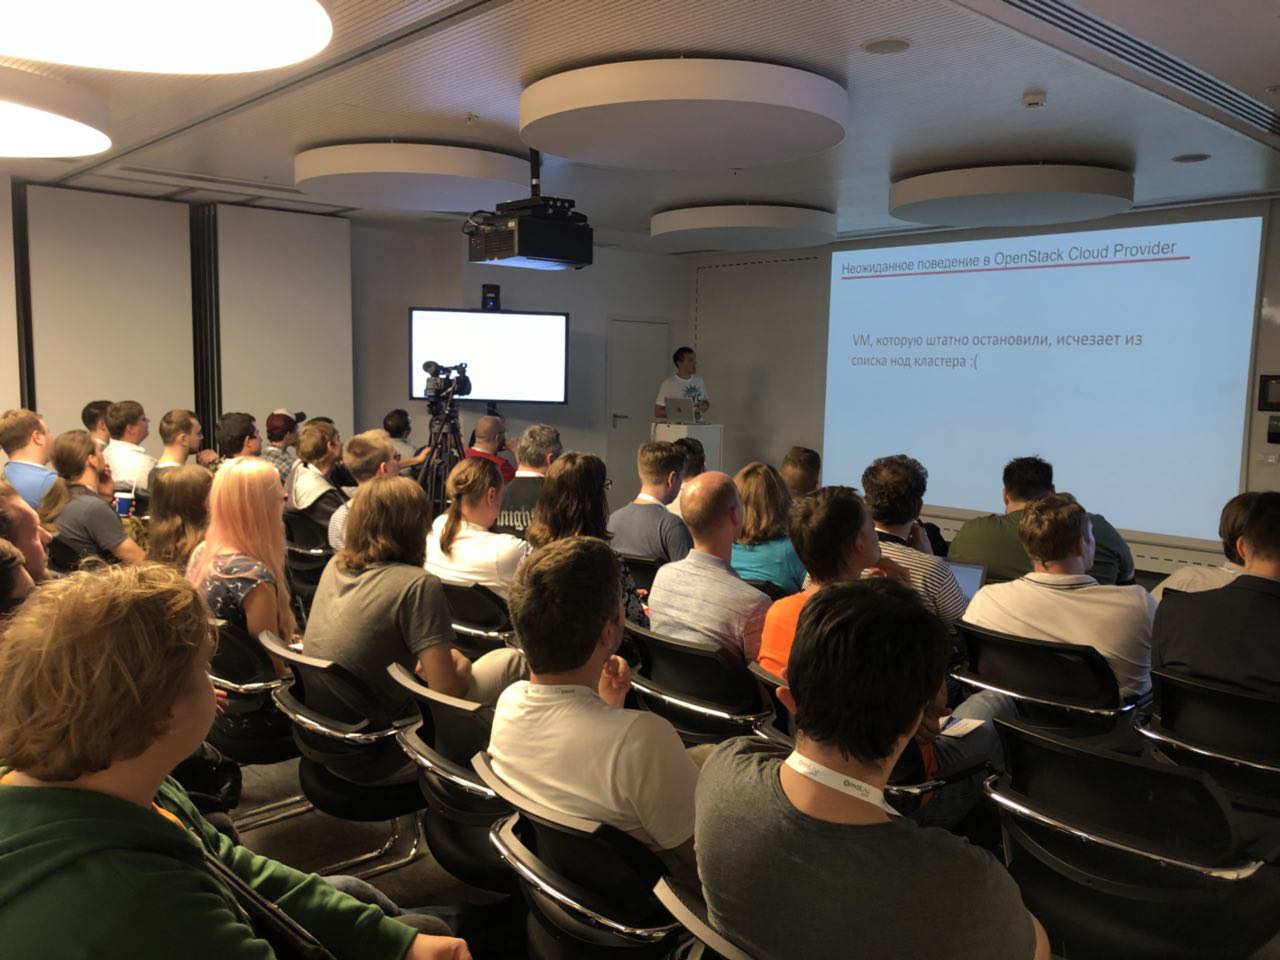
Удивительно много девочек в зале. Не думал, что их есть среди нас
Там точно есть и не замужем и дивапс
 Aleksey
Там точно есть и не замужем и дивапс
Был бы я свободен, то спросил бы юзернеймы, но так просто порадуюсь за коллег по цеху
Gleb
Хороший наброс
Надо чтоб кто то со сцены задал два вопроса:
1) у кого в кубере есть базы
2) у кого вообше есть кубер
Dmytro
Привет всем!
подскажите, сталкнулся с такой траблой с интеграцией RBAC и Azure AD
Делал по гайдлайну
https://docs.microsoft.com/en-us/azure/aks/aad-integration
Все круто, можно добавить AD пользователей в RBAC роли - все работает афигительно. с одним но.
пользователей необходимо добавлять в IAM c правами хотябы Contibutor чтобы они могли делать
az aks get-credentials.
Если не дать пользователю права Contibutor у них будет сл. ошибка
The client 'bla-bla-bla@test.test' with object id 'xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx' does not have authorization to perform action 'Microsoft.ContainerService/managedClusters/accessProfiles/listCredential/action'
Если дать права Contibutor то такие пользователи с могут получать и админские кренделя
az aks get-credentials --admin (И быть админами кластера)
Можно сделать кастомную роль типа такой
https://gist.github.com/brbarnett/6e5d13a1c9961833e48bf8ddd95019e8
но как мне кажется пользователи с такой ролью тоже могут стать админами
Есть вот такое свежее ишью, я так и не понял почему его закрыли... и как с этим бороться
Limiting who can assume Admin · Issue #10754 · MicrosoftDocs/azure-docs
https://github.com/MicrosoftDocs/azure-docs/issues/10754
Andrey
думал будет более информативнее
Andrey
хотя такие мероприятия нужны
Михаил
Надо чтоб кто то со сцены задал два вопроса:
1) у кого в кубере есть базы
2) у кого вообше есть кубер
Ну на прошлом мероприятии средний скилл был очень даже
Gleb
думал будет более информативнее
там часть людей в зале кубернетис ставили 1 раз в жизни кубеспреем, если ты умеешь читать доку то конечно тебе скучно будет
Andrey
Чем?
потому что они рассуждают со своего scope of view, не приводят варианты реализации, какие кейсы есть и тд
Михаил
ну накидайте докладчику вопросов!
Михаил
че вы как маленькие
Andrey
да какие тут вопросы…
Denis
 Vadim
Про этот суверенный S3 спросили у мейлрушников?
Denis
Вопросы к Дмитрию?
Andrey
Нет ) сорян
 Anton
Эх ща бы клиент за Клауд провайдера побенчмаркал лб
Artem
Есть GPU в кубере MRG?
Vadim
Невидию кстати можно прокидывать в поды, там даже есть магия постгрес ускорять на gpu
https://blog.openshift.com/gpu-accelerated-sql-queries-with-postgresql-pg-strom-in-openshift-3-10/
 Ivan
передайте докладчику:
Зря отказались от фланели - её можно перенастроить на общение через аписервер и не будет праблы с третьей етцд
 Andor
pgstorm - старая тема же
Lex
привет, куб кластер с 3-мя нодами мастера, все api сервера валятся с ошибкой:
E0809 18:06:13.001193 1 client_ca_hook.go:112] Put https://127.0.0.1:443/api/v1/namespaces/kube-system/configmaps/extension-apiserver-authentication: dial tcp 127.0.0.1:443: getsockopt: connection refused
E0809 18:06:13.001278 1 storage_rbac.go:161] unable to initialize clusterrolebindings: Get https://127.0.0.1:443/apis/rbac.authorization.k8s.io/v1/clusterrolebindings: dial tcp 127.0.0.1:443: getsockopt: connection refused
F0809 18:06:13.001324 1 controller.go:139] Unable to perform initial service nodePort check: unable to refresh the port block: Get https://127.0.0.1:443/api/v1/services: dial tcp 127.0.0.1:443: getsockopt: connection refused
Lex
какого он лезет на localhost?
Andor
давайте спросим того кто сетапил сервера
Lex
Я сетапил, что надо сказать?
Lex
вру, валятся 2 апи сервера
Михаил
запись докладов же потом останется?
Михаил
@DenisIzmaylov
Lex
давайте спросим того кто сетапил сервера
у всех трех нод в кластере конфиги идентичны, но 2 из них какого-то хера ломятся на localhost
Lex
и они походу не лидеры
 Stas
да
Михаил
да, смотрю
просто уходить надо)
Lex
притом это внезапно произошло, до этого все было ок
 Mikhail [azalio]
Ну явно что-то не так настроено :)
Lex
какого черта вообще на локалхост?
 Sasha
запись докладов же потом останется?
Запись скроем после трансляции, но через пару недель выложим отдельные видео на канал MCS: https://www.youtube.com/channel/UCnvbzVff0AGuHHzxcDTtj6w
Михаил
Аррр
Lex

 Ivan
посмотри второй доклад. тебе понравится
Отличный доклад. Хоть кто-то рассказал, как поел говна двумя руками. А то во всех докладах радуга и все работает.
Lex
но он на 8080
Михаил
@DenisIzmaylov вопрос если не зададут. они для CD пишут оператора или обвязку над helm
как собираются переходить с helm
Mikhail [azalio]
да, только
- --advertise-address=10.230.22.31
отличается
Я даже не знаю. А реально в поде так же запущено? А если убрать insecure адрес?
Lex
тогда скорее всего контроллеры отвалятся
Lex
так
Lex
ну и скедулеры
Lex
они на localhost:8080 ходють