 Alex Sharov


подскажите пожалуйста, у меня есть N контейнеров в поде, у каждого контейнера есть какие-то свои uid, gid.
если я например добавляю в спеку:
securityContext:
fsGroup: 12345
значит ли это, что все файлы созданные любым контейнером будут доступны другому с учетом, что они используют shared volume?
 Fedor
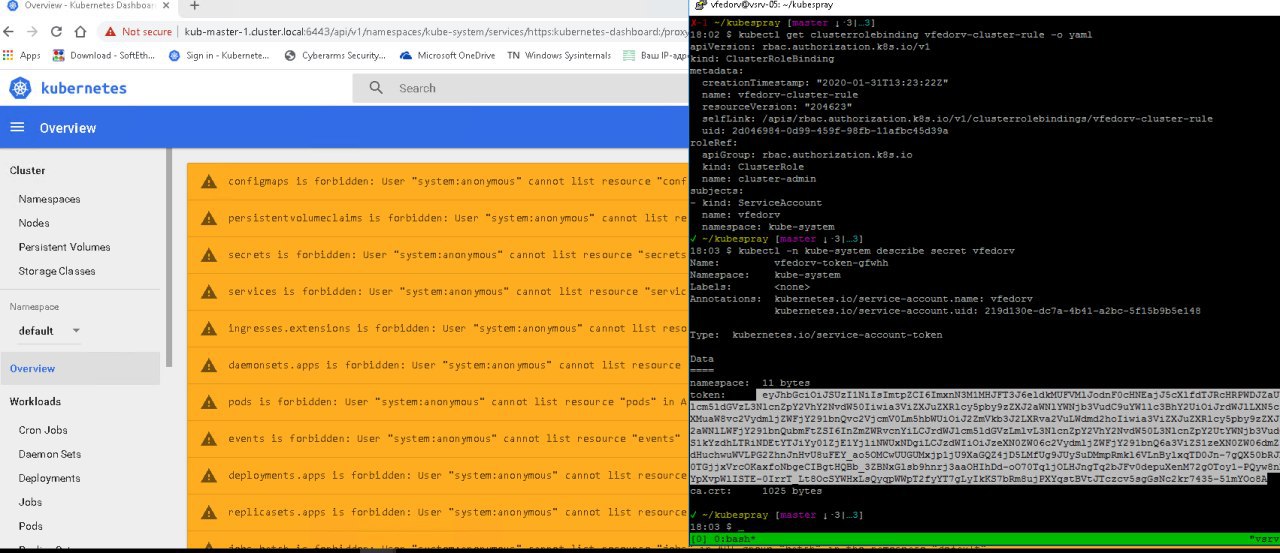
cluster-admin <> kube-system <> default
kubectl create serviceaccount --namespace kube-system vfedorv
kubectl create clusterrolebinding vfedorv-cluster-rule --clusterrole=cluster-admin --serviceaccount=kube-system:vfedorv
 George
Fedor
в чем ошибся?
Fedor
 Anton
там вроде у них для gce ничего такого особого нет. Просто параметр добавляют --cloud-provider=gce
https://github.com/kubernetes/kubernetes/blob/master/cluster/gce/gci/configure-kubeapiserver.sh#L72
оказалось, что кубспрей больше не поддерживает гугл клауд как провайдер
https://github.com/kubernetes-sigs/kubespray/issues/5025
Fedor
знаете какая хитрость - копирую токен вместе с пробелом - тогда авторизуется как anonymous
бред какой-то
это не баг - это фича - пробелами авторизоваться...
Andrey
а теоретически можно сказать чтобы bird/bird был дефолтным?
вроде используется sa, от которого под запускается. но я не уверен
 Sergey
вроде используется sa, от которого под запускается. но я не уверен
просто сейчас такая же ситуация, но дефолт сервис аккаунт не существует в новом нейспейсе по умолчанию, и в итоге получается что кубер ищет bird/default(которого нет), а bird/bird к которому приреплен секрет с docker-auth ключом, он не берет, и поды которые не могут использовать конфигурацию напрямую с манифестов, вываливаются в imagepullbackoff, поэтому стало интересно, а дефолтный это назначаемо, или мне нужно именно несколько сервисаккаунтов иметь для нормальной работы
Fedor
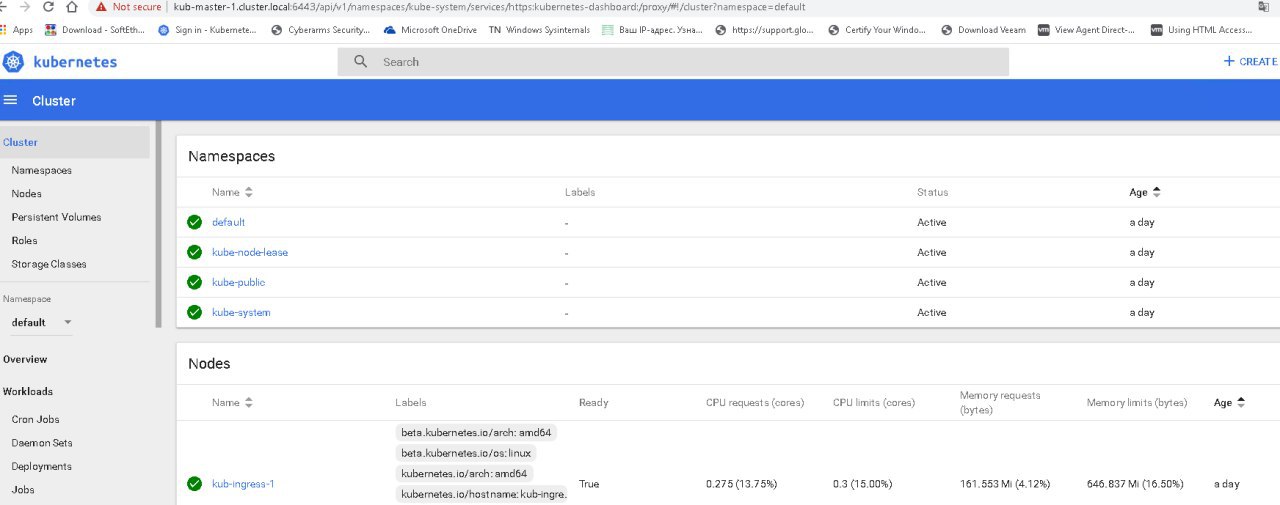
можно я еще "пофлужу" тут:
"
I`ve found a strange workaround to get dashboard working, but this is not usable for us in production, perhaps somebody can explain this:
I take for example the serviceaccount kube-system:default (Note: this one is NOT assigned cluster-admin at this point
I get its token and login with that
Dashboard obviously shows me the "forbidden-popups"
While still logged in, I run kubectl create clusterrolebinding default-admin --clusterrole cluster-admin --serviceaccount=kube-system:default
I refresh the browser tab which holds my dashboard session...et voila, everything shows up correctly.
"
Fedor
 Lucky SB
знаете какая хитрость - копирую токен вместе с пробелом - тогда авторизуется как anonymous
бред какой-то
это не хитрость. это такой спец.юзер без прав под которым пускает при неправильном токене.
Fedor
На самом деле меня пустило под токеном admin - это или куки какие или ещё какой глюк - иногда оно рефрешит и выдает 404-ю
Fedor
Но если по меню с левой стороны пробежаться, то глюк пропадает
Fedor
Непонятно с чем связано
 Aleksandr
Господа, подскажите пожалуйста, что за валидаторы нужны кубу (ставлю kubeadm 17.2) и где это взять?
Cannot validate kube-proxy config - no validator is available
Lucky SB
yamllint ?
Lucky SB
наугад
Aleksandr
https://github.com/kubernetes/kubeadm/issues/1913#issuecomment-572819116
Aleksandr
просто прелесть
Aleksandr
Воркэраунд с большой буквы В
 да, это я
https://github.com/kubernetes/kubeadm/issues/1913#issuecomment-572819116
в 1.17 наткнулся, знатно поржал
Aleksandr
вот у меня щас 1.17.2 - че с этим делать?) чтобы без таких знатных воркэраундов)
 inqfen
Не обновляться на последнюю версию на проде, очевидно же
Aleksandr
так я с нуля ставил. это новый кластер
Aleksandr
Не обновляться на последнюю версию на проде, очевидно же
а ваш совет, очевидно же, говно, ибо не отвечает на вопрос
inqfen
Потому что вопрос глупый, видишь же что issue open
inqfen
Можешь сам пофиксить, можешь писать в спортлото
inqfen
Опенсорс же
 Отделение Bereke Bank
Ещё можно hard way 😏
 Михаил
inqfen
Можно
 Stefan
а ваш совет, очевидно же, говно, ибо не отвечает на вопрос
не груби, вполне себе адекватный ответ и совет
зачем самый свежак катить? всегда нужно выжидать, если не хочешь огрести проблем
Stefan
и это касается не только кубера🤔
inqfen
Я куб всегда версию - 1 держу
inqfen
Скоро вот на 1.16 пойду
inqfen
Подозреваю, что все managed кубы не в последнюю очередь по версиям поэтому же отстают
Stefan
вот именно
 Stanislav
У меня 1.12 и я чёт очень ссу обновлять прод, хотя девы 1.15 😁
NM
Не надо, у Гугла 1.13.-1.14
Andrey
1.15
 A
A
На самом деле меня пустило под токеном admin - это или куки какие или ещё какой глюк - иногда оно рефрешит и выдает 404-ю
Баг в сорцах. Есть заведённые issue на эту тему
D
Т.е. это норм, что это вылито в мастер? :)
D
Помню ставил с нуля по ману, плюс дашбор, постоянно редиректило и не мог залогиниться, как потом случайно заметил, что я все же залогинен, нужно в менюшке на другой пункт успеть перейти )
And
Помню ставил с нуля по ману, плюс дашбор, постоянно редиректило и не мог залогиниться, как потом случайно заметил, что я все же залогинен, нужно в менюшке на другой пункт успеть перейти )
Нужно дашборд обновлять, скорее всего 1-я версия стояла
D
Вот, а когда идёшь по мануалу впервые, то хочется, чтобы все работало как написано :)
 Victor
Оставлю это здесь :) Смотрим трафик пода через Wireshark
https://github.com/Nastradamus/k8s-snippets/tree/master/wireshark-to-pod
 Ivan
 𝚔𝚟𝚊𝚙𝚜
Оставлю это здесь :) Смотрим трафик пода через Wireshark
https://github.com/Nastradamus/k8s-snippets/tree/master/wireshark-to-pod
Сделай в виде плагина для kubectl💣
 Nikita
А как же https://github.com/eldadru/ksniff ?
Victor
А как же https://github.com/eldadru/ksniff ?
Аххах. Не знал. Мне срочно как-то понадобилось и я накидал скрипт за 10 минут
 Alex
Привет - подскажите пожалуйста такой вопрос - запустил в одном поде два контейнера - на php (слушает 9000 порт) и рядом в этом же поде nginx на порту 80 - далее заходу в контейнер nginx при помощи docker exec -it … хочу проверить telnetom достучиться ли он с этого контейнера на контейнер с php - но соотвествунно телнета не ствоит а как я понимаю поставить его нет возможности так как нет интернета в этих подах - если просто в докере поднять то это проверить можно было - как пожно поверить связь этих двух контейнеров работающие в кубере?
Alex
на хостах инет есть
 Tuntsov
а в чем сложность забраться в контейнер и поставить?
Alex
если просто через докер поднять контейнер то поставить тот же телнет смогу
Alex
а в чем сложность забраться в контейнер и поставить?
когда я через ресурс пода поднимаю два контейнера то в этих контейнерах почему то интернета нет - не могу понять почему
Alex
как будто кубер в своей какой то сетке все разворачивает и режет доступ в инет
Alex
изалирует так сказать
Alex
калико ставил
Alex
это вообще нормально - или по умолчанию в контейнерах которые сидят в поде должен быть итернет - если на этой хостовой машине он есть?
Tuntsov
Должен быть
George
Alex
root@smart-project-k3s-pod:/# apt-get update
Err:1 http://security.debian.org/debian-security buster/updates InRelease
Temporary failure resolving 'security.debian.org'
Err:2 http://deb.debian.org/debian buster InRelease
Temporary failure resolving 'deb.debian.org'
Err:3 http://deb.debian.org/debian buster-updates InRelease
Temporary failure resolving 'deb.debian.org'
Reading package lists... Done
W: Failed to fetch http://deb.debian.org/debian/dists/buster/InRelease Temporary failure resolving 'deb.debian.org'
W: Failed to fetch http://security.debian.org/debian-security/dists/buster/updates/InRelease Temporary failure resolving 'security.debian.org'
W: Failed to fetch http://deb.debian.org/debian/dists/buster-updates/InRelease Temporary failure resolving 'deb.debian.org'
W: Some index files failed to download. They have been ignored, or old ones used instead.
root@smart-project-k3s-pod:/#
Alex
то есть что то с кластером?
Antlar
Antlar
В конфиге ему дебаг поставь
Antlar
И посмотри, резолвит он имена или нет
Antlar
Попробуй 8.8.8.8 пингануть
Antlar
Куб на центоси развернут?
Alex
пробовал пингануть
Alex
но в контейнере не стоит нет-тулс