Думал, что этот файл создаётся NetworkManager'ом
допускаю, что и такое может быть
 George


 Леннарт Zh 🕊
Думал, что этот файл создаётся NetworkManager'ом
Если он есть. В любом случае - начинать с nsswitch.conf
 Fedor
с подскажите по теме systemd-resolved - его Kubespray при установке не должен "выпилить" ?
George
George
Нормальная штука
Fedor
Нормальная штука
ну нет - при установленом docker периодически возникает "temporary name resolution error"
Fedor
/var/run - то есть в памяти (не персистент!)
ln -s /run/systemd/resolve/stub-resolv.conf /etc/resolv.conf и вроде persistent
George
ну нет - при установленом docker периодически возникает "temporary name resolution error"
Так ты в etc/docker/daemon.conf пропиши правильные резолверы, блин
George
Докер же тупой - любой затуп и он в контейнер вхерачивает 8.8.8.8 🤦♂🤷♂
 Anton
Иммеет ли смысл на каждой машине с кубером выпиливать systemd-resolved и перенаправлять на coredns?
Fedor
во как - а я думал systemd-resolved зло :)
George
Fedor
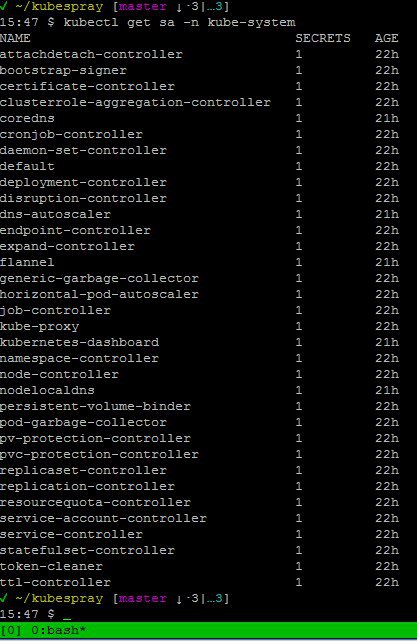
Тебе нужен токен от сервис аккаунта с админскими правами.
Поищи в нс kube-system sa kube-admin. И в нем посмотри в каком секрете токен его хранится
не могу найти нужный токен :(
kubectl -n kube-system get secret |grep service-account
kubectl -n kube-system describe secret service-account-...
- или не там ищу?
 Lucky SB
Fedor
 Lucky SB
не могу найти нужный токен :(
kubectl -n kube-system get secret |grep service-account
kubectl -n kube-system describe secret service-account-...
- или не там ищу?
но похоже по дефолту никакой sa не создается с админским биндингом. так что создай сам
kubectl create serviceaccount admin -n kube-system
kubectl create clusterrolebinding admin --clusterrole=cluster-admin --serviceaccount=kube-system:admin
Fedor
понял, ща попробую
Lucky SB
и потом токен
kubectl get secret $(kubectl get serviceaccount --namespace kube-system admin -o jsonpath='{.secrets[].name}') --namespace kube-system -o jsonpath='{.data.token}' | base64 -d
Fedor
и потом токен
kubectl get secret $(kubectl get serviceaccount --namespace kube-system admin -o jsonpath='{.secrets[].name}') --namespace kube-system -o jsonpath='{.data.token}' | base64 -d
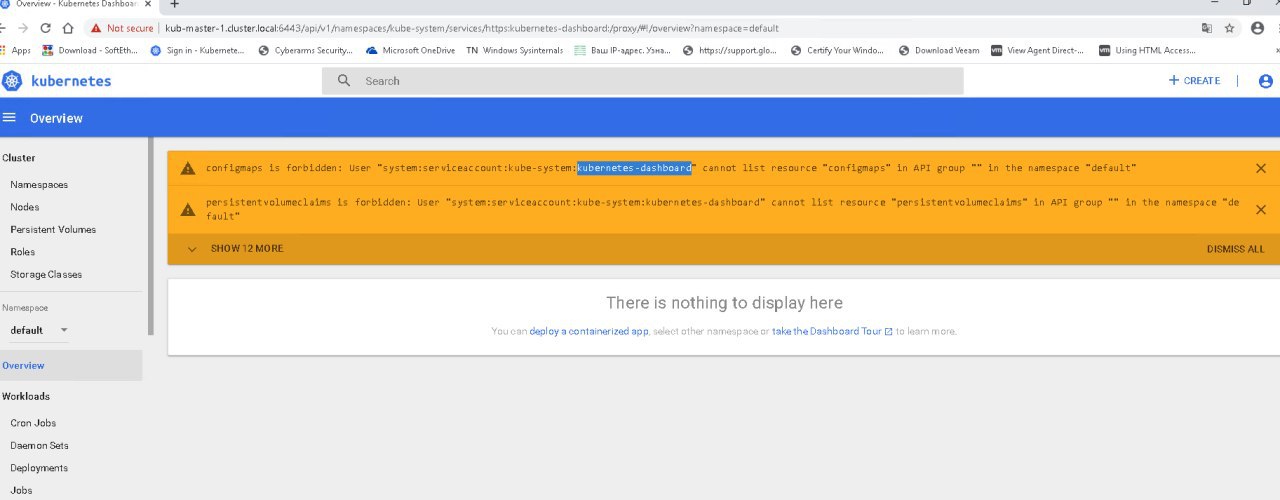
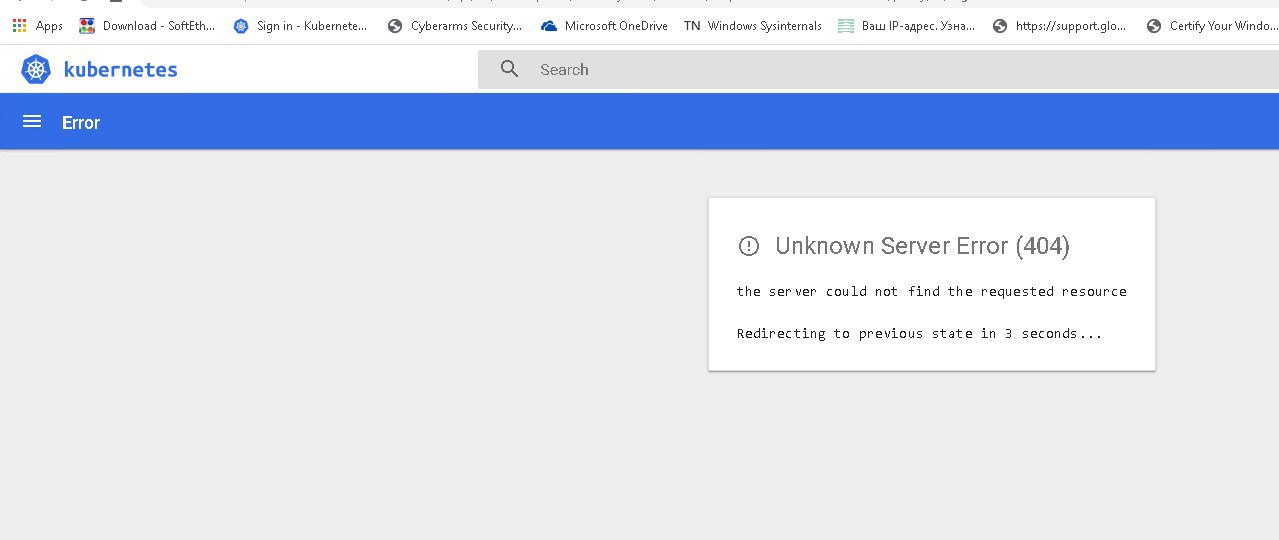
токен получаю, но когда им пытаюсь авторизоваться - выдает :
error_outline Unknown Server Error (404)
the server could not find the requested resource
Redirecting to previous state in 3 seconds..."
No1
kubenav кто нибудь щупал уже?
Fedor
 Lucky SB
токен получаю, но когда им пытаюсь авторизоваться - выдает :
error_outline Unknown Server Error (404)
the server could not find the requested resource
Redirecting to previous state in 3 seconds..."
а Kubectl с этим токеном работает ?
kubectl get nodes -s api-server-ip --token=''
Lucky SB
Fedor
а Kubectl с этим токеном работает ?
kubectl get nodes -s api-server-ip --token=''
Error from server (BadRequest): Unable to list "/v1, Resource=nodes": the server rejected our request for an unknown reason (get nodes)1
Lucky SB
хммм.
Lucky SB
толи токен не тот, то ли еще что
Fedor
я так указал: kubectl get nodes -s 10.110.110.101:6443
Lucky SB
get clusterrolebinding
Fedor
потому как если порт не указывать - The connection to the server 10.110.110.101 was refused - did you specify the right host or port?
Fedor
kubectl get nodes -s 10.110.110.101:6443 --token='eyJhbGciOiJSUzI1NiIsImtpZCI6ImxnN3M1MHJFT3J6eldkMUFVMlJodnF0cHNEajJ5cXlfdTJRcHRPWDJZaUUifQ.eyJpc3MiOiJrdWJlcm5ldGVzL3NlcnZpY2VhY2NvdW50Iiwia3ViZXJuZXRlcy5pby9zZXJ2aWNlYWNjb3VudC9uYW1lc3BhY2UiOiJrdWJlLXN5c3RlbSIsImt1YmVybmV0ZXMuaW8vc2VydmljZWFjY291bnQvc2VjcmV0Lm5hbWUiOiJhZG1pbi10b2tlbi1kdzJ2NiIsImt1YmVybmV0ZXMuaW8vc2VydmljZWFjY291bnQvc2VydmljZS1hY2NvdW50Lm5hbWUiOiJhZG1pbiIsImt1YmVybmV0ZXMuaW8vc2VydmljZWFjY291bnQvc2VydmljZS1hY2NvdW50LnVpZCI6IjU1MmQ5NGY4LTkyYjgtNGFlNi1hMjhkLWFjY2QyNTdkMDFmZCIsInN1YiI6InN5c3RlbTpzZXJ2aWNlYWNjb3VudDprdWJlLXN5c3RlbTphZG1pbiJ9.pX6w-LwTsEu2LcZ3Y74xa_kPRNVfs2EjRGzCun4SlwX9GFLTricScyoC10novjEUR3PEkWaQ5phgVuvZh-N8bv5-zLUS_BcH0QqKWbUdNMLCNiF9O1JqqX65sezjq0rcRKhCtEJmPAfJ....
Lucky SB
ну хз. проверяй.
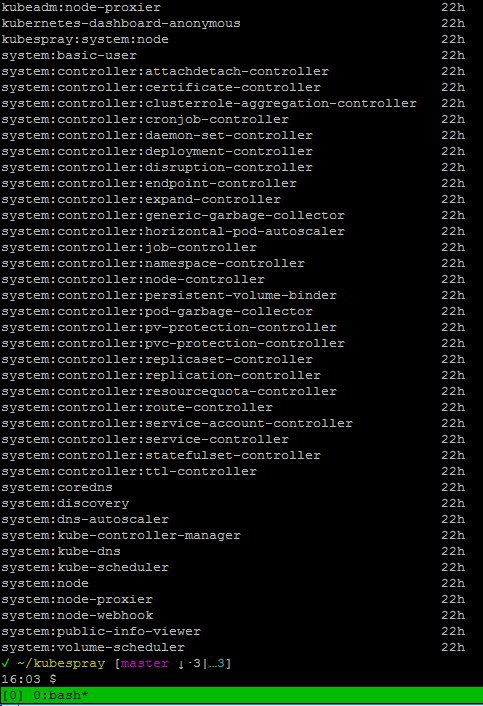
создали сервисакк admin, прибили к нему кластерную роль cluster-admin
get clusterrolebinding admin -o yaml - что показывает
 Lucky SB
тут нету )
Fedor
16:03 $ kubectl get clusterrolebinding admin -o yaml
apiVersion: rbac.authorization.k8s.io/v1
kind: ClusterRoleBinding
metadata:
creationTimestamp: "2020-01-31T12:51:33Z"
name: admin
resourceVersion: "199872"
selfLink: /apis/rbac.authorization.k8s.io/v1/clusterrolebindings/admin
uid: bd38a047-4e00-40a9-b2c1-c009c96c110d
roleRef:
apiGroup: rbac.authorization.k8s.io
kind: ClusterRole
name: cluster-admin
subjects:
- kind: ServiceAccount
name: admin
namespace: kube-system
Lucky SB
ну все верно
Lucky SB
попробуй мою красивую команду по частям сделать. может там где символ потерялся )))
узнать в каком секрете токен. и достать его оттуда и декодировать из base64 -d
Fedor
попробуй мою красивую команду по частям сделать. может там где символ потерялся )))
узнать в каком секрете токен. и достать его оттуда и декодировать из base64 -d
да я по разному пробовал, в том числе вот так:
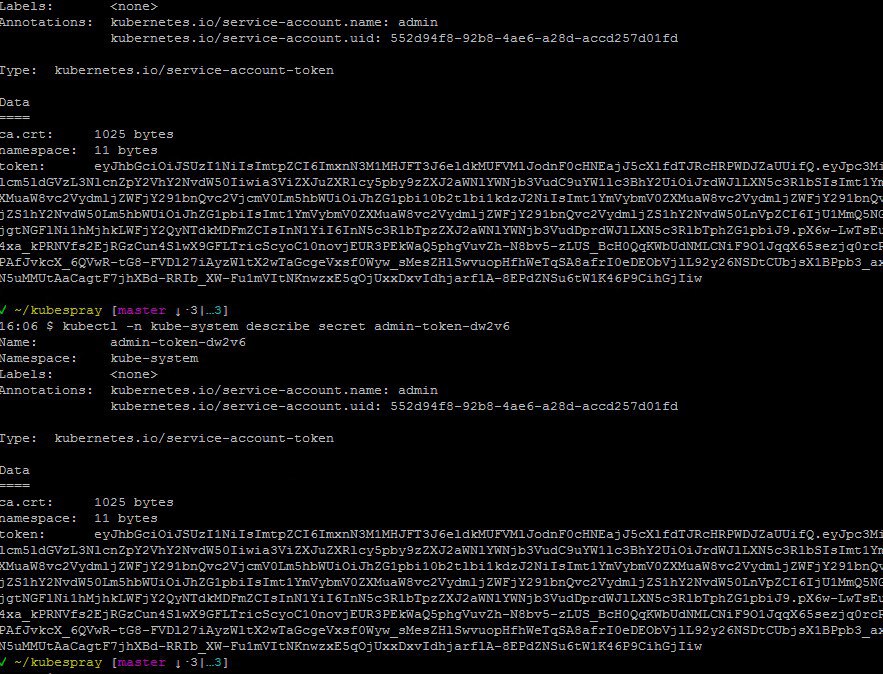
kubectl -n kube-system describe secret admin
токен получаю один и тот же
Lucky SB
а секрет так и называется admin ?
Lucky SB
или admin-token-djdjsjw
Fedor
admin-token-dw2v6
Fedor
 Sergey
Кто подскажет, сервисаккаунт ссылается чисто на имя секрета? Или он запоминает контент секрета?
Если я заменю содержание секрета но сервисаккаунт оставлю ссылаться на то же имя, требуется ли пере-применить сервисаккаунт или он будет ссылаться на новый секрет с тем же именем?
George
чо-чо
Sergey
чо-чо
есть неймспейс, к нему привязан сервисаккаунт, к сервисаккаунту привязан секрет
если контент секрета меняется, сервисаккаунт продолжает тупо ссылаться на то же имя и ему все равно что внутри, или надо передеплоивать сервисаккаунт
Lucky SB
есть неймспейс, к нему привязан сервисаккаунт, к сервисаккаунту привязан секрет
если контент секрета меняется, сервисаккаунт продолжает тупо ссылаться на то же имя и ему все равно что внутри, или надо передеплоивать сервисаккаунт
да ты попробуй, только знай. что токен генерируется на основании ключа корневого сертификата кластера. и если ты просто туда пургу запишешь - то с этой пургой не сомжешь авторизоваться
Sergey
да ты попробуй, только знай. что токен генерируется на основании ключа корневого сертификата кластера. и если ты просто туда пургу запишешь - то с этой пургой не сомжешь авторизоваться
и как я проверю вывод секрета при выводе сервисаккаунта
Sergey
там тупо пишется регкред
Sergey
и все
Sergey
а не контент
 David
@distol возможно эту новость можно опубликовать еще в
https://t.me/yandexcloud_chat
Я зашел, запостил. А оно забанило. Есть кто-то, кто может разбанить?
 Yury
Я обычный участник, но попробую написать в чат, можешь админы откликнутся ) Там просто часто спамеры заходят, видимо от них защита сработала
Yury
@distol вроде сняли блок
Andrey
David
Спасибо ))
Fedor
 Sergey
Все должно работать
а не знаешь, есть возможность сделать трейс по деплойменту через какие он этапы пришел чтобы получить какую либо ошибку? сдается мне этот гад ходит в репу не через тот сервисаккаунт и дело не в секретах, но —v=4 ниче не дает особо
Fedor
а тут такая лажа :(
Sergey
Fedor
в логах даша что пишет
а как посмотреть? kubectl logs kubernetes-dashboard-556b9ff8f8-4ndw8 - такое не канает :(
Fedor
kub-master-1:~$ kubectl get pods -A |grep dashboard
kube-system kubernetes-dashboard-556b9ff8f8-4ndw8 1/1 Running 9 23h
Sergey
kub-master-1:~$ kubectl get pods -A |grep dashboard
kube-system kubernetes-dashboard-556b9ff8f8-4ndw8 1/1 Running 9 23h
O _o
kubectl logs -n kubernetes-dashboard kubernetes-dashboard-566f567dc7-c44hn
Fedor
в логах даша что пишет
вроде на счет авторизации ничего :(
2020/01/31 14:27:19 Metric client health check failed: the server could not find the requested resource (get services heapster). Retrying in 30 seconds.
2020/01/31 14:27:49 Metric client health check failed: the server could not find the requested resource (get services heapster). Retrying in 30 seconds.
2020/01/31 14:28:19 Metric client health check failed: the server could not find the requested resource (get services heapster). Retrying in 30 seconds.
2020/01/31 14:28:49 Metric client health check failed: the server could not find the requested resource (get services heapster). Retrying in 30 seconds.
Andrey
Andrey
а, понял. Попробуй указать секрет в манифесте пода
Sergey
а, понял. Попробуй указать секрет в манифесте пода
а если мне надо под экзекутор использовать один секрет дефолтно для нейспейса и я не могу его задавать напрямую в ямл?
Andrey
к default sa привязывать надо тогда
Sergey
к default sa привязывать надо тогда
то есть нельзя задать дефолтно скажем что приложения в namespace bird использовали serviceaccount bird, с ключом bird, они все равно пойдут в serviceaccount default?
George
Дефолтно ? Или явно ?
Lucky SB
то есть нельзя задать дефолтно скажем что приложения в namespace bird использовали serviceaccount bird, с ключом bird, они все равно пойдут в serviceaccount default?
https://kubernetes.io/docs/tasks/configure-pod-container/configure-service-account/
Sergey
дефакто "по умолчанию", в нейспейсе не связанным с дефолтным
Andrey
Andrey
в каждом ns есть свой default
Fedor
 NM
не туда записал пользователя
NM
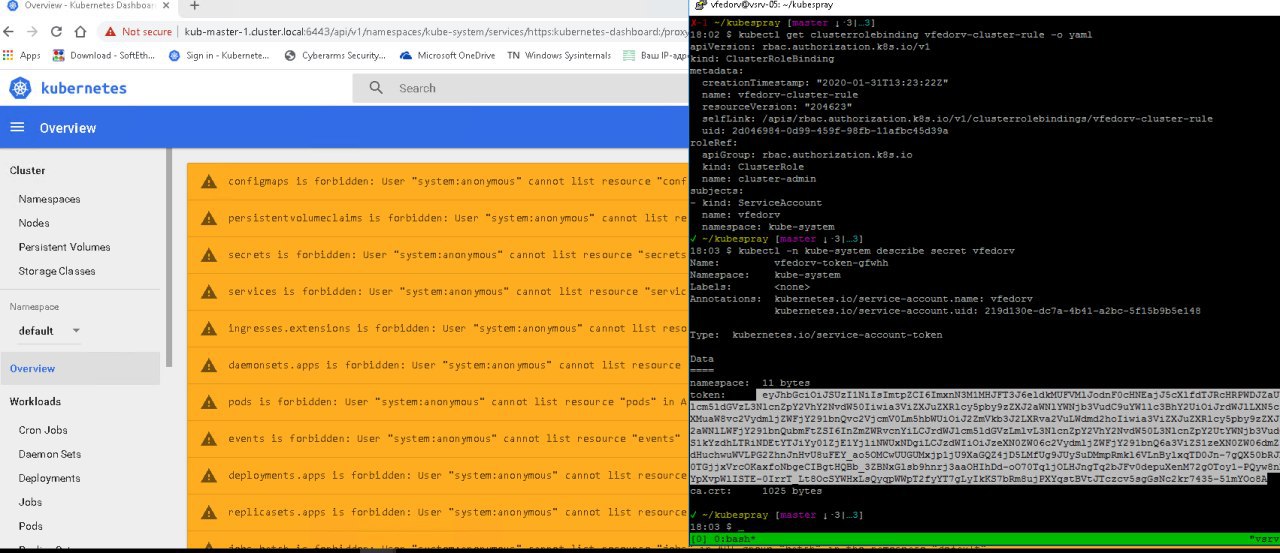
cluster-admin <> kube-system <> default