 Andrey


мы по прежнему пилим свой. попутно отвлеклись на оператор для rabbitmq (уже опенсорснули, я кидал @zuzzas ссыль на посмотреть и ишьюсов накидать, они чет похожее через хелм намутили, но чет никакого фидбэка). авось в ближайшем будущем допилим и для постгреса, сейчас народу в команде побольше станет благо.
 George
а для постгресса - какова ценность оператора, если есть уже столон?
Andrey
а для постгресса - какова ценность оператора, если есть уже столон?
У столона довольно ограниченный скоуп. Ни апгрейда, ни бэкапов, ни восстановления их них...
George
апгрейд - да, отсутствует, но нужен ли он для managed базы по сути. Ибо это попросту опасно
George
бекапы - да, более стремная история, но решается, наверное, полным psqldump'ом? или как?
 Anonymous
а у вас с rabbitmq чартами проблем нет? у меня он коннекты обрубает клиентам рандомно с неизвестной ошибкой, на гитхабн тред открыт тож никто не знает
 Stefan
 Aleksey
бекапы - да, более стремная история, но решается, наверное, полным psqldump'ом? или как?
Да я просто джобы с pgdumpall прикрутил и мне этого хватает
Aleksey
 Vadim
У столона довольно ограниченный скоуп. Ни апгрейда, ни бэкапов, ни восстановления их них...
https://operatorhub.io/operator/postgresql
Andrey
https://operatorhub.io/operator/postgresql
Щупал, конечно. Неплох, но я хочу бэкапы через wal-g и еще несколько плюшек
Vadim
заландовский умеет в бекапы, не знаю умеет ли апгрейд
George
https://operatorhub.io/operator/postgresql
так это не заландовский, а кранчи (я не говорю, что он хуже - он просто другой)
а цаландо - https://operatorhub.io/operator/postgres-operator
Алексей
Скажите, пожалуйста, кубер не переносит данные контейнера с ноды на ноду же?
Алексей
Т.е. запустилось на ноде 1, поработало, пописало что-то, потом запустилось на другой ноде и обана
George
нет, не переносит
Алексей
docker volumes поможет мне?
 V 🏴☠️
shared storage поможет
Aleksey
Нужна лайвмиграция 😉
Anonymous
Можно ссыль на ишью?
https://github.com/squaremo/amqp.node/issues/338#issuecomment-470871270
у меня сыпятся постоянно timeout + unhandled exception, но вот только в issue сервак падает а у меня они норм работают только коннекты сбрасывают
 𝚔𝚟𝚊𝚙𝚜
У столона довольно ограниченный скоуп. Ни апгрейда, ни бэкапов, ни восстановления их них...
Даёшь оператора на stolon'е!
𝚔𝚟𝚊𝚙𝚜
а правда, есть такой?
Andrey
а правда, есть такой?
нет, я уже искал. вполне возможно, так и сделаю - мы пока реализовали более насущные фичи, чем фейловер и иже с ними - нам в первую очередь нужно стейджинг-окружения разворачивать
Aleksey
а правда, есть такой?
Насколько я понял Gotti , они не будут реализовывать операто ибо и так нормально работает.
 Mikhail [azalio]
Кто знает, вот у меня есть container_memory_usage_bytes{namespace="kube-system", pod_name="calico-node-cwkq5"}
Mikhail [azalio]
он показывает 3 метрики. POD, container_name="calico-node" и что-то как-будто суммирующее POD и calico-node но сумма не совпадает. Что за третья метрика?
Mikhail [azalio]
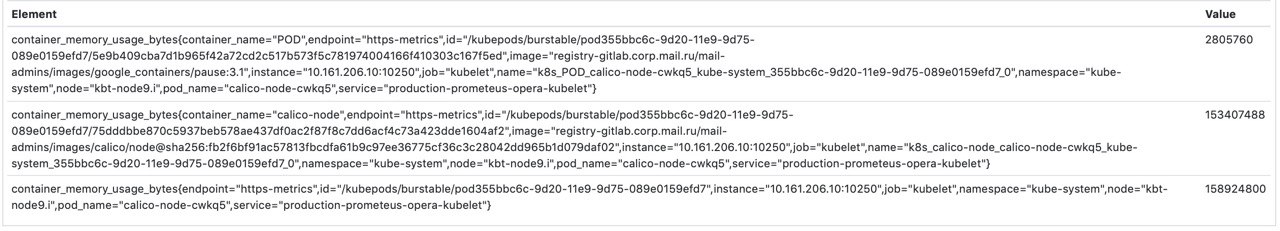
 Vladimir
Предпологаю что 1 метрика это под, 2 контейнер в поде с каликой, 3 контейнер с промитус экспортером в поде
Mikhail [azalio]
так там нет 3 контейнера
Vadim
он показывает 3 метрики. POD, container_name="calico-node" и что-то как-будто суммирующее POD и calico-node но сумма не совпадает. Что за третья метрика?
https://github.com/google/cadvisor/issues/1744#issuecomment-451330944
Mikhail [azalio]
https://github.com/google/cadvisor/issues/1744#issuecomment-451330944
то есть в третьей метрике еще и kernel memory затесалось?
Vadim
то есть в третьей метрике еще и kernel memory затесалось?
kernel memory еще не заимплеменчен, это swap видимо
Mikhail [azalio]
kernel memory еще не заимплеменчен, это swap видимо
ммм, своп в калико ноде? В POD? Судя по формуле container_memory_usage_bytes == container_memory_rss + container_memory_cache + container_memory_swap + kernel memory. своп там учитывается и сумма должна была бы биться.
 Aleksey Egorov
/
Ilia
есть кто пользуется ранчером? вопрос по сертификатам есть.
 Григорий
я немного пользуюсь, может смогу подсказать
Timur
Т.е. вы хотите и Openstack выкинуть и от lxc не отказываться, похоже нормально так не выйдет. А если уже переезжать с lxc вы что хотите, «условно» ВМ давать через кубик или уже на контейнеры переходить?
нет. Как вариант полностью отказаться от lxc, ввиду сложности поддержки openstack и перейти полностью на kuber+docker
Timur
а кто-то kata containers трогал ?
Timur
я о том же :)
 Dmitry
А кто как решает задачу автоматического удаления ресурсов кубера после удаления ветки в репе?
Настроил так, чтобы для каждого бранча просиходил деплой ресурсов в кубер, где в имя ресурса добавляется имя втеки. Оно вроде как удобно, но со временем в кубере очень много деплойментов, сервисов, инргесов и т.д. И вот думаю что с ними делать, и интересно кто как решает такую проблему.
Думал банально ловить хуки с репозитория и запускать задачу на удаление. Сейчас это сделано у меня через Jenkins (multi branch pipeline), может он умеет понимать когда бранч удалился и запускать в соответствии с этим действие?
Dmitry
Речь просто про среду разработки (в проде конечно такого делать не планируется)
 Pavel
я пошел от обратного. идем и смотри какие MR остались. все чего нет удаляем.
Dmitry
я пошел от обратного. идем и смотри какие MR остались. все чего нет удаляем.
То есть просто где-то крутите скрипт, который удаляет по расписанию того, чего нет?
А как его крутите? Как cronjob в кубере или в CI или еще где-то?
 Михаил
как деплоите так и удаляйте
Pavel
у меня gitlab и там есть scherduler со всеми нужными данными
Dmitry
то есть в CI
Pavel
да
Михаил
ну так и удалять из CI
Dmitry
да
А еще вопрос. С гитлабом плохо знаком, scherduler - это просто pipeline запускаемый по расписнаию, а откуда в нем узнаете какие бранчи есть и какие нет? Банально пулите репу и затем git branch... и поехали?
Михаил
Pavel
scherduler - это почти crontab только у енго есть набор данных (токены, урлы и т.д.) которые возволяют сходить в gitlab и спросить что есть. чег онет по api.
Dmitry
мы после мёрджа удаляем
После мержа гитлаб запускает pipline для удаления, которому передается имя смерженного бранча?
Михаил
После мержа гитлаб запускает pipline для удаления, которому передается имя смерженного бранча?
ага
и там скриптик, который идёт в куб и дропает
Bloom
Привет всем! Подскажите куда гуглить? Надо в ingress пропихивать дополнительный заголовок чтобы бэк его увидел
Dmitry
спасибо что поделились ребят)))
То есть мне, в таком случае, с github + Jenkins либо надо будет научить Jenkins обрабатывать хуки на удаление(либо на PR) и запускать задачу на дроп ресурсов кубера или же пилить свой скрипт, который периодически чистит ресурсы от бранчей которых нет.
Bloom
apiVersion: extensions/v1beta1
kind: Ingress
metadata:
name: api-ingress
annotations:
kubernetes.io/ingress.class: nginx
nginx.ingress.kubernetes.io/configuration-snippet: |
more_set_headers "server: hide";
more_set_headers "X-Content-Type-Options: nosniff";
more_set_headers "X-Frame-Options: DENY";
more_set_headers "X-Xss-Protection: 1";
Dmitry
Привет всем! Подскажите куда гуглить? Надо в ingress пропихивать дополнительный заголовок чтобы бэк его увидел
Гуглите доку по вашему ингресу
Bloom
вот такой конфиг не проканал
Bloom
там по разному может быть?
Dmitry
apiVersion: extensions/v1beta1
kind: Ingress
metadata:
name: api-ingress
annotations:
kubernetes.io/ingress.class: nginx
nginx.ingress.kubernetes.io/configuration-snippet: |
more_set_headers "server: hide";
more_set_headers "X-Content-Type-Options: nosniff";
more_set_headers "X-Frame-Options: DENY";
more_set_headers "X-Xss-Protection: 1";
А у nginx разве не банально add_header?
Dmitry
а они могут быть какими угодно
Bloom
жесть)) спс
Dmitry
То есть тебе нужно использовать аннотации, которые твой ingress контроллер умеет понимать
 inqfen
Посоны
inqfen
Какие есть нормальные экспортеры для куба?
inqfen
У меня есть внешний прометеус и мне надо кокой-то экспортер, который имеет достаточно метрик для мониторинга состояния кластера
Pavel
поставь внути и сделай федерацию
Vadim
А кто как решает задачу автоматического удаления ресурсов кубера после удаления ветки в репе?
Настроил так, чтобы для каждого бранча просиходил деплой ресурсов в кубер, где в имя ресурса добавляется имя втеки. Оно вроде как удобно, но со временем в кубере очень много деплойментов, сервисов, инргесов и т.д. И вот думаю что с ними делать, и интересно кто как решает такую проблему.
Думал банально ловить хуки с репозитория и запускать задачу на удаление. Сейчас это сделано у меня через Jenkins (multi branch pipeline), может он умеет понимать когда бранч удалился и запускать в соответствии с этим действие?
делаем аннотацию "ci.openshift.io/delete-at: <дата>" к неймспейсу - и сервис который делает GC по таймеру
 I
Всем привет
Может кто сталкивался с такой штукой
Ставлю сейчас кубер бейр метал
Доступ в интернет через проксю
Проксю добавил в конфиг
но когда тянет имеджы, например для етсд натылкиваюсь на такую ошибку
error pulling image configuration: Get https://storage.googleapis.com/artifacts.google-containers.appspot.com/containers/images/sha256:0d36cbbcc544241dc2036ba01813fd62ee725b9b41f119640bd5d558d8a46892: remote error: tls: handshake failure
Может как-то можно заигнорить tls ?
inqfen
поставь внути и сделай федерацию
Есть такой вариант, но хотелось бы сначала просто экспортер, чтобы не плодить сущности
Dmitry
делаем аннотацию "ci.openshift.io/delete-at: <дата>" к неймспейсу - и сервис который делает GC по таймеру
Это видимо какой-то контроллер, который идет с openshift? У меня чистый кубер, но идея иметь контроллер который бы этим занимался это интересный вариант
Vadim
Это видимо какой-то контроллер, который идет с openshift? У меня чистый кубер, но идея иметь контроллер который бы этим занимался это интересный вариант
нет, это кастомный - https://github.com/openshift/ci-tools
Dmitry
нет, это кастомный - https://github.com/openshift/ci-tools
О, спасибо, надо будет попробовать. Звучит отлично
Pavel
тогда сначала вам придется собарать все точки и вывесить из как либо наружу
Stefan
господа, кто юзал nats-operator?
сделал по доке, задеплоился успешно
порт по дефолту по доке 8080
дополнительно создал для него сертификат от LE + ingress + service
почему когда я перехожу по домену, то получаю 404 ошибку? техлид пробовал подключиться через тестовый скрипт из офиса, пишет что не может подключиться удаленно(connection refused)
что я упускаю?(