 J


а как это дело у сертбота обстоит?
Anatolii
как в крон поставишь, так и будет
 Dima
Добрый вечер, а кто нибудь юзает kubernetes через gitlab ci? Интересно узнать каково оно)) и стоит ли начинать?)
J
я спрашиваю про серт-менеджер который для кубернетис
 Валентин
Добрый вечер, а кто нибудь юзает kubernetes через gitlab ci? Интересно узнать каково оно)) и стоит ли начинать?)
Через встроенное в гитлаб управление кубом? Ну там через helm, а т.к у меня хельма нет - дальше я не разбирался :)
 Denis
Всем привет! Создал через Terraform в GKE кластер с опцией
issue_client_certificate = tru
Я хочу по сертфикатам авторизоваться в kube-api, но не могу понять как получить эти сертификаты.
Anonymous
Добрый вечер, а кто нибудь юзает kubernetes через gitlab ci? Интересно узнать каково оно)) и стоит ли начинать?)
Я пробовал, получил пачку ошибок, забыл про эту идею
Anonymous
Использую хельм просто через Ansible
 Игорь
всем привет. подскажите как часто серт бот выпускает серты? спрашиваю потому что есть серт выпущенный и мне пришло письмо от ЛЕ и там сказано что осталось вот 19 дней.
Ты не на письмо смотри, а на сам сертификат
J
надо присмотреть за этим
J
серту осталось 19 дней
 Раенко
серту осталось 19 дней
Не норм конечно. Надо логи сертменеджера смотреть. Может что-то мешает
J
ага
Egor
Stolon хранит состояние в etcd например
А у вас stolon стоит под каждый проект, или один общий(наподобие гугловской БД)?
 𝚔𝚟𝚊𝚙𝚜
А у вас stolon стоит под каждый проект, или один общий(наподобие гугловской БД)?
Мы используем кластер stolon только в качестве бд для хранилки (Linstor), нагрузка там небольшая. Все остальные базы у нас в основном MySQL, внутри которых могут жить базы для большого количества сайтов. (мы хостинг)
 Puma
а все базы мускул в кубере ?
Danila
Denis
Puma
выше же на два сообщения написал что да
Danila
Кстати, у mysql есть аналог stolon proxy? Т.е. прокси, который бы при файловере автоматически направлял запросы на запись/чтение к новому мастеру, и запросы на чтение - к оставшимся слейвам?
 George
ну, перкона же делает историю аналогичную столону
Jain
А перконе есть прокси. https://www.percona.com/doc/percona-xtradb-cluster/5.7/howtos/proxysql.html
 Ivan
Alexander
Вроде есть нюанс(впоминаем анекдот) Percona XtraDB - это не master/slave, а master-master синхронно
Ivan
xtradb это вообще storage engine
Ivan
Но да, кластер там это galera, т.е. master-master
𝚔𝚟𝚊𝚙𝚜
А как mysql запускаете в кубах?
используем собственную реализацию в master/slave, ha обеспечивается стораджем (linstor) и фенсингом (kvaps/kube-fencing)
 Dmitry
 Dmitrii
Колеги, а кто сталкивался, киньте докой - как поменять ip на хосте, на котором развернут кубер? Гуглил, пробовал втупую поменять везде, где он встречается в конфигах - после перезапуска машинка работает, кубер не стартует. Перезадание сертификата не помогает, refused connection остается.
George
в etcd смотрел?
 inqfen
Я выкидывал из кластера, менял, включал обратно
Dmitrii
у меня тестовый один мастер он же хост.
George
ну, это проще всего, ога
inqfen
В etcd точно должно быть, replication controller же чтобы сказать что поднять надо, должен знать кому
Dmitrii
/etc/kubernetes/scheduler.conf
/etc/kubernetes/manifests/kube-apiserver.yaml
/etc/kubernetes/admin.conf
/etc/kubernetes/controller-manager.conf
/etc/kubernetes/kubelet.conf
/home/prog/.kube/config
вот тут только нашел упоминание об IP
Denis
Народ, есть кто GKE использует? Как авторизуетесь через kubectl в kube-api? Хочу ходить по сертификатам. После сетапа кластера получаю все необходимые сертификаты в base64. Добавляю необходимые настройки в kubeconfig. В конечном итоге получаю ошибку в авторизации. Есть у кого примеры, как настроить kubeconfig для GKE?
Denis
И ещё, вопрос про Stackdriver. Как вообще эта штука хорошо подходит для мониторинга kubernetes? Может ли заменить Prometheus?
 Yury
Народ, есть кто GKE использует? Как авторизуетесь через kubectl в kube-api? Хочу ходить по сертификатам. После сетапа кластера получаю все необходимые сертификаты в base64. Добавляю необходимые настройки в kubeconfig. В конечном итоге получаю ошибку в авторизации. Есть у кого примеры, как настроить kubeconfig для GKE?
Я тоже не смог настроить авторизацию только по ключам.
Denis
Я тоже не смог настроить авторизацию только по ключам.
Через gcloud получается авторизируешься?
Yury
Через gcloud получается авторизируешься?
Я терраформом кластер создаю, а потом в нем сервис аккаунт и секреты. И вот тф разрешает передавать только ключи, но без логина/пароля не завелось все равно.
Yury
По идее он не должен что-то гугловое использовать, хотя точно не знаю. Меня длинный пароль в целом устраивает.
Denis
Спасибо за инфу.Я наверное что то подобное сделаю
G72K
Народ, есть кто GKE использует? Как авторизуетесь через kubectl в kube-api? Хочу ходить по сертификатам. После сетапа кластера получаю все необходимые сертификаты в base64. Добавляю необходимые настройки в kubeconfig. В конечном итоге получаю ошибку в авторизации. Есть у кого примеры, как настроить kubeconfig для GKE?
Через gcp же можно, kubectl без всяких плагинов умеет
Denis
Через gcp же можно, kubectl без всяких плагинов умеет
Это ты про стандартный вариант имеешь в виду?
G72K
Это ты про стандартный вариант имеешь в виду?
Да, людей в проект добавить и все работает, даже группы недавно завезли вроде бы
 Slach
а можно ламерский вопрос?
apiVersion: extensions/v1beta1
kind: Deployment
resource Deployment deprecated on API extensions/v1beta1
как так? а что теперь вместо него?
 Pavel
а он уже кажется не beta
 Nik
давно
Nik
(полгода точно)
Slach
а понял apps/v1
и теперь selector обязателен :)
Алексей
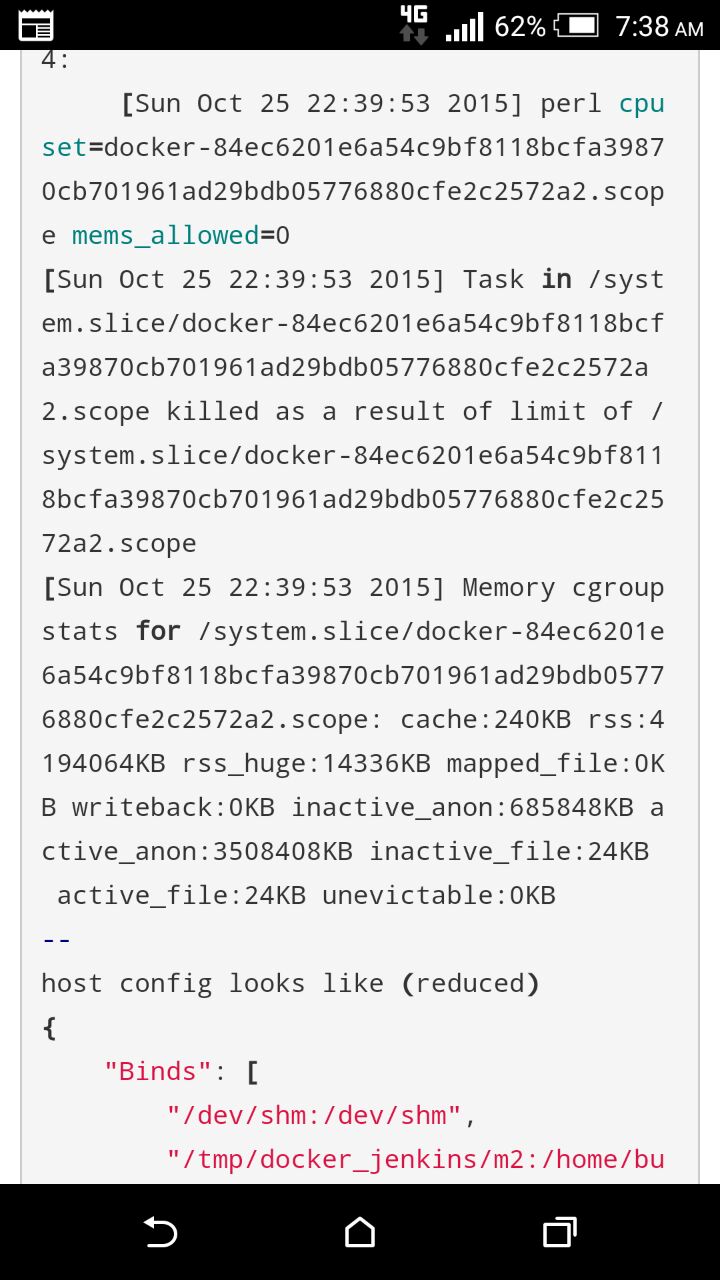
Всем привет. У меня что-то убивает процесс внутри пода.
Не подскажете, как узнать, что?
Алексей
погрепал всякие там /var/log на предмет oom_killer, но всё чисто
G72K
Всем привет. У меня что-то убивает процесс внутри пода.
Не подскажете, как узнать, что?
kubectl describe точно чист? Процесс в поде один? Если OOMkill пришел, то в dmesg будет сообщение
Алексей
describe говорит про то, что под киляется потому что лайвнес чек
Алексей
а лайвнес чек потому что киляется процесс внутри пода
Алексей
с exit code 137. в интернете говорят, что 137 это 128+9 (SIGKILL)
G72K
с exit code 137. в интернете говорят, что 137 это 128+9 (SIGKILL)
OOM значит, выжрало памяти больше лимитов
Алексей
Оом должен писать в лог же, но я нигде не вижу.
Пробовал убрать лимит и оно все равно падает под нагрузкой
Denis
Оом должен писать в лог же, но я нигде не вижу.
Пробовал убрать лимит и оно все равно падает под нагрузкой
Скорее всего тут проблемы с твоим сервисом. Кури его логи
Алексей
Занимаемся. Думал может есть какая очевидная штука
Алексей
Сервис в своих логах говорит, что поступил приказ завершиться. А вот кто это приказ отдает и откуда
George
Я так понимаю, что общесистемный оом пишет в dmesg, но это прям аварийная ситуация. И ядро ее пытается спасти. А когда приклад внутри контейнера попытался аллоцировать памяти больше, чем лимит, то приходит сам куб и его убивает
Алексей
Сам куб разве не должен это как-то зафиксировать в логах kubelet хотя бы?
George
Как мне кажется, что да.
 Aleksander
Всем привет. Подскажите пожалуйста, надо ли для как-то особенно настраивать кубер, чтобы из поды можно было поднимать соединение наружу по сокетам?
George
https://blog.lgohlke.de/memory/docker/2015/10/24/detect-when-docker-instance-reached-memory-limit.html
George
Похоже на твой кейс
 George
Всем привет. Подскажите пожалуйста, надо ли для как-то особенно настраивать кубер, чтобы из поды можно было поднимать соединение наружу по сокетам?
В такой формулировке - нет, донастраивать не нужно
Anonymous
multi-master redis cluster можно развернуть только через kubedb? или кто как скейлит редис в кубе?
(в хелм чартах ток один мастер можно)
Anonymous
 Andrey
Anonymous
да блин(