привет, подскажите плиз, как по бест практис надо организовывать доступ к внутренним сервисам, типа бд, редис и тп, которые не смотрят наружу (у меня конкретно GKE, если это важно)? Не хочется делать лоад балансер на каждый сервис, и мне кажется это как-то криво. Возможно, есть какой-то вариант сделать впн внутри кластера и ходить через него на внутренние сервисы?
можно через kubectl port-forward
 𝚔𝚟𝚊𝚙𝚜


 Михаил
Привет. Можно ли на одном инстансе 100 баз редиса крутить?
По умолчанию 16 стоит:( это мало
 Johan
Anonymous
привет, подскажите плиз, как по бест практис надо организовывать доступ к внутренним сервисам, типа бд, редис и тп, которые не смотрят наружу (у меня конкретно GKE, если это важно)? Не хочется делать лоад балансер на каждый сервис, и мне кажется это как-то криво. Возможно, есть какой-то вариант сделать впн внутри кластера и ходить через него на внутренние сервисы?
еще вариант: https://github.com/helm/charts/tree/master/stable/openvpn
 Lucky SB
не понял, что ему нужен доступ для разработчика.
𝚔𝚟𝚊𝚙𝚜
тонкий английский хумор ?
ну если просто подключиться посмотреть этого выше крыши, для чего-то более серьезного я бы советовал ноду в кластер добавить просто, и все сервисы сразу станут доступны по clusterIP
 Rainbow
ну если просто подключиться посмотреть этого выше крыши, для чего-то более серьезного я бы советовал ноду в кластер добавить просто, и все сервисы сразу станут доступны по clusterIP
можно ssh сервер развернуть внутри кластера и делать ssh -L
𝚔𝚟𝚊𝚙𝚜
можно ssh сервер развернуть внутри кластера и делать ssh -L
kubectl port-forward делает тоже самое, только средствами куба
Rainbow
kubectl port-forward делает тоже самое, только средствами куба
я понимаю, но там kubectl не нужен и роль
Lucky SB
кубцтл всегда нужен
Rainbow
разработчикам не всегда
𝚔𝚟𝚊𝚙𝚜
я понимаю, но там kubectl не нужен и роль
как по мне лучше сделать роль, чем отдельный ssh-сервер)
Lucky SB
а кибану не захотят осваивать )))
𝚔𝚟𝚊𝚙𝚜
они тут же захотят логи подов смотреть.
так это через RBAC легко перекрывается, если уж на то пошло)
 Vadim
Вообще аргумент "у нас маленькая команда, слишком сложно" странный. Вас ломанут и никто не узнает
 Отделение Bereke Bank
привет, подскажите плиз, как по бест практис надо организовывать доступ к внутренним сервисам, типа бд, редис и тп, которые не смотрят наружу (у меня конкретно GKE, если это важно)? Не хочется делать лоад балансер на каждый сервис, и мне кажется это как-то криво. Возможно, есть какой-то вариант сделать впн внутри кластера и ходить через него на внутренние сервисы?
бест практис - не держать бд и statefull в кубере
G72K
А если в общем, то чисто мое мнение: инструменты типа kubeadm очень хороши, когда работают, но очень плохи, когда перестают. Поэтому лучше либо пилить свое, либо заблаговременно разбираться в исходниках kubeadm.
Я хочу свой велосипед на основе bootkube в kubeadm перевести . kubeadm дозрел
 Andrey
Я хочу свой велосипед на основе bootkube в kubeadm перевести . kubeadm дозрел
ну раз тут он всем так нравится, то надо бы глянуть
G72K
просто, они хотели его отдавать с бека при запросе, но долго форматирует его и фронт вылетает в таймаут
Файл один на всех чтоли? Или под каждый запрос свой генерируется
Lucky SB
Я хочу свой велосипед на основе bootkube в kubeadm перевести . kubeadm дозрел
покажешь скрипты перевыпуска сертификатов ?
G72K
покажешь скрипты перевыпуска сертификатов ?
rm -rf certs && bootkube init --что то там --ca-key CA.key
Lucky SB
жестко. но непонятно
 Zhyhanov
Файл один на всех чтоли? Или под каждый запрос свой генерируется
один для 2 микросервисом, уже вопрос высосали из пальца до подробностей
Отделение Bereke Bank
rm -rf certs && bootkube init --что то там --ca-key CA.key
Но ведь после обновления сертов надо все секреты пересоздать ещё. Или нет?
Anonymous
Кто нибудь разворачивал ноду куба на астралинукс спешли идишн?
 Grigorii
не знаю баян или нет, может кто не видел еще
https://kubernetes.io/docs/concepts/extend-kubernetes/service-catalog/
довольно интересная вещь Service Catalog и Open service broker API
для тех кто в облаке удобно — позволяет провижинить managed базы например с помощью манифестов куба, а потом получать connection credentioals в секрет
 Vadim
Даже не знаю, формально это отличный материал для цитатника
Vadim
Но с другой стороны это же адъ
Vadim
не знаю баян или нет, может кто не видел еще
https://kubernetes.io/docs/concepts/extend-kubernetes/service-catalog/
довольно интересная вещь Service Catalog и Open service broker API
для тех кто в облаке удобно — позволяет провижинить managed базы например с помощью манифестов куба, а потом получать connection credentioals в секрет
Мы таким баловались. Операторы лучше
Vadim
именно для managed баз операторы?
а чем лучше?
service catalog только ставит и удаляет, а оператор реагирует на изменения, может следить за результатом бэкапов и так далее
Vadim
в чистом кубе сервискаталог мало полезен, ну кроме прокидывания RDS
Vadim
в опеншифте с билдами и имаджстримами можно быстро набросать проект на джанго\рельсах + монго + редис
 Denis
Кто нибудь разворачивал ноду куба на астралинукс спешли идишн?
Хаха)Я давно пробовал туда докер накатить. Хренова вышло)
Grigorii
в чистом кубе сервискаталог мало полезен, ну кроме прокидывания RDS
ну разве что для single pane
Anonymous
Хаха)Я давно пробовал туда докер накатить. Хренова вышло)
Да понятно что гавно. Но докер встает без проблем
Denis
Да понятно что гавно. Но докер встает без проблем
Это на каком производстве понадобилось такие извращения делать?)Компания интегратор?
Anonymous
Anonymous
По всей стране расползается раковая опухоль импортозамещения
Denis
Госорган требует
Я пару лет назад подобными вещами занимался.Только там продукты виртуализации на базе Astralinux SE внедряли в гос.шараги)В принципе думаю должен куб запустится, но проблем возможно огребешь.
Andrey
 Grigorii
ну разве что для single pane
а, ну еще можно rbac'ом рулить тоже через куб для прав на эти базы
+ quota какие-нить выставить на них тоже можно попробовать
Denis
Подскажите кто kubernetes с ceph держит. Как сейчас без проблем эта связка взлетает? Просто раньше слышал в controller-manager не было бинаря rbd для работы сeph
Denis
Подскажите кто kubernetes с ceph держит. Как сейчас без проблем эта связка взлетает? Просто раньше слышал в controller-manager не было бинаря rbd для работы сeph
А, все понял.Нужно ставить rbd-provisioner для этого дела
Eugene
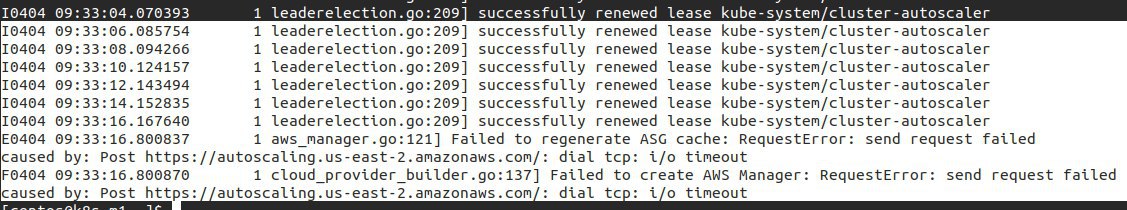
$ kubectl -n cluster-autoscaler get pods
NAME READY STATUS RESTARTS AGE
cluster-autoscaler-aws-cluster-autoscaler-6f9ff7ddcb-l675s 1/1 Running 0 5m
$ kubectl -n cluster-autoscaler exec -ti cluster-autoscaler-aws-cluster-autoscaler-6f9ff7ddcb-l675s sh
# apt update
# apt install curl -y
# curl -i https://autoscaling.us-east-2.amazonaws.com/
HTTP/1.1 302 Found
# apt update
Err:3 http://security.debian.org/debian-security stretch/updates InRelease
Temporary failure resolving 'security.debian.org'
Err:1 http://cdn-fastly.deb.debian.org/debian stretch InRelease
Temporary failure resolving 'cdn-fastly.deb.debian.org'
Get:2 http://cdn-fastly.deb.debian.org/debian stretch-updates InRelease [91.0 kB]
Get:4 http://cdn-fastly.deb.debian.org/debian stretch-updates/main amd64 Packages [11.1 kB]
Fetched 102 kB in 41s (2460 B/s)
Reading package lists... Done
Building dependency tree
Reading state information... Done
All packages are up to date.
W: Failed to fetch http://deb.debian.org/debian/dists/stretch/InRelease Temporary failure resolving 'cdn-fastly.deb.debian.org'
W: Failed to fetch http://security.debian.org/debian-security/dists/stretch/updates/InRelease Temporary failure resolving 'security.debian.org'
W: Some index files failed to download. They have been ignored, or old ones used instead.
# apt install curl -y
Reading package lists... Done
Building dependency tree
Reading state information... Done
E: Unable to locate package curl
Он видимо вообще не может в интернет ходить.
Andrey
у вас с сетью проблемы
Andrey
зайдите на ноду, проверьте с неё доступ
Andrey
dns не работает
Andrey
это EKS или через kops деплоили?
Eugene
это EKS или через kops деплоили?
это через кубспрей, сам кластер работает, я ничего не трогал после того как кубспрей его развернул, по идее днс должен работать нормально или фланнел контейнер бы сбоил
Andrey
должен, да не работает :)
Andrey
в-общем, проблема на уровне кластера, не в autoscaler дело
🚀iamp3🚀
chmod o+r /etc/resolv.conf?
Eugene
chmod o+r /etc/resolv.conf?
-rw-r--r-- по умолчанию, кубспрей вносит правки в этот файл при установке кластера
🚀iamp3🚀
Попробуй nameserver 8.8.8.8 добавить в резолв, чисто проверить
Eugene
Попробуй nameserver 8.8.8.8 добавить в резолв, чисто проверить
спасибо, жду пока контейнер рестартанет
ᴅⁱᵐⁱᴅʳ0ˡ
все привет
ᴅⁱᵐⁱᴅʳ0ˡ
где можно посмотреть список необходимых пакетов для кубера?
 ᴅⁱᵐⁱᴅʳ0ˡ
имеется ввиду системных для бунты
Rainbow
kubelet, docker
ᴅⁱᵐⁱᴅʳ0ˡ
iproute2 net-tools ethtool не обязательно?
Rainbow
нет, скорее всего, я не видел проблем с этим.
Eugene
Попробуй nameserver 8.8.8.8 добавить в резолв, чисто проверить
ничего не изменилось, ошибка такая же, доступа к сети из контейнера по прежнему нет
 ℭ𝔞𝔯𝔯𝔬𝔩
имеется ввиду системных для бунты
Вообще ничего не надо, только железки или vm с PXE/iPXE и сервер тайфуна
Rainbow
kubelet же можно запустить в докере, тогда только докер
Rainbow
https://github.com/kelseyhightower/kur/blob/master/bin/docker-run-kubelet.sh
ℭ𝔞𝔯𝔯𝔬𝔩
https://typhoon.psdn.io
ᴅⁱᵐⁱᴅʳ0ˡ
может кто поделиться конфигом под kubespray , 3 день маюсь, не стартует дашборд и ингрес
Rainbow
dashboard бесполезный.
ingress ставится через helm одной командой