 Late


Ну там после нажатия на клавишу снятия скриншота появляются различные опции на экране, типа выделить область, заблюрить, нарисовать стрелочки, открыть в проге, сохранить на комп, отправить в имгур... если это считается гуи, то да, гуёвый.
Late
надо прописать, чтобы при нажатии на принтскрин (напрмиер), выполнялась команда flameshot gui
 Anonymous
скорей фича, чем баг
Anonymous
там внутри обычный HOTP или TOTP
Ihor
Re: T450 & T550 M2 SSD Compatibility
03-24-2015 06:54 AM
Officially Lenovo does not support M.2 SSD as a boot device. M.2 SSD is only supported as a cache device, and then, only when it is configured that way as an option from Lenovo factory. This is the official Lenovo support position.
Может кто-то что-то подсказать по этому вопросу?
Vadim2071
@aTigro же )
Anonymous
fedora kde намертво виснет на окне логина после обновления ядра до 4.19.12,13. Никто не сталкивался пока?
Anonymous
System locks up when booting any 4.19 or 4.20 kernel
https://bugzilla.redhat.com/show_bug.cgi?id=1648366# вот что то похожее
Anonymous
нет, на xfce тоже.
Anonymous
Wondering if it's something in the Fedora kernels. Currently running manjaro-xfce-18.0-stable-x86_64.iso with kernel-4.19.0-3-MANJARO off a live USB. Been up 23 minutes; no problems.
Anonymous
возможно у меня это из-за r8169 модяуля ядра
Anonymous
в манджаро он в блеклисте по умолчанию
Anonymous
а в федоре я его ещё не добавил в блеклист
 Alexander "SonnySlave"
А зачем?
Alexander "SonnySlave"
у меня этот модуль не работает - и это бесит. потмоу что я его каждый раз перезагружаю, чтобы Ethernet работал у меня
Anonymous
в манджаро вместо него r8168
Anonymous
через dkms собирается каждый раз
Anonymous
возможно у меня это из-за r8169 модяуля ядра
а чо с ним ? Лет 8 назад у меня он просто работал %)
Anonymous
а чо с ним ? Лет 8 назад у меня он просто работал %)
у меня система виснет постоянно если его не отключить
Айтуар
fedora kde намертво виснет на окне логина после обновления ядра до 4.19.12,13. Никто не сталкивался пока?
Я решал проблему обновлением ядра до 4.20
Anonymous
r8169: hang or reboot when networking is enabled with kernel 4.19.9 on Intel Skylake system
https://bugzilla.redhat.com/show_bug.cgi?id=1660649
Anonymous
А кто знает, стоит ли активировать двухфакторную через приложение на телефоне?
Alexander "SonnySlave"
r8169: hang or reboot when networking is enabled with kernel 4.19.9 on Intel Skylake system
https://bugzilla.redhat.com/show_bug.cgi?id=1660649
ух чорт - очень и очень плохо. фиксится установкой 4.20?
Alexander "SonnySlave"
надо дома поставить 4.20 - потому что иначе всё очень плохо
Anonymous
Да нет. Обычный смартфон на винде. Но в качестве основного метода можно использовать код из приложения на нем (при этом доступно аутентификация по смс, звонку, письму на e-mail)
Anonymous
Меня больше беспокоит безопасность. Чем утерять мобильник, который выпускаешь из рук на время душа.
Anonymous
Меня больше беспокоит безопасность. Чем утерять мобильник, который выпускаешь из рук на время душа.
обычно, в приложеньке на мобиле, для доступа к коду, еще и пин нужен
Anonymous
Зависит от вендора, наверное. У меня просто что бы получить токен, нужно ввести пин.
Anonymous
Не всегда.
Anonymous
В другом (rsa security id), пина, вроде бы, не было
Anonymous
обычно, в приложеньке на мобиле, для доступа к коду, еще и пин нужен
Ну да. Только вот в одном он не пускает без правильного пина, а в другом пускает, но посылает неверные данные.
Anonymous
Ну да. Только вот в одном он не пускает без правильного пина, а в другом пускает, но посылает неверные данные.
Я думаю, это из-за того, что разный алгоритм работы. В первом, пин нужен для токена, где уже встроенный секрет. А по втором, оно на основании пина уже генерит тебе токен
Anonymous
Мне кажется второй варик надежнее.
Anonymous
Или нет.
Anonymous
Честно — хз :)
Anonymous
Я просто не так давно делал OTP часть для одного backend'a, поэтому чутка в теме :D
Anonymous
Надеюсь кто-то знает еще.
Andrew
подскажите, как на firewalld сделать аналог
iptables -I INPUT 3 -p all -j DROP
чтоб получилось максимально близкое к:
[root@localhost andrew]# iptables -L -vnx
Chain INPUT (policy ACCEPT 0 packets, 0 bytes)
target prot opt in out source destination
ACCEPT all -- * * 0.0.0.0/0 0.0.0.0/0 ctstate RELATED,ESTABLISHED
ACCEPT all -- lo * 0.0.0.0/0 0.0.0.0/0
DROP all -- * * 0.0.0.0/0 0.0.0.0/0
Andrew
т.е. чтоб все входящие не иницированные на машине не пробегали все цепочки, в которых непойми что проверяется и потом возвращаются icmp типа
DROP all -- * * 0.0.0.0/0 0.0.0.0/0 ctstate INVALID
REJECT all -- * * 0.0.0.0/0 0.0.0.0/0 reject-with icmp-host-prohibited
Т.к. у меня домашний комп хочу чтоб всё входящее без лишних сообщений дропалось
 Sergey
Всем привет.
Система виснет намертво при запуске любой программы. Вообще любой, даже терминала.
После нажатия на иконку приложения иконка приложения нажимается и больше на экране ничего не меняется. Тачпад не реагирует, на клавиатуру отзыва так же нет. На Ctrl+Alt+F2 так же не отзывается.
В чём может быть дело? Как такое вылечить?
Система - fedora 29, сделан dnf update (изредка всё запускается и работает нормально), gnome.
Anonymous
А есть варианты, как с этим сражаться?
надо понять, в чем именно дело :) Например, запустить memtest, что бы исключить ОЗУ, потом посмотреть SMART диска.
Anonymous
а вообще, изначально стоит посмотреть на логи системы
Sergey
Dmesg? Я просто не представляю как их посмотреть, если оно виснет чтобы я не попытался запустить
Anonymous
Dmesg? Я просто не представляю как их посмотреть, если оно виснет чтобы я не попытался запустить
после того как оно зависло, и ты перезагрузил, зайди в систему через консольку, без иксов, и глянь что там в journalctl. И на всякий случай:
-b --boot[=ID] Show current boot or the specified boot
--list-boots Show terse information about recorded boots
Andrew
т.е. чтоб все входящие не иницированные на машине не пробегали все цепочки, в которых непойми что проверяется и потом возвращаются icmp типа
DROP all -- * * 0.0.0.0/0 0.0.0.0/0 ctstate INVALID
REJECT all -- * * 0.0.0.0/0 0.0.0.0/0 reject-with icmp-host-prohibited
Т.к. у меня домашний комп хочу чтоб всё входящее без лишних сообщений дропалось
Отвечу сам себе:
для сброса всех входящих пакетов требуется в /etc/sysconfig/network-scripts/ifcfg-xxxx добавить строку ZONE=drop
как сделать, чтобы зона по-умолчанию была drop пока не рзобрался.
Andrew
Пруф:(вкратце что тут происходит: пакет проходит первые два правила - если он от установленного соединения или с lo - акцептится. далее гуляет по цепочкам INPUT_direct, INPUT_ZONES_SOURCE, и INPUT_ZONES. в последней его кидает в цепочку IN_drop, оттуда он проходит по пустым цепочкам IN_drop_log, IN_drop_deny и IN_drop_allow. Последнее правило его дропает: 17 2093 DROP all -- * * 0.0.0.0/0 0.0.0.0/0
[root@localhost andrew]# iptables -L -vnx
Chain INPUT (policy ACCEPT 0 packets, 0 bytes)
pkts bytes target prot opt in out source destination
55 10999 ACCEPT all -- * * 0.0.0.0/0 0.0.0.0/0 ctstate RELATED,ESTABLISHED
2 140 ACCEPT all -- lo * 0.0.0.0/0 0.0.0.0/0
17 2093 INPUT_direct all -- * * 0.0.0.0/0 0.0.0.0/0
17 2093 INPUT_ZONES_SOURCE all -- * * 0.0.0.0/0 0.0.0.0/0
17 2093 INPUT_ZONES all -- * * 0.0.0.0/0 0.0.0.0/0
0 0 DROP all -- * * 0.0.0.0/0 0.0.0.0/0 ctstate INVALID
0 0 REJECT all -- * * 0.0.0.0/0 0.0.0.0/0 reject-with icmp-host-prohibited
Chain INPUT_ZONES (1 references)
pkts bytes target prot opt in out source destination
17 2093 IN_drop all -- wlp2s0 * 0.0.0.0/0 0.0.0.0/0
0 0 IN_FedoraWorkstation all -- + * 0.0.0.0/0 0.0.0.0/0 [goto]
Chain INPUT_ZONES_SOURCE (1 references)
pkts bytes target prot opt in out source destination
Chain INPUT_direct (1 references)
pkts bytes target prot opt in out source destination
Chain IN_drop (1 references)
pkts bytes target prot opt in out source destination
17 2093 IN_drop_log all -- * * 0.0.0.0/0 0.0.0.0/0
17 2093 IN_drop_deny all -- * * 0.0.0.0/0 0.0.0.0/0
17 2093 IN_drop_allow all -- * * 0.0.0.0/0 0.0.0.0/0
17 2093 DROP all -- * * 0.0.0.0/0 0.0.0.0/0
Andrew
Если установить зону trusted, то пакет безусловно заакцептится. Последняя цепочка для него будет такая:
Chain IN_trusted (1 references)
pkts bytes target prot opt in out source destination
17 2093 IN_trusted_log all -- * * 0.0.0.0/0 0.0.0.0/0
17 2093 IN_trusted_deny all -- * * 0.0.0.0/0 0.0.0.0/0
17 2093 IN_trusted_allow all -- * * 0.0.0.0/0 0.0.0.0/0
17 2093 ACCEPT all -- * * 0.0.0.0/0 0.0.0.0/0
Sergey
Нужно ставить закрытые драйвера
Закрытые? А откуда их взять? Имеются ввиду проприетарные нвидиа?
Simon
Закрытые? А откуда их взять? Имеются ввиду проприетарные нвидиа?
Да, вот мануал: https://www.easycoding.org/2017/01/11/pravilnaya-ustanovka-drajverov-nvidia-v-fedora.html
ㅤ
Но обычно если выбрана английская раскладка, то y означает Да. Это я про там где [Д/Н] спрашивает.
Sergey
Simon
Только ставить надо из-под ядерной консоли
Simon
Перед логином ctrl+alt+f2 и вперёд по инструкции
ㅤ
Ты раскладку нашел как добавить, скажи сразу чтоб я не кнопал? :)
ㅤ
С selinux ты вчера конкретно трайхардил. Далеко зашел. 🙂
ㅤ
Я еще про firewalld не видел, но PR всегда рады тут https://github.com/RussianFedora/FAQ
ㅤ
У меня встречный вопрос: почему KDE изначально поставляется со 100500 пакетами половина из которых не нужно 100% и половина от той половины никогда не работали нормально и не работают?
ㅤ
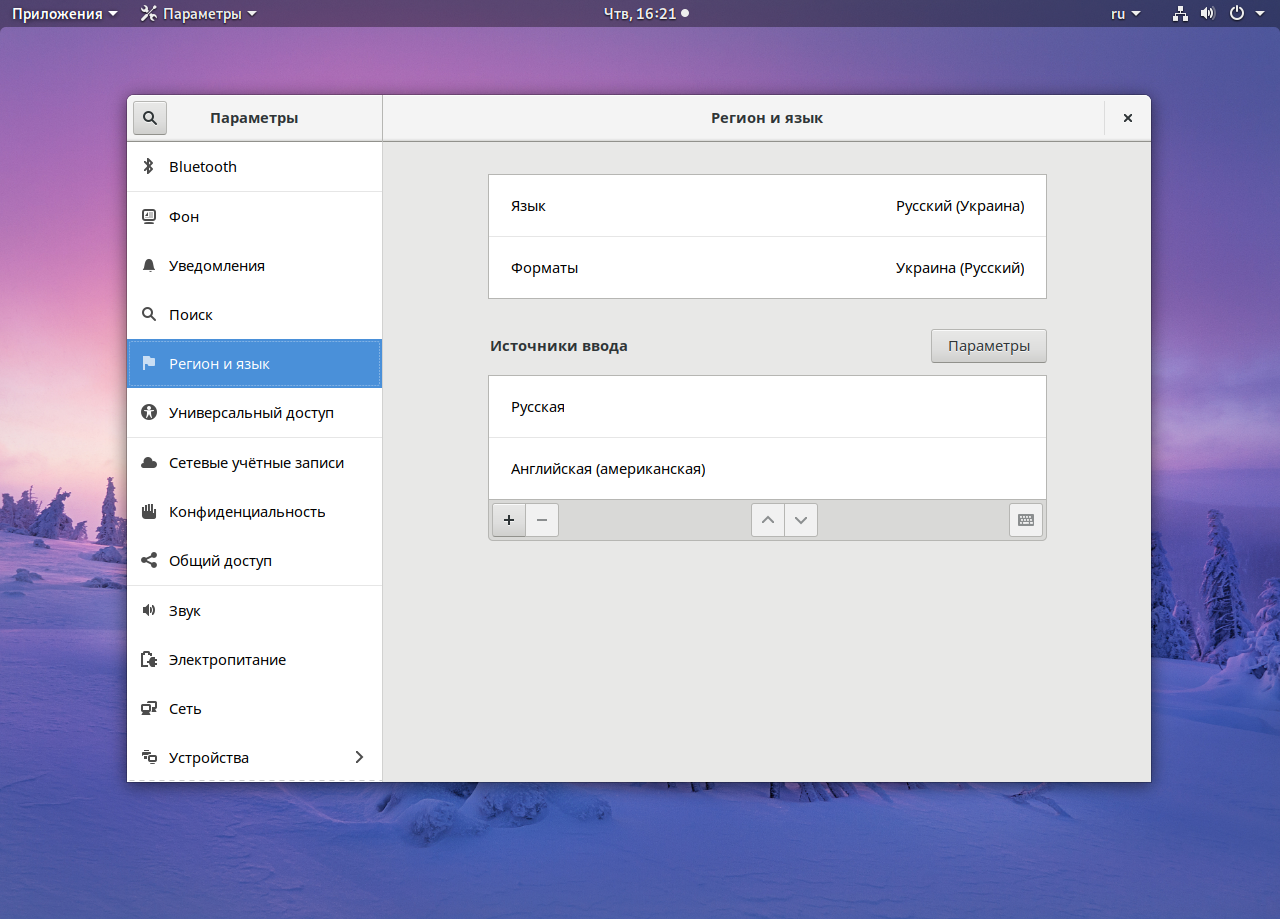
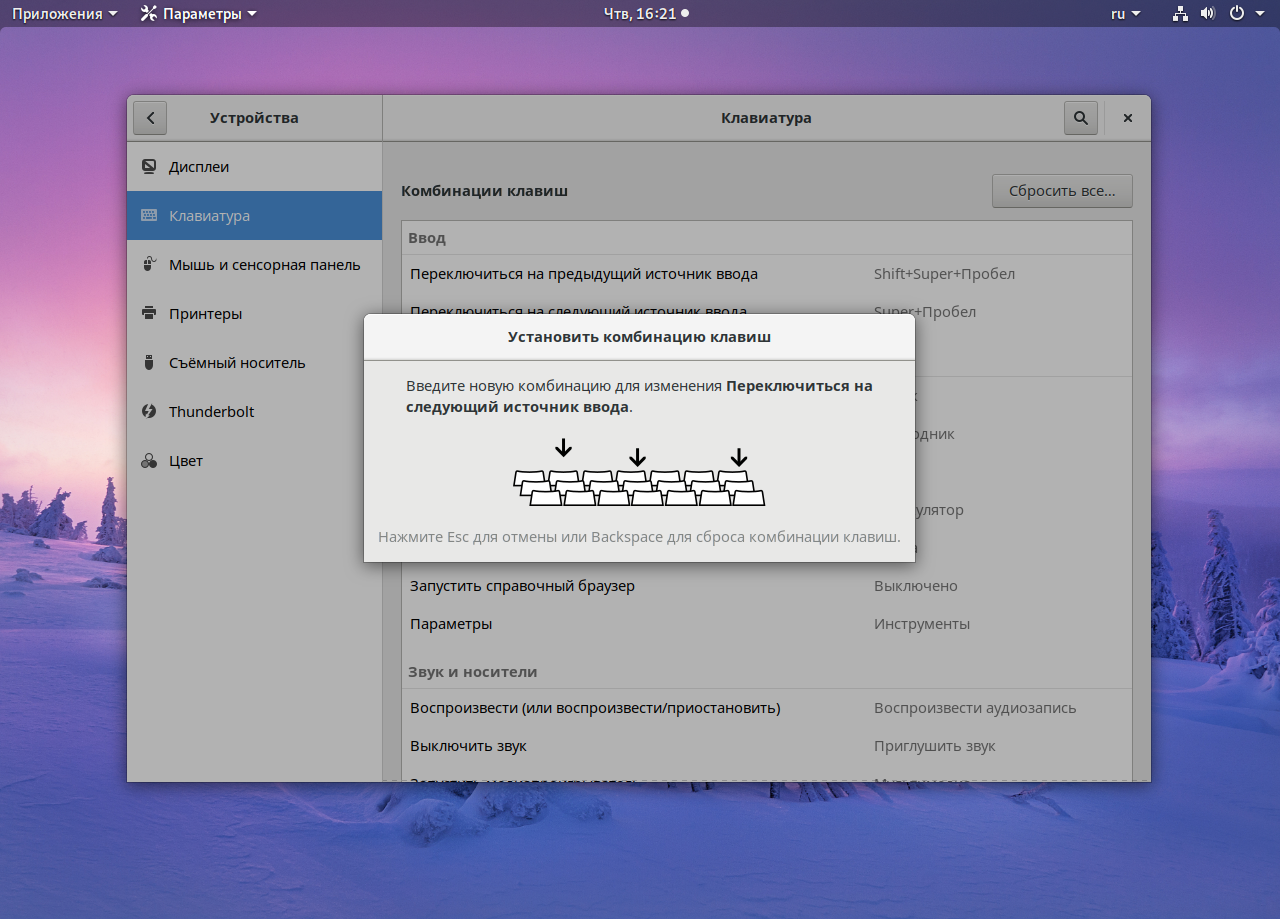
Это не так и тебя запутали тут с этим Gnome-tweaks. Раскладка переключается штатно в настройках гнома. Gnome tweaks нужен только если ты хочешь повесить переключение на Caps Lock.
Anonymous
Можно и без прог, через gsettings
ㅤ
 ㅤ
 ㅤ
Не работает, рили. 🤷♂️
ㅤ
 ㅤ
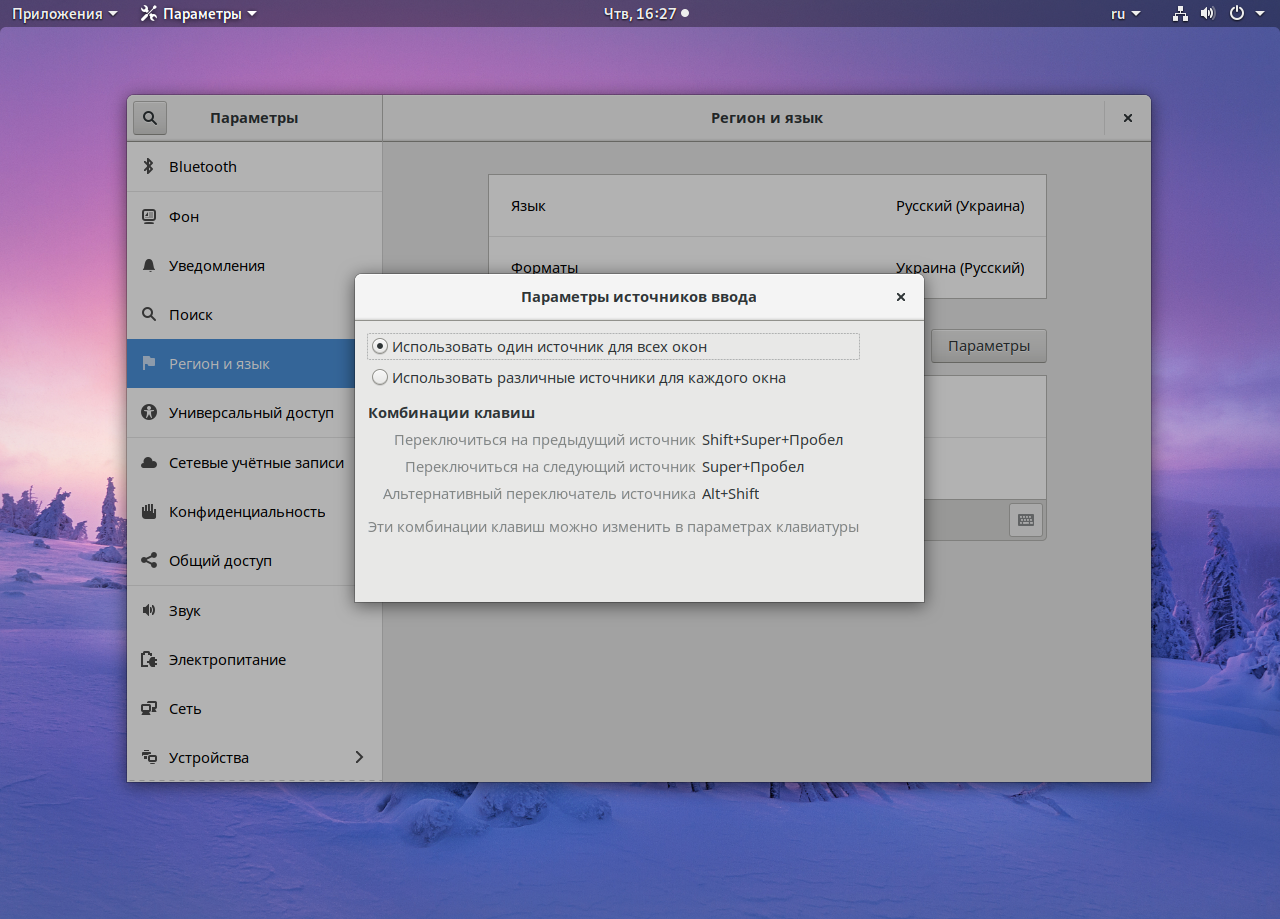
Да, но это сочетание уже прописано было у меня изкоробки как альтернтаивный вариант. Явно костыль. Хз почему так. Наверное все потому же спустя 15 лет. 😃 Andrew юзай дефолты. Win+пробел даже в винде уже начиная с Win8.
ㅤ
Да, но это сочетание уже прописано было у меня изкоробки как альтернтаивный вариант. Явно костыль. Хз почему так. Наверное все потому же спустя 15 лет. 😃 Andrew юзай дефолты. Win+пробел даже в винде уже начиная с Win8.
Это баг 15 летней давности. Гномеры лишь подстраховали пользователей.
ㅤ
Да, этот мем всегда актуален. Но даже Линус говорит в 2018 что нет. 🙂
ㅤ
 Anonymous
ㅤ
И для этого уже есть Gnome-tweaks где можно выбрать какой хочешь. Свобода мол, Linux же. Делай что хочешь со своей системой. Можешь и ногу отстрелить себе.
Late
где
ㅤ
Почему они синие? Цвет настроения такой у них или еще по каким-то причинам?
ㅤ
Также пользуясь случаем хочу спросить https://t.me/russianfedora/249244 ?
Late
а почему вы решили что это 2 мужика?
Late
ну прическа у женщины отличается