 Олександр


@xvitaly что скажешь по поводу новой браузерной интеграции в KeepassXC?
 Vadim
стыдоба какая-то, прости господи, такой простой вброс
 Anonymous
Заходишь такой случайно почитать блог ойти компании. А там феминистка байтит феминисток на фемоскандал. Заходишь почитать фрибсд новости, а там спор, применим ли термин "расизм" к белым мужчинам . Заходишь в их код оф кондакт, а там "устанавливая это по, вы подтверждаете, что являетесь членом lgbtqadkfhruw+++ сообщества и не против быть интимной игрушкой любого меинтейнера-доминатора". Вся суть ойти и общества в целом короче в 2018м.
Anonymous
Мдэ
Олександр
Просто он обновился и предлагает интеграцию.
Олександр
Вместо KeepassHTTP
Олександр
Chrome/Firefox/Vivaldi
Олександр
Ага.
Олександр
https://keepassxc.org/docs/keepassxc-browser-migration/
 George
https://keepassxc.org/docs/keepassxc-browser-migration/
Ой, dnf update побежал делать. Тоже хочу закопать KeepassHTTP
 Bandikoot
а чем различаются keepassx, keepassxc и keepassx0 в репках?
Bandikoot
о как, спасибо больше
 SERGEY
а разве
$ sudo rm -rf /*
и
$ su <-ввод пароля root->
# rm -rf /*
не одно и то же? (= к одному и тому же результату приведет?)
 Sergey
а разве
$ sudo rm -rf /*
и
$ su <-ввод пароля root->
# rm -rf /*
не одно и то же? (= к одному и тому же результату приведет?)
Так пермишнс денайд же. Хотя, попробуй - узнаешь :)
SERGEY
Так пермишнс денайд же. Хотя, попробуй - узнаешь :)
пробовать по понятным причинам не буду. тогда, видимо, я неправильно понимаю суть sudo
 egs
SERGEY
пробовать по понятным причинам не буду. тогда, видимо, я неправильно понимаю суть sudo
sudo дает "временные" права рута, правильно? тогда по идее результат должен быть идентичен
Sergey
пробовать по понятным причинам не буду. тогда, видимо, я неправильно понимаю суть sudo
Ох, простите, в первом случае я sudo проглядел.
Ну, да, sudo ведет логи, это во-первых, а во-вторых, требует не рутовый, а ТВОЙ пароль, т.е. пользовательский, при условии, что он входит в нужную группу
SERGEY
SERGEY
если это суть одно и тоже
SERGEY
(за исключением логов)
egs
Не одно и тоже
Sergey
если это суть одно и тоже
Безопасность же. su логинится в рута (что, очевидно, делает необходимым выдачу рутового пароля всем администраторам), в то время, как sudo требует только пароль юзера-админа, входящего в группу wheel. Таким образом, если кто-то накосячит, будет видно, кто и где, так как sudo ведёт логи того, кто, что и когда делал.
SERGEY
Безопасность же. su логинится в рута (что, очевидно, делает необходимым выдачу рутового пароля всем администраторам), в то время, как sudo требует только пароль юзера-админа, входящего в группу wheel. Таким образом, если кто-то накосячит, будет видно, кто и где, так как sudo ведёт логи того, кто, что и когда делал.
да. но я думал мы говорим в контексте "обычной" системы (личный рабочий ноутбук) где только один пользователь
SERGEY
а так - да. согласен!
egs
От судо можно почистить логи, коли на то пошло ))
Sergey
Так же `sudo`позволяет пользователю работать из своего хомяка, пользоваться своим окружением и так далее
Sergey
да. но я думал мы говорим в контексте "обычной" системы (личный рабочий ноутбук) где только один пользователь
Ну, в случае чего, единственный пользователь сможет посмотреть, чего он наделал, и попытаться откатиться, если, к примеру, наустанавливал всяких разных пакетов.
А от рута сидеть - всегда есть риск что-то сломать опечаткой и не заметить.
SERGEY
да. понял. спасибо за комменты.
SERGEY
а то я в своей практике не использую sudo, когда нужно выполнить что-то с правами рута - использую su
SERGEY
но я один на компе, а высказывание @xvitaly меня немного смутило )
SERGEY
спасибо!
Sergey
Может, пора делать как в убунте - не задавать рутовый пароль, чтобы в него нельзя было залогиниться? su все-таки немного для другого предназначен
 Late
а как открывать программы гуишные типа гпартеда? Или там свой пароль можно вводить?
Sergey
а как открывать программы гуишные типа гпартеда? Или там свой пароль можно вводить?
Да, свой. И прогармма тебе сама диалог получения прав покажет
Late
я вот на 27-й и там вроде спрашивали рут пароль при установке. И некоторые приложения требуют именно его
egs
Может, пора делать как в убунте - не задавать рутовый пароль, чтобы в него нельзя было залогиниться? su все-таки немного для другого предназначен
Оно так и есть в федоре, и раньше было если сощдать администратора при установке, пароль рут становится опциональным
Anonymous
 Anonymous
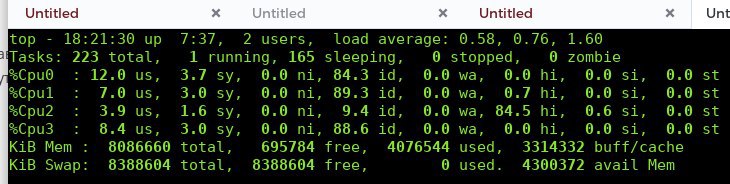
Blueberry плодит зомби если кому интересно. И как пофиксил это - мышка тоже начала работать правильно.
Vadim
ееее! https://community.letsencrypt.org/t/acme-v2-and-wildcard-certificate-support-is-live/55579
George
Я б за вайлдкарты стрелял.
 Егор
 Егор
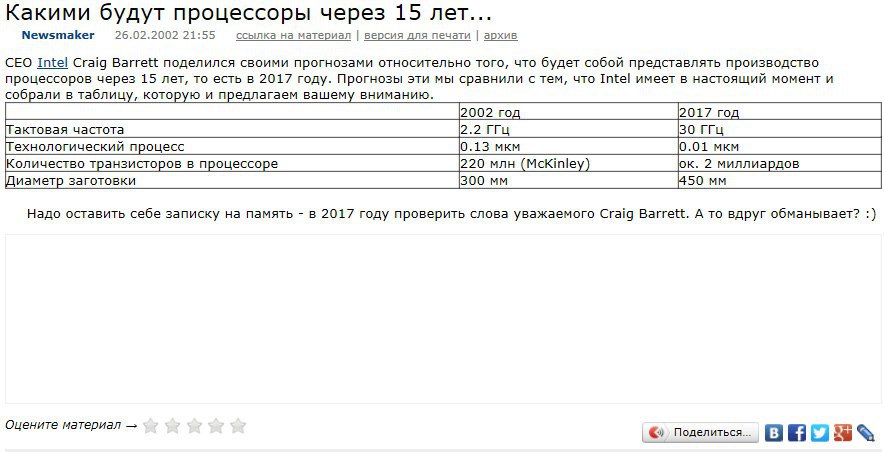
А потом их осенило, что можно ведь пихать 2 процессора на один кристалл.
 Vitaly
А потом их осенило, что можно ведь пихать 2 процессора на один кристалл.
А потом они поняли, что можно продавать лохам 2х ядерники с HT как 4х ядерники и всё полетело именно туда
Егор
А потом они поняли, что можно продавать лохам 2х ядерники с HT как 4х ядерники и всё полетело именно туда
Ага, типа так ядра насилуютя на 30% лучше.
Anonymous
На русском языке: https://www.opennet.ru/opennews/art.shtml?num=48254
Vadim
не знаю, я еще не пробовал
Vadim
впрочем, я и так опеншифт научил для роутов генерить сертификат
 Andrey
Егор
На русском языке: https://www.opennet.ru/opennews/art.shtml?num=48254
>Прекращена поддержка сборки с использованием библиотеки GTK+ 2. Для платформы GNU/Linux теперь можно использовать только GTK+ 3;
Егор
Куда теперь валить?
George
https://i.imgur.com/OkWlIxA.jpg
Егор
Продолжение истории с чипами AMD.
Всё это выглядит как проплаченная кампания против AMD. Об этом свидетельствуют несколько фактов:
1. YouTube канал компании CTSLabs был создан в марте этого года. До этого нигде и никогда такая компания не фигурировала.
2. Ролик, в котором ребята из загадочной CTSLabs рассказывают об уязвимостях — монтаж. Это не настоящие офисные помещения, всё снято хромакеем (см. картинку — http://img1.imagehousing.com/0/test-543802.jpg)
3. На разбор полётов компании AMD дали всего 24 часа, вместо 90 дней, который обычно предоставляют в таких случаях.
4. Все описанные уязвимости чипов требуют либо физического доступа к машине, либо удаленного доступа с правами администратора.
Заказ ли это, и кому может быть выгоден такой заказ — пока не ясно. Ясно лишь, что выгодоприобретателями в этом случае будет Intel, ARM и другие производители чипов.
Следим за развитием событий.
Егор
 George
Егор
Может уязвимости на самом деле есть, однако как-то наброс то как наброс.
Егор
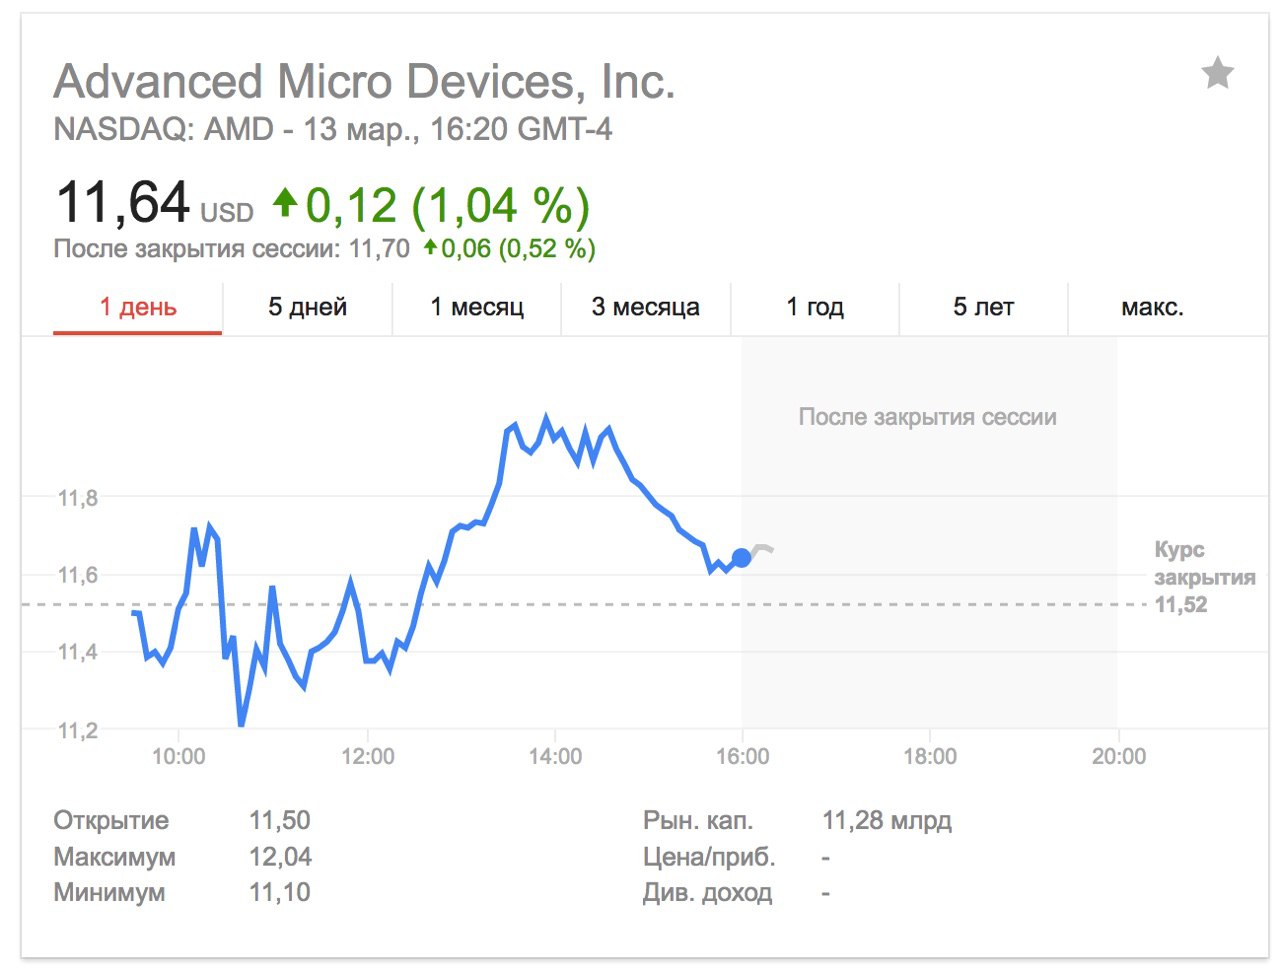
Может и правда хотят акции завалить, чтобы скупить подешевле.
Егор
Интелу как раз дали довольно таки много времени. Аж с ноября им сообщили. А выложили всё в прессу в январе.
Егор
Их ещё обвиняли в искусственном замедлении падения цен на акции. Может и не зря.
George
Интелу как раз дали довольно таки много времени. Аж с ноября им сообщили. А выложили всё в прессу в январе.
Выдали достаточно времени, чтобы все, кому надо, продали акции.
Егор
Выдали достаточно времени, чтобы все, кому надо, продали акции.
Но на самом деле это время было для того, чтобы они могли попытаться разрулить. Лел.
George
Попытались, лол
George
Разрулили, бггг
Егор
Я не про акции. А про патчи.
Егор
А что, приостановить выпуск поколений денежный конвеер не позволяет?
Егор
Всё равно линейная архитекутра практически достигла своего пика.
Егор
Ну раз гребут, то пускай гребут старые поколения. Кофейные озёра там всякие. А новые приостановить на годик, поднажать, да пропатчить дыру десятилетия.
Егор
Заодно пропатчить техпроцесс сразу до 5 нм.
 🦥Alex Fails
если б интел бы тебя б услышали..
🦥Alex Fails
и прислушались...
Егор
Прекратить выпуск не процессоров, а новых поколений. Лол.
Егор
Это довольно странно слышать, что они продолжат клепать "новые поколения" со старыми дырками.
sixth
 Vitaly
Это довольно странно слышать, что они продолжат клепать "новые поколения" со старыми дырками.
Господи, да этих дыр там скорее всего ещё не один десяток, просто ты о них пока не знаешь
Егор
Если вся эта инфа про уязвимости в AMD не фарс, то оправиться до выхода Zen 2 не успеют.
Егор
Господи, да этих дыр там скорее всего ещё не один десяток, просто ты о них пока не знаешь
Раз слишком многое придётся проектировать с нуля, заодно займутся и потенциальными проблемами.
Vitaly
Если вся эта инфа про уязвимости в AMD не фарс, то оправиться до выхода Zen 2 не успеют.
Им срать на это. Сделали говно патчи с понижением производительности - кому прижало побежали апгрейд делать. Это проприетарщина как она есть. Говно? Говно, но альтернатив сегодня нет
Vitaly
Нет никаких гарантий, что они в новой реализации где-нибудь не обосруться