можно, но в gui это проще и доступнее неопытному пользователю
Но ведь можно было запилить чек на наличие строчки в конфиге, типа disable_root=1/0 . Добавить 5 дополнительных строк к этому
if (getuid() == 0) {
std::cout « "Executing Kwrite as root is not possible. To edit files as root use:" « std::endl;
std::cout « "SUDO_EDITOR=kwrite sudoedit <file>" « std::endl;
return 0;
}
 Anonymous


 Late
я так случайно записал на внешний терабайтник чуток данных и поломал весь диск, пришлось восстанавливать потом, прмиерно часов 16 ))
не ту букву диска указал и понеслась
 Alex
И забыл, что у меня веник пустой стоит.
 Vasiliy Glazov
но опять же, я знал как и что восстановить. А человек незнакомый с консолью, сделав не то через gui останется у разбитого корыта
Alex
В результате забил рабочую ФС.
Alex
Ну и в результате теперь у меня Ubuntu на работе.
 DS
Ну и я рассказывал же каноничный случай, когда у коллеги клава с коленок упала... А он успел набрать в хомяке судо рм рф и путь не дописал...
А клаву поймал за энтер...
Vasiliy Glazov
Но ведь можно было запилить чек на наличие строчки в конфиге, типа disable_root=1/0 . Добавить 5 дополнительных строк к этому
if (getuid() == 0) {
std::cout « "Executing Kwrite as root is not possible. To edit files as root use:" « std::endl;
std::cout « "SUDO_EDITOR=kwrite sudoedit <file>" « std::endl;
return 0;
}
так можно же запустить от рута что угодно
Vasiliy Glazov
а, не, вырубили совсем, молодцы :)
Это раньше можно было.
Late
DS
Вот почти так
DS
Хорошо хоть на тестовом полигоне, а не на объекте реальном
Vasiliy Glazov
Но ведь можно было запилить чек на наличие строчки в конфиге, типа disable_root=1/0 . Добавить 5 дополнительных строк к этому
if (getuid() == 0) {
std::cout « "Executing Kwrite as root is not possible. To edit files as root use:" « std::endl;
std::cout « "SUDO_EDITOR=kwrite sudoedit <file>" « std::endl;
return 0;
}
предложи пулл-реквест, тебе там грамотно ответят
Anonymous
Ну и я рассказывал же каноничный случай, когда у коллеги клава с коленок упала... А он успел набрать в хомяке судо рм рф и путь не дописал...
А клаву поймал за энтер...
Так это, дабл энтер или шифт энтер на ввод вешать же. Я мизинцем раз в неделю да цепляю, особенно когда очень много печатаешь и руки устают.
DS
😉
Alex
Главное что-бы где-то бекапы были.
DS
Так это, дабл энтер или шифт энтер на ввод вешать же. Я мизинцем раз в неделю да цепляю, особенно когда очень много печатаешь и руки устают.
Неудобна :)
Но после этого были аккуратнее с клавой
Alex
Я то на рабочей машине это провёл 😃
Alex
Jyf ;t Ntcnjdfz chtlf
DS
😁
Alex
Она же тестовая среда.
DS
Ну у нас было на тот момент сурьезно...
Mikhail
суть в том, что неопытный пользователь просто так в консоль не полезет, консоль дисциплинирует
тут бы я конечно поспорил. сколько видел случаев когда из за того что пользователю не дали другой альтернативы он полез кривыми руками в консоль и все поломал
Vasiliy Glazov
пусть учится. А так он полезет в любом случае, потому что привычка от винды, например.
DS
пусть учится. А так он полезет в любом случае, потому что привычка от винды, например.
Отчасти это сродни "бей своих, что бы чужие боялись"
Vasiliy Glazov
да, это единственное действенное решение проблемы в данном случае и на данный момент
DS
С другой стороны, если разрешить впрямую - найдутся гении хелпописания, которые помогут юзерам нафигачить что угодно
Anonymous
Отчасти это сродни "бей своих, что бы чужие боялись"
Это нормально в общем-то. Сломал систему не из-за бага или уязвимости - проблема юзера. Так было, есть и будет.
И там не в целях слюнявчика написали те пару строк, а из-за потенциальной угрозы безопасности. Но проблема в том, что угрозы-то меньше у меня и у пользователя не станет - пользователь в любом случае запускает в иксах приложение и поднимает права. Разницы между sudo cp 1/a 2/b в иксовом эмуляторе и открыть фм от рута и перетащить мышью - практически никакой.
Но есть еще одна огромная проблема - я, допустим, согласен не смешивать юзеров. Окей, да - это дырище в безопасности, спору нет. Перехожу на другую tty, спокойно логинюсь рутом, пишу startx, попадаю на рабочий стол, открываю долфин. А ннет - "Executing Dolphin as root is not possible.". Я не юзер, не в юзер сессии - я рут, я залогинился, в иксах, которые я запустил.
 skyb
Я в 25ой это делал вроде бы в последний раз
да у нас както поставили ее так что под рутом залогинится в иксы можно было и туда зашли, а чебы и нет, и открыли, работают )
Mikhail
С другой стороны, если разрешить впрямую - найдутся гении хелпописания, которые помогут юзерам нафигачить что угодно
не поверишь и нтернетах кучу портянок с тем как поставить броадкомовские драйвера и т п, цимес то в том что не все эти руководства работают, скорее вредят. т к после них начинаются другие глюки. Какая ж тут должна быть мораль. Ну наверно всеже лучше когда есть несколько способов для достижения цели. Несколько не защищаю руководства вроде тех книпните мышкой сюда. много раз вречался с ситуациями когда что-то в GUI найти на порядок сложнее чем ввести в косоли. Главный урок в том что любые крайности плохи.
DS
Vasiliy Glazov
https://overclockers.ru/hardnews/show/90102/donald-tramp-polozhil-konec-popytkam-broadcom-kupit-qualcomm
Хвала богам.
DS
 evgeny
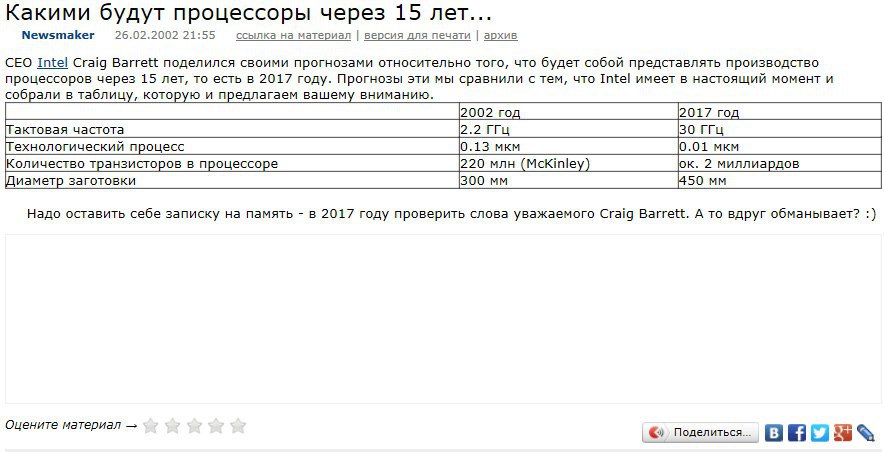 Vasiliy Glazov
ну, почти не ошибся, особенно если поделить тактовую частоту на число ядер
 Дмитрий
Да и с технологическим процессом почти не соврал
Vasiliy Glazov
так я и говорю
evgeny
было б неплохо, 4 ядра по 30
K
немного офтопа, не знаю где спросить, есть незнакомая инфрастуктура, в aws cloudfront протух сертификат, как пофиксить? можно ли это сделать из aws консоли?
 Sergey
Тут кто-то юзает кеды на федоре? Есть какой-то способ разрешить запуск dolphin'а и kate/kwrite от рута без патча и пересборки вручную? Пакет мб какой-то есть волшебный поставить хз.
Krusader умеет от рута работать, если уж очень хочется
Sergey
С него и на mc не трудно пересесть - интерфейсы же очень похожи. Хотя, я согласен с тем, что в DE ничего не должно уметь работать от рута.
Vasiliy Glazov
а с mc и до консоли рукой подать :)
 🦥Alex Fails
О, а я думал, что оно уже вышло
 Nikita
так лучше хром или лис?
Anonymous
Лол. А что, в этой другой ОС есть способы запустить долфин или кейт от рута без написания диффпатча и пересборки?
Anonymous
Ну прочитал. Запуск гуёвых приложений от рута из-под иксовой юзер сессии, особенно на Qt - это опасно гроб гроб кладбище. Офигеть новость. По теме чем запуск konsole (гуёвого qt приложения), поднятие прав и запуск консольного фм / текстового редактора в ней отличается от запуска рутового дельфина / кейта, есть че? Пока что я только вижу только смысл менять консоль и логиниться там рутом, если нужна безопасность.
Vasiliy Glazov
не, нельзя :)
 Bandikoot
у вас неправильный подход к советам
Vasiliy Glazov
из konsole нельзя запустить dolphin от рута ни через sudo, ни через su
Anonymous
Держи строго в курсе, лол.
Vasiliy Glazov
у вас неправильный подход к советам
у нас правильный подход. Очень многие сами не знают чего хотят, задавая вопрос.
Bandikoot
из konsole нельзя запустить dolphin от рута ни через sudo, ни через su
вот это да, ответ на исходный вопрос ТС'а
Anonymous
из konsole нельзя запустить dolphin от рута ни через sudo, ни через su
Не, я немного не о том же. konsole - это само по себе графическое приложение.
Vasiliy Glazov
и?
Bandikoot
у нас правильный подход. Очень многие сами не знают чего хотят, задавая вопрос.
согласен, частенько так бывает. а если всё же человек знает, чего он хочет?
Bandikoot
надо его непременно переучить?)
Anonymous
Запускается в иксовой сессии юзера. Там поднимаются права. Чем это не секьюрити риск? Точно такой же риск, ничем вообще не отличается.
Vasiliy Glazov
согласен, частенько так бывает. а если всё же человек знает, чего он хочет?
тогда он и ответ знает - у нас свобода - знаешь как улучшить - делай
Vasiliy Glazov
Vasiliy Glazov
Запускается в иксовой сессии юзера. Там поднимаются права. Чем это не секьюрити риск? Точно такой же риск, ничем вообще не отличается.
нет риска, поскольку ты работаешь с консольными утилитами, а сам konsole не имеет рутовых прав
Vasiliy Glazov
разве это не очевидно?
Vasiliy Glazov
это давно хотят исправить, но проще написать вейланд, чем починить иксы, как я понял :)
Vasiliy Glazov
и это правильно
Anonymous
нет риска, поскольку ты работаешь с консольными утилитами, а сам konsole не имеет рутовых прав
Но ведь если мы, скажем, ввели su - , то разве нет способа у зловреда под юзер акком передать в konsole комманду? Очевидно есть, самыми обычными иксовыми утилитами.
Vasiliy Glazov
Но ведь если мы, скажем, ввели su - , то разве нет способа у зловреда под юзер акком передать в konsole комманду? Очевидно есть, самыми обычными иксовыми утилитами.
эм, рут может всё... кроме запуска иксовых приложений :)
Vasiliy Glazov
если уж "зловред" получил рута, то зачем ему морочиться с иксами вообще?
DS
если уж "зловред" получил рута, то зачем ему морочиться с иксами вообще?
И почему тогда зпрещать? 😜
Vasiliy Glazov
щас нам расскажут про яблони на Марсе, видимо
Vasiliy Glazov
в смысле про гипотетическую ни кому не нужную ситуацию, а то что пользователи массово раскурочивали свои домашние системы в GUI от рута - закроем глаза
Anonymous
Мы запустили konsole, от юзера. Ввели su - и подняли права. Дальше отрабатывает скрипт, который печатает туда rm -rf /* какой-нить. Зловред имеет только права пользователя.
Vasiliy Glazov
стоп, мы подняли права или нет?