там же в запрос можно вставить и символ коменнтарий и т.д
@gloomy_philosopher, предложил экранировать
вот я не знаю насколько сильно это спасет
Я тебя не очень понял в начале
 Проксимов


 Алевтина
так админу можно использовать эти функции
Проксимов
А проверить введеный текст на определенные параметры, что бы не был delete, insert, update?
Это делается в самой бд, разграничение прав юзеров
 Яху
А к чему защита? Я пропустил момент этот
Алевтина
на sql инъекции
Проксимов
У тебя админ может делать всё
Проксимов
Смысл?
 Denis
Алевтина
от sql инъекций
 Tishka17
тут нет инъекции, тут голый sql
Tishka17
инъекция - это когда sql вызывается когда нельзя, а у тебя можно
 Nikolay
Мне нельзя
Nikolay
Я админ локалхоста
Алевтина
т.е. вы тоже хз как решить поставленую задачу
Алевтина
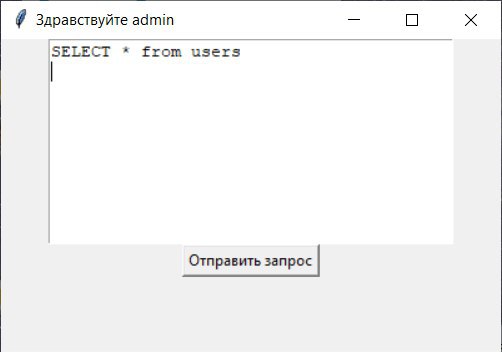
Разработать для базы данных графический интерфейс. Именно разработать, а не использовать готовый. Это может быть веб или локальное приложение, главное чтобы это был графический интерфейс.
В интерфейсе должно быть поле логина и пароля и как минимум два пользователя, один из которых администратор. После логина должно быть поле ввода сырого SQL запроса к базе. Будет проверять это поле на SQL инъекции.
Алевтина
вот задание
Nikolay
Phpadminer
Алевтина
нельзя
Nikolay
Курсовая не за горами
 👑OGURCHIK🖤
🤔ну и как проверяется?
👑OGURCHIK🖤
Чистый можно сколько угодно ;
Алевтина
она будет что то вводить, наверное какой нибудь шайтан-запрос
 Буйный
Какие инъекции то? https://ru.m.wikipedia.org/wiki/%D0%92%D0%BD%D0%B5%D0%B4%D1%80%D0%B5%D0%BD%D0%B8%D0%B5_SQL-%D0%BA%D0%BE%D0%B4%D0%B0
Алевтина
в задании не сказано
 Владимир
 Буйный
в задании не сказано
Инъекции это когда ты например в поле логина пишешь sql запрос и получаешь например данные пользователей. У тебя ж тут голый sql потому не совсем понятно что куда инжектироваться должно.
Алевтина
ограничение уже есть
если обычный пользователь вводить например INSERT от сразу ошибка не достаточно привелегий
вот осталось от иъекции защититься
Алевтина
вот это я не знаю
задачать поставлена так "установить защиту от sql инъекции"
Алевтина
Разработать для базы данных графический интерфейс. Именно разработать, а не использовать готовый. Это может быть веб или локальное приложение, главное чтобы это был графический интерфейс.
В интерфейсе должно быть поле логина и пароля и как минимум два пользователя, один из которых администратор. После логина должно быть поле ввода сырого SQL запроса к базе. Будет проверять это поле на SQL инъекции.
 Puck
Если дать полю readonly_fields оно показывается в конце.... как сделать, чтобы было в начале?
Я так понимаю это многоходовка
Andruhan
Ребята подскадите пжлст подсунул в виртуальное окружение PycharmProjects\TelegramBot\venv\Lib\site-packages папочки с apiai и numpy, из папки модулей питона все заработало,но до закрітия проекта, теперь откріл и опять ругается что нету модуля apiai
👑OGURCHIK🖤
вот это я не знаю
задачать поставлена так "установить защиту от sql инъекции"
If "drop" in sql: return
👑OGURCHIK🖤
🤔🤔🤔🤔🤔🤔🤔🤔🤔
Adel
Разработать для базы данных графический интерфейс. Именно разработать, а не использовать готовый. Это может быть веб или локальное приложение, главное чтобы это был графический интерфейс.
В интерфейсе должно быть поле логина и пароля и как минимум два пользователя, один из которых администратор. После логина должно быть поле ввода сырого SQL запроса к базе. Будет проверять это поле на SQL инъекции.
если у вас интерфейс для отправки сырого sql, никакой "защиты" от sql инъекции быть не может, все на отвественность пользователя
 TEH3OP
Алевтина
mysql
Алевтина
а точнее mariadb\
👑OGURCHIK🖤
🤔 максимум это от удоления защитить
TEH3OP
а точнее mariadb\
Копай суда: https://pypi.org/project/sqlparse/ и потом разбирай результат sqlparse.parse
Nikolay
Так родился пiхiпi
Алевтина
спасибо посмотрю
TEH3OP
спасибо посмотрю
Регулярками там всёрано не сможешь всё предусмотреть, я в 2008 такой проект для MSSQL ваял - аДЪ кромешный.
 Dogma
вот это я не знаю
задачать поставлена так "установить защиту от sql инъекции"
Экранировать данные которые приходят от юзверя
Anonymous
этого достаточно?
qmark экранизует. Насколько полно, я не знаю, но он точно строго рекомендован для обработки сырых запросов
Алевтина
Ну есть встроенные функции для экранизации запроса
Алевтина
Да юзер только читает из бд
Dogma
Да юзер только читает из бд
Если да то создай пользователя в бд с правами на чтение только и в приложеньке логинься в этого юзера
Tishka17
чтобыююзер только читал из БД дай ему гранты только на чтение
Алевтина
Должно быть 2 пользователя
Админ и юзер
Dogma
Если это не sqlite конечно же
Алевтина
маша
Алевтина
CREATE USER 'admin'@'%' IDENTIFIED BY 'admin';
GRANT ALL PRIVILEGES ON billing.* TO 'admin'@'%';
CREATE USER 'user'@'%' IDENTIFIED BY 'user';
GRANT SELECT ON billing.* TO 'user'@'%';
Anonymous
Вообще, эта задача довольно практичная. Иногда нужно реализовывать такой интерфейс для сырых запросов в какой-нибудь CRM
Anonymous
А дальше возникает сложность - как сделать так, чтобы пользак ниче не ушатал кривым запросом
Алевтина
я читала что в современных фрайворках типа django уже встроена защита
но увы я не знаю фрайворки
Stifer🇺🇦
Какие инъекции то? https://ru.m.wikipedia.org/wiki/%D0%92%D0%BD%D0%B5%D0%B4%D1%80%D0%B5%D0%BD%D0%B8%D0%B5_SQL-%D0%BA%D0%BE%D0%B4%D0%B0
Чисто из интереса: значит ORM, защищенный от SQL инъекций?
Anonymous
or'=''' или как там было
Anonymous
может кто помочь пропатчить urllib3 чтобы отключить ssl верефикацию совсем?
в модуле который использует его не предусмотрен параметр для отключения ее.
👑OGURCHIK🖤
Anonymous
Пропатчить?🤔
я имею в виду изменить код модуля так, чтобы он не делал проверку сертефиката
👑OGURCHIK🖤
🤔 он вроде этого и не делает по умолчан
👑OGURCHIK🖤
Но и вроде это отключается🤔
Буйный
Чисто из интереса: значит ORM, защищенный от SQL инъекций?
Ну орм генерирует запрос, а тут сырой sql
Anonymous
🤔 он вроде этого и не делает по умолчан
в модуле который использует не предусмотрен функционал для отключения этой фигни
Dogma
ограничение уже есть
если обычный пользователь вводить например INSERT от сразу ошибка не достаточно привелегий
вот осталось от иъекции защититься
Какие у тебя инъекции будут когда у пользователя нет прав ни на что кроме select'a
 Nikolay
в модуле который использует не предусмотрен функционал для отключения этой фигни
Попробуй
import urllib3
urllib3.disable_warnings(urllib3.exceptions.InsecureRequestWarning)
Nikolay
https://stackoverflow.com/questions/27981545/suppress-insecurerequestwarning-unverified-https-request-is-being-made-in-pytho
Dogma
Какие у тебя инъекции будут когда у пользователя нет прав ни на что кроме select'a
Инъекция селекта в селект?
Anonymous
Попробуй
import urllib3
urllib3.disable_warnings(urllib3.exceptions.InsecureRequestWarning)
это просто отключит сообщения типа что отключена проверка сертефиката, не?
Алевтина
Вообще это web уязвимость когда в форму поиска или логина/пароля вводят sql запрос чтобы получить информацию из бд
Dogma
. _.