 Alex


это нормально, ни одна утилита не сможет показать тебе все аттрибуты объекта не выполнив код, который его формирует.
 Lex
Понял. Спасибо
Alex
но ты всегда можешь взять Java =)
 Це пиздос
Подскажите пожалуйста, как можно сделать так, что бы в url уже существующие аргументы не терялись при нахатии на кнопку submit в form?
tornado использую, пытался через action передавать уже существующие аргументы, но не получилось(
 A
A
У тебя форма по get передает?
Це пиздос
Ложи их в хидены и передавай заново.
?price_from=0&price_till=1000&%3F%26gc%3D1%26lc%3D1=
Це пиздос
а шло ?gc=1&lc=1
A
?price_from=0&price_till=1000&%3F%26gc%3D1%26lc%3D1=
Нет. Если форма передает дальше данные по get, то в этой же форме hidden'ы делай и в них складывай параметры, при загрузке страницы.
Це пиздос
Це пиздос
передал аргументы, которые уже хранятся в url
A
И они не передаются?
Це пиздос
но кодировка решила поступить иначе
 👑OGURCHIK🖤
🤔 щас бы вору помагать
👑OGURCHIK🖤
Во первых вор не человек?
Во-вторых 🤔любитель парсеров
Це пиздос
Во первых вор не человек?
Во-вторых 🤔любитель парсеров
Ну мне в унике задали написать сайт, я решил писать парсер сайта эльдорадо и все товары по скидке парсить на свой сайт
Це пиздос
некий агрегатор скидок, не думаю что это запрещено
A
Если в кодировке проблема, то смотри в сторону хедеров и кодировки самого файла.
A
Поиграй с ними.
Це пиздос
Если в кодировке проблема, то смотри в сторону хедеров и кодировки самого файла.
хорошо, спасибки)
тоже думал декодировать просто
A
хорошо, спасибки)
тоже думал декодировать просто
Не надо ничего декодировать))) просто поменяй кодировку
A
Да
Це пиздос
думаю все таки отдельные юрл категорий делать и все(
A
Не понятно на каком этапе меняется кодировка.
A
Изначально ты откуда берешь строку? Руками вводишь?
Це пиздос
Изначально ты откуда берешь строку? Руками вводишь?
неа, собираю с фильтров, но там все работает исправно.
а передаю на форму уже с сервера в готовом виде
A
неа, собираю с фильтров, но там все работает исправно.
а передаю на форму уже с сервера в готовом виде
Блин. Я не понимаю. С каких фильтров? С какого сервера? Что передаешь? Куда передаешь?
Це пиздос
Блин. Я не понимаю. С каких фильтров? С какого сервера? Что передаешь? Куда передаешь?
🙈
Ну у меня есть сервер tornado, который генерирует html(он содержит фильтры), из фильтров передаю серверу параметры и обрабатываю, в результате чего генерирую нужную мне html страницу
A
Ты кодировку явно указываешь?
Це пиздос
Ты кодировку явно указываешь?
угу, везде(
уже начал все таки делать в виде жестких ссылок категории
A
В заголовках посмотри, там тоже она указана?
A
Не на странице, а в запросе.
A
В браузере
A
Инструменты разработчика...
 Alex
 Pavel
@Tishka17
 Anonymous
Васточные сказки
 N
Зачем ты мне строишь глазки?
Anonymous
Защем ты мнэ строищ гласки?
Anonymous
Блин -.-
Anonymous
Всё, зато у меня с акцентом))
N
Эхх))
N
Ну надо было тебе продолжить короче)
Anonymous
import datetime as dt
ts = int("1284101405")
datetime_now = dt.datetime.now(dt.timezone.utc)
datetime_stor = dt.datetime.utcfromtimestamp(ts)
print( datetime_stor>datetime_now)
can't compare offset-naive and offset-aware datetimes
Anonymous
что я делаю не так? рводе все в utc
 SetazeR
https://asvetlov.blogspot.com/2011/02/date-and-time.html
 Алевтина
а этого будет достаточно для защиты или еще что-то придумать?
просто вводиться сырой sql запрос и придумывать шаблоны я считаю это не реально
 Проксимов
Алевтина
Ты на сервере выполняешь код?
у меня идет просто подключение клиента и через него отправляются запросы
Проксимов
у меня идет просто подключение клиента и через него отправляются запросы
Отправляются куда?
Алевтина
напрямую в БД
Проксимов
С голым sql можно делать прикольные вещи
Проксимов
Например читать файлы
Проксимов
Можно положить сервер
Алевтина
я знаю, но задача такая стоит, что вводится сырой запрос в текстовое поле
Алевтина
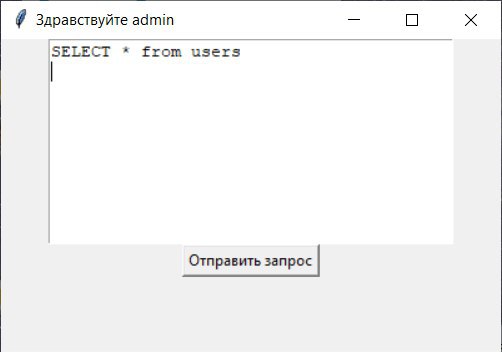 Проксимов
Классный графический интерфейс
Це пиздос
Алевтина
и как при таком раскладе установить защиту я не знаю
 Denis
Никак
Алевтина
максимум что я могу сделать, это поставить ограничение прав для пользователя из строчки с запросом удалить опасные символы, типо "—"
Проксимов
и как при таком раскладе установить защиту я не знаю
Как вариант разграничить права в самой бд. Например только на чтение. Но в общем случае никак
Denis
Алевтина
там же в запрос можно вставить и символ коменнтарий и т.д
@gloomy_philosopher, предложил экранировать
вот я не знаю насколько сильно это спасет
Це пиздос
А проверить введеный текст на определенные параметры, что бы не был delete, insert, update?
Denis
В чем проблема комментариев в запросах? Зачем их запрещать?