селфхостед весь я отметаю ибо эта та часть инфры которая должна быть мне не подконтрольна.
Оно не хостед, оно p2p. Пока есть хоть один девайс с данными, всё ок.
 Alexander

 Alexander
Впрочем, дело хозяйское
 Aleksey
Оно не хостед, оно p2p. Пока есть хоть один девайс с данными, всё ок.
я знаю что это и понимаю как это работает. но нет эти варианты для критичных вещей я отмёл
Aleksey
а фоточки да. там лежат
Alexander
я знаю что это и понимаю как это работает. но нет эти варианты для критичных вещей я отмёл
А, если не секрет, то чем pass не нравится (кроме того, что это красноглазая палка-веревка и необходимость плясать с gpg ключами)?
Aleksey
А, если не секрет, то чем pass не нравится (кроме того, что это красноглазая палка-веревка и необходимость плясать с gpg ключами)?
12 лет истории с киипасом и он всем меня устраивает
Aleksey
ssh, otp, сертификаты, подсказки в браузер. кросплатформенность win/lin
Alexander
Ну ок
Aleksey
из того что не устараивает но правда редко нужно это gpg agent
Aleksey
но он пригождается раз в год
Aleksey
было бы круто научится из него подсовывать данные в sops но лень
Aleksey
https://github.com/mozilla/sops
Aleksey
шифровалка секретов от мозилы
Alexander
я открыл для себя rclone. видимо дропбокс пока пока
А ты, кстати, на андроиде тоже rclone будешь юзат? Если да, то какое приложение с ним внутри? А то я где-тл полгода назад смотрел, но нормальных не обнаружил.
Aleksey
Aleksey
он на прямую умеет работать с gdrive
Aleksey
а больше мне не надо
Aleksey
ну и да можно будет с телефона снести дропбокс. тоже плюс. он там больше ни для чего не использовался по факту
Alexander
https://github.com/mozilla/sops
Выглядит интересно, но я подожду, когда они зарелизятся с недавно вмерженной поддержкой vault-а. Облака мы не юзаем, а жонглировать pgp ключами всей команды не очень хочется.
Aleksey
они будут уметь в волт ? мило. я как то хотел но они не умели вовсе. это было с годика два назад
Aleksey
ну что минус пару тройку костылей в пайплайне будет
Alexander
они будут уметь в волт ? мило. я как то хотел но они не умели вовсе. это было с годика два назад
вот пр, вмерженный в девелоп
https://github.com/mozilla/sops/pull/655
 Boris
привет.По ssh нужно зайти с host1 -> host2 под рутом после сменить пользователя и используя ключ с host1 зайти с host2->host3. подскажите пожалуйста плз
 Andrey
Ssh -A?
Boris
Ssh -A?
в примеру у рута будет 2 ключа один для хост 2 другой для хост3 нужно при ssh -A + su root->deploy сохранитьключи чтобы выкачать реп
 Sergei
Boris
вам намекают на ssh-agent
я пробовал но не получилось сокет пробросить думал может есть еще способ какой-то
Sergei
я пробовал но не получилось сокет пробросить думал может есть еще способ какой-то
сделать чтобы получилось. или скопировать ключ.
Alexander
Boris
Какая задача решается?
с jenkins-slave рутом заходит на стейдж. там меняеться юзер на deploy который должен выкачать реп git clone ssh.
Boris
Какая задача решается?
ключи только на слейве должны быть. 2 ключа один для git clone другой для ssh на хост с которого качаешь
 Aragaer
у меня есть подозрение, что обычно это делается через "положить ключ на дженкинс мастера и он через ссш агента дает ключ слейву"
Boris
у меня есть подозрение, что обычно это делается через "положить ключ на дженкинс мастера и он через ссш агента дает ключ слейву"
ключ даеться он должен от другого юзера взять уже другой ключ. первым он подключаеться вторым он качаеть с под другого юзера реп. Можно сделать через SSH_AUTH_SOCK но у меня пока не получилось
Sergei
ключ даеться он должен от другого юзера взять уже другой ключ. первым он подключаеться вторым он качаеть с под другого юзера реп. Можно сделать через SSH_AUTH_SOCK но у меня пока не получилось
есть ещё опции -l и -I. пользователь и ключ вообще не связаны.
 Dmitry
с jenkins-slave рутом заходит на стейдж. там меняеться юзер на deploy который должен выкачать реп git clone ssh.
jenkins умеет работать с ssh agent. степ так и называется sshagent
 Dmitriy 🇷🇺🇬🇪🇪🇸
вы еще документацию читать предложите
Леннарт Zh 🕊
Кто ставил pacemaker и какие есть более лёгкие аналоги с арбитром? Нужен общий айпи. keepalive не предлагать.
Я ставил. И KeepaliveD тоже ставил. Но не на проде, только в лабе
 Denis 災 nobody
Я ставил. И KeepaliveD тоже ставил. Но не на проде, только в лабе
у нас keepalived в проде стоял 4+ года
Denis 災 nobody
и на первой работе ещё несколько лет
Denis 災 nobody
но... 2018 год? Путешественник во времени? )
Andrey
Доброе утро. Есть агент CI (агент запущен в докере), которому надо ходить в приватные репозитории (по ssh). Каким образом наиболее правильно пробросить ему приватный ключ?
Возможные варианты:
- пробрасывать приватный ключ с хостовой системы (он там уже есть), подходит в текущем варианте (пока все агенты на одном хосте), но в перспективе - плохо (планируется часть агентов вынести на др. сервера)
- "зашивать" приватный ключ при сборке докер образа агента (COPY)
- недавно подняли vault, пока сильно не эксплуатируем. Его использовать выглядит наиболее правильно.
Вариант с vault: при сборке образа с агентом CI или же уже при старте контейнера с агентом дополнительно указывать нечто такое:
при старте контейнера:
docker run --rm -e vault_token=Secret_token -e vault_adress=https://vault.test.ru -it debian:stretch bash
mkdir ~/.ssh/ && curl -s -H "X-Vault-Token: $vault_token" -X GET $vault_adress/v1/private_ssh_keys/user_1 | jq -r '.data.user_1' > ~/.ssh/id_rsa && chmod 600 ~/.ssh/id_rsa
или при сборке:
Dockerfile:
...
RUN apt-get update && apt-get install -y curl jq openssh-client git
RUN mkdir ~/.ssh/ && curl -s -H "X-Vault-Token: Jdn3j22d..." -X GET https://vault.test.ru/v1/private_ssh_keys/user_1 | jq -r '.data.user_1' > ~/.ssh/id_rsa && chmod 600 ~/.ssh/id_rsa
Сразу ремарка - CI не от гитлаба (да, там чуть удобней, что агент сразу имеет доступ к репо, паплайн которого был запущен при коммите)
Вопрос: как правильнее сделать/делается?
Andrey
после, когда джобы уже будут запускаться
Andrey
да, стартует контейнер с установленным агентом CI
Dmitry
да, стартует контейнер с установленным агентом CI
Я бы юзал возможности CI.
Скачиваешь все что нужно через CI, ключи брать из секретов (из vault, или из самой CI (у многих есть хранилище секертов встроенное))
Не вижу смысла зашивать их в образ
Dmitry
Доброе утро. Есть агент CI (агент запущен в докере), которому надо ходить в приватные репозитории (по ssh). Каким образом наиболее правильно пробросить ему приватный ключ?
Возможные варианты:
- пробрасывать приватный ключ с хостовой системы (он там уже есть), подходит в текущем варианте (пока все агенты на одном хосте), но в перспективе - плохо (планируется часть агентов вынести на др. сервера)
- "зашивать" приватный ключ при сборке докер образа агента (COPY)
- недавно подняли vault, пока сильно не эксплуатируем. Его использовать выглядит наиболее правильно.
Вариант с vault: при сборке образа с агентом CI или же уже при старте контейнера с агентом дополнительно указывать нечто такое:
при старте контейнера:
docker run --rm -e vault_token=Secret_token -e vault_adress=https://vault.test.ru -it debian:stretch bash
mkdir ~/.ssh/ && curl -s -H "X-Vault-Token: $vault_token" -X GET $vault_adress/v1/private_ssh_keys/user_1 | jq -r '.data.user_1' > ~/.ssh/id_rsa && chmod 600 ~/.ssh/id_rsa
или при сборке:
Dockerfile:
...
RUN apt-get update && apt-get install -y curl jq openssh-client git
RUN mkdir ~/.ssh/ && curl -s -H "X-Vault-Token: Jdn3j22d..." -X GET https://vault.test.ru/v1/private_ssh_keys/user_1 | jq -r '.data.user_1' > ~/.ssh/id_rsa && chmod 600 ~/.ssh/id_rsa
Сразу ремарка - CI не от гитлаба (да, там чуть удобней, что агент сразу имеет доступ к репо, паплайн которого был запущен при коммите)
Вопрос: как правильнее сделать/делается?
Как правило в CI не надо делать так: docker run --rm -e vault_token=Secret_token -e vault_adress=https://vault.test.ru -it debian:stretch bash
Многие CI умеют использовать контейнер как агент. Запускают контейнер, и уже внутри все выполняют как в обычном агенте. В том числе можно юзать стандартный DSL CI системы, для скачивания того что тебе нужно и использования секретов
Andrey
bamboo
Dmitry
bamboo
Это платное поделие от atlassian не умеет контейнеры юзать как агенты? Приходится делать docker run, docker exec, docker exec, ..., ?
Dmitry
bamboo
Хотя вроде умеет: https://confluence.atlassian.com/bamboo/docker-runner-946020207.html
Andrey
недавно обновились до версии 2018 года (6.5.1), да, там появилась опция агентов в докере. Но пока не узнал, что это дает. Видимо надо смотреть.
Да, сейчас собираем в докере агентов самостоятельно
Dmitry
недавно обновились до версии 2018 года (6.5.1), да, там появилась опция агентов в докере. Но пока не узнал, что это дает. Видимо надо смотреть.
Да, сейчас собираем в докере агентов самостоятельно
мда, хорошо что мне удалось в свое время отбиться от менеджера, который пытался bamboo пропихнуть. Ладно бы это еще бесплатно было
Andrey
ну да, CI от gitlab легче заходит, там как-то это всё логичнее...
Dmitry
ну да, CI от gitlab легче заходит, там как-то это всё логичнее...
В bamboo DSL на чистом Java? В доках нашел примеры pipeline as code:
import com.atlassian.bamboo.specs.api.builders.plan.Plan;
import com.atlassian.bamboo.specs.api.util.EntityPropertiesBuilders;
import org.junit.Test;
public class MyPlanTest {
@Test
public void testMyPlan() {
final Plan myPlan = ...;
// if validation fails, an exception will be thrown
EntityPropertiesBuilders.build(myPlan);
}
}
Жесть, а все еще ругаются на groovy в Jenkins
Andrey
хз, кпочками там все накликивают разработчики, в качестве таска обычно просто указывают некий shell script
Dmitry
хз, кпочками там все накликивают разработчики, в качестве таска обычно просто указывают некий shell script
оу. беда какая. Лучше bamboo не стал с тех пор
Andrey
ну тут типа зато удобство что всё нативно связано - jira, bitbucket. crowd, bamboo, confluence
Dmitry
ну да, CI от gitlab легче заходит, там как-то это всё логичнее...
пора мигрировать с bamboo ))). А во сколько он обходится кстати?
Andrey
бесплатно)
Dmitry
ну тут типа зато удобство что всё нативно связано - jira, bitbucket. crowd, bamboo, confluence
Да ваще не проблема, многие CI нормально с ними всеми интегрируются.
Andrey
ну вот хз, мы как-то на др проекте связывали jira и коммиты в гитлабе, Они отображались в джире, но сортировка коммитов шла каким-то произвольным образом. наверно это как-то можно было поправить, но в итоге просто забили
Andrey
 Dmitry
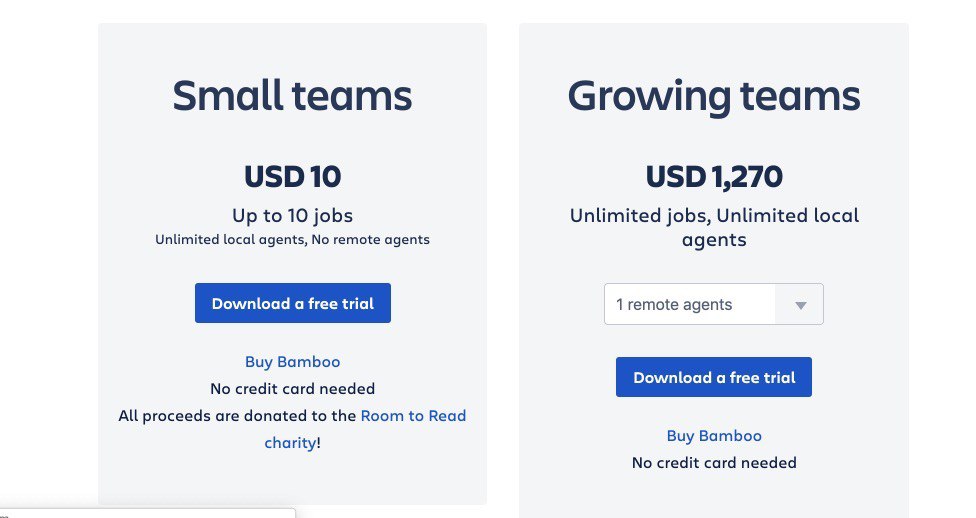
там есть секрет, который не принято обсуждать в обществе, так сказать все знают, но вслух не говорят
ясно, скачали триалку и взломали ?=)
Andrey
у нас пару десятков агентов, представляете какие суммы за бамбу будут)
Andrey
нет, даже взламывать ничего не надо
 Alexander
там есть секрет, который не принято обсуждать в обществе, так сказать все знают, но вслух не говорят
каждый месяц делать новые акки в атлассиан и генерить новые триальные ключи ?)))
Anonymous
Всем приветик ! Кому нужен купон со скидкой
на обучение по Google Ads (поиск + кмс)
запускаем на серое - пишите в личку, отдам
бесплатно
M
у нас пару десятков агентов, представляете какие суммы за бамбу будут)
Ч вашими интегрвцтясм вам и Дженкинса бы хватмдогы
Alexander
Может у кого-то есть bare metal в USA ? Надо сервачок там с уклоном в сторадж.Надо 100TB в сервере.И сеть желательно больше 1Gb.Подскажите где купить.Пока рассматриваю ovh
Dmitry
Может у кого-то есть bare metal в USA ? Надо сервачок там с уклоном в сторадж.Надо 100TB в сервере.И сеть желательно больше 1Gb.Подскажите где купить.Пока рассматриваю ovh
servers.com, leaseweb ещё можно посмотреть
Alexander
servers.com, leaseweb ещё можно посмотреть
на servers.com мой конфиг вышел в 1300$,но плюс что есть 10ge.leaseweb вроде нету возможности такой конфиг собрать,да и был опыт с ними.Время ответа саппорта раз в сутки просто выморозил.На ovh пока собрал что-то похожее в районе 600$
Alexander
может еще что-то есть ?)
Alexander
да