 Mikhail


А я вот хочу книгу по любому. Давно не читал книги. Забыл уже эти ощущения. Буду держать в столе и открывать, когда захочется сделать какую нибудь "дичь").
 Sergey
А я вот хочу книгу по любому. Давно не читал книги. Забыл уже эти ощущения. Буду держать в столе и открывать, когда захочется сделать какую нибудь "дичь").
Из дичи осталось освоить, пожалуй, только виндовые модули 😄
Mikhail
Из дичи осталось освоить, пожалуй, только виндовые модули 😄
Не, это уже пройденный этап и виндовые сервера пару недель назад вывели из эксплуатации. Весь код положили в history.
Mikhail
И это была не дичь, а трэш)
Sergey
Не, это уже пройденный этап и виндовые сервера пару недель назад вывели из эксплуатации. Весь код положили в history.
У нашей команды есть, и от них не уйти.
 Timur
Из дичи осталось освоить, пожалуй, только виндовые модули 😄
Там много интересного, подтверждаю
Timur
виндовый get_url мы в свое время чуть ли не полностью переписывали до работоспособного состояния
 Valiy
Новый фильтр. Но ты вопрос невнимательно прочитал, кажется: речь шла о версиях 2.5...2.9.27
хм, не вижу чтоб упоминалось "до 2.9.27"
Mikhail
У нашей команды есть, и от них не уйти.
Сочувствовать не буду) В целом, на винду у меня рвотный рефлекс более не срабатывает ) Можт старею)
Sergey
хм, не вижу чтоб упоминалось "до 2.9.27"
Отсылка к 2.10 в том же посте 😊 но если это плохо подчёркнуто - прошу извинить.
 A
Всем привет!
На днях столкнулся с проблемой отработки модуля ansible.builtin.setup
Он тупо зависает на нескольких хостах из группы.
Я начал дебажить этот момент и пытаюсь локально на хосте запустить скрипт setup.py, чтобы понять на каком этапе он ввисает
Загрузил из репы ансибла исходники, кой-че поправил, и пытаюсь запустить, но не понимаю как ему передать параметры.
Условно если с ансиблового хоста запускать ansible some_host -i inventory/production.yml -m ansible.builtin.setup -a 'gather_subset=network'
А как параметры модуля передавать, если запускать локально сам скрипт, может кто-то делал и подскажет
Python не является моим основным скриптовым языком, так что прошу не кидайте камни)
Спасибо
Ансибл не запускает модуль как скрипт, он берёт его код, оборачивает своим, добавляет импортов, и потом уже получившееся чудище исполняет. Так что мимо Ансибла нормально не подебажишь. Касательно зависаний на фактах, тоже встречал, но так и не вылечили. Хотя у нас очень редко это было.
 Vladislav
 Григорий Масич
 Ilya
Григорий Масич
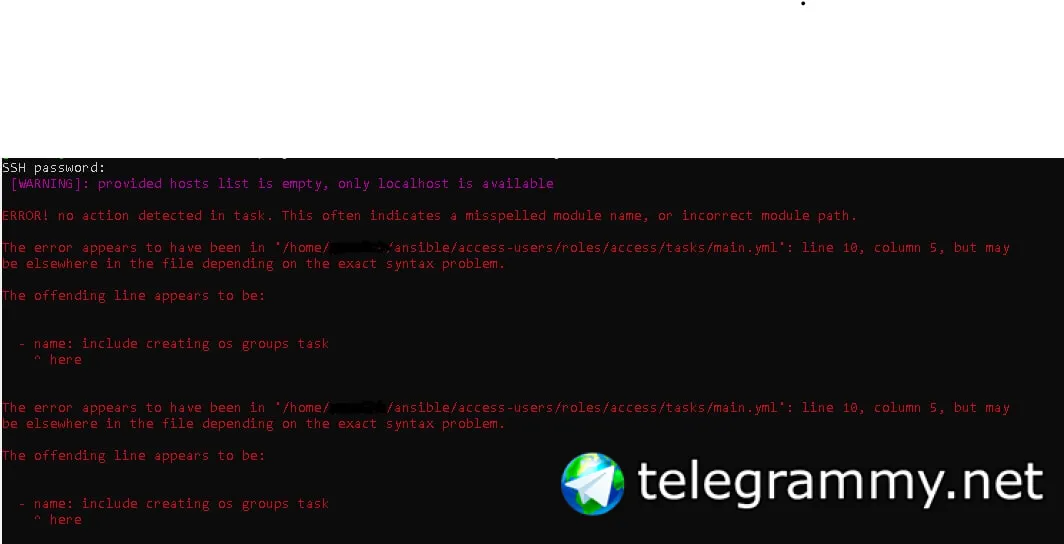
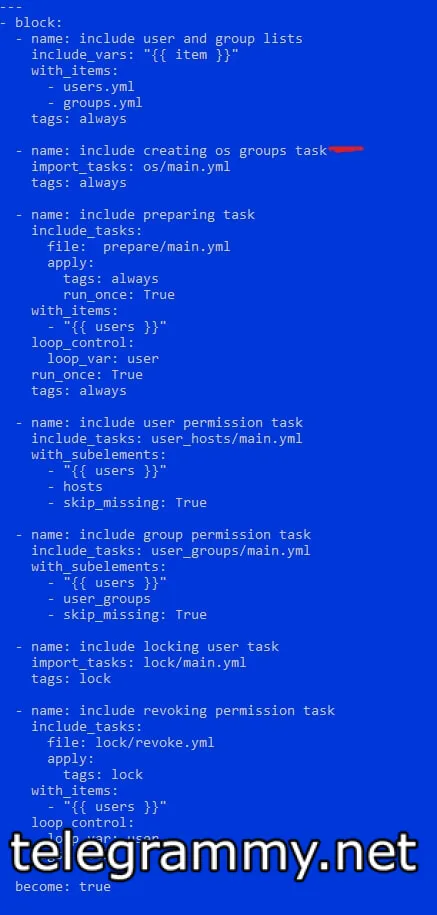
А показывать line 10 ты конечно же не будешь? Лучше скриншотом ошибку скинуть, это же очень всем удобно (хорошо хоть не в ворде принт-скрин...)
 Sova
Ммм, mc. Красивое ) Смотри внутрь инклюда, какой модуль там дёргается
Vladimir
Григорий Масич
а ты на localhost плейбук отрабатываешь?
через оснаску на хост
ansible-playbook site.yml -l dns.omiplat -u omicron -k -b
Григорий Масич
Ммм, mc. Красивое ) Смотри внутрь инклюда, какой модуль там дёргается
С инклюдами должно быть все ок, так как с другой машины все выполняется та машина на ubuntu эта на debian
 Andrey
unarchive может как-то определенный файл вытащить по названию?
unarchive:
src: URL
dest: /opt/folder
mode: 0777
remote_src: true
extra_opts: [--strip-components=1]
 Aleksandr
unarchive может как-то определенный файл вытащить по названию?
unarchive:
src: URL
dest: /opt/folder
mode: 0777
remote_src: true
extra_opts: [--strip-components=1]
extra_opts:
- --wildcards
- --no-anchored
- '*pattrern_name_file*'
так не ?
Andrey
 Anatoliy
#LDAP июль 😊
стандартным решением подобных задачи - держать на ansible контроллере собственный LDAP сервер с блекджеком и ... собственной конфигурацией и получать данные для ansible из него, а не хранить напрямую в ansible? я действительно хочу разобраться
Anatoliy
если поискать на канале по хэштегу, то видно, что кто-то делает #ldap на ансибле как минимум раз в месяц (обычно чаще) на протяжении как минимум последних 2х лет. Очевидно, что это только те, кто задает вопросы. Т.о. смею предположить, что ldap на ансибле во всем мире ежедневно пишут десятки и сотни людей. Т.о. либо это не совсем зло, либо глобально "что-то не так" с самим ansible, раз столько людей ежедневно совершают типичную ошибку
Вопрос, что в этом плохого все еще висит в воздухе
Доводы за ansible. Без БД:
1. Согласно концепции "Infrastructure as a code" пользователей тоже стоит хранить в гите (ес-но vault). Они тоже являются частью инфраструктуры, т.к. конечное состояние системы от них тоже зависит
2. Лично у меня нет какого-либо другого хранилища пользователей. Поэтому любую БД нужно будет: устанавливать, настраивать, поддерживать, бэкапировать
3. При использовании БД:
а) появляется еще одна единая точка отказа в виде этой БД
б) в общем случае использование ролей возможно только на ansible контроллере и не получится забрать git и что-то поменять "по быстрому"
Доводы против ansible. За БД:
1. Сложность поддержки ansible ролей. Возможно(?) при использовании БД роли становятся проще
2. Эффективность работы ролей на больших объемах данных. Не мой случай, поэтому просто догадываюсь
пожалуй, основным критерием при выборе хранилища должна стать частота изменений:
если пользователи появляются ежедневно и/или много, то нет смысла класть их в гит
если инвентарь динамический, то странно хранить его в файлах
Anatoliy
С ансиблом все так. В том, что микроскопом кто-то регулярно пытается забивать гвозди, вины микроскопа нет никакой.
задача ансибла привести систему к конечному состоянию. для этого ему нужны все входные данные. с этой точки зрения микроскопом он не является
Anatoliy
А в чём проблема ансиблом создавать юзеров в хашикорп волт
лично я тут проблемы не вижу, но из-за хэштега задумался над вопросом
Aleksandr
лично я тут проблемы не вижу, но из-за хэштега задумался над вопросом
У меня например такая схема и создана
Есть репозиторий, куда ветками сохраняем историю каждого юзера, в какую команду перешёл и т.д.
CI/CD пайплайн генерирует данные в волт, откуда далее они используются.
 azadevlab
 CI/CD
Пачаны
CI/CD
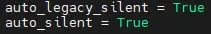
[WARNING]: Platform linux on host Mint-4747 is using the discovered Python interpreter at /usr/bin/python, but future
installation of another Python interpreter could change this. See
https://docs.ansible.com/ansible/2.9/reference_appendices/interpreter_discovery.html for more information.
как убрать предупреждение?
CI/CD
я пробюовал все что по ссылке
CI/CD
но тогда он перестает определять питон
CI/CD
 CI/CD
Я же правильно делаю?
CI/CD
оно не работает никак
Григорий Масич
 Григорий Масич
 Lamobot
Aleksandr
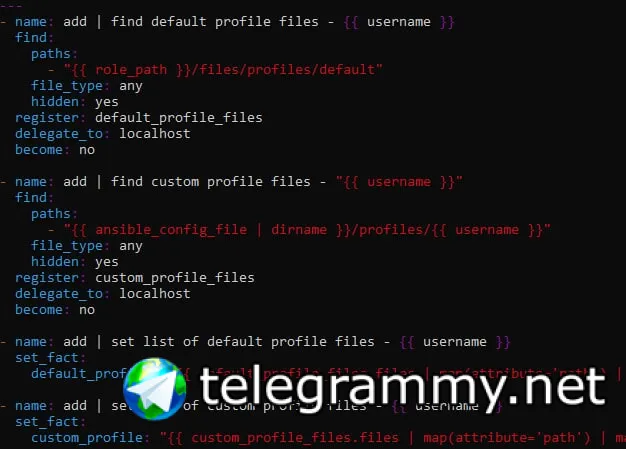
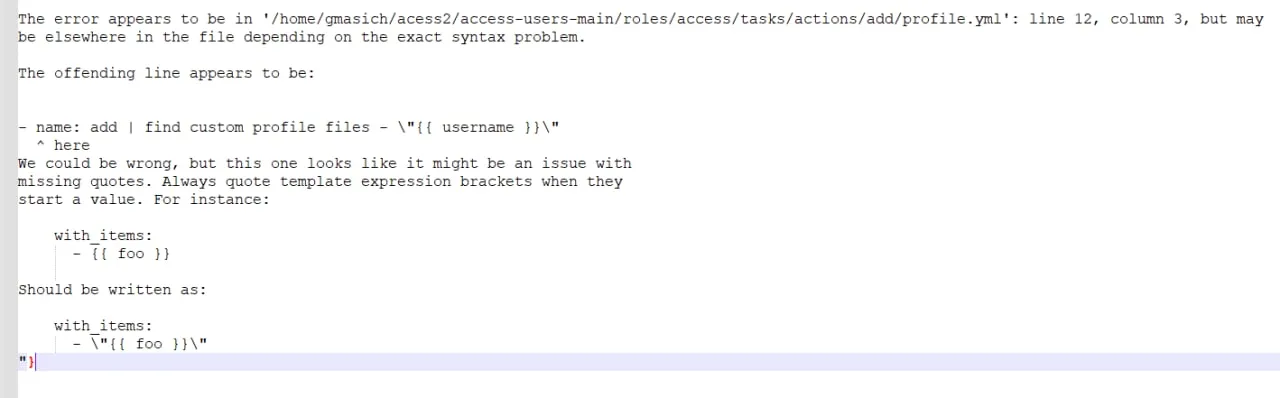
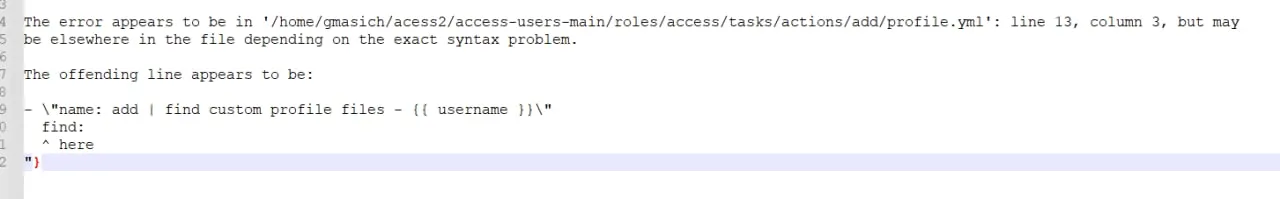
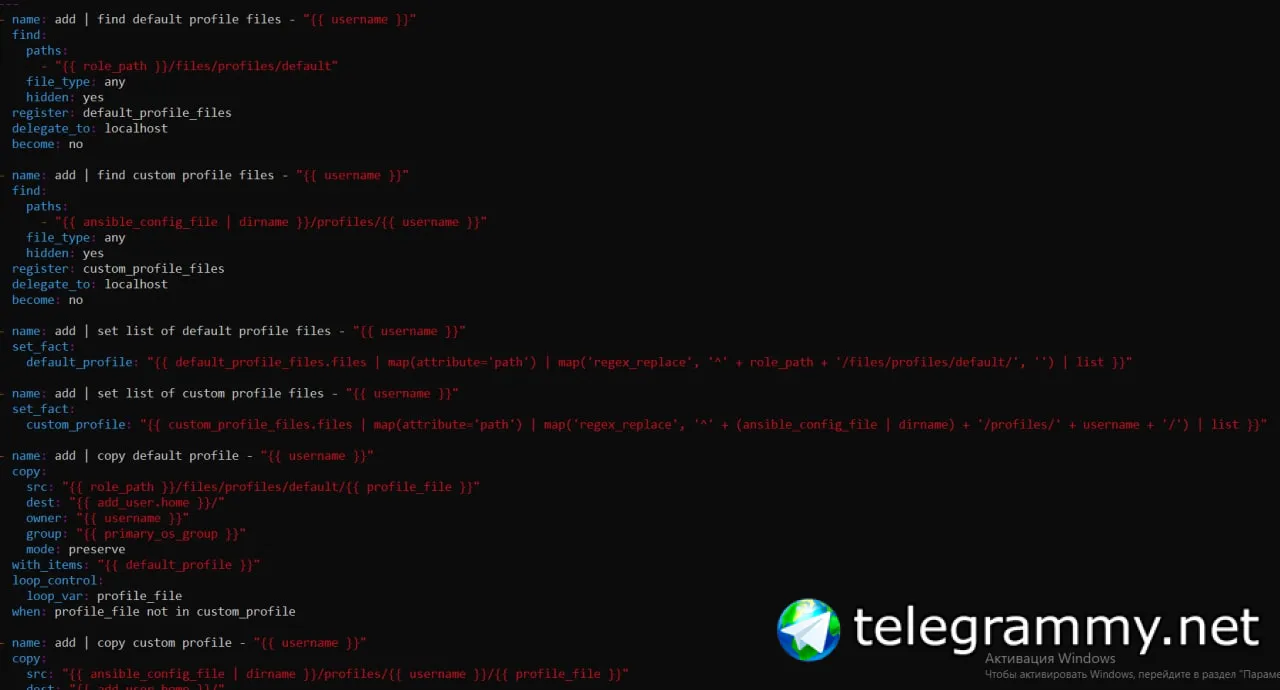
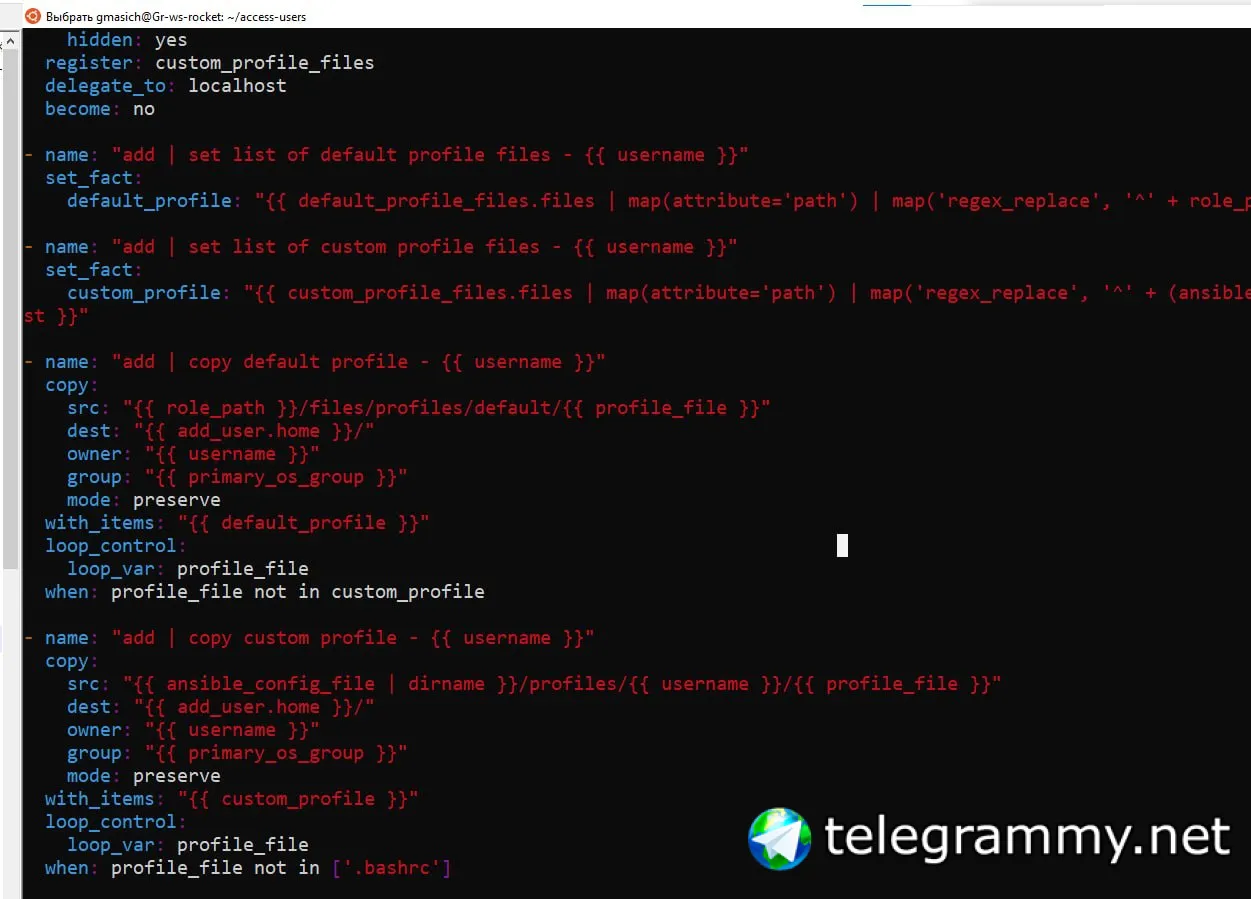
во втором name вообще не надо кавычек
 Григорий Масич
 Aleksandr
Lamobot
 Aleksandr
 Lamobot
Я бы ещё все скриншоты поубирал. Есть же pastebin
Sergey
стандартным решением подобных задачи - держать на ansible контроллере собственный LDAP сервер с блекджеком и ... собственной конфигурацией и получать данные для ansible из него, а не хранить напрямую в ansible? я действительно хочу разобраться
Стандартным решением задачи управления пользователями является использование инструментов, предназначенных для управления пользователями.
Григорий Масич
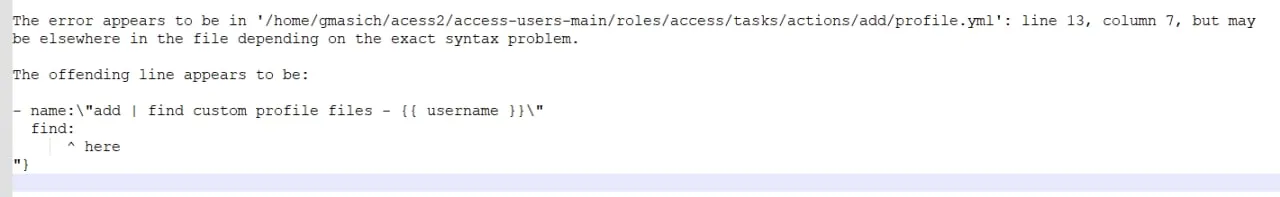
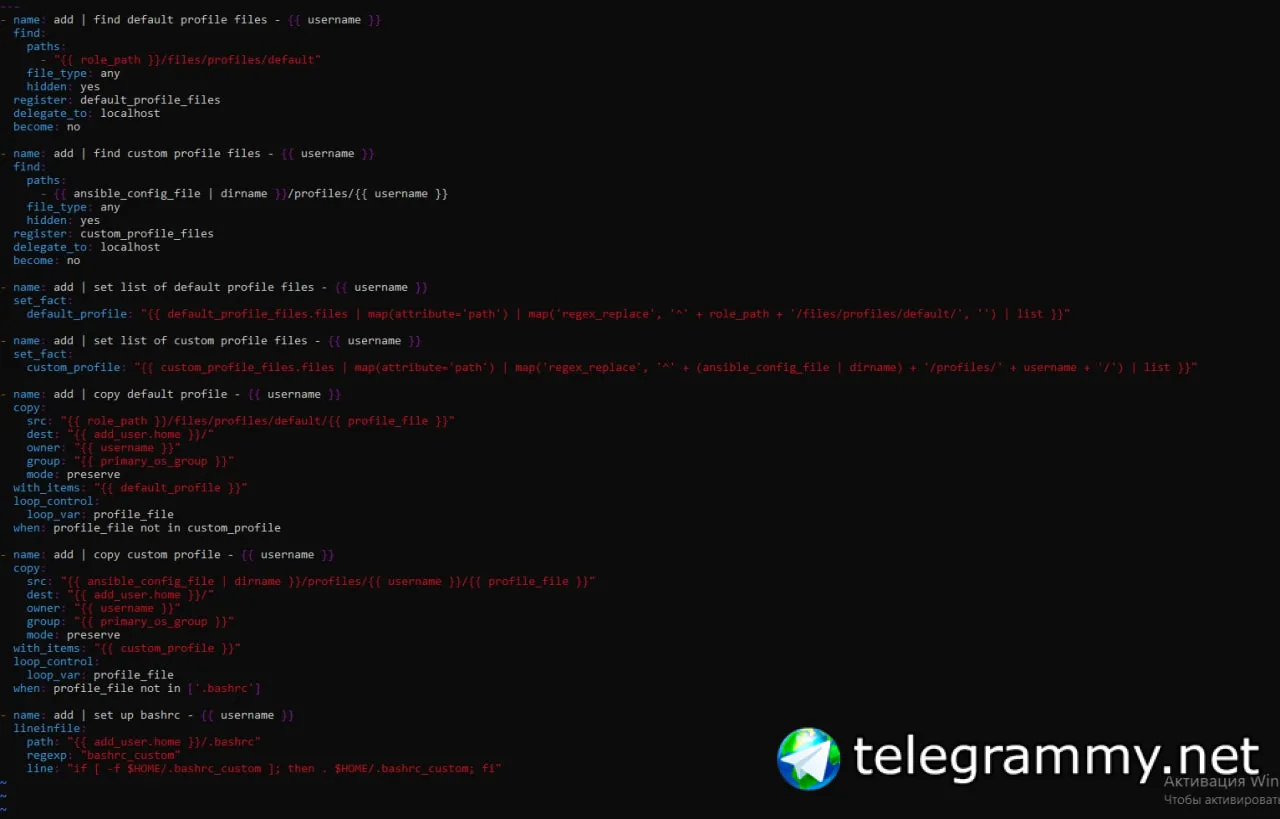
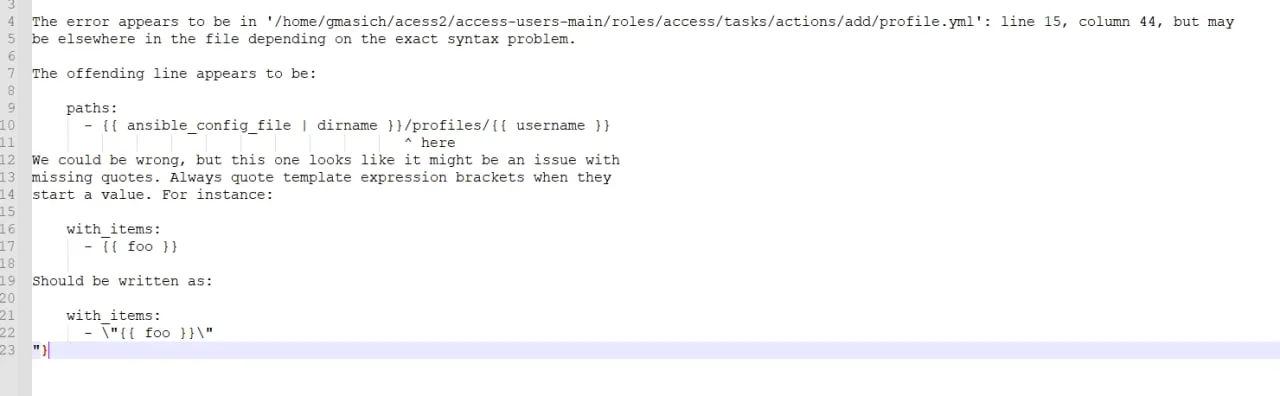
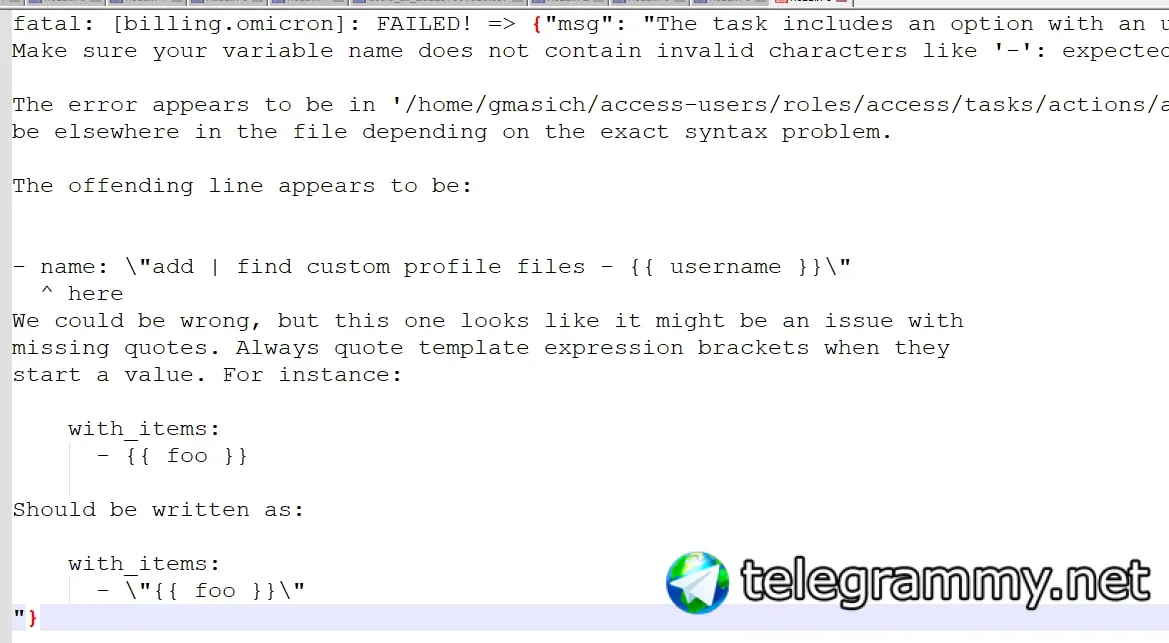
Все строки, где используется jinja ({{ }}) должны быть в кавычках!
 Григорий Масич
 Valiy
Стандартным решением задачи управления пользователями является использование инструментов, предназначенных для управления пользователями.
а модуль ansible user не предназначен для управления пользователями?
Sergey
а модуль ansible user не предназначен для управления пользователями?
Он предназначен для управления локальными учётными записями.
Valiy
Он предназначен для управления локальными учётными записями.
"локальный учётные записи" + ansible = управление "локальными учётными записями" на группе хостов
Lamobot
 Lamobot
Вот так
 Sergey
Почищу.
Lamobot
 Lamobot
Может мануал написать про то, как настраивать putty в качестве терминала? Там просто мышкой выделил и оно уже в буфере обмена... Куда угодно вставляй.
Григорий Масич
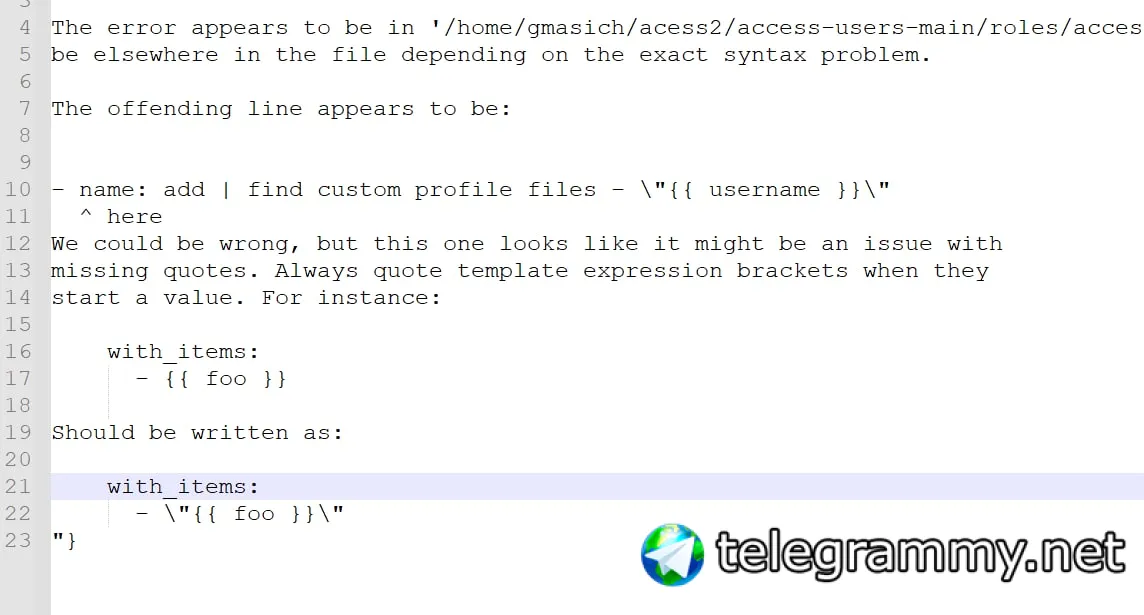
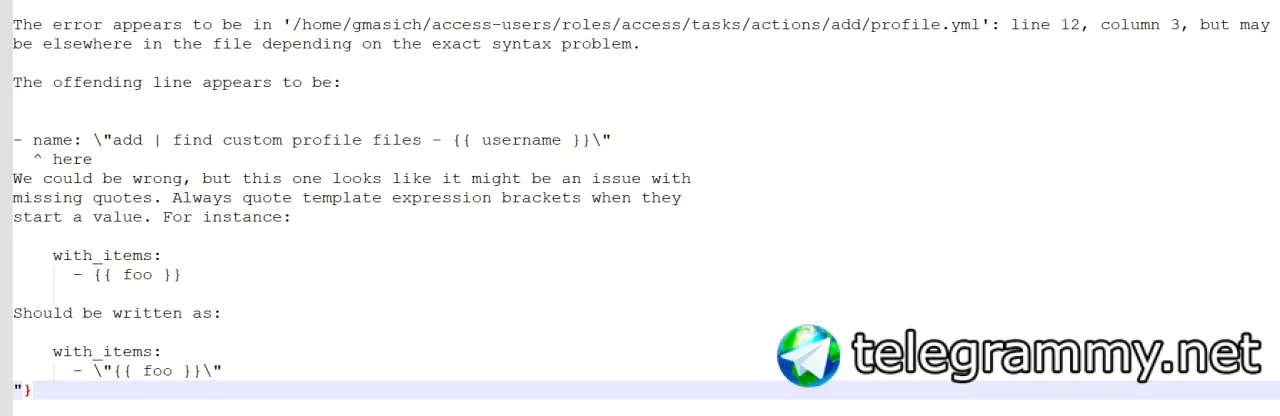
На куске кода всё ок, но ошибка про строку которой не показано.
 Григорий Масич
Lamobot
Григорий Масич
Ошибка на уровне системы, конфиг полностью рабочий, не работает ТОЛЬКО на WSL
Григорий Масич
Григорий Масич
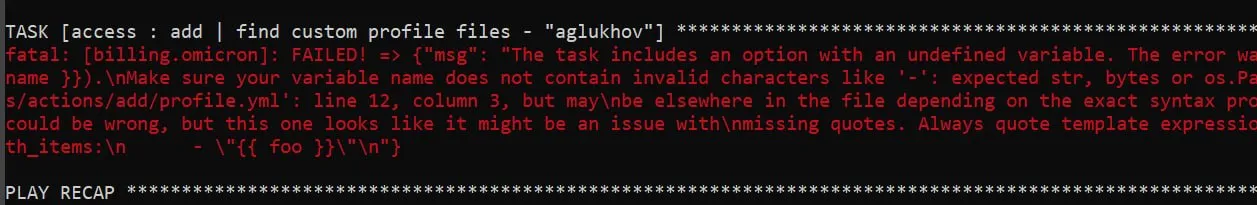
Вопрос в том, как решать проблему с экранированием в WSL
Aleksandr
Весь файл конфига
во втором find, paths в кавычки заключите и все. не надо ничего экранировать
Sergey
Теперь изображения запрещены. Для логов используйте pastebin, как и предусмотрено правилами чата.
Lamobot
Весь файл конфига
Тяжело определить по старому варианту конфига что вы там понаисправляли с кавычками.
Lamobot
Возможно есть какие-то символы, которые в WSL не так обрабатываются, но на скринах их не видно. И что экранировать собрались - тоже не видно.
Aleksandr
Make sure your variable name does not contain invalid characters like '-': expected str, bytes or os.PathLike object, not AnsibleUndefined
 Андрей
Александр
Приветствую