ммм, а стоит ли в самом инвентаре указывать переменные?
Это про localhost или в общем?
 Lamobot


 azadevlab
group_name:
vars:
Lamobot
group_name:
vars:
Всё от ситуации зависит. И от вашего подхода к описанию инвентаря. От количества переменных, количества хостов.
Если у вас 3 переменные на эту группу, то зачем городить отдельный файл/директорию в директории group_vars? Однако если у вас свой подход, чтобы хранить переменные только в group_vars, тогда лучше сохранить подход и в отдельный файл в group_vars.
Lamobot
По опыту, у меня нет особых правил по переменным, и мне иногда приходится искать в каком месте месте я задал переменную :)
Aleksandr
Можно ли указать Ansible путь к hosts файлу напрямую из переменной окружения.
На данный момент путь к файлу - $HOSTS_PATH
Запуск Ansible:
ansible-playbook -i=$HOSTS_PATH playbook.yml
Вопрос в том как избавиться от -i
 Vladislav
Указать в плейбуке явно список хостов
Sergey
Можно ли указать Ansible путь к hosts файлу напрямую из переменной окружения.
На данный момент путь к файлу - $HOSTS_PATH
Запуск Ansible:
ansible-playbook -i=$HOSTS_PATH playbook.yml
Вопрос в том как избавиться от -i
The default location for inventory is a file called /etc/ansible/hosts
Lamobot
Mitya
Можно ли указать Ansible путь к hosts файлу напрямую из переменной окружения.
На данный момент путь к файлу - $HOSTS_PATH
Запуск Ansible:
ansible-playbook -i=$HOSTS_PATH playbook.yml
Вопрос в том как избавиться от -i
https://docs.ansible.com/ansible/latest/reference_appendices/config.html#default-host-list
 Semyon
Можно ли указать Ansible путь к hosts файлу напрямую из переменной окружения.
На данный момент путь к файлу - $HOSTS_PATH
Запуск Ansible:
ansible-playbook -i=$HOSTS_PATH playbook.yml
Вопрос в том как избавиться от -i
Самый норм вариант, если не предусматривается поддержка разных inventory на одной кодовой базе, указать в ansible.cfg в секции defaults inventory=path_to_inventory, а если предусматривает, то задавать переменной окружения с использованием direnv (https://direnv.net/) - задашь переменную окружения в .envrc файле и при заходе в каталог, в котором этот файл или в подкаталоги любой вложенности, у тебя автоматически будет применяться .envrc с экспортом переменной, которую человек выше кинул ссылку
 kkv
 Timur
 Timur
Timur
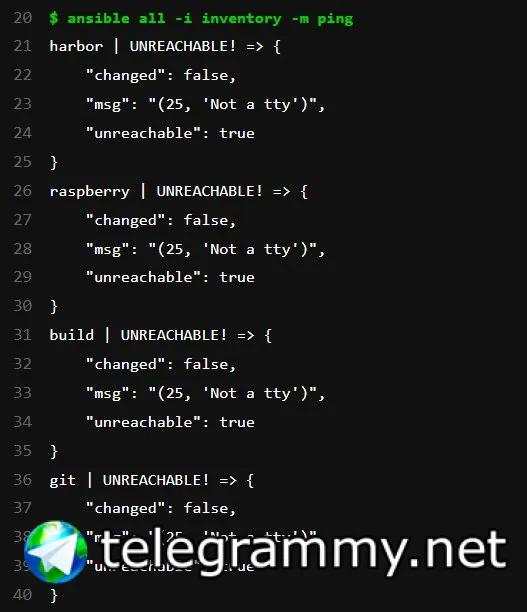
И покажите выхлоп
kkv
прилепил по ссылке https://pastebin.com/T2JPqLNL
kkv
яснее не стало, на самом деле
Timur
яснее не стало, на самом деле
Стало. Во-первых, у вас почему-то для подключения по ssh используется paramiko, а не обычный ssh-клиент. Во-вторых, похоже, что-то с настройками ssh или с инаентарем
Timur
Сам инвентарь можете показать?
Timur
Заодно скажите - на чем запущены таргеты? Это физические сервера или виртуальные? На какой os и с какими настройками ssh они работают?
 Pavel
Заодно скажите - на чем запущены таргеты? Это физические сервера или виртуальные? На какой os и с какими настройками ssh они работают?
он написал, что в докере, демон ssh не работает
Timur
он написал, что в докере, демон ssh не работает
В докере раннер запущен, как было сказано. Про таргеты пока ничего не говорилось
Timur
Если на таргетах нет ssh, то ничего удивительного
kkv
Стало. Во-первых, у вас почему-то для подключения по ssh используется paramiko, а не обычный ssh-клиент. Во-вторых, похоже, что-то с настройками ssh или с инаентарем
прописал ssh явно. таргеты-виртуалки + расберик. на таргетах ssh есть
kkv
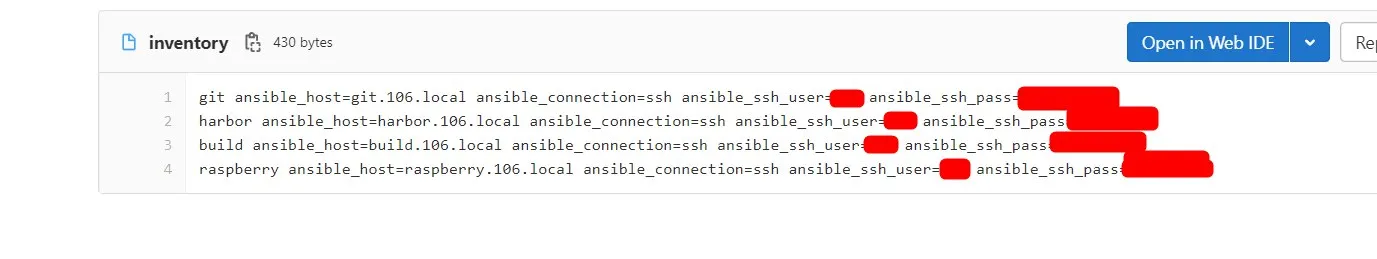
ппоравил инвентарь, сейчас покажу, если развалится
kkv
 kkv
https://pastebin.com/wRdRvcTw новыйц лог. попробую workdir /tmp поставить
Lamobot
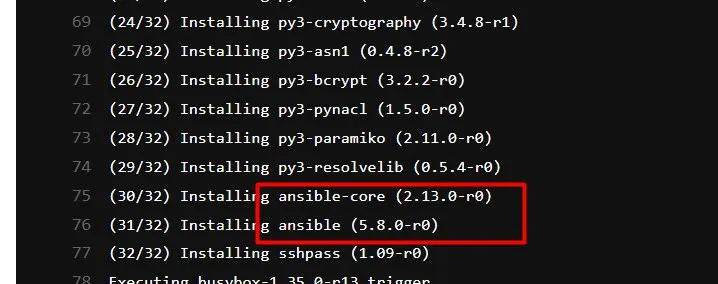
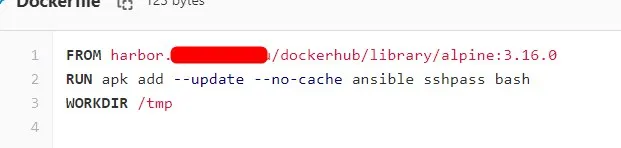
sshpass установлен?
 kkv
говорят, на альпайне еще openssh надо
Grek 🇺🇦
Вы ансиблом контейнеры настраиваете? Оо
kkv
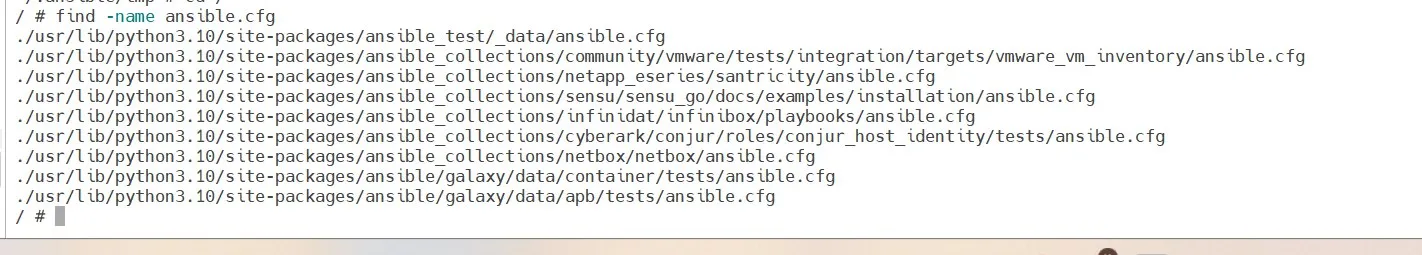 Grek 🇺🇦
Попробуйте поставить ансибл через pip. И используйте образ с пайтоном
kkv
Попробуйте поставить ансибл через pip. И используйте образ с пайтоном
даже на альпайне тяжелее в 2 раза получается, не хочу
Grek 🇺🇦
Пфф...
Grek 🇺🇦
Ты сейчас за 300мб кучу времени убьешь
Vitaly
плюс мне что-то подсказывате что после такой сборки с установкой зависимостей итоговый результат может стать даже больше )
Grek 🇺🇦
https://pastebin.com/tw75nVXU
https://pastebin.com/AFVVgk4x
все вместе
496MB - однажды собрал и в ус не дую
Grek 🇺🇦
А покажи джобу, как ты запускаешь
kkv
А покажи джобу, как ты запускаешь
run:
stage: run
image:
name: harbor.***.ru/iac/ansible:main
script:
- ansible --version
- ansible all -i inventory -m ping -vvvv
tags:
- docker-build
kkv
https://pastebin.com/tw75nVXU
https://pastebin.com/AFVVgk4x
все вместе
496MB - однажды собрал и в ус не дую
git | SUCCESS => {
"ansible_facts": {
"discovered_interpreter_python": "/usr/bin/python3"
},
"changed": false,
"invocation": {
"module_args": {
"data": "pong"
}
},
"ping": "pong"
kkv
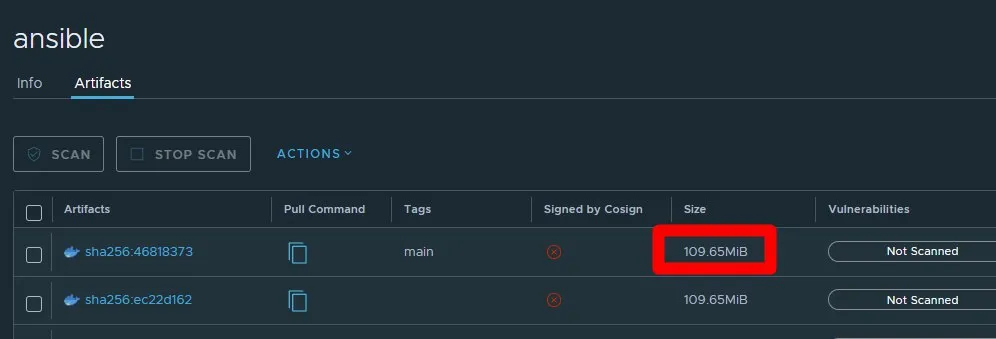 Grek 🇺🇦
И в чем было дело?
kkv
ну последнее - что ключей в известных хостах не было, в домешнюю деректорию конфиг положил
kkv
RUN echo -e "[defaults]\nhost_key_checking = false" > ~/.ansible.cfg
Grek 🇺🇦
RUN echo -e "[defaults]\nhost_key_checking = false" > ~/.ansible.cfg
Ужс, это ты отдельно при сборке делаешь?
kkv
Ужс, это ты отдельно при сборке делаешь?
да, а в чем проблема? дофавление файла конфига отдельным слоем
Grek 🇺🇦
Тем что это странно.
Ты можешь в репе с докерфайлом держать нужный тебе конфиг и копировать при сборке. Добавлять строку через отдельный RUN ... Не надо так
kkv
Тем что это странно.
Ты можешь в репе с докерфайлом держать нужный тебе конфиг и копировать при сборке. Добавлять строку через отдельный RUN ... Не надо так
там 1 строчка, не вижу смысла. если будет необходимость толкать портянку, конечно, в отдельный файл вынесу
kkv
run, copy, add = результат один в этом случае
Grek 🇺🇦
Сделать норм сразу, та ну. Лучше потом переделаю
kkv
ну плодить мусор в реползитории, времто того, чтобы 1 инструкцию в докерфайл записать, тоже сомнительная идея
Grek 🇺🇦
Если/когда тебе понадобится, а скорее всего понадобиться, поменять конфиг тебе надо будет создать его, и поменять докерфайл. А если сразу сделать как надо - то просто дописываю что надо в файл.
Grek 🇺🇦
Ладно, тебя всё устраивает, значит ок. Чего это в выходной думать о рабочих моментах
Lamobot
https://pastebin.com/tw75nVXU
https://pastebin.com/AFVVgk4x
все вместе
496MB - однажды собрал и в ус не дую
Кеши не подчищены в слоях :)
Grek 🇺🇦
И горизонт завален
Инесса Жарова has been banned! Reason: CAS ban.
 John Roe
@Inessa_47IsIa: user has been CAS banned
 Something
Мне нужно скопировать приличное количество файлов и папок, но требуется заполнение переменных,поэтому предполагается template:
Но косяк в том, что файлы не в 1 папке, with_items не хочется, with_fileglob тоже не катит, потому что есть некоторая вложенность, with_filetree выглядит полукостылём. Есть вариант через find: ... register + template: .. loop, а нет методов попроще?
Timur
Мне нужно скопировать приличное количество файлов и папок, но требуется заполнение переменных,поэтому предполагается template:
Но косяк в том, что файлы не в 1 папке, with_items не хочется, with_fileglob тоже не катит, потому что есть некоторая вложенность, with_filetree выглядит полукостылём. Есть вариант через find: ... register + template: .. loop, а нет методов попроще?
template не копирует файлы и, тем более, папки
Timur
Можете описать исходную задачу?
 Mikhail
Мне нужно скопировать приличное количество файлов и папок, но требуется заполнение переменных,поэтому предполагается template:
Но косяк в том, что файлы не в 1 папке, with_items не хочется, with_fileglob тоже не катит, потому что есть некоторая вложенность, with_filetree выглядит полукостылём. Есть вариант через find: ... register + template: .. loop, а нет методов попроще?
У rsync есь модуль. Копируй себе с рекурсией.
Aleksandr
Подскажите, есть ли более грамотные варианты деплоя приложения (1 бинарь) на bare-metal, без доп. виртуализации чем плейбук условно "скопировать-поправить конфиг-запустить-systemd"
Semyon
Подскажите, есть ли более грамотные варианты деплоя приложения (1 бинарь) на bare-metal, без доп. виртуализации чем плейбук условно "скопировать-поправить конфиг-запустить-systemd"
чта? Вообще не понятно, о чем ты. Не использоавть ansible? Что ты понимаешь под виртуализацией) абстракцией?
Если я хоть сколько-нибудь попытался понять что ты хочешь, попробуй ansible ad-hoc
Aleksandr
чта? Вообще не понятно, о чем ты. Не использоавть ansible? Что ты понимаешь под виртуализацией) абстракцией?
Если я хоть сколько-нибудь попытался понять что ты хочешь, попробуй ansible ad-hoc
Речь про деплой приложения без таких средств виртуализации как Docker и подобных.
Есть условный CI/CD пайплайн поверх репозитория с базой, нужно доставлять релиз на целевой сервер.
Пока ничего лучше ансибл плейбука я не придумал под такую задачу
Aleksandr
Почему не докер - база данных
Semyon
ну а что тебе мешает, положить в репу каталог ansible с инвентари и плейбуком, который тебе декларативно выполнит копирование бинарника, рендер/копирование конфига и перезапуск сервиса, если что-то изменилось через хандлер
Semyon
не нравится ложить в репу ansible код, выполни последовательно несколько команд через ad-hoc, но я не вижу в этом особого смысла
Semyon
https://docs.ansible.com/ansible/latest/user_guide/intro_adhoc.html
 inqfen
Речь про деплой приложения без таких средств виртуализации как Docker и подобных.
Есть условный CI/CD пайплайн поверх репозитория с базой, нужно доставлять релиз на целевой сервер.
Пока ничего лучше ансибл плейбука я не придумал под такую задачу
а чем тебя плейбук не устроил, если он решает именно то, что тебе надо?
Aleksandr
а чем тебя плейбук не устроил, если он решает именно то, что тебе надо?
Полностью устраивает, просто ищу альтернативы, мало ли, вдруг велосипед изобретаю
Lamobot
Подскажите, есть ли более грамотные варианты деплоя приложения (1 бинарь) на bare-metal, без доп. виртуализации чем плейбук условно "скопировать-поправить конфиг-запустить-systemd"
Что значит "более грамотный"? Чем не устраивает ансибл плейбук/роль?
inqfen
Полностью устраивает, просто ищу альтернативы, мало ли, вдруг велосипед изобретаю
то есть ты ищещь для последовательного выполнения тасков прописанных в модулях альтернативу выполнению тасков прописанных в модулях
inqfen
оригинально
Lamobot
Альтернатив полно, bash тот же :) python :)