Команда
ansible -m shell -a "df -h / /boot /oracle \| awk '\{print\$3\$6\}'" -i hosts corbootoracle > corbootoracle.log
результат
eb-ref-dev-odi | FAILED | rc=1 >>
Filesystem Size Used Avail Use% Mounted on
/dev/vda2 20G 5.5G 13G 30% /
/dev/vda1 477M 62M 387M 14% /boot
/dev/mapper/vg_oracle-lv_oracle
50G 26G 24G 53% /oracledf: `|': No such file or directory
df: `awk': No such file or directory
df: `\\{print$3$6\\}': No such file or directorynon-zero return code
А если так:
ansible corbootoracle -m shell -a 'df -h /boot | awk "{print \$3\$6}"' -i hosts > corbootoracle.log
 Timur


 Владимир
А если так:
ansible corbootoracle -m shell -a 'df -h /boot | awk "{print \$3\$6}"' -i hosts > corbootoracle.log
да, так отработало корректно. Спасибо большое =)
Владимир
Timur
Информацию о занятом пространстве на дисках можно спокойно из фактов доставать, без этих башизмов
Timur
В переменной ansible_mounts есть вся необходимая информация
Владимир
В переменной ansible_mounts есть вся необходимая информация
Спасибо за информацию. Пойду гуглить =)
Timur
ansible corbootoracle -m debug -a var=ansible_mounts
Timur
Вот это попробуйте для начала
Владимир
ansible corbootoracle -m debug -a var=ansible_mounts
-sh-4.2$ ansible corbootoracle -m debug -a var=ansible_mounts -i hosts
eb-ref-dev-odi | SUCCESS => {
"ansible_mounts": "VARIABLE IS NOT DEFINED!"
}
Переменная не определена.
Александр
Ребята, у кого есть скрипт по сбору информации о компьютерном железе - поделитесь пожалуйста.
 Valiy
Ребята, у кого есть скрипт по сбору информации о компьютерном железе - поделитесь пожалуйста.
https://github.com/fboender/ansible-cmdb
 Anton
Ребята, у кого есть скрипт по сбору информации о компьютерном железе - поделитесь пожалуйста.
Для этого есть glpi + fusion inventory
Sergey
Ребята, у кого есть скрипт по сбору информации о компьютерном железе - поделитесь пожалуйста.
Как это относится к Ansible?
 Logan
 diqipib
Господа, приветствую. Подскажите, плз, есть ли способ стартануть таск win_powershell с elevated правами без запроса? Без этого не получается в скрипте убить все открытые smb сессии (
 Ali
Коллеги
а что анибл без бубна неможет файл мувнуть внутри хоста?
Только это доступно
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/copy_module.html
или баш командой писать?
 Ivan
Господа, приветствую. Подскажите, плз, есть ли способ стартануть таск win_powershell с elevated правами без запроса? Без этого не получается в скрипте убить все открытые smb сессии (
там бывают всякие нюансы с правами и порой delegate для таски тому самому пользователю которым ансибл и так коннектится помогает
 Я и твой кот
Коллеги
а что анибл без бубна неможет файл мувнуть внутри хоста?
Только это доступно
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/copy_module.html
или баш командой писать?
Модулем file создайте новый хардлинк, потом тем же модулем удалите старый. Работает только внутри одной ФС.
На разных ФС всё равно без copy никак не обойтись.
Ali
Модулем file создайте новый хардлинк, потом тем же модулем удалите старый. Работает только внутри одной ФС.
На разных ФС всё равно без copy никак не обойтись.
спасибо большое за совет
выглядит норм
единственное плохо что два шага
вам хорошего дня
 ⬤Максим
Добрый вечер. Использую плейбук для возврата машины VMware к снапшоту:
---
- hosts: esxi
become: yes
gather_facts: false
tasks:
- name: Revert to a snapshot
community.vmware.vmware_guest_snapshot:
hostname: "{{ 10.28.91.51 }}"
username: "{{ root }}"
password: "{{ p@ssw0rd }}"
datacenter: "{{ 10.28.91.61 }}"
folder: /Development/10.28.91.42/SRV.DEB-1
name: "{{ SRV.DEB-1 }}"
state: revert
snapshot_name: snap1
но получаю ошибку: ERROR! conflicting action statements: community.vmware.vmware_guest_snapshot, hostname
Такая ошибка нигде не гуглится и не понимаю что не так, может кто-то знает?
Grek 🇺🇦
и зачем тебе в фигурных скобках значения?
Grek 🇺🇦
там должны быть имена переменных
⬤Максим
и зачем тебе в фигурных скобках значения?
я скопировал этот участок кода с документации ансибла, там пока всё в скобках
⬤Максим
да и это я уже исправил
Grek 🇺🇦
я скопировал этот участок кода с документации ансибла, там пока всё в скобках
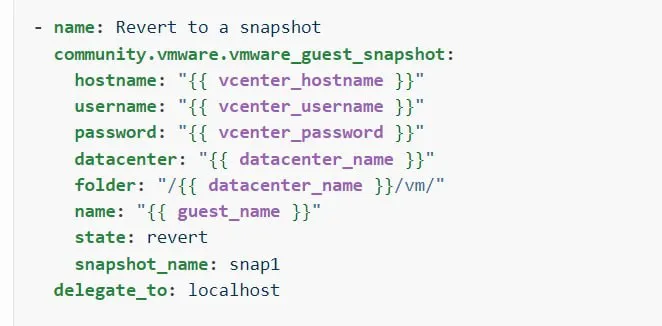
где там такое в доке?
⬤Максим
 Grek 🇺🇦
ты понимаешь что внутри "{{ var name }}" должна быть переменная, а не ее значение
Grek 🇺🇦
и видишь - отступ есть хостнейм не на одном уровне с именем модуля
⬤Максим
и видишь - отступ есть хостнейм не на одном уровне с именем модуля
ну тут моя вина, согласен
diqipib
там бывают всякие нюансы с правами и порой delegate для таски тому самому пользователю которым ансибл и так коннектится помогает
Понял, благодарю. А примерчик есть какой-нибудь ?
⬤Максим
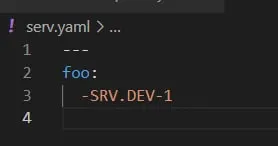
У меня вопрос, я подключил файл с переменными с помощью :
vars_files:
- serv.yaml
в serv.yaml у меня хранится одна переменная:
---
foo: SRV.DEB-1
Как добавить к этой переменной несколько значений, чтобы плейбук пробегал через каждое?
 Михаил
foo:
- first
- second
…
⬤Максим
спасибо
⬤Максим
foo:
- first
- second
…
а возможно убрать квадратные скобки, чтобы было чисто название того, что хранится в переменной?
Михаил
а возможно убрать квадратные скобки, чтобы было чисто название того, что хранится в переменной?
Не пойму вопроса. Нужен пример
⬤Максим
 ⬤Максим
 Lamobot
Petrukhin
⬤Максим
Petrukhin
это я уже исправил
Плейбук оперирует переменными, если тебе нужно чтобы значение этой переменной «перебиралось» тебе нужно в таске использовать loop
 Magic
Всем привет
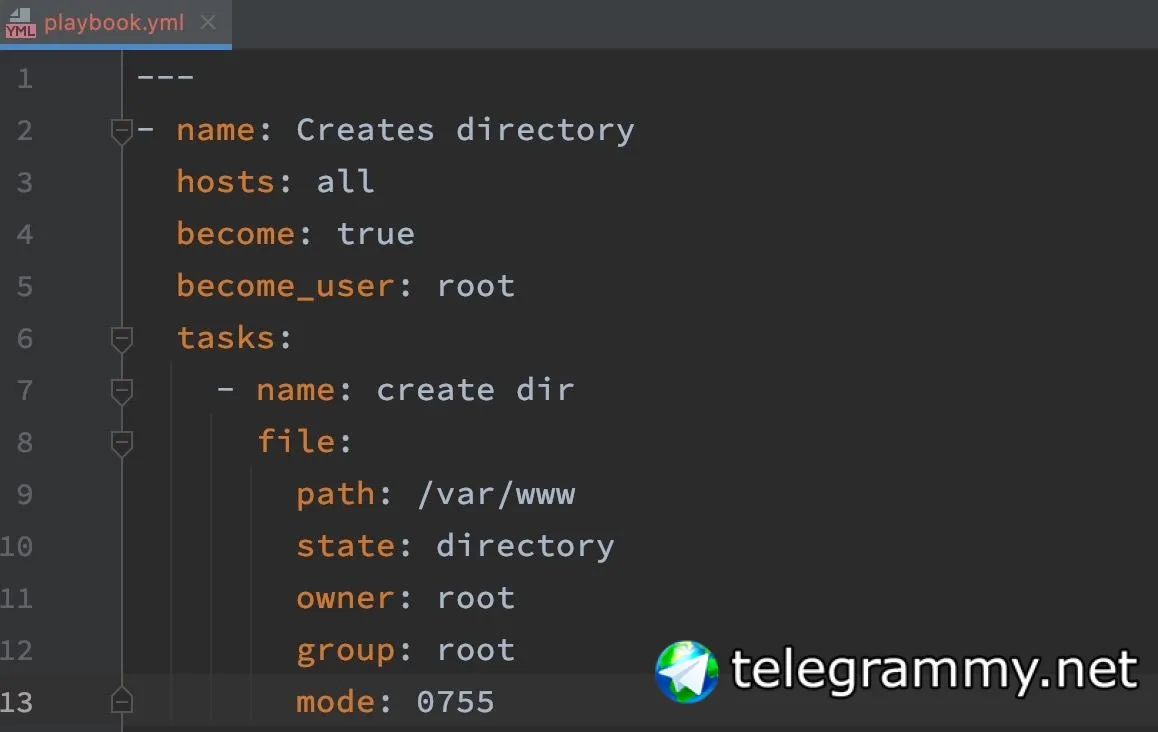
Пытаюсь въехать в ансибл и застрял на самом начале: не могу победить sudo видимо
Дошел до того что мне пишет Sorry, try again.
и все, зависает
По пунктам, что делаю:
Magic
 Magic
 Magic
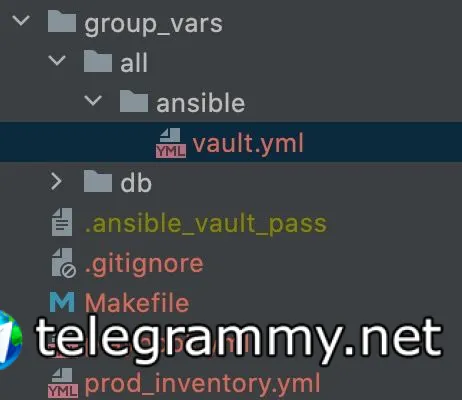 Magic
В group_vars/all/ansible/vault.yml
ansible_sudo_pass: пароль
Все vault шифрую
Что я не делаю не так?
Magic
Что мне не понятно:
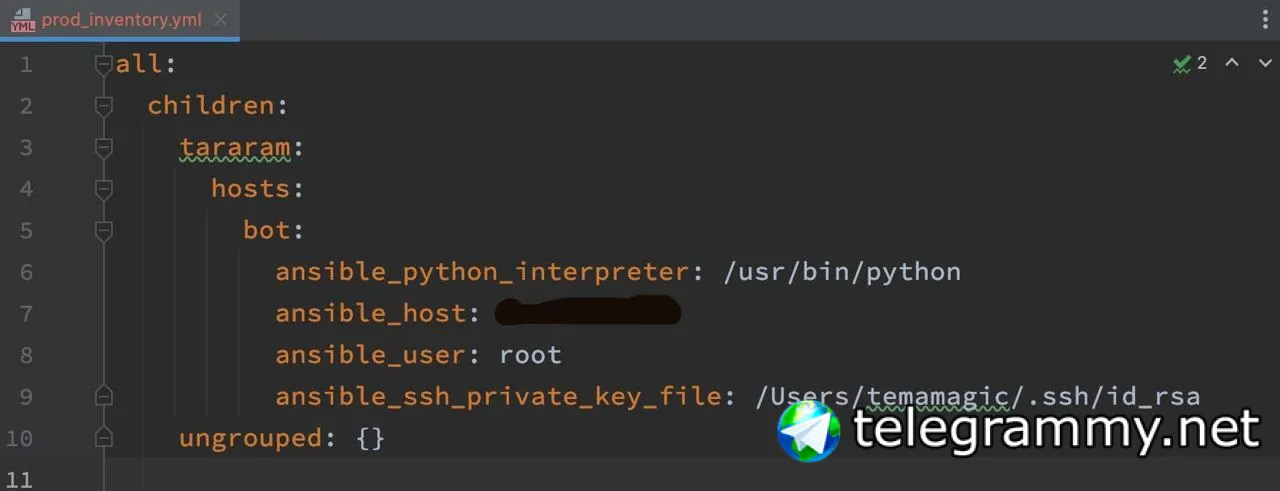
1) ансибл пытается зайти не из под рута? я же в inventory указал для хоста юзер рут и мой ссш ключ... Да и юзеров там нет кроме рута, чистый сервер
2) Читал советы отключить в sudoers nopasswd для ансибла, но опять же, не пойму от кого оно пытается запуститься и мне не нравится идея отключать эту проверку, в идеале отказаться от пароля в принципе
Magic
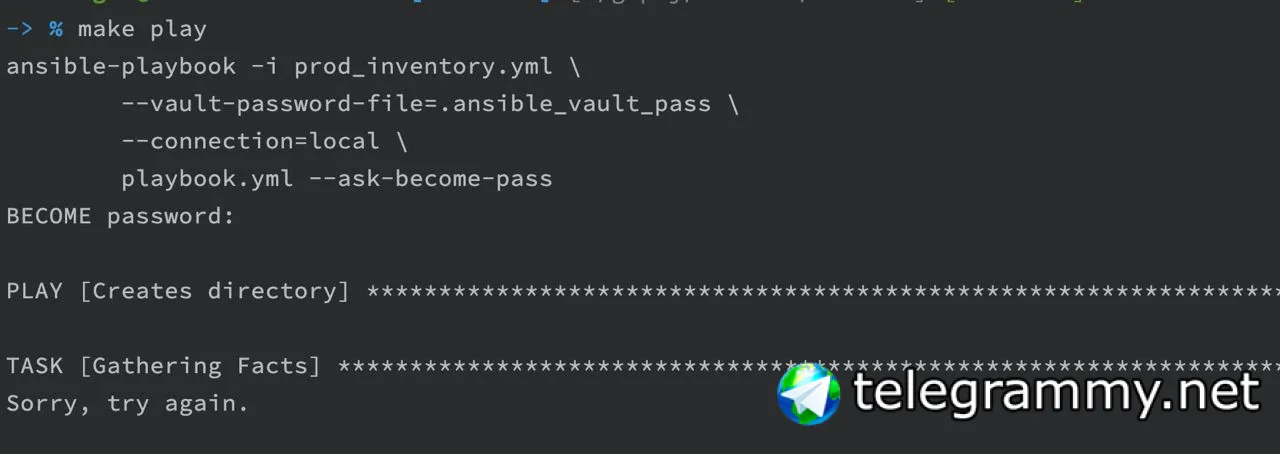
 Ilya
Magic
Кое как разобрался, правда не понимаю до конца причин
Нужно было прописать ansible_connection: ssh в инвентори, во всяком случае это помогло
 Fire
-sh-4.2$ ansible corbootoracle -m debug -a var=ansible_mounts -i hosts
eb-ref-dev-odi | SUCCESS => {
"ansible_mounts": "VARIABLE IS NOT DEFINED!"
}
Переменная не определена.
ansible -m setup -a "filter=ansible_mounts"
Ivan
Понял, благодарю. А примерчик есть какой-нибудь ?
- name: Your task name
win_shell: "run something you like"
vars:
ansible_become: yes
ansible_become_method: runas
ansible_become_user: "{{ ansible_user }}"
ansible_become_pass: "{{ ansible_password }}"
Laer
Вопрос, ssh ключи создаются у клиентов и добавляются на сервер с Ansible? Или наоборот?
 Ivanov
Вопрос, ssh ключи создаются у клиентов и добавляются на сервер с Ansible? Или наоборот?
Ты создаешь 2 ключа (публичный и приватный) на мастере ( читай ansible ) и публичный раскидываешь по клиентам. А в идеале, публичный ключ мастера, добавить в образ слейвов заранее.
Laer
Понял
Maksim
Доброго времени. Ребят мож кто поделится плейбуком для поднятия докера, например одним хостом и подключением инвентори через волюм. Буду крайне благодарен.
 Егор
Поднятия, всмысле контейнера или вообще впринципе установки докера?
Maksim
Поднятия, всмысле контейнера или вообще впринципе установки докера?
Поднять контейнер, в пайплайнея уже сделал сборку вот нужно ансибл плейбук вкорячить в пайплайн(но это не проблема) а вот сам плейбук...
Aleksandr
Подскажите, как можно задать общие для всех ролей плейбуки
Fire
Поднять контейнер, в пайплайнея уже сделал сборку вот нужно ансибл плейбук вкорячить в пайплайн(но это не проблема) а вот сам плейбук...
У тебя ansible запускается в пайплайне, в докере? Или ты ansible'ом хочешь поднять контейнер?
Magic
У меня кстати похожий вопрос, я хочу стартануть ансиблом контейнер..
как-то через docker_image или пойдет просто две команды через shell выполнить?
Magic
По сути вот это вот руками перенести в ансибл хочу
docker pull nats:latest
docker run -p 4222:4222 -d nats:latest
Сам докер поставил из роли из галактики geerlingguy.docker
Ivanov
roles:
- role1
- role2
...
а можешь подсказать какой-либо удобный механизм для управления ролями? Мол в этом случае испольуешь роль 1, 2. В другом 3,4 и т.д.. Каждый раз комментить немного не удобно.
Я даже думал какой-то консольный велосипед изобретать, с помощью которого можно было бы выбирать нужные роли)
Lamobot
Вроде четверг а столько вопросов набежало...
Fire
а можешь подсказать какой-либо удобный механизм для управления ролями? Мол в этом случае испольуешь роль 1, 2. В другом 3,4 и т.д.. Каждый раз комментить немного не удобно.
Я даже думал какой-то консольный велосипед изобретать, с помощью которого можно было бы выбирать нужные роли)
Делаешь столько playbooks, сколько надо.
Lamobot
а можешь подсказать какой-либо удобный механизм для управления ролями? Мол в этом случае испольуешь роль 1, 2. В другом 3,4 и т.д.. Каждый раз комментить немного не удобно.
Я даже думал какой-то консольный велосипед изобретать, с помощью которого можно было бы выбирать нужные роли)
Что за механизм нужен? Напишите плейбуки, один для role1 и 2, и другую для 3,4
Lamobot
Fire
а можешь подсказать какой-либо удобный механизм для управления ролями? Мол в этом случае испольуешь роль 1, 2. В другом 3,4 и т.д.. Каждый раз комментить немного не удобно.
Я даже думал какой-то консольный велосипед изобретать, с помощью которого можно было бы выбирать нужные роли)
https://docs.ansible.com/ansible/latest/collections/community/docker/docker_container_module.html документацию б почитали.
Lamobot
Ансибл - инструмент автоматизации. Без знания работы того, что вы собираетесь автоматизировать, получается очень криво, да ещё и вопросов много лишних не по ансиблу. Сперва стоит почитать/попробовать как докер работает без ансибла. А потом уже пытаться всё это автоматизировать ансиблом.
Maksim
У тебя ansible запускается в пайплайне, в докере? Или ты ansible'ом хочешь поднять контейнер?
У меня есть битбакет пайплайн в котом билдится сам контейнер, мне необходимо в секцию деплоя прирутить ансибл плейбук который уже собсвенно запустить сам контейнер и в самом плейбуке надо как-то прикруть волюм для инвентори
Lamobot
1. Скрины здесь не приветствуются.
2. Все ваши задачи опишите в плейбуках. При этом можно комбинировать сами плейбуки при помощи import_playbook.
Fire
У меня есть битбакет пайплайн в котом билдится сам контейнер, мне необходимо в секцию деплоя прирутить ансибл плейбук который уже собсвенно запустить сам контейнер и в самом плейбуке надо как-то прикруть волюм для инвентори
https://docs.ansible.com/ansible/latest/collections/community/docker/docker_container_module.html
Ivanov