в темплейте отдельный процесс, в таске отдельный
хмм...грустно
 Oleg


 Vladislav 👻
либо разделить на два отдельных списка, либо попробовать костыль через set_fact в цикле и использовать из set_fact переменную в темплейте
 Ilya
в котором list был строкой, а не списком
Vladislav 👻
хз, вроде сразу было понятно, что хотели использовать итератор цикла в темплейте
Lamobot
комрадз, подскажите, пжлст, есть переменные:
something:
- path: /path/00
list: ["file00", "file01", "file02"]
- path: /path/10
list: ["/file10"]
описываю плей:
template:
src: file.j2
dest: "{{item['path']}}/file"
loop: "{{something}}"
в шаблоне file.j2 указано {% for a in item['list'] %}
при деплое file норм создается по необходимым path, но в нем не то, что указано в list
А что именно там получается? Обычно норм работает такой вариант.
Oleg
А что именно там получается? Обычно норм работает такой вариант.
например вот это:
/
f
i
l
e
1
0
Oleg
в темплейте отдельный процесс, в таске отдельный
передает из loop плея в шаблон, но не множко не так)
Oleg
например вот это:
/
f
i
l
e
1
0
это если вариант описан так:
- path: /path/10
list: "/file10"
Vladislav 👻
что-то вы запутали, что все таки в оригинале и что получается?
Vladislav 👻
something:
- path: /path/00
list:
- "file00"
- "file01"
- "file02"
- path: /path/10
list:
- "/file10"
Vladislav 👻
вот так пробуйте
Oleg
а, стоп...вернул в list: ["/file10"] и | list и получилось то что нужно!
Oleg
всем спасибо!
Ilya
а, стоп...вернул в list: ["/file10"] и | list и получилось то что нужно!
только list лучше назвать по-другому, да хоть filenames. А то список по имени "список" совсем не помогает понять, что в нём
Vadim
Пытаюсь тут подебажиить модуль, пробую просто через print вывестии дебаг не получается. Подскажите плиз как можно просто выводить на stdout ?
Sergey
 Vladimir
 Попов
Здравствуйте, подскажите, делаю такую команду в Ansible
openssl x509 -req -days 365 -sha256 -in client.csr -CA ca.pem -CAkey ca-key.pem .....
В плейбуке Ansible:
community.crypto.x509_certificate:
path: /etc/ssl/my/cert.pem
selfsigned_not_after: +3650d
privatekey_path: /etc/ssl/my/ca-key.pem
csr_path: /etc/ssl/my/client.csr
provider: selfsigned
Вопрос, как указать ключ -CA ca.pem
Panzer 🇯🇲
в доке черным по белому написано
Panzer 🇯🇲
вот пример из доки
- name: Generate an OpenSSL certificate signed with your own CA certificate
community.crypto.x509_certificate:
path: /etc/ssl/crt/ansible.com.crt
csr_path: /etc/ssl/csr/ansible.com.csr
ownca_path: /etc/ssl/crt/ansible_CA.crt
ownca_privatekey_path: /etc/ssl/private/ansible_CA.pem
provider: ownca
Попов
спасибо
Maksimus Ulibikus
Всем привет.
Таска:
- name: Copy and start systemd init file
template:
src: prometheus.service.j2
dest: /etc/systemd/system/prometheus.service
notify:
- reload systemd configuration
- name: Start prometheus service
service:
name: prometheus
state: started
enabled: yes
Обработчик:
- name: reload systemd configuration
become: yes
systemd:
daemon_reload: yes
Не могу понять, почему reload не отрабатывает, хотя Ansible пишет, что таска прошла, но заваливается на
TASK [prometheus : Start prometheus service] *************************
fatal: [srv-aft-rrsys-prometheus-01]: FAILED! => {"changed": false, "msg": "Could not find the requested service prometheus: host"}
Стоит на хосте выполнить systemctl daemon-reload и перезапустить таску, как всё проходит.
 Vladislav
так смотрите свой шаблон
Vladislav
нуда
 Vlad
Релоад нужно делать перед стартом
Maksimus Ulibikus
И что я там должен увидеть?
[Unit]
Description=Prometheus Time Series Collection and Processing Server
Wants=network-online.target
After=network-online.target
[Service]
User=prometheus
Group=prometheus
Type=simple
ExecStart=/usr/local/bin/prometheus \
--config.file /etc/prometheus/prometheus.yml \
--storage.tsdb.path /var/lib/prometheus/ \
--web.console.templates=/etc/prometheus/consoles \
--web.console.libraries=/etc/prometheus/console_libraries
[Install]
WantedBy=multi-user.target
Maksimus Ulibikus
Релоад нужно делать перед стартом
А вы посмотрите на мои таски выше и увидите, что старт делается после reload
Vlad
Да не заметил
Vlad
Может become не отрабатывает?
Vlad
Запусти с расширенном выводом -vvvv
Vladislav
у вас там каша все вместе получается.
уберите второй таск
и сделайте хендлер не релоад systemd, а старт нужного сервиса
Lamobot
А вы посмотрите на мои таски выше и увидите, что старт делается после reload
Хэндлеры выполняются после всех тасок уже. Так что у вас daemon_reload идёт в конце всего :)
Maksimus Ulibikus
Хэндлеры выполняются после всех тасок уже. Так что у вас daemon_reload идёт в конце всего :)
Теперь понятно. Спасибо
Игорь
Приветствую.
Начинающий пользователь ansible
Интересует вопрос.
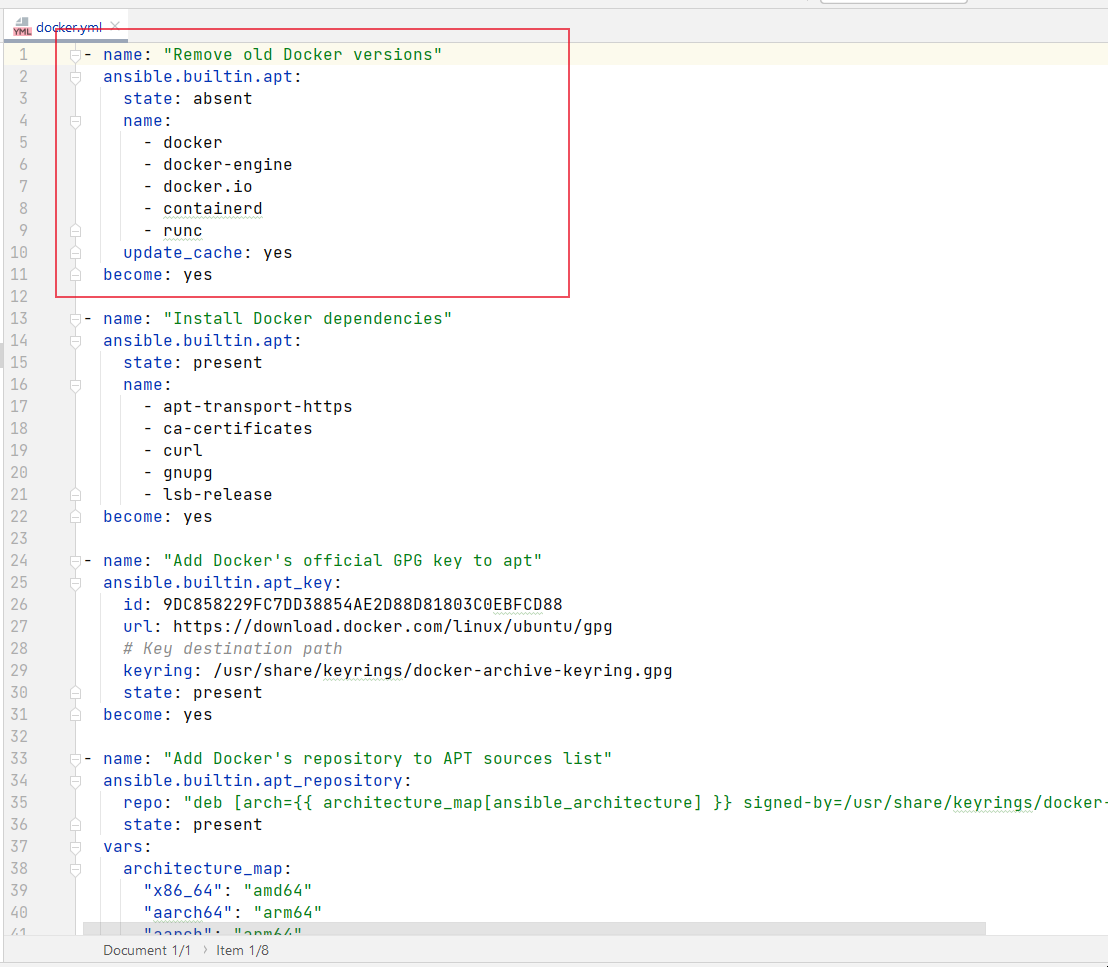
Какова цель удаления докера перед его установкой, если данный плейбук преднзначен для автоматического развертывания/обновления уже работающих контейнеров ?
Игорь
 Игорь
Если убрать таску в красном квадрате, нечего же страшного не произойдёт?
Игорь
Данный плейбук достался по наследству от дедушки ))
antikuz
Видимо ноги растут из оффициальной инструкции https://docs.docker.com/engine/install/centos/
antikuz
в которой по пунктам как раз сначала удаляют старую версию
Ivan
https://docs.docker.com/engine/install/ubuntu/
Older versions of Docker were called docker, docker.io, or docker-engine. If these are installed, uninstall them:
Игорь
Ну это если плейбук накатывать на систему в которой уже есть докер.
Правильно я понимаю, что в данной таске практически нет ни какой пользы?
Alex_5252
При каждом запуске удаляется/ставится docker?
Alex_5252
Нужно обеспечить таске идемпотентность.
Игорь
Здесь важно подчеркнуть, на машине где будет накатываться плей бук будут работать контейнеры
Игорь
Разве удаление не приведёт к некоторым проблемам?
Игорь
У меня задача стоит следующая.
Установит докер если его нет
Поднять контейнеры
Lamobot
У меня задача стоит следующая.
Установит докер если его нет
Поднять контейнеры
Уберите эту таску. Руками проверьте версию докера на всех машинах. Если она достаточно свежая, то не парьтесь с удалением. Если же старые, то можно так же один раз удалить руками.
Игорь
Ок, спасибо.
Rustem
Новый пакет докера называется docker-ce вроде как, поэтому должно быть более-менее идемпотентно
 Timur
Всем привет.
Таска:
- name: Copy and start systemd init file
template:
src: prometheus.service.j2
dest: /etc/systemd/system/prometheus.service
notify:
- reload systemd configuration
- name: Start prometheus service
service:
name: prometheus
state: started
enabled: yes
Обработчик:
- name: reload systemd configuration
become: yes
systemd:
daemon_reload: yes
Не могу понять, почему reload не отрабатывает, хотя Ansible пишет, что таска прошла, но заваливается на
TASK [prometheus : Start prometheus service] *************************
fatal: [srv-aft-rrsys-prometheus-01]: FAILED! => {"changed": false, "msg": "Could not find the requested service prometheus: host"}
Стоит на хосте выполнить systemctl daemon-reload и перезапустить таску, как всё проходит.
Релоад должен происходить до старта сервиса. Поменяйте модуль service на systemd и добавьте в него параметр daemon_reload
Maksimus Ulibikus
Timur
А вы посмотрите на мои таски выше и увидите, что старт делается после reload
Нет, он у вас делается до релоада
Rustem
А можно пример или ссылку?
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/meta_module.html - flush_handlers
Maksimus Ulibikus
Владимир
коллеги,привет. Подскажите, как экранировать | awk ?
Пробовал и raw и command и shell
пробовал экранировать \ и {% raw %}
Все равно | awk в команде не отрабатывает.
Команда простейшая типо
ansible -m command -a "df -h / /boot | awk '{print$3$6}'" -i hosts corboot > corboot.log
Подскажите как быть?
Timur
коллеги,привет. Подскажите, как экранировать | awk ?
Пробовал и raw и command и shell
пробовал экранировать \ и {% raw %}
Все равно | awk в команде не отрабатывает.
Команда простейшая типо
ansible -m command -a "df -h / /boot | awk '{print$3$6}'" -i hosts corboot > corboot.log
Подскажите как быть?
Пайпы и прочие навороты баша в модуле command не работают. Если нужно такое, то используйте модуль shell
Владимир
Пайпы и прочие навороты баша в модуле command не работают. Если нужно такое, то используйте модуль shell
Пробовал и raw и command и shell
Timur
К сожалению, результатом вы не поделились
Владимир
К сожалению, результатом вы не поделились
Команда
ansible -m shell -a "df -h / /boot /oracle \| awk '\{print\$3\$6\}'" -i hosts corbootoracle > corbootoracle.log
результат
eb-ref-dev-odi | FAILED | rc=1 >>
Filesystem Size Used Avail Use% Mounted on
/dev/vda2 20G 5.5G 13G 30% /
/dev/vda1 477M 62M 387M 14% /boot
/dev/mapper/vg_oracle-lv_oracle
50G 26G 24G 53% /oracledf: `|': No such file or directory
df: `awk': No such file or directory
df: `\\{print$3$6\\}': No such file or directorynon-zero return code
Владимир
Если выполнять команду на ОСи то такой результат
-sh-4.2$ df -h / /boot /oracle | awk '{print$3$6}'
df: ‘/oracle’: No such file or directory
UsedMounted
9.1G/
140M/boot
Владимир
Если без экранирования ошибок вроде нет, но awk все равно не отрабатывает
Команда
ansible -m shell -a "df -h / /boot /oracle | awk '{print$3$6}'" -i hosts corbootoracle > corbootoracle.log
Результат
eb-ref-dev-odi | CHANGED | rc=0 >>
Filesystem Size Used Avail Use% Mounted on
/dev/vda2 20G 5.5G 13G 30% /
/dev/vda1 477M 62M 387M 14% /boot
/dev/mapper/vg_oracle-lv_oracle
50G 26G 24G 53% /oracle
Vladislav 👻
Вроде не работает пайп из ансибла, через регистер делал