 Vladimir


введи еще одну , если надо на какой то одной машине это делать
 Anonymous
Потому что рутовый серт только на первой машине генерится и лежит
Anonymous
Мне нужно что бы 1 раз и на первой машине все это делалось
Vladimir
Потому что рутовый серт только на первой машине генерится и лежит
ну так и сделай переменную, что он лежит только там, и что бы таска выполнялась только там
Anonymous
Так я так и делаю
Vladimir
у тебя же условие when есть
Vladimir
ну а зачем run_once ?
Vladimir
у тебя в инвенторе есть хосты, поставь переменную на нужную машину
Vladimir
так ты будишь знать, на какой машине генерится серт, через годик другой
Vladimir
и всякое hostvars[item]['groot']['changed'] | bool тупо не нужно
Vladimir
ну и серт положить в files и не заниматься программированием
Anonymous
Да у меня в инвентаре в хост варсах к первому хосту есть first_host: true
Vladimir
Да у меня в инвентаре в хост варсах к первому хосту есть first_host: true
ну оно там и исполнится и только там Если нет, то ты что то делаешь не так =)
Anonymous
А вот нифига( на второй хост лезет
Anonymous
TASK [../roles/elasticsearch_tls : configure ca] **********************
skipping: [dev_test_elastic01]
TASK [../roles/elasticsearch_tls : fetch Elasticsearch CA] ********************
fatal: [dev_test_elastic02]: FAILED! => {"msg": "The conditional check 'first_host == true' failed. The error was: error while evaluating conditional (first_host == true): 'first_host' is undefined\n\nThe error appears to be in '/root/work/gitlab/elasticsearch/roles/elasticsearch_tls/tasks/main.yml': line 24, column 3, but may\nbe elsewhere in the file depending on the exact syntax problem.\n\nThe offending line appears to be:\n\n\n- name: fetch Elasticsearch CA\n ^ here\n"}
ok: [dev_test_elastic01]
Vladimir
ну тогда у тебя условие when не выполняется
Vladimir
и да == true можно не писать
Anonymous
Как быть в таком случае?) Я запутался
Vladimir
Gks when:
- item.use_sudo is defined and item.use_sudo
Vladimir
как пример
Anonymous
Аа
Vladimir
только когда не истина то
Vladimir
when:
- item.use_sudo | bool == False
Anonymous
А как тогда в моем случае поступить правильнее? Не считая того что серты не хранить локально
Vladimir
when:
- first_host is defined and first_host
Vladimir
должно хватить
Vladimir
ну и в host_vars/имя_машины/название_роли.yml должна быть переменная
Vladimir
название_роли.yml просто мне так удобнее =)
Anonymous
Спасибо! Сейчас затестирую
Anonymous
Спасибо! Зашло! Теперь понял :))
Vladimir
Спасибо! Зашло! Теперь понял :))
к слову, я не против run_once но когда это надо, когда по какой то причине мы не хотим использовать в инвенторе переменные Я за то, что бы роль всегда максимально была переносимый и редко изменяемой
Yana Ten has been banned! Reason: CAS ban.
 John Roe
@YanaTen: user has been CAS banned
 Jasur
здраствуйте
Jasur
 Jasur
 Jasur
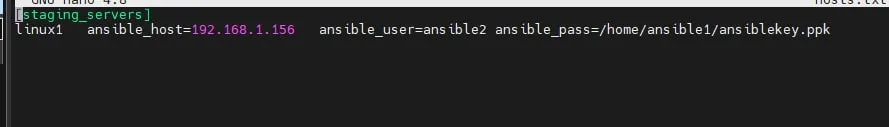
вот я изучал ansible
Jasur
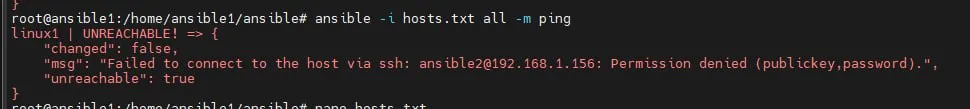
но уже с первого шага ошибки выходит
Jasur
Sergey
здесь я на хосте загрузил пуб ключ и с хоста где мастер ансибл делаю пинг а ключ не проходит
Это не так работает. Перечитай официальную доку, пожалуйста.
Sergey
Вот здесь, например: https://docs.ansible.com/ansible/2.9/user_guide/connection_details.html#ssh-key-setup
Lamobot
здесь я на хосте загрузил пуб ключ и с хоста где мастер ансибл делаю пинг а ключ не проходит
1. Здесь не приветствуется пост скриншотов. Копируйте текстом или pastebin и аналоги.
2. Почитайте в интернете по ssh публичные и приватные ключи, и как настроить чтобы можно было зайти удалённо по ssh через ключ
Jasur
Jasur
думаю тут проблема в .txt файле
Jasur
Lamobot
3. Не помню такой переменной ansible_pass
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/ssh_connection.html
4. Тем более с .ppk файлом. Это приватный ключ в формате putty. Не уверен, что этот формат поддерживается. Его можно сконвертировать в openssh формат.
Да и переменная должна быть другая, см. доку по ssh_connection
Jasur
3. Не помню такой переменной ansible_pass
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/ssh_connection.html
4. Тем более с .ppk файлом. Это приватный ключ в формате putty. Не уверен, что этот формат поддерживается. Его можно сконвертировать в openssh формат.
Да и переменная должна быть другая, см. доку по ssh_connection
3. ansible_ssh_private_key_file был в хост файле потом с паролем хотел попробовать потом забыл изменить строку на ansible_ssh_private_key_file поэтому там щас ansible_pass стоит
4. сменил формат на linux1 ansible_host=192.168.1.156 ansible_user=ansible2 ansible_ssh_private_key_file=/home/ansible1/.ssh/id_rsa.pub
Jasur
но все равно linux1 | UNREACHABLE! => {
"changed": false,
"msg": "Failed to connect to the host via ssh: Load key \"/home/ansible1/.ssh/id_rsa.pub\": invalid format\r\nansible2@192.168.1.156: Permission denied (publickey).",
 Petr
в ошибке то написано
Jasur
даа понял спасибо chmod сделать забыл
Jasur
))
Jasur
linux1 | UNREACHABLE! => {
"changed": false,
"msg": "Failed to connect to the host via ssh: Load key \"/home/ansible1/.ssh/id_rsa.pub\": invalid format\r\nansible2@192.168.1.156: Permission denied (publickey).",
"unreachable": true
Jasur
не помогло(
Petr
наверняка еще что-то забыли
Lamobot
3. ansible_ssh_private_key_file был в хост файле потом с паролем хотел попробовать потом забыл изменить строку на ansible_ssh_private_key_file поэтому там щас ansible_pass стоит
4. сменил формат на linux1 ansible_host=192.168.1.156 ansible_user=ansible2 ansible_ssh_private_key_file=/home/ansible1/.ssh/id_rsa.pub
Файл с приватным ключом должен быть.
Приватный ключик у ансибла. Публичный в .ssh на хосте куда собираетесь коннектиться
Jasur
Jasur
чето тупля)
Jasur
linux1 | SUCCESS => {
"ansible_facts": {
"discovered_interpreter_python": "/usr/bin/python3"
},
"changed": false,
"ping": "pong"
}
Jasur
спасибо
Jasur
а почему формат putty не может читать
Sergey
а почему формат putty не может читать
Потому что ssh connection plugin вызывает под капотом ssh-клиента, который не имеет никакого отношения к PuTTY.
Jasur
Anonymous
как красивее будет сделать? вот у меня есть такой инвентарь в котором есть 3 хоста и несколько переменных ( хостовых и для группы )
elasticsearch-hosts:
hosts:
dev_test_elastic01:
hostname: elasticsearch-01
ansible_host: 192.168.2.15
is_master: true
is_data: true
first_host: true
zone: 1
dev_test_elastic02:
hostname: elasticsearch-02
ansible_host: 192.168.2.16
is_master: false
is_data: true
zone: 2
dev_test_elastic03:
hostname: elasticsearch-03
ansible_host: 192.168.2.17
is_master: true
is_data: true
zone: 3
vars:
elasticsearch_version: '7.x'
elasticsearch_rpm_version: 7.10.2
elasticsearch_network_host: " ansible_default_ipv4.address "
elasticsearch_http_port: 9200
elasticsearch_heap_size_min: 512m
elasticsearch_heap_size_max: 512m
cluster_name: test
как вы видите в хостовых переменных у нод стоят такие значения
elastic-01 -
is_master: true
elastic-02 -
is_master: false
elastic-03 -
is_master: true
тобишь я хочу что бы в кластере было 2 мастера, в конфигах эластика мастера указываются таким способом в конфиге
cluster.initial.master.nodes: "192.168.2.15, 192.168.2.17"
вопрос, как теперь сделать что бы вытаскивались и подставлялись ип только тех нод, у которых в хост варсах значение переменной is_master = true ?
Vladimir
Gks через сборку фактов , а дальше - смотря где тебе это надо .
Vladimir
вопрос, как теперь сделать что бы вытаскивались и подставлялись ип только тех нод, у которых в хост варсах значение переменной is_master = true ?
Vladimir
только is_master: false не имеет смысла
Anonymous
Да да я помню)
Anonymous
Я сюда написал что бы смысл понятен был)
Vladimir
ну лучше написать было is_slave
Vladimir
и отрабатывать там где оно есть
Vladimir
так как если ВДРУГ кто то запустить на другую группу, то оно не отработает без переменной
Vladimir
+ ты будишь знать кто мастер кто слайв
Vladimir
Gks как пример https://t.me/pro_ansible/237071
Anonymous
Спасибо!
Vladimir
Спасибо!
Можешь простую роль накидать , которая через шаблон будет генерировать файл, что бы понять как это работает
Jasur
ansible all -m shell -a "du -sh /var/log/*" -b
linux1 | FAILED | rc=-1 >>
Missing sudo password
linux2 | FAILED | rc=-1 >>
Missing sudo password
Jasur
как и куда можно прописать пароль sudo?